По-моему ни о чем, кто сказал что он собирается вообще использовать swap limit для контейнера?
А кто, кроме оунера должен логи читать?
 Виктор


 Aleksey
Я к тому, что конкретно этот warning про no swap limit support это по-умолчанию вообще ситуация для дебиана/убунты, и если не используешь своп лимиты то его можно смело игнорить.
 Alexander
 Alexander
 Alexander
 Alexander
ну шо за дерьмо ((
Alexander
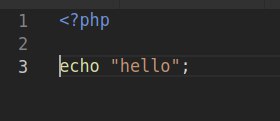
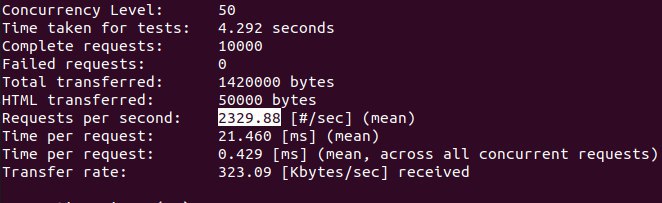
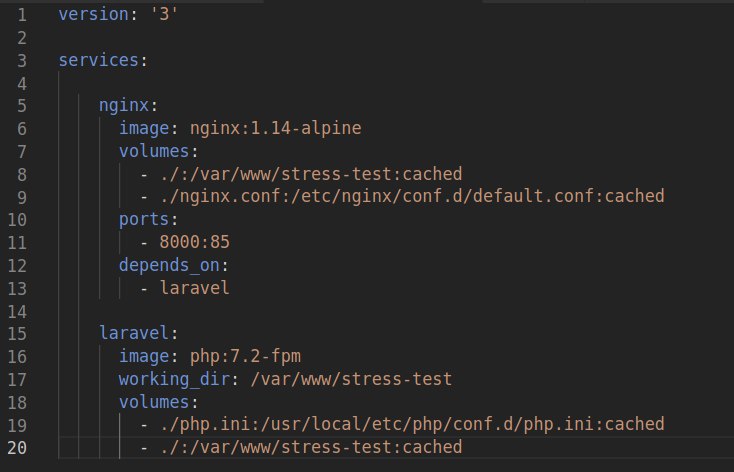
php.ini взял со своего локального php и примонтировал к контейнеру
Aleksey
php.ini взял со своего локального php и примонтировал к контейнеру
а образы nginx и php официальные в основе ?
 Aleksey
Посмотри вот тут - https://medium.com/@wemakewaves/migrating-our-php-applications-to-docker-without-sacrificing-performance-1a69d81dcafb
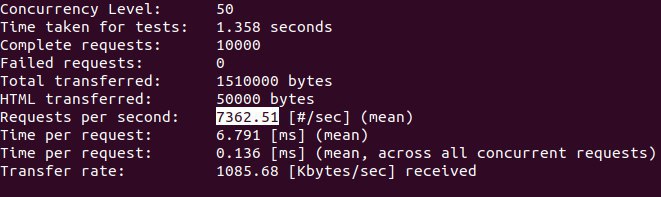
Ситуация похожа на твою - с официальными php-fpm и nginx образами производительность по замерам сильно ниже чем на железе. Но с кастомным php-fpm образом - производительность выше в 6 раз чем с офф.
Aleksey
вот тут пример докерфайла https://github.com/wemakewaves/php-docker-bench/blob/master/custom-fpm/Dockerfile
Alexander
Собираю на нем, сейчас попробую
 George
Можете написать, что докир говно
Aleksey
В коментарии к статье говорят что сильно поднять производительность помогает включение OPCache модуля. И вот тут еще есть инфа что его включение помогает разогнать php в докере - https://laravel-news.com/php-opcache-docker
George
Производительность дно
George
Нафига нужны оф образы, если ими нельзя пользоваться
Aleksey
я бы даже для чистоты эксперимента попробовал в той же конфигурации с офф. образом - просто добавить в php.ini opcache.enable=1
Aleksey
было бы интересно посмотреть на сравнение
Alexander
 Alexander
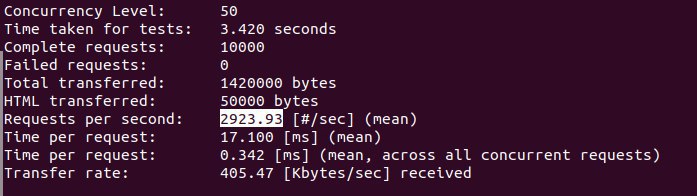
Собрал контейнер из того репа, включил opcache
 Alexander
лол
George
Про фс ответь
George
Сделай docker info
Alexander
соре, что по фс
Alexander
ответил же выше, там overlay2
Alexander
Containers: 9
Running: 2
Paused: 0
Stopped: 7
Images: 43
Server Version: 18.09.3
Storage Driver: overlay2
Backing Filesystem: extfs
Supports d_type: true
Native Overlay Diff: true
Logging Driver: json-file
Cgroup Driver: cgroupfs
Plugins:
Volume: local
Network: bridge host macvlan null overlay
Log: awslogs fluentd gcplogs gelf journald json-file local logentries splunk syslog
Swarm: inactive
Runtimes: runc
Default Runtime: runc
Init Binary: docker-init
containerd version: e6b3f5632f50dbc4e9cb6288d911bf4f5e95b18e
runc version: 6635b4f0c6af3810594d2770f662f34ddc15b40d
init version: fec3683
Security Options:
apparmor
seccomp
Profile: default
Kernel Version: 4.15.0-64-generic
Operating System: Ubuntu 18.04.2 LTS
OSType: linux
Architecture: x86_64
CPUs: 4
Total Memory: 7.702GiB
Name: alex
ID: 6KXQ:JAQH:Y537:57AZ:EZF3:R7Z2:2MWZ:T4M7:6NGO:SHWC:H52N:RE7A
Docker Root Dir: /var/lib/docker
Debug Mode (client): false
Debug Mode (server): false
Username: westside072
Registry: https://index.docker.io/v1/
Labels:
Experimental: false
Insecure Registries:
127.0.0.0/8
Live Restore Enabled: false
Product License: Community Engine
WARNING: No swap limit support
 Gleb
ну раньше было, ток зачем тебе это? ты даже не заметил того что кластер много дб это 6 нод. А ты похоже реплика сет хочешь, а реплика сет с кластером ничего общего не имеет
 Ivan
Сегодня докер зачитал 40гб бд, логи приложения при билде... Compose просто завис, docker build показал бесконечное зачитывание в оп... Переместил папку с бд mv db .. И удалил логи приложения из volume, сборка проходит быстро...
Gleb
Mentat
давно стоит уже переключиться на buildkit
и перестать отдавать десятки гигов в контекст сборки тоже неплохо
 mrG1K
может кто сталкивался ,
tmpdf смонтирован, после создания контейнера все окей.
но если рестартнуть контейнер то монтируется, но с другими правами в итоге доступа на запись нет.
 Oleg
Привет всем!
Как можно расшарить volume между двумя контейнерами, который создан в одном из них
George
Oleg
Конкретнее приложение на golang сохраняет картинки у себя, надо чтобы nginx их видел оттуда
Oleg
Nginx всё равно смотрит у себя
George
тебе надо nginx перезапустить. Очевидно. С командой run и ключом volumes-from
George
а еще лучше вольюм определить снаружи запуска контейнеров
 Denis
почему просто композ не заюзать хотя бы, удобнее же
и ямлик был бы простой что то тип
app:
image: some-app
volumes:
- code:/app
app_nginx:
image: nginx
ports:
- 80:80
depends_on:
- app
volumes:
- code:/app
command: ["nginx", "-g", "'daemon off'"]
volumes:
code:
Oleg
Так и сделал
Oleg
Но если допустим у меня они лежат в /app/uploads/, то nginx их смотрит на /etc/nginx/http/app/uploads
Denis
Ну так смонтируй туда)
Oleg
Чтобы сохраняло напрямую в nginx?
George
нет
George
ты можешь вольюм в nginx подмонтировать в любой каталог
Denis
Во
Denis
Как говорится
Denis
Снял
George
а если нужно переопределить путь... ну, смонтируй еще раз ) через bind mount
Oleg
Сейчас попробую
George
а вообще - лучше сразу структуру продумывать каталогов внутри вольюма
 Oleg
Вообщем картинку показывает, но надо обойти basic_auth
Oleg
Что бы стоял на основной части приложения и без авторизации на картинках
Oleg
Что-бы их можно было извне смотреть
Oleg
Сделал location и поставил туда auth_basic off
Oleg
Но тогда даёт 404
miracleinside
Привет, может сможет подсказать кто:
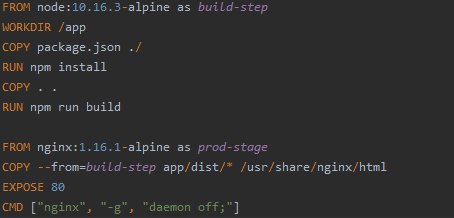
сбилдил новый image в новом проекте (Angular), запускаю его и отображается старый image вообще из другого проекта тестового
miracleinside
 Andrey
Где отображается?
 kSandr
где запускаешь ? )
Andrey
Что значит запускаешь его
kSandr
kSandr
как запускаешь ?
Andrey
Столько вопросов .....и так мало ответов
kSandr
Привет, кто может сможет подсказать кто куда где когда , неработает, ничего неработает )
Andrey
Привет, кто может сможет подсказать кто куда где когда , неработает, ничего неработает )
А так это бери и суй на ночь пока то в работе
miracleinside
Да, криво написал) Поспешил
Вот, что делаю:
docker build -t imagename .
После билда:
docker run -d -p 8000:80 --name containername imagename
Всё запускается. Открываю браузер localhost:8000 в надежде увидеть новый билд приложения, но вижу левый проект
 Nikolay
может порт занят другим контейнером уже или локальным вебсервером?
George
может порт занят другим контейнером уже или локальным вебсервером?
тогда бы контейнер не стартанул
George