 .


Я думал я могу собрать каждый образ отдельно загрузить на докерхаб, запулить и запустить каждый образ без настроек но выходит что нет
 inqfen
что
inqfen
какие настройки
inqfen
В твоем образе содержится то, что ты указал в директивах докерфайла, все
.
Сейчас не перед компом. Но к примеру есть докер файл в котором базовый образ nginx:alpine далее я копирую конфиг в /etc/nginx/conf.d и я думал что когда образ будет готов конфиг должен быть внутри. А получается я залил этот образ на хаб, запулил а nginx не стартует говорит что конфига нету
inqfen
Значит что-то не то сделал
inqfen
Потому что дерктива COPY копирует внутрь образа
.
Когда делаю docker-compose up на локальной машине все ок
.
Чуть позже скину докерфайл и композ
inqfen
показывай докерфайл и докер-композ юмл, так не угадать что у тебя
.
Окок
.
Минут через 15 скину
 Fᴏʀᴅᴇɴ
Привет! Docker Image можно считать безопасным хранилищем исходников?
Fᴏʀᴅᴇɴ
То есть могу ли я написать некий код, который не хочу никому показывать и выкинуть его прям в Docker hub? Или его можно отреверсить?
.
Local
https://paste.ofcode.org/32QnXHbCfVeXr4422u8a6iR
Prod
https://paste.ofcode.org/NGEVGqXyTvjX99Luqx5HPH
Dockerfiles
https://paste.ofcode.org/3hFNdgA5kLtawbW4iwYwbt
Последовательность дейсвий:
1. Делаю docker-compose up
2. Собираю и заливаю прод образ
1. docker build -t myimage_nginx_prod . -f ./docker/nginx/prod.Dockerfile
1.1 docker tag myimage_nginx_prod:latest user/repo:nginx1
1.2 docker push user/repo:nginx1
Ну и образ пуляю на проде но внутри нету конфига
.
@inqfen вот
 George
Вот конфиги выше, когда на локалке делаю все ок
ну, сделай на проде docker run --rm -it --entrypoint /bin/bash user/repo:nginx1
George
и посмотри по факту есть ли конфиги внутри образа
.
Смотрел
.
Нету
George
да не бывает так
George
ошибок при сборке нету?
.
Значит все описал правильно?
.
Нет
George
docker build -t myimage_nginx_prod . -f ./docker/nginx/prod.Dockerfile
.
На локалке же работает
George
как будто порядок аргументов не тот
George
docker build -t myimage_nginx_prod -f ./docker/nginx/prod.Dockerfile .
George
не?
.
А какая разница
George
хз
.
С точки зрения программирования пофиг какой порядок
George
George
ну, сделай на проде docker run --rm -it --entrypoint /bin/bash user/repo:nginx1
т.е. если так сделать локально - конфиг на месте?
George
получается, у тебя образы бинарно разные? проверь на всякий
.
Да
.
Вот видимо
George
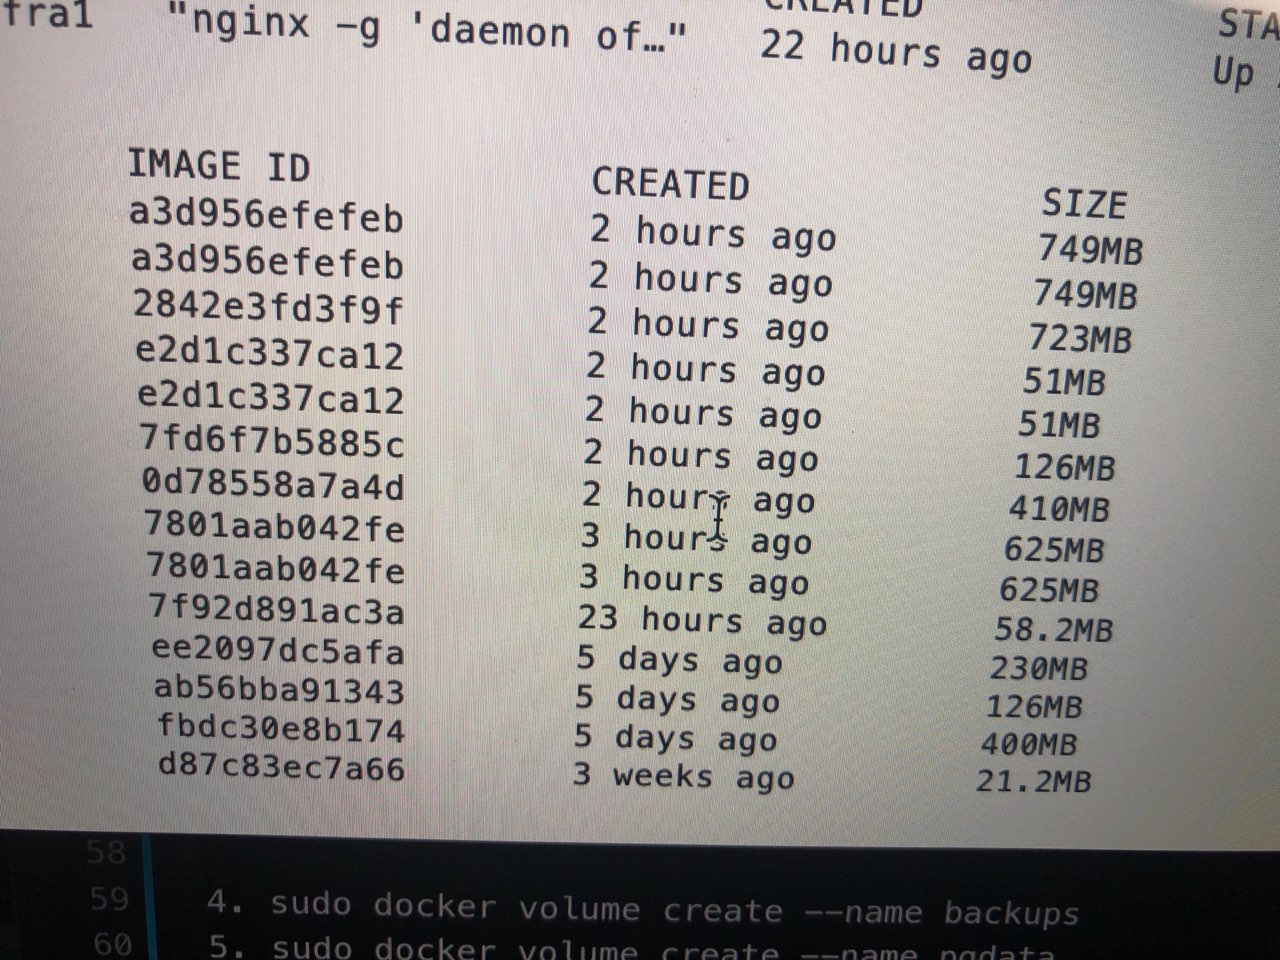
docker images
George
и смотри по sha
.
Я образ заливаю на хаб а потом оттуда забираю
George
может доехало не то
.
Может что-то не заливается
.
Окок
George
проверь. Это две минуты
.
Ща
.
Тут Sha нету в docker images
.
^^
George
вывод покажи
George
прод и локально
.
Тут только tag imageid created and size
.
Image id это Sha чтоли ?
.
Нет же
.
 .
Причём если я сделаю все тоже самое как на локалке то все ок
.
Тоесть прям перенесу проект docker-compose up потом для прода комоз то все ок
.
Но так бы не хотелось все тащить каждый раз
.
Думал билдить на локалке образ и заливать и все
.
может доехало не то
Кстати такой вопрос у меня же в ямле прописано volumes и я так понял когда compose up делаешь эти volumes создадутся . А если просто без ямла собирать образ , volumes нужно будет отдельно потом прописывать командой ?
George
погоди. отдели мух от котлет
George
образ - это образ
George
это слепок фс
George
что ты собираешь docker build напрямую, что docker-compose build - в принципе разницы нет
George
вольюмы появляются (создаются) только в момент docker-compose up
George
или если руками создаешь, или в момент docker run -v VOLUME_NAME:PATH ...
.
А если собрал образ но нужно чтобы в нем были volumes ?
.
Значит создаю отдельно volumes а потом через -v подрубаю?
 Petr
.
То есть могу ли я написать некий код, который не хочу никому показывать и выкинуть его прям в Docker hub? Или его можно отреверсить?
Можно же запустить твой образ и через баш туда к примеру зайти и все.
.
Приватную репо сделай и все
.
или если руками создаешь, или в момент docker run -v VOLUME_NAME:PATH ...
А если вот такой volume:
- /var/www/app в php
.
Я имею ввиду привязать к образу
George
в смысле - ты можешь использовать директиву VOLUME, но это не совсем то, что ты имеешь в виду
George
и так можно переопределить любой каталог ВНУТРИ контейнера