 central


доки в помощь
 .
Так же к примеру привязываю свою рабочую папку в папку образа для отражения изменений
.
Доки это понятно. Хотелось бы чтобы кто-нибудь объяснил сам процесс хотя бы для понимания что и как
central
Доки это понятно. Хотелось бы чтобы кто-нибудь объяснил сам процесс хотя бы для понимания что и как
base only dockerfile, обычный образ либо ключи либо волюмы
.
base only dockerfile, обычный образ либо ключи либо волюмы
Я по-моему выше написал что я нуб с докером, только начал учить)) ты видимо не понимаешь что я написал выше ) можешь не отвечать мне ;)
central
Базовый образ используется для создания своих образов, поэтмоу он называется БОЗОВЫЙ пишется в директиве FROM (пример: FROM ubuntu:18.04). обычные образы используются с готовым кодом внутри который нужен, если надо заменить пару конфигов то делается volume (см: docker volume —help), либо переменные -e
.
Тогда базовый образ
.
From node
.
Я полностью его описал залил
.
Как другой разраб может продолжить разработку собственно
central
https://stackoverflow.com/help/how-to-ask
 Виктор
Как другой разраб может продолжить разработку собственно
Есть несколько вариантов, вы работаете через гит, Дженкинс, мавен, это один вариант. Если есть только имедже, то это другой вариант.
 Artem
йоу, вопрос есть, если я увеличу значение ulimit (в docker-compose файлике), значение больше, чем в самой системе, докер получит указанные мною лимиты?
Kirill
йоу, вопрос есть, если я увеличу значение ulimit (в docker-compose файлике), значение больше, чем в самой системе, докер получит указанные мною лимиты?
насколько помню так было можно раньше, сейчас уже по дефолту нет, надо перекомпилировать докер
Artem
Kirill
в priviliged mode
Kirill
Kirill
тупо docker run --ulimit <type>=<soft>:<hard>
Kirill
флаг отдельный есть
Anonymous
Ребят в контейнере python приложение, которое работает с базой Postgres, когда обращаеться к базе вот такая ошибка, Is the server running on host "IP" and accepting
TCP/IP connections on port PORT?
Kirill
ну вот я про них и имел ввиду
по идее будет происходить следующее - твой контейнер будет читать hard limit из host OS (мы про linux) и именно hard limit будет служить ограничителем. Поэтому я бы поменял его в limits.conf на хосте если это критично для контейнера
Artem
 Alexey
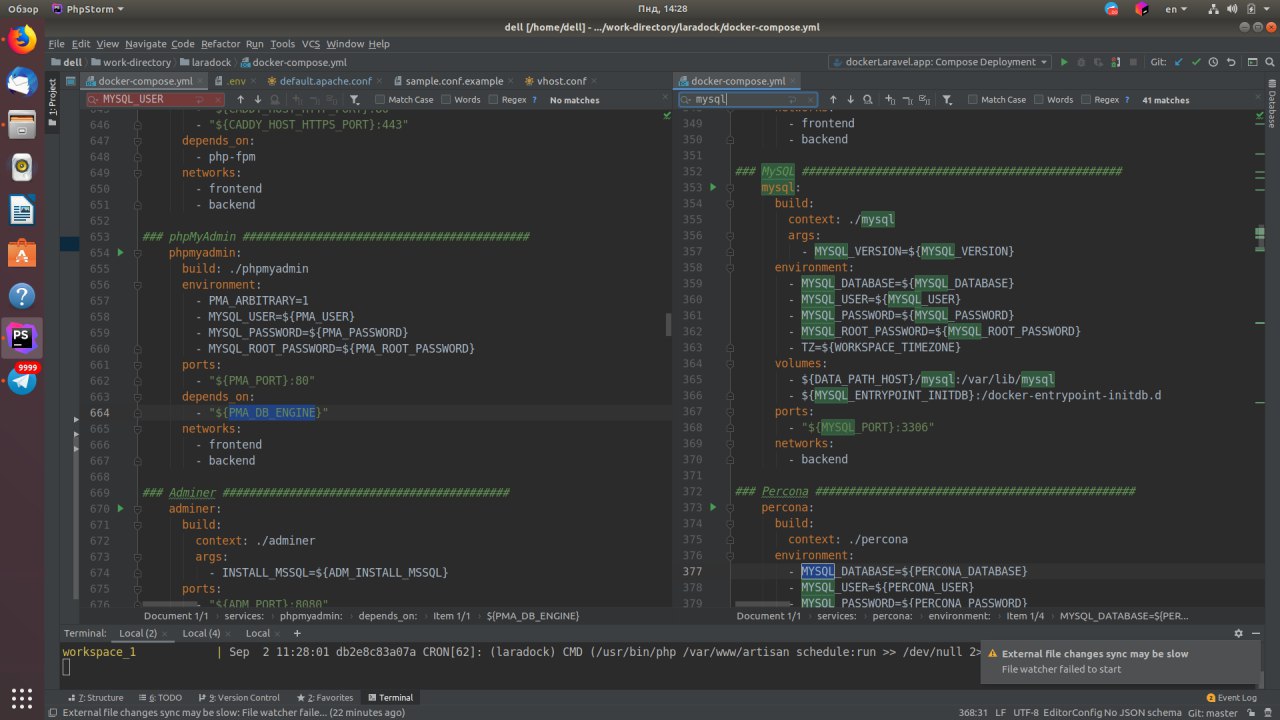
кто-то пользовался laradock? Не могу заставить работать mysql из его пакета
 Maksim
Добрый день!)Помогите плиз решить проблему не могу зайти в phpmyadmin: ввожу имя и пароль как для mysql`s user, а в поле сервер ввожу mysql так как в .env (DB_HOST=mysql и PMA_DB_ENGINE=mysql).
Maksim
 Nikolay
localhost укажи сервер в pma
Nikolay
или 127.0.0.1
Maksim
Через консоль получается общатся с mysql , значит парольи имя правильно указалю
Nikolay
а, там mysql в отдельном контейнере, ну тогда да, должно по mysql коннектиться из phpmyadmin
Maksim
а, там mysql в отдельном контейнере, ну тогда да, должно по mysql коннектиться из phpmyadmin
Я вот и сам голову ломаю где я мог допустить ошибку.
Maksim
проект на laradock...
Nikolay
Через консоль получается общатся с mysql , значит парольи имя правильно указалю
из контейнера с PMA?
Maksim
когда захожу в контейнер с mysql.
Nikolay
ну с mysql то полянтно
Nikolay
а ты попробуй из контейнера с PMA
Nikolay
он по ходу не видит контейнер с mysql
Maksim
из контейнера с PMA?
Не понимаю как происходит обшение с mysql со средины phpmyadmin container. Подскажите, пожалуйста туториал по этой теме)
Maksim
root@48f65eb9c846:/var/www/html#
Nikolay
Не понимаю как происходит обшение с mysql со средины phpmyadmin container. Подскажите, пожалуйста туториал по этой теме)
https://docs.docker.com/compose/networking/
Maksim
Спасибо большое)
Vyacheslav
Всем привет
Может кто нить знает, можно ли перетегировать образ, не скачивая его?
Пример:
docker pull image:preprod
docker tag image:prod image:preprod
docker push image:prod
Хотелось бы пропустить шаг с pull..
 George
ну, и скачивать ес-но не надо, если образ в кэше локальном.
Vyacheslav
ну, и скачивать ес-но не надо, если образ в кэше локальном.
Исходим из того что CI агент не имеет локально образа
 Kate
хм. даже антиспам бота не будет?)
Kate
Приветствую.
Подскажите пожалуйста с установкой видеоконфиренцией jitsi
для интеграции с рокетчатом необходимо ставить все образы, или хватит лишь jvb
https://hub.docker.com/r/tiredofit/jitsi-meet/
Igor
К тому же там есть документация
Igor
И О БОЖЕ
Igor
Ладно ты типа госпожа и тд, но на аватарку то зачем
Kate
Спасибо
Извните.
Fomalhaut
Коллеги, подскажите, как можно эту контрукцию в dockerfile добавить (построчно - заморочено - строк достаттчоно много):
RUN cat >> ${CATALINA_BASE}/conf/catalina.properties << EOF
jline.terminal=org.springframework.shell.core.IdeTerminal
spring.profiles.active=postgresql
EOF

 Sergey

 Виктор
Коллеги, подскажите, как можно эту контрукцию в dockerfile добавить (построчно - заморочено - строк достаттчоно много):
RUN cat >> ${CATALINA_BASE}/conf/catalina.properties << EOF
jline.terminal=org.springframework.shell.core.IdeTerminal
spring.profiles.active=postgresql
EOF
Если заморочено, то отдельный sh написать, а через Dockerfile просто дернуть
Fomalhaut
Если заморочено, то отдельный sh написать, а через Dockerfile просто дернуть
Значит будет построчно:.
Спасибо. 😊
Anonymous
Пацантрэшки, а репы гитлаба локального, можно сделать доступными без авторизации через вэб интерфейс настроив, не лазия в конфиги?
 runinterface
 Bogdan
Привет привет. Кто может сталкивался.
Окружение: Docker 19.03, Ubuntu 16.04 LTS.
Запускаю контейнер с своим приложением. В environment определен URI к БД на этом же сервера.
Примерно выглядит так: postgres://user:password@123.123.123.123/database.
Проблема в следующем: не подключается к базе данных по ip сервера.
Для теста зашел внутрь контейнера и выполнил`curl http://ip_адрес_сервера/`. Диагноз подтвердился( Со своего компа на этот удаленный сервер подключаюсь без проблем, ufw пробовал отключать.
Что может быть и как это говно исправить?)
Bogdan
этот же сервер. Для моего компа этот сервер удаленный)
 kSandr
почему ты курлом проверяешь подключение к бд ?
Bogdan
Та я в целом коннект к серверу проверял, и его нет
Anonymous
Муцураева включи кстати
kSandr
Та я в целом коннект к серверу проверял, и его нет
с самого сервера на локалхост подключается ? он слушает наружу вообще ? как база запущена ? ... иптаблес смотрел ?
Bogdan
с самого сервера на локалхост подключается ? он слушает наружу вообще ? как база запущена ? ... иптаблес смотрел ?
1. Не понял вопрос
2. БД проброшена на наружу и с другого компа к ней подключается
3. А что в iptables внутри контейнера?
runinterface
а когда клонировать пытаешься?
kSandr
1. Не понял вопрос
2. БД проброшена на наружу и с другого компа к ней подключается
3. А что в iptables внутри контейнера?
с хоста, а не с контейнера доступ к базе есть ? ... как запущена бд ? в контейнере или жопой на хосте ? ... нахрен iptables внутри контейнера, на хосте iptables
Anonymous
тебе по ssh need?
Нет, мне надо чтоб я внутри сети ссылку на реп кидал и человек мог просматривать без логика и пароля
Bogdan
с хоста, а не с контейнера доступ к базе есть ? ... как запущена бд ? в контейнере или жопой на хосте ? ... нахрен iptables внутри контейнера, на хосте iptables
1. с хоста к БД доступ есть
2. БД внутри контейнера
3. что в iptables на хосте глянуть? По идее, с контейнера должно без проблем сходить на ip адрес сервера, но что-то идет не так