 Romuald


или правильнее expose 16000 ?
 central
внутри dockerfile expose в docker-compose то что выше написали
Romuald
внутри dockerfile expose в docker-compose то что выше написали
что то не выходит
dockerfile содержит EXPOSE 16000
docker-compose
ports:
-16000:16000
central
что не выходит?
Romuald
Уже разные варианты перепробовал. что-то упускаю
Romuald
 Александр
Есть контейнер nginx. Хочу проксировать запросы в другой контейнер. Он пингуется с nginx по имени - portainer_app. Но когда вставляю в конфиг директиву с этим контейнером proxy_pass http://portainer_app; то не проксирует.
 George
а в логах что?
 Anonymous
А как поменять файл, который расположен в папке приложения (которое запущено в контейнере) чтобы создать новую версию образа...
Kirill
Привет, кто-то знает хоть одну возможность в kubernetes использовать customer specific data at-rest encryption? Понятно что можно зашифровать volume, но это сложно применить к каждому клиенту сервиса.
George
George
Anonymous
конфиг файл приложения, которое работает в контейнере
Anonymous
через UI нельзя поменять его)
Anonymous
к примеру, нужно его поменять и сделать комит в новый образ
George
я не понимаю, что ты хочешь. Давай конкретику
Kirill
на уровне нижележащей инфры, не?
так шифрация и так делается в зависимости от стораджа, речь про возможность как-то зашифровать например контейнер с постгресом. Есть такие примеры в целом?
Александр
И можно полный конфиг увидеть
server {
listen 443 ssl;
server_name portainer.n3yron.ru;
location / {
proxy_pass http://viz_viz; ####http://192.168.1.150:8090; (если биндить порт и убрать виртуалхост в энвираамент, то работает. Но не элегантно, так как каждой приложухе нужно придумывать порт#####
}
ssl_certificate /etc/letsencrypt/live/portainer.n3yron.ru/fullchain.pem; # managed by Certbot
ssl_certificate_key /etc/letsencrypt/live/portainer.n3yron.ru/privkey.pem; # managed by Certbot
}
server {
if ($host = portainer.n3yron.ru) {
return 301 https://portainer.n3yron.ru$request_uri;
} # managed by Certbot
listen 80;
server_name portainer.n3yron.ru;
return 301 https://portainer.n3yron.ru$request_uri;
}
George
так шифрация и так делается в зависимости от стораджа, речь про возможность как-то зашифровать например контейнер с постгресом. Есть такие примеры в целом?
не понимаю зачем - это раз.
два - готовых решений не видел
George
@KostiaKov не пиши в личку
George
пока выглядит будто ты хочешь изменить файл, а потом сделать docker commit в новый образ. Но это не лучшая практика, прям скажу
Kirill
не понимаю зачем - это раз.
два - готовых решений не видел
мы пилим сервис, который будет продаваться клиентам в виде трёх различных конфигураций, надо иметь возможность предоставить заказчику возможность шифровать свои данные без необходимости шифровать весь volume для кластера
Kirill
не понимаю зачем - это раз.
два - готовых решений не видел
спасибо, как раз то что нужно знать. Я тоже не встречал такого
George
выделенные ноды (ВМ) для каждого клиента ? не решают проблему?
George
просто если у вас типо PaaS и вы хотите сажать разных клиентов НА ОДНУ НОДУ - это путь в ад
George
ибо изоляция докера... ну, решето
Kirill
выделенные ноды (ВМ) для каждого клиента ? не решают проблему?
да, но это слишком дорого, мы думаем про три разных пода
 Denis
кто может мне помочь развернуть TestLink в docker ?
Denis
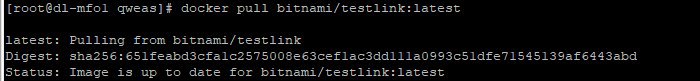
https://hub.docker.com/r/bitnami/testlink/
да это первое что я нашел и попытался им воспользоваться
Denis
 Denis
прада мало понимаю(читаю все в процессе)
итог который хочу получить это набить в адресной строке и зайти в тестлинк
Denis
так что буду рауд за любую помощь
George
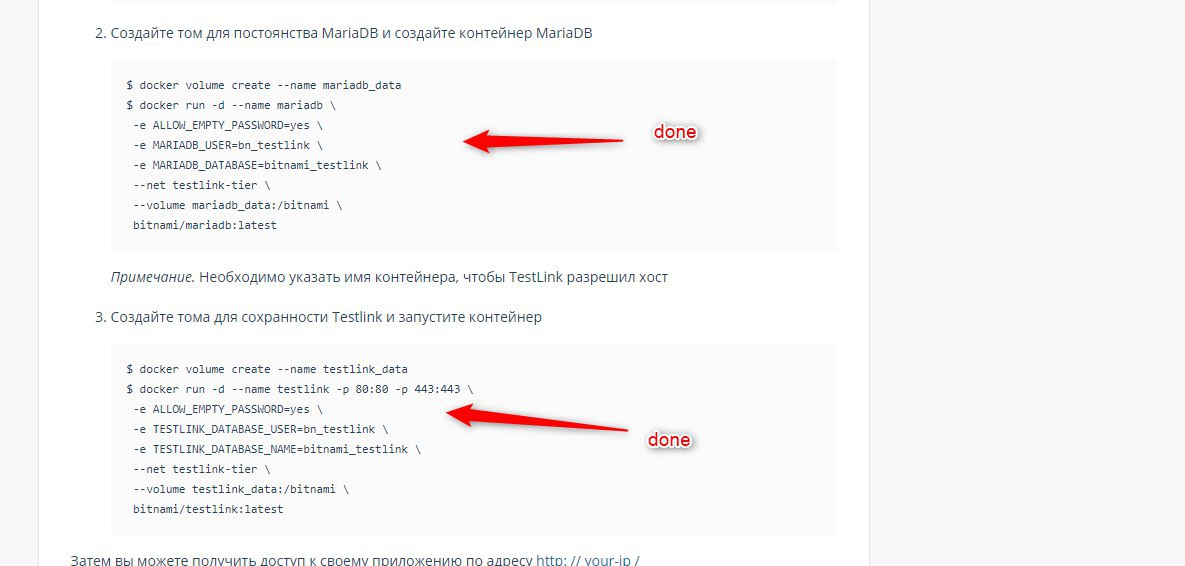
Доку почитай на образ
Denis
 George
Да
George
Написано же
George
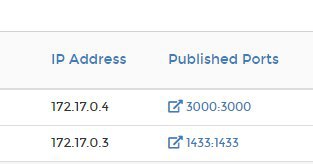
docker ps -a для контроля напиши
Anonymous
 Denis
 Anonymous
 Anonymous
Человек пытается резолвить имена контейнеров как DNS, ух, дружок-пирожок, вам в кубернетесы
Они же резолвятся как днс
Anonymous
да это и в доке пишут, что в коннекшин строке ставят на адрес сервера имя контейнера
George
Anonymous
С каких пор?
Имя контейнера внутри другого контейнера пишешь и пинг и все остальное работает
Anonymous
А ты точно имя контейнера используешь? Докер компоуз как метод запуска ?
да, запуск через docker-compose up.
Anonymous
Имя контейнера внутри другого контейнера пишешь и пинг и все остальное работает
ааааа, внутриии контейнера
George
и вообще дай больше деталей, черт побери
George
пейстбин в руки - туда docker ps, docker-compose.yml etc
George
о хоспаде
Anonymous
 George
ты здесь точно ничего не стирал?
Anonymous
да, но это не точно)
Anonymous
неймы убрал
Anonymous
George
зачем ты это творишь?
 Dm
Почему может быть такое, было собрано вот так:
version: '3'
services:
deconz:
image: marthoc/deconz
network_mode: host
restart: always
ports:
- "7776:7776"
- "7777:7777"
volumes:
- /home/itx/deconz:/root/.local/share/dresden-elektronik/deCONZ #подправить на свой путь
- /etc/localtime:/etc/localtime:ro
devices:
- /dev/ttyACM0
environment:
- DECONZ_WEB_PORT=7777
- DECONZ_WS_PORT=7776
- DEBUG_INFO=1
- DEBUG_APS=0
- DEBUG_ZCL=0
- DEBUG_ZDP=0
- DEBUG_OTAU=0
- DECONZ_VNC_MODE=1
- DECONZ_VNC_PASSWORD=2347
- DECONZ_VNC_PORT=5905
Собираю вот так:
version: '3'
services:
deconz:
container_name: deconz_deconz_1
build: ./amd64
network_mode: host
restart: always
ports:
- "7776:7776"
- "7777:7777"
volumes:
- /home/itx/deconz:/root/.local/share/dresden-elektronik/deCONZ
- /etc/localtime:/etc/localtime:ro
devices:
- /dev/ttyACM0
environment:
- DECONZ_WEB_PORT=7777
- DECONZ_WS_PORT=7776
- DEBUG_INFO=1
- DEBUG_APS=0
- DEBUG_ZCL=0
- DEBUG_ZDP=0
- DEBUG_OTAU=0
- DECONZ_VNC_MODE=1
- DECONZ_VNC_PASSWORD=2347
- DECONZ_VNC_PORT=5905
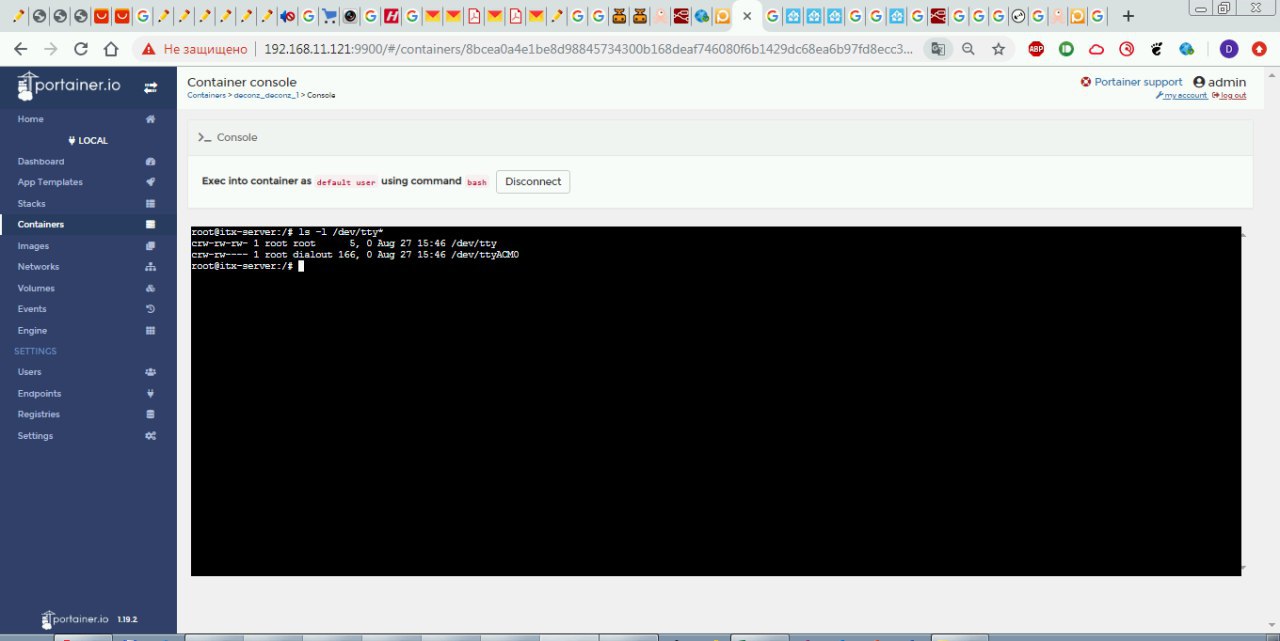
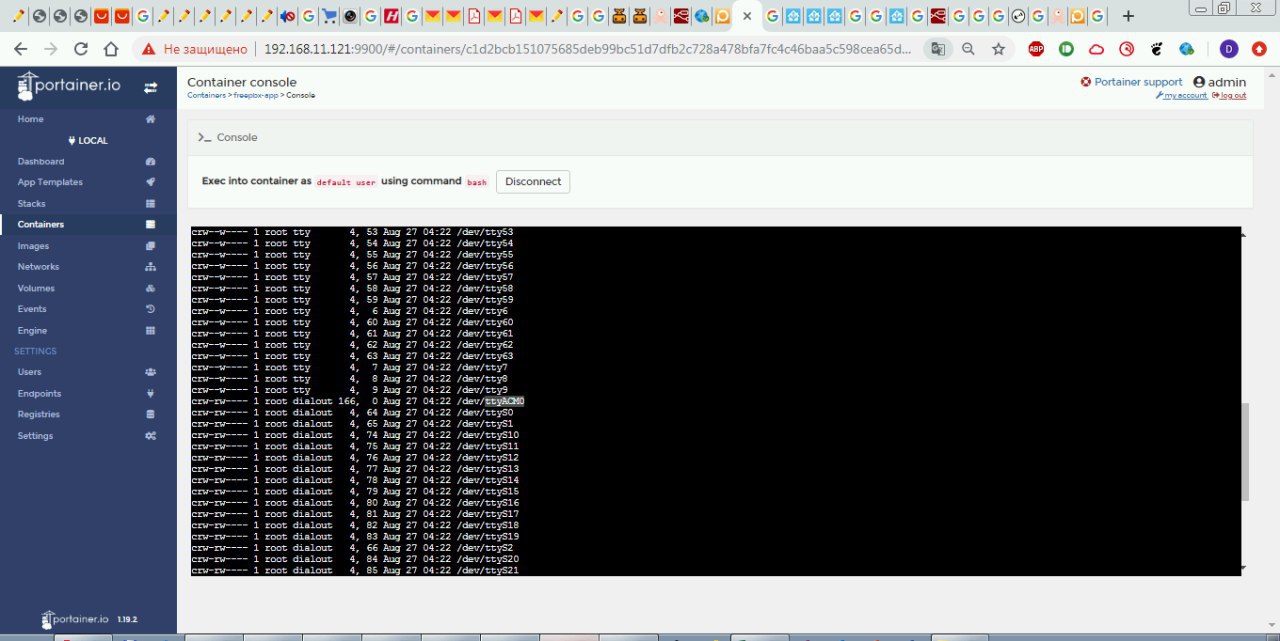
устройство вижу в консоли но почему то не работает,
и почему то разный список устройств показывает
Dm
Вот так на новом контейнере
Dm
 Dm
Вот так на стьраром рабочем
Dm
 George
как будто Вам привилегированный режим нужен для контейнера....
George
и CAP'ов накидать - у меня аналогичная история была с впн, т.к. контейнер по умолчанию изолирован и не имеет возможности создавать-ходить в дивайсы
Dm
и CAP'ов накидать - у меня аналогичная история была с впн, т.к. контейнер по умолчанию изолирован и не имеет возможности создавать-ходить в дивайсы
Все удалил. Перекачал все заново завелось, хз что было