 inqfen


оно само к себе пытается подключиться?
 Andrey
от имени нещщастных вынужденых писать эти богомерзкие докерфайлы ...
Инит скрипты тоже целую эпоху на баше с перлом писали, все говорили это стандарт. А потом пришёл systemd. Потому что люди постоянно натыкались на одни и те же грабли, популяризация принесла в профессию кучу нубов, до которых best practices типа не выполнять от root, чистить мусор перед коммитом, использовать multi stage, итд - пустой звук. Вот и нужны более умные инструменты, которые позволяют описывать декларативно, не дают выстрелить себе в ногу, обладают другими приятными и полезными свойствами.
Andrey
В случае с докером процесс идёт быстрее, не удивлюсь что buildah или похожая вещь станет стандартом на смену docker build
Nan0
ребят, такой вопрос:
запускаю приложение командой:
docker run -p 8090:8080 название_образа
и оно работает, но localhost на порту 8090 лежит.
запускаю на виртуалке с линуксом, может ли быть причина в Virtual Box?
решил проблему, юзая дефолтный docker ip:
http://192.168.99.100:8090 вместо localhost
Andrey
Да но теперь это не мейнстрим
 キリル
Инит скрипты тоже целую эпоху на баше с перлом писали, все говорили это стандарт. А потом пришёл systemd. Потому что люди постоянно натыкались на одни и те же грабли, популяризация принесла в профессию кучу нубов, до которых best practices типа не выполнять от root, чистить мусор перед коммитом, использовать multi stage, итд - пустой звук. Вот и нужны более умные инструменты, которые позволяют описывать декларативно, не дают выстрелить себе в ногу, обладают другими приятными и полезными свойствами.
В определённых случаях в систнмд юните все равно баш скрипт сидит
キリル
Тоже мне замена шила на мыло
 kSandr
Да но теперь это не мейнстрим
потому, что разработчики дистров его везде подефолту начали вкорячивать ... когда buildah начнут вкорячивать подефолту в докер ... тогда может и докерфайлы никому не нужны будут ... а тут чувак ворвался в чатик начал кому-то что-то доказывать и хуесосить докерфайлы ... в целом его право, так-же как и право остальных ему ответить )))
В целом если бы разрабы дистров не вкорячивали везде этот системд, всем было бы вполне норм ... а так половина людей матерится на это говно постоянно, другая просто выпиливает к херам ...
キリル
😂точно
kSandr
меня вполне устраивал апстарт грубо говоря ... рестарта нехватало правд, а так норм ...
а ваш системд во все дыры без мыла пролез
キリル
Апстарт это же убунта
Andrey
Не важно, как пролез. Важно, что это лучше чем скрипты.
キリル
А ещё если любое приложение положить в контейнер, оно автоматически лучше становится
kSandr
Энтерпрайз решения на убунте? Лол
весь ссаный тырпрайз сидит на редхате с центосью ... лично я стараюсь с ссаными тырпрайзами дел неиметь ...
kSandr
сколько сталкивался, одна параша ... нахер надо
キリル
kSandr
А работать тогда зачем?
заденьги стало быть ессна ... кроме тырпрайза наруси других работодателей чтоль больше ннт ??? или раз не тырпрайз так сиысла жизни нет ? ...
 Andrey
А ещё если любое приложение положить в контейнер, оно автоматически лучше становится
Кто вам такое сказал?
kSandr
тырпрайз с людьми как с говном считаются, незаменимых людей не бывает бла бла, куча политик и прочая ебанига ... мне такое ненравится
キリル
Теперь это голубой гигант
kSandr
Что не так с редхатом?
у меня не к редхату претензии а к тырпрайзу )))) хотя когда я последний раз сталкивалс с редхатом, там нетак было с репозиториями )
キリル
А вообще там все в принципе нормально было
キリル
kSandr
к редхату претензий нет ))) какая мне разница где контейнеры крутиться будут )
kSandr
А что не так с репозиториями?
да там вроде как вечно чего-то в репах небыло, приходилось кучу сторонних доставлять и т.п.
Andrey
Ретроградынеосиляторы, короче. Пишите дальше свои докерфайлы и инит скрипты на баше.
kSandr
Ретроградынеосиляторы, короче. Пишите дальше свои докерфайлы и инит скрипты на баше.
мы щас еще и на ямле ченить напишем !!!
 Maxim
Есть у кого образ apache+php+nginx(как reverse proxy для отдачи статики). Желательно на alpine?
 Sergey
хуевая задача
Sergey
так не надо)
Maxim
Может, быть)) сам не люблю такое. Но вот сказали надо так
Sergey
вряд ли кто то этим занимался
Sergey
ищи в докерхабе и в гитхабе
Maxim
Взял на основе php:7.3-Apache добавил nginx, пару расширений, туда сюда и на debian и 400 мб
Maxim
Хотелось бы что то легче просто
Sergey
пересобери на альпайне
Sergey
в чем разница
NM
Есть у кого образ apache+php+nginx(как reverse proxy для отдачи статики). Желательно на alpine?
Господи там 5 строк всего в docker files
Anonymous
Кто залив приймет
 Hикoлaй
Ребят, такой вопрос.
Дано:
Контейнер с nginx запущенный в swarm mode с 2 репликами, но все на одной машине, сеть overlay.
Вопрос:
Если я внутри контейнера с nginx делаю proxy_pass на 172.17.0.1, я могу быть уверенным что этот адрес всегда будет означать host машины с докером?
Если я не могу быть уверенным, то каков правильный путь?
PS: Я очень тупой, особенно в сетях...
Andrey
Ребят, такой вопрос.
Дано:
Контейнер с nginx запущенный в swarm mode с 2 репликами, но все на одной машине, сеть overlay.
Вопрос:
Если я внутри контейнера с nginx делаю proxy_pass на 172.17.0.1, я могу быть уверенным что этот адрес всегда будет означать host машины с докером?
Если я не могу быть уверенным, то каков правильный путь?
PS: Я очень тупой, особенно в сетях...
По имени будет надёжней...Контейнеры меняют свои АйПи
Hикoлaй
нее, прокси не к контейнеру а к основной OS на котором и запущены контейнеры
Hикoлaй
просто по ifconfig говорит о том что ip хоста именно 172.17.0.1
docker0 Link encap:Ethernet HWaddr 02:42:50:cb:13:cb
inet addr:172.17.0.1 Bcast:172.17.255.255 Mask:255.255.0.0
UP BROADCAST MULTICAST MTU:1500 Metric:1
RX packets:0 errors:0 dropped:0 overruns:0 frame:0
TX packets:0 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:0
RX bytes:0 (0.0 B) TX bytes:0 (0.0 B)
Anatol
Ставь контейнеры в сети хоста тогда
Anatol
https://docs.docker.com/network/host/
Hикoлaй
в swarm mode насколько я понял в сети хоста нет возможности ставить
Anatol
You can also use a host network for a swarm service, by passing --network host to the docker service create command
Hикoлaй
ну и логично что swarm умеет работать с кластером контейнеров разбросаных на разных физических машинах, не может это работать в сети хоста
Hикoлaй
хм
Hикoлaй
но у меня так не работало, я проверял
Hикoлaй
деплоит jenkins из такого docker-compose
version: '3.3'
services:
app:
image: ${DockerRegistryURL}/${DockerImageName}:${BranchName}-${BuildTimestamp}-${HashCommit}
env_file: .env
deploy:
replicas: 2
placement:
constraints:
- node.role == manager
restart_policy:
condition: on-failure
ports:
- "80:80"
- "443:443"
logging:
driver: "json-file"
options:
max-size: "2m"
 Denis
Добрый день! Сейчас читаю документацию по Docker Swarm, а именно Hardware and software requirements:
https://docs.docker.com/v17.12/datacenter/ucp/2.2/guides/admin/install/system-requirements/#hardware-and-software-requirements
Скажите, из чего берутся такие системные требования к master-нодам?
 Maxim
Добрый день! Сейчас читаю документацию по Docker Swarm, а именно Hardware and software requirements:
https://docs.docker.com/v17.12/datacenter/ucp/2.2/guides/admin/install/system-requirements/#hardware-and-software-requirements
Скажите, из чего берутся такие системные требования к master-нодам?
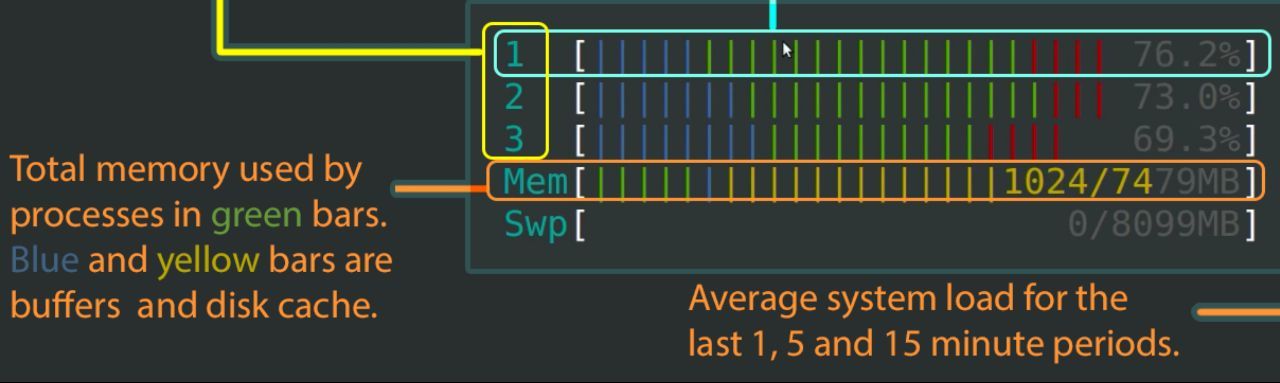
хз, у меня при 6 рабочих контейнерах сжирается 90% памяти, хотя docker stats говорит об обратном
по дереву процессов - виноват moby
так что черт его знает, что там такое)
Anatol
Anatol
https://www.linuxatemyram.com/
Anatol
 Maxim
 Maxim
я знаю что это)
Maxim
так что это все used
Hикoлaй
You can also use a host network for a swarm service, by passing --network host to the docker service create command
как можно использовать --network для swarm docker-compose файла ?
Если указывать network_mode: host ,то пишет notice что данная директива будет проигнорирована
 George
ээто же сввворм
 Je
как можно использовать --network для swarm docker-compose файла ?
Если указывать network_mode: host ,то пишет notice что данная директива будет проигнорирована
Ну вообще звучит странно, swarm и host звучат как-то не рядом. Однако, в документации у них описано, что использовать можно с ограничением - один сервис на экспортируемый порт
>You can also use a host network for a swarm service, by passing --network host to the docker service create...
https://docs.docker.com/network/host/
Hикoлaй
вот я тоже ничего понять не могу, конечно еще учитывая тот факт что я тупой)
George
кмк, ты замахнулся не на ту технологию, выбрал не ту лошадку
Hикoлaй
может быть
Hикoлaй
будет ли решением такой вариант: из контейнера я проксирую на 172.17.0.1, оно же работает, и забываю об этом? Что должно случится чтобы 172.17.0.1 перестал работать, или с него стало отвечать что то другое?
Hикoлaй
или может быть как то можно занять конкретный адрес по которому бы отвечал host
Hикoлaй
я понимаю что не стоит хардкодить эти адреса интерфейсов, но сколько довелось работать с докером, на разных машинах, у сетевого интерфейса docker0 всегда был адрес 172.17.0.1
и так как других вариантов решения я не вижу, предполагаю что это не такой уже и плохой вариант.