Как исправить ошибку после docker-compose up
Пишет container_redis_1 exited with code 1
посомтреть логи, почему он падает.
 Yakov


 Kenny
 John
Парни, такой вопрос: может ли в контейнере на RHEL работать убутна с другим ядром?
John
или наоборот
 George
убунта - да. с другим ядром - нет
John
и наоборот тоже да? РХЕЛ в контейнере на убунте
George
ядро ОБЩЕЕ
 🅰️rkadiy
в докере нет ядра
George
рхел - в контейнере - на убунте - можно. Но это будет юзерспейс
🅰️rkadiy
это типа чрута
John
это я усвоил)
 Alex
Ребята можно ли как то в крон (в контейнере) прописывать задачи? - я так понимаю это на стадии сборки образа при помощи докерфайла или как то по другому можно?
 Maxim
Ребята можно ли как то в крон (в контейнере) прописывать задачи? - я так понимаю это на стадии сборки образа при помощи докерфайла или как то по другому можно?
если только через собственный entrypoint, крон с болью работает в контейнерах
Alex
ну мне просто нужно выполнять переодически вот такую команду в контейнере
bundle exec bin/sidekiq_pusher scheduler > /dev/null
Alex
может это как то по другому можно делать - не используя крон
Anonymous
Ребята можно ли как то в крон (в контейнере) прописывать задачи? - я так понимаю это на стадии сборки образа при помощи докерфайла или как то по другому можно?
Вот здесь хорошо работает http://phusion.github.io/baseimage-docker/
John
смотрю https://hub.docker.com/r/ansible/ansible/dockerfile
это нормально что основа образа ubuntu14? на дворе 19й год..
George
поддержу. Нефиг использовать старье
John
поддержу. Нефиг использовать старье
то есть разрабы положили писю на свой контейнер, и по хорошему не стоит его использовать?
George
то есть разрабы положили писю на свой контейнер, и по хорошему не стоит его использовать?
да фиг их знает. Проще свой собрать
George
и вообще докерхаб та еще помойка
Maxim
то есть разрабы положили писю на свой контейнер, и по хорошему не стоит его использовать?
тэги глянь, там же есть 1604
Andrei
норм так делать на работающем воркере swarm ?
docker system prune --all -f --filter "until=24h"
Maxim
ага, нашел. Но вопрос про актуальность все равно стоит :)
это просто основной dockerfile на котором default висит, так что да, почему-то default не актуальный получается
да и образы с год назад билдились последний раз, может они переехали на другой хаб?)
John
хз, я не нашел.
Yakov
А куда он логи сохраняет?
выводит в stdout по умолчанию для этой команды. почитайте уже доку, ну камон.
Anonymous
не подскажет кто-нибудь
 central
Где тут проблема которая относится к докеру?
Alex
хотел бы вернуться к вопросу по крону - а почему нельзя просто на хостовой машине (там где и работает контейнер) - выполнять что то типо:
docker run my-container "bundle exec bin/sidekiq_pusher scheduler"
а уже саму команду добавить в крон на хосте - при этом же контейнер не перегружаеться
0 * * * * docker run my-container "bundle exec bin/sidekiq_pusher scheduler"
Alex
не - просто почему в интернете пишут что это очень сложно и т/д/ - к чему это
Alex
ну конечно дергать крон в самом контейнере
Yakov
не - просто почему в интернете пишут что это очень сложно и т/д/ - к чему это
кому-то вон доку почитать сложно, например. Я вроде как то так делал даже на проде - крон с docker exec. и ничего, брат жив как говорится.
Maxim
хотел бы вернуться к вопросу по крону - а почему нельзя просто на хостовой машине (там где и работает контейнер) - выполнять что то типо:
docker run my-container "bundle exec bin/sidekiq_pusher scheduler"
а уже саму команду добавить в крон на хосте - при этом же контейнер не перегружаеться
0 * * * * docker run my-container "bundle exec bin/sidekiq_pusher scheduler"
сложностей в запуске команды докера по крону никакой нет, т.к. это из системы делается же
а вот если уже в контейнере орудовать кроном, то это боль
Alex
кому-то вон доку почитать сложно, например. Я вроде как то так делал даже на проде - крон с docker exec. и ничего, брат жив как говорится.
ну ок - раз так делают - и это опробавано - то нет вопросов
Alex
сложностей в запуске команды докера по крону никакой нет, т.к. это из системы делается же
а вот если уже в контейнере орудовать кроном, то это боль
да - согласен - но если это все можно делать из хостовой машины - че спрашиваеться люди по этому поводу так паряться))
Maxim
просто есть процессы, которые надо конкретно в контейнере запускать, разные же юзкейсы бывают
Alex
выполняли бы задачи из хоста через exec и не дурили бы голову
Alex
Anonymous
просто есть процессы, которые надо конкретно в контейнере запускать, разные же юзкейсы бывают
http://phusion.github.io/baseimage-docker/ вот здесь крон отлично работает. Как и многое другое из того, что не работает в обычных образах. За ними там runit отдельно следит. Я вообще все свои образы исключительно на основе этого делаю, настолько удобная тема.
Anonymous
По сути, полноценная убунта внутри контейнера
Maxim
http://phusion.github.io/baseimage-docker/ вот здесь крон отлично работает. Как и многое другое из того, что не работает в обычных образах. За ними там runit отдельно следит. Я вообще все свои образы исключительно на основе этого делаю, настолько удобная тема.
норм, не знал
я обычно не заморачиваюсь, просто вокруг apline работаю
Anonymous
Только runit вместо systemd. Зато можно несколько сервисов внутри одного контейнера делать и все работает как часы
🅰️rkadiy
Anonymous
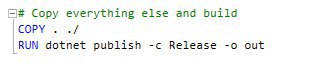
как в dockerfile корректно включить папку (которая лежит рядом с той, в которой находится докерфайл)?
Anonymous
чтобы обе эти папки были перенесены в WORKDIR
Anonymous
при создании образа
central
Anonymous
 Anonymous
в моем случае нужно изменить COPY
Anonymous
или же по другому можно как-то
central
../Dockerfile .
central
первая же ссылка в гугле
Anonymous
так... относительный путь к докерфайлу типа...
Maxim
привет, ребят
такой вопрос
есть условная симфони и постгрес (конкретно речь не о симфоне, а о доктрине будет)
поднят стэк через swarm, два сервиса висят на одном нетворке. До какого-то момента контейнеры общаются между собой, а потом теряется линк
почему я уточнил, что это доктрина — прослеживается странное поведение. Если руками идти по урлу, то данные отдаются норм. Если запрос, допустим, уходит извне (rest api), но этот сервис (фронт) так же находится в этом болоте, то иногда бд возвращает No connection to server, а если этот же запрос сделать через curl - то все ок. Никаких странных логов в бд нет, все довольно ровно. Единственное, кидает часто Connection reset by peer, но я не могу понять, с чем это связано
сталкивался ли кто нибудь с такими странностями?
healthcheck на bd висит, никаких экстренных завершений сервис тож не делает
блен, раз вы все проснулись, может кто из активных поможет мне с моим вопросом, если сталкивались с подобным
Anonymous
относительный путь это понятная штука
Anonymous
блен, раз вы все проснулись, может кто из активных поможет мне с моим вопросом, если сталкивались с подобным
В виде странной идеи я бы попробовал увеличить количество реплик и посмотреть что будет
Maxim
тоже это рассматривал, как вариант
 Ruslan
привет. подскажите пожалуйста кто какие hosted registry использует. хотелось бы кастомное доменное имя, но оно без костылей не поддерживается в ecr и gcr, может есть ещё какой-то стабильный/быстрый.
Ruslan
Может кто знает, есть возможность запретить docker менять настройки iptables? То есть докер наружу открывает порт 8081 , и сайт доступен по ip:8081
George
Может кто знает, есть возможность запретить docker менять настройки iptables? То есть докер наружу открывает порт 8081 , и сайт доступен по ip:8081
да, вообще оторвать управление докером у айпитейблз
Ruslan
Пробовал через /etc/docker/daemon.json
iptables=false
Но не помогало. Погуглил, что то еще попробовал, в итоге либо вообще порты на хосте недоступны либо видны наружу
George
ну ееее
George
нужно голову включать
George
отключение создание правил файрволла докером вообще приводит к недоступности контейнеров - а что ты собственно хотел? Надо тогда правила полностью менеджить руками
George
если это недопустимо, то остается три варианта
George
1. публиковать сервис на 127.0.0.1:port:port, тогда с хоста он доступен, из других контейнеров в той же сети - по имени
George
2. пячить файрволл - добавлять правило DROP в цепочку INPUT на твой порт, еще понадобится в табличке NAT в цепочке PREROUTING поправить (т.е. проброс портов через НАТ работает)
George
3. либо публиковать сервис в host network mode и тогда можно по-человечески настроить файрволл
 kSandr
Может кто знает, есть возможность запретить docker менять настройки iptables? То есть докер наружу открывает порт 8081 , и сайт доступен по ip:8081
не совсем понимаю , что тебя неустраивает ? а как ты хочешь, что-бы сайт был доступен ?
Ruslan
не совсем понимаю , что тебя неустраивает ? а как ты хочешь, что-бы сайт был доступен ?
nginx
proxy_pass http://localhost:8081/;
kSandr
nginx
proxy_pass http://localhost:8081/;
публикуй на локалхост , т.е. ты можешь при публикации указать непосредственно айпишник типа -p 127.0.0.1:8081:8081
Ruslan
Сработало, спасибо