 Lev


"Although running Docker inside Docker is generally not recommended"....
Lev
Дока к docker:dind говорит не запускать докер в докере и советует прочитать статью, где говорится - юзай сокет
Lev
@gecube
 George
Дока к docker:dind говорит не запускать докер в докере и советует прочитать статью, где говорится - юзай сокет
мне пофиг, что там в доке написано. Это вопрос спорный как нужно делать. Никто не знает
George
повторюсь, что два тезиса
1. динд - у тебя контейнеры как матрешка. Раньше это вызывало проблемы. Сейчас - меньше. Работает относительно стабильно. Удобно для повторяемых билдов
2. проброс сокета - у тебя контейнеры все как брат-сестра. Может вызвать проблемы с конкурентностью. Засирает образами хост машину. Но может быть полезно для кэша
George
https://docs.gitlab.com/ee/ci/docker/using_docker_build.html#use-docker-socket-binding
George
вот здесь и вокруг описаны все механизмы (именно оттуда я все и проверял)
George
вот интересная статья "почему не динд" https://jpetazzo.github.io/2015/09/03/do-not-use-docker-in-docker-for-ci/
George
@lllewik если обратишь внимание - про бтрфс там только нормальные отзывы
George
я нашел на стеке ответ, но хотел уточнить это то, что мне нужно или нет:
https://stackoverflow.com/a/39920592/8370915
gaal@linux-x1:~> cat /etc/group
audio:x:491:pulse
avahi:x:497:
bin:x:1:daemon
brlapi:x:455:
cdrom:x:490:
chrony:x:473:
colord:x:456:
daemon:x:2:
dialout:x:489:gaal
disk:x:488:
docker:x:461:gaal
firebird:x:481:
gdm:x:454:
input:x:487:
kmem:x:494:
kvm:x:486:
lightdm:x:463:
lock:x:493:
lp:x:485:
mail:!:496:
man:x:62:
memcached:x:459:
messagebus:x:498:
mktex:x:460:
mysql:x:499:
nm-openconnect:x:465:
nm-openvpn:x:466:
nobody:x:65534:
nogroup:x:65533:nobody
nscd:x:474:
ntadmin:x:71:
polkitd:x:472:
pulse:x:469:
pulse-access:x:468:
redis:x:458:
render:x:484:
root:x:0:
rtkit:x:470:
scard:x:467:
sddm:x:462:
shadow:x:15:vnc
srvGeoClue:!:457:
sshd:x:471:
systemd-coredump:x:475:
systemd-journal:x:479:
systemd-network:x:478:
systemd-resolve:x:477:
systemd-timesync:x:476:
tape:x:483:
tftp:x:480:dnsmasq,tftp
trusted:x:42:
tty:x:5:
utmp:x:492:
vboxusers:x:453:gaal
video:x:482:gaal,gdm
vnc:x:464:
wheel:x:495:
users:x:100:
vagrant:x:452:
www:x:451:wwwrun
wwwrun:!:450:
nginx:x:449:
svn:x:448:
flatpak:!:447:
dockremap:!:446:
winbind:x:445:
gaal@linux-x1:~>
gaal@linux-x1:~>
gaal@linux-x1:~>
gaal@linux-x1:~> id
uid=1000(gaal) gid=100(users) groups=100(users),453(vboxusers),461(docker),482(video),489(dialout)
gaal@linux-x1:~> id
uid=1000(gaal) gid=100(users) groups=100(users),453(vboxusers),461(docker),482(video),489(dialout)
gaal@linux-x1:~> cat /etc/group
audio:x:491:pulse
avahi:x:497:
bin:x:1:daemon
brlapi:x:455:
cdrom:x:490:gaal
chrony:x:473:
colord:x:456:
daemon:x:2:
dialout:x:489:gaal
disk:x:488:
docker:x:461:gaal
dockremap:!:446:
firebird:x:481:
flatpak:!:447:
gdm:x:454:
input:x:487:
kmem:x:494:
kvm:x:486:
lightdm:x:463:
lock:x:493:
lp:x:485:
mail:!:496:
man:x:62:
memcached:x:459:
messagebus:x:498:
mktex:x:460:
mysql:x:499:
nginx:x:449:
nm-openconnect:x:465:
nm-openvpn:x:466:
nobody:x:65534:
nogroup:x:65533:nobody
nscd:x:474:
ntadmin:x:71:
polkitd:x:472:
pulse:x:469:
pulse-access:x:468:
redis:x:458:
render:x:484:
root:x:0:
rtkit:x:470:
scard:x:467:
sddm:x:462:
shadow:x:15:vnc
srvGeoClue:!:457:
sshd:x:471:
svn:x:448:
systemd-coredump:x:475:
systemd-journal:x:479:
systemd-network:x:478:
systemd-resolve:x:477:
systemd-timesync:x:476:
tape:x:483:
tftp:x:480:dnsmasq,tftp
trusted:x:42:
tty:x:5:
utmp:x:492:
vagrant:x:452:
vboxusers:x:453:gaal
video:x:482:gaal,gdm
vnc:x:464:
wheel:x:495:
winbind:x:445:
www:x:451:wwwrun
wwwrun:!:450:
users:x:100:
George
короче
George
id - пишет ЭФФЕКТИВНЫЕ привилегии
George
gaal@linux-x1:~> groups gaal
gaal : users cdrom dialout docker vboxusers video
пишет - те которые в файле groups
George
Между обоими вызовами id я себя в группу cdrom добавил
 Nan0
 Richard
 Richard
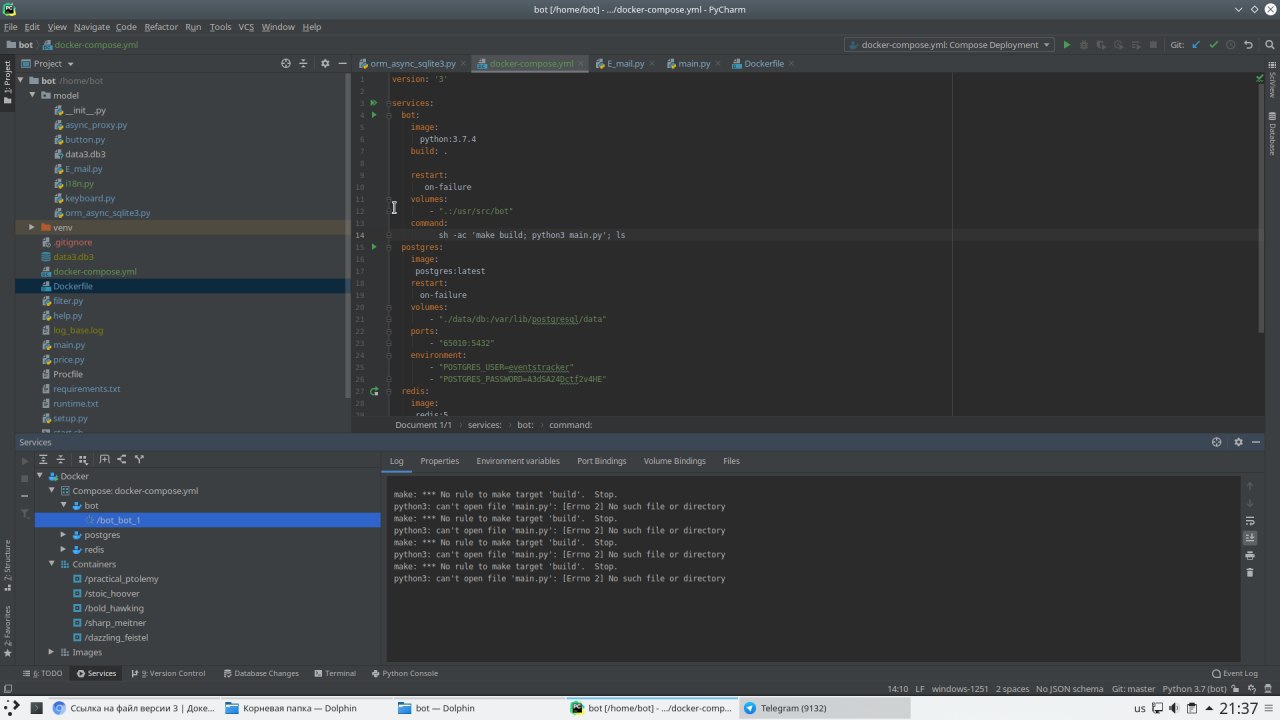
FROM Debian:10
FROM python:3.7.4
WORKDIR .
RUN mkdir /usr/src/app
WORKDIR /usr/src/app
ADD . /usr/src/app
RUN sudo apt-get install python3-distutils
RUN pip install -r requirements.txt
RUN make compiletext
COPY requirements.txt requirements.txt
RUN pip install -r requirements.txt
COPY . .
ENV botrun mai.py
Lev
А есть такие образы сразу с несколькими приложениями предустановленными, чтобы самому это не набирать?
Lev
Каконить билдер докерфайлов
George
George
зачем два FROM?
Lev
Ну вот мне надо Яву, кордову, ноду, гит...
George
иди, почитай доку про dockerfile...
Lev
Чтобы самому не писать это
George
я обычно из докерфайлов куски нарезаю, которые в докерхабе, из исходников ставлю нужные компоненты
 Денис
@YouProgrammist_ghost ,
services:
bot:
volumes:
".:/usr/src/bot"
command:
+++ sh -ac "cd /usr/src/bot && make build && python3 main.py"
Richard
Спасибо
George
либо если есть готовые пакеты - проще всего apt install anything_you_need
Денис
Спасибо
Попадает через build context из текущей папки или как вольюм, попробуйте абсолютные пути или cd. Остальное не выкидывать
Lev
я обычно из докерфайлов куски нарезаю, которые в докерхабе, из исходников ставлю нужные компоненты
Там блин все так... Муторно)))
George
муторно )
Lev
Я привык в арче yay -S и все. А тут чё то версии какие то надо... Переменные...
George
сделай блин докер из арча
Lev
Я вот Яву никак не воткну. Она с чем то конфликтует и фиг пойми откуда
Lev
Ну так себе... На прод арч ставить...
George
убунту, по-твоему, лучше?
George
Денис
Я вот Яву никак не воткну. Она с чем то конфликтует и фиг пойми откуда
Даже FROM openjdk:8-jre? https://github.com/docker-library/openjdk/blob/d938a100d9f43bab60a1d5f655b61cbac97c74ae/8/jre/Dockerfile
George
🤦♂️
George
очевидно же, что все что не опенсусе или редхат... разговоры в пользу бедных 😂😂😂
 Владислав
Какой-то профессиональный юмор (с)
George
а какой еще вы хотите?
Владислав
Как, впрочем, и ставить на сервер нестабильный дистр :D
George
непрофессиональный?
George
типа как в комедиклаб?
Денис
очевидно же, что все что не опенсусе или редхат... разговоры в пользу бедных 😂😂😂
Насколько надо повзрослеть, чтобы платить за техподдержку дистрибутива на сервере?
Lev
Даже FROM openjdk:8-jre? https://github.com/docker-library/openjdk/blob/d938a100d9f43bab60a1d5f655b61cbac97c74ae/8/jre/Dockerfile
Ну... Через фром можно наверно. Просто раз уж начал пилить свой "сборник"...
George
Насколько надо повзрослеть, чтобы платить за техподдержку дистрибутива на сервере?
дорасти до работы в энтерпрайзе
Владислав
типа как в комедиклаб?
Не, зачем из крайности в крайность ) Можно просто без задротства и без стереотипов )
Владислав
дорасти до работы в энтерпрайзе
Ой, вы знаете, у нас в энтерпрайзе SRE предпочитают таки FreeBSD вообще
Владислав
А не вот эти говноарчи, которые падают при каждом обновлении )
Владислав
На десктопе ладно ещё, ебаться никто не запрещает )
Владислав
Но не на серваке
Денис
А не вот эти говноарчи, которые падают при каждом обновлении )
один наш девелопер накатил арч на виртуалки нашим двоим кросс-девелоперам, они ничего не обновляют — вроде работает
George
А не вот эти говноарчи, которые падают при каждом обновлении )
Говноубунту. Власть разрабов. Что бывает, когда девы важнее, чем опсы
Денис
правда, теперь из больше не обновишь
Владислав
один наш девелопер накатил арч на виртуалки нашим двоим кросс-девелоперам, они ничего не обновляют — вроде работает
Ну, они ничего не обновляют просто, это да. Я регулярно свои системы обновляю, и я наслышан, сколько траханья испытывают арчеводы с обновами.
Lev
Я пытаюсь на альпин это сделать
George
Ну, они ничего не обновляют просто, это да. Я регулярно свои системы обновляю, и я наслышан, сколько траханья испытывают арчеводы с обновами.
Не в курсе, я просто предложил коллеге продолжить работать с системой,и которая ему знакома, и которую можно продолжить юзать в докере
Денис
Я как раз упаковал всё, что нам нужно, в jnlp-slave образ и поднял локальный Docker Registry
Денис
Проблема Windows7-хостов и Linux Docker jenkinsci/jnlp-slave у меня не решена
Владислав
Не в курсе, я просто предложил коллеге продолжить работать с системой,и которая ему знакома, и которую можно продолжить юзать в докере
Да я что, я просто мимопроходил )
Lev
Ну, они ничего не обновляют просто, это да. Я регулярно свои системы обновляю, и я наслышан, сколько траханья испытывают арчеводы с обновами.
Один раз упало на компе. Спокойно поднялось.
Владислав
Один раз упало на компе. Спокойно поднялось.
Ну вот мой знакомый испытывал проблемы не раз. При том, что он достаточно опытный линуксойд.
Lev
Гг. Ну вот... Горе от ума. Лезет наверно куда не надо. Я просто вообще нубас)
А почему по слойно нельзя разделять установку пакетов? Они ж вроде только добавляют файлы. И размер расти не должен
Владислав
Он себе полностью собирал дистрибутив, на старом нетбуке. Из коробки тот жрал всего 20 или 30 МБ ОЗУ. Так что я не знаю, что он там наворачивал.
Lev
я обычно из докерфайлов куски нарезаю, которые в докерхабе, из исходников ставлю нужные компоненты
Посмотрел я докерфайл node... Ох
George
Гг. Ну вот... Горе от ума. Лезет наверно куда не надо. Я просто вообще нубас)
А почему по слойно нельзя разделять установку пакетов? Они ж вроде только добавляют файлы. И размер расти не должен
Можно. Но ты хочешь что-то типа ромбовидного наследования
George
Типа есть nginx образ, есть node образ, а теперь хочу комбинацию
Lev
Ну да
George
Но это так не работает. Ибо конфликты будут. Но если ты каким-то макаром сможешь установить софт в выделенные папки типа /opt/nginx, /opt/node etc., то через мультистейдж можно будет собрать большой общий образ
Lev
Я понимаю в чём проблема, можно не объяснять)))