 Stan


через dockerfile >
Stan
?
 A1EF
Ну если у тебя не просто "какой-то tar", а именно имейдж, то ты его и импортишь как раз
 George
Если нет инета - найди тачку с инетам
George
На ней docker pull nginx, docker save, в архив
George
Дальше архив хоть на флешке перенеси
George
И на целевой машине docker load
 Andrew
Дак а почему интернета нету ? Ты из Ирана ?
Stan
нет) в банке такое тестовое задание, на собеседовании:)
Stan
там плохо?
Stan
80 -100
A1EF
нет) в банке такое тестовое задание, на собеседовании:)
Ахахаха! Я знал! Знал!! Сам точно в такой же ситуации был, когда надо было наш софт им показать:))
 Pavel
Платят мало, и постоянно гемор типа того, который ты описал
Не сильный гемор, если знать что делать
Stan
😣
A1EF
На самом деле самым сложным было поставить докер, имея лишь кучу rpm-пакетов зависимостей
George
George
Если да, то будешь прям крутым спецом и тебе инет точно будет не нужен 👍😂
 Andrey
ммм не думаю что всё так плохо, разве там не свои репы и свои реджистори..какие проблемы?
Andrey
Да хоть и с флешки..тож нет проблем
Andrey
Б - безопастность
Stan
я думал - через dockerfile - scratch
Stan
как вариант
Andrey
Порты скотчем заклеить)
неее есть же модули всякие на ключах,которые ЗАЩИЩАЮД ..железки для контроля доступов
Andrey
с сертами фсэбэ
 Anonymous
 Ivgenich
Nan0
 Nan0
Pavel
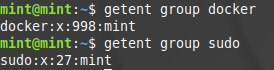
groups набери
Nan0
groups набери
root отвечает, если sudo groups
если просто groups, то
mint adm cdrom sudo dip plugdev lpadmin sambashare
George
у тебя все равно пока ты не перелогинишься - оно не заработает, несмотря на вывод команд
Nan0
у тебя все равно пока ты не перелогинишься - оно не заработает, несмотря на вывод команд
то есть вывод должен быть другим?
 Anton
Господа, всем добрый вечер!
В чем может быть причина невидимости части сетевых ресурсов внутри контейнера?
Andrey
Anton
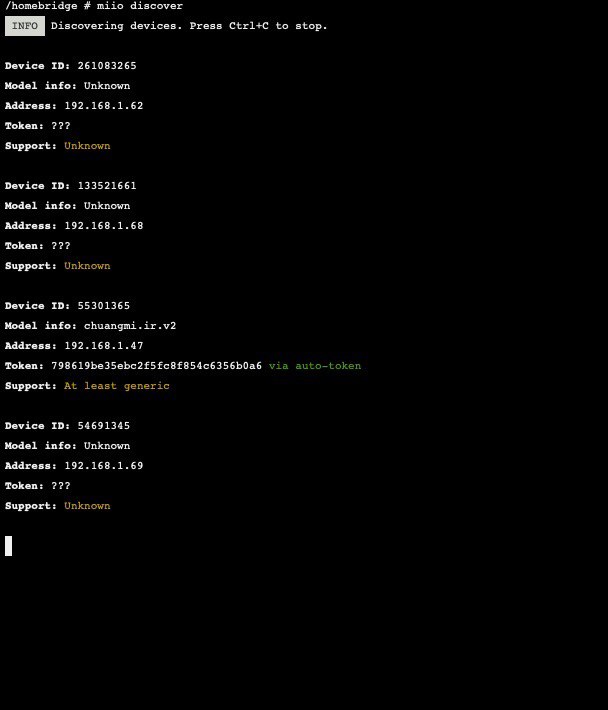
В общем имеется NAS с поднятым контейнером умного дома
Anton
 Anton
вот такой список устройств которые он видит в сети
Anton
если я с мака так же запущу такую же команду
Anton
он выдаст в разы больше устройст
Anton
я так понимаю есть какие то проблемы в видимости сети
Andrey
нет таких проблем..извини я не могу помоч..
Anton
хотя сетевой режим стоит host..
Andrey
Не понимаю при чём тут нас, а так может маска уже ?
Anton
что такое маска?)
Evgeniy
на карнавале, на рожу одевают
Nan0
дело не в этом
перелогинился и что интересно:
если пропишу:
sudo su $USER -c groups
то вижу Docker в перечне в самом конце
mint adm cdrom sudo dip plugdev lpadmin sambashare Docker
если пропишу:
groups
то нет:
mint adm cdrom sudo dip plugdev lpadmin sambashare
на стеке говорят, что в таком случае возможен баг, потому что должно быть наоборот
George
Господа, всем добрый вечер!
В чем может быть причина невидимости части сетевых ресурсов внутри контейнера?
очень просто - пересечение сетевых адресов сети докера и сети снаружи
George
постоянно на такое напарываляс
Anton
и как это решать?)
George
ну, для начала - отдиагностировать в этом ли дело )
George
может еще файрволл дуркует (цепочки FORWARD)
 Anton
Anonymous
Здравствуйте. Меня зовут Ирина. Я занимаюсь креативами для запуска рекламы в фейсбук.
Я предлагаю сделать для вас конвертящие креативы для рекламы в ФБ.
Креативы проходят модерацию и хорошо конвертят. Уменя большой опыт, навыки и программы.
Пишите мне свои задумки, а я реализую.
Оферы, ГЕО, Языки.
Перейти для написания сообщения: @Ira_creo2019
 Cyclone
Уважаемые, как сослаться по имени на контейнер, запущенный вне данного docker-compose?
Есть кэш зависимостей nexus в одноимённом контейнере, и я хочу, чтобы другие контейнеры имели к нему доступ на этапе сборки.
Прочитал про external links. Сделал следующие шаги:
0. Контейнер nexus запущен
1. Создаём сеть: docker network create nexusnetwork
2. Добавляем nexus в созданную сеть: docker network connect nexusnetwork nexus
3. В docker-compose.yml в приложение добавляю:
app:
networks:
- nexusnetwork
external_links:
- nexus
build: ... сборка и тд
и в корне docker-compose.yml:
networks:
nexusnetwork:
external: true
4. В конфигах сборки прописываю адрес nexus по имени контейнера: http://nexus:1234/...
Запускаю docker-compose build... но нет, говорит, что не может обратиться по адресу http://nexus...
Если прописываю IP, то всё работает, но хочется по имени.
Что делаю так/нетак?
George
Неудоменно считаю 5ки в твоём сообщении
George
В зелёном ?
Anonymous
В голубом скорее, но это и не важно. Большие банки все одинаковы.
Anonymous
Минимум динамики и развития. Максимум безопасности, "безопасности", бюрократии и длительных процессов.
George
голубых минимум два )
George
Минимум динамики и развития. Максимум безопасности, "безопасности", бюрократии и длительных процессов.
это в любом ынтепрайзе так. Сейчас еще окажется, что мы в одном БЦ работаем....
Anonymous
это в любом ынтепрайзе так. Сейчас еще окажется, что мы в одном БЦ работаем....
Весь местный айти не такой уж и большой)