 Лицеисточка


То есть после того как я зафиксировал container_name, я могу свободно обращаться к container_name:port из другого контейнера?
 George
если они в одной сети
George
и port - не контейнера, а сервиса внутри него, очевидно
Лицеисточка
Ага
Лицеисточка
Спасибо
 inqfen
если от машины нужна только магнитола, Вы будете брать машину?
В твоём случае это не магнитола
 Bakhriddin
В работающий плохая идея. Но раз так, то скорее верная идея энтрипойнт захачить и в него положить скрипт, который будет делать обновление сертов + вызов основной проги внутри контейнера
не встречался с такой ошибкой после команды update-ca-certificates?
WARNING: ca-certificates.crt does not contain exactly one certificate or CRL: skipping
образ alpine
 Andrew
Ребят, при подключении к openshift вылетает certificate signed by unknown authority
 central
сертфикат самоподписной?
Andrew
Нет
George
George
У тебя в сертификате должен быть ровно один сертификат 😳
Bakhriddin
У тебя в сертификате должен быть ровно один сертификат 😳
то есть нужно очистить содержимое ca-certificates.crt и после добавить свой серт?
George
Я не телепат. Что делали ?
 Дмитрий
доброго дня. Open shift использует кто в проде? как он вообще? стоит ли заморачиваться с ним?
Bakhriddin
то есть нужно очистить содержимое ca-certificates.crt и после добавить свой серт?
есть публичный серт в формате .crt, его содержимое копировал в /etc/ssl/certs/ca-certificates.crt , после запуска update-ca-certificates появляется ошибка выше. причем эта ошибка возникает даже если не добавлять никаких сертификатов, проверял, образ alpine:latest
Anonymous
Anonymous
Openshift это инструмент, такой же как Rancher или VMware PKE, нужно понимать зачем нужен
George
есть публичный серт в формате .crt, его содержимое копировал в /etc/ssl/certs/ca-certificates.crt , после запуска update-ca-certificates появляется ошибка выше. причем эта ошибка возникает даже если не добавлять никаких сертификатов, проверял, образ alpine:latest
Зачем туда копировал ? В убунту в /usr/share/local чего-то там кладешь отдельным файлом и вызываешь скрипт обновления
Bakhriddin
Зачем туда копировал ? В убунту в /usr/share/local чего-то там кладешь отдельным файлом и вызываешь скрипт обновления
/usr/local/share/ca-certificates тоже пробовал копировать туда
Bakhriddin
результат такой же
Bakhriddin
тут видимо какой-то нюанс связанный с alpine
Andrew
Как настроить докер чтобы он работал с реджестри по неьезопасному протоколу?
George
Как настроить докер чтобы он работал с реджестри по неьезопасному протоколу?
--insecure-registry ?
Andrew
Подразумевается добавление в какой-то файл, но я не знаю в какой:(
George
Или через правку параметров командной строки
Andrew
Ок, сейчас гляну
su
Как настроить докер чтобы он работал с реджестри по неьезопасному протоколу?
А есть варик поднять локальный докер регистри и использовать его кеш?
 Zhanibek
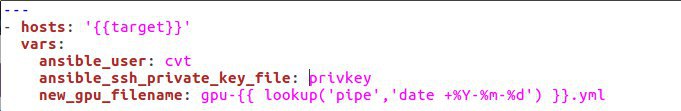
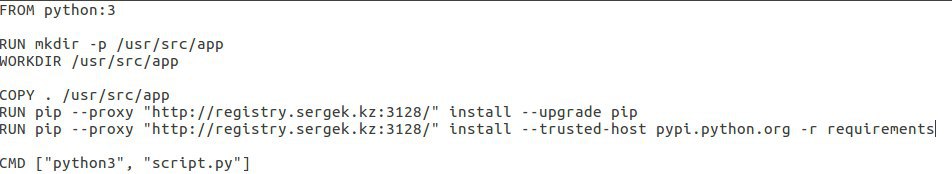
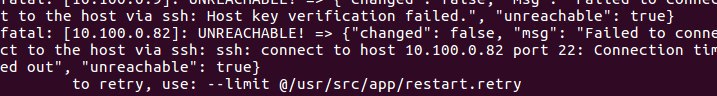
Всем привет ребят, есть вопрос почему-то внутри контейнера ansible Перестает видить privkey кто может подсказать в чём дело?
Zhanibek
 Zhanibek
 Zhanibek
Можете подсказать?
 Владимир
host key verification failed
Владимир
obvious
George
 Владимир
ключики прокидывать надо
Владимир
+ возможно настройки хоста
George
Либо можно отключить проверку хоста, как @deevisi0n советует , но это только пол-дела
Владимир
в known_hosts можно руками добавить
Владимир
или отключить проверку
Владимир
StrictHostKeyChecking=no вот это вот всё
 Zhanibek
в контейнере тоже
George
Это privkey, а не ключ хоста (то бишь фингерпринт)
George
При первом подключении
Владимир
ага
 Zhanibek
просто новичок в докере
George
Это НЕ ТОТ КЛЮЧ
George
Дело не в докере
George
Google --> ssh known_hosts
Владимир
дело не в ключе
Владимир
и не в докере!
Zhanibek
так а почему тогда он не в докере нормально работает?
Владимир
извини, проблема не в тебе, а во мне......
Владимир
просто погугли, там всё объяснят
Zhanibek
ок
Владимир
не за что ещё
dev
Парни такой вопрос на вин7 поставил докер но при запуске мапинг папок не срабатывает. вунтри контейнера пусто
dmi
Zhanibek
StrictHostKeyChecking=no вот это вот всё
Это нужно в ansible.cfg или можно в файле указать?
George
можно по-разному
Zhanibek
Или можно как параментр запуска передать?
Владимир
Можно отдельным шагом в плейбуке
Владимир
На любой вкус, главное, что работало
Владимир
HostKeyVerification
Владимир
Ssh с ключом передавать
Владимир
@gecube тебе в помощь
Iwan
Подскажите, как лучше в Docker'e прокатить данные к сервису? Который также в Docker'e запущен..
Пытаюсь после загрузки Consul'a загрузить в него данные.
RUN apk add --no-cache curl && curl --request PUT --data "1.5" http://localhost:8500/v1/kv/config/asd
George
зачем ты так делаешь?
George
это надо в рантайме делать - короче, положи это все в докер-энтрипойнт скрипт