каким тогда ддолжен быть путь что бы соеденить это?
А ты как собирал? Docker build или через композ?
 Дмитрий


 Mikhail
 Mikhail
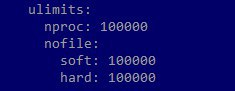
вот так лимиты прописаны
Mikhail
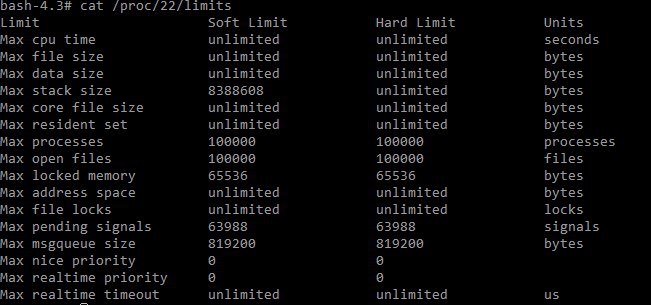
и cat /proc/$PID/limits
даёт эти значения для каждого запущенного процесса python
Mikhail
кстати у меня через celery работает питоновский приклад. мб в этом направлении известные грабли есть?
Mikhail
 Дмитрий
build:
context: ./app/node
dockerfile: /dockerfiles/Dockerfile-node
у меня вот так в композе
Mikhail
нука
Mikhail
у меня
build: .
Mikhail
а что это даёт, где почитать?
Mikhail
ато я нуп в докерах %)
Дмитрий
ну на мой пример посмотри - там все предельно ясно
Mikhail
мне, увы, нет :)
Mikhail
аа
Дмитрий
я когда узнал про наследования в композе был очень удивлен) раньше думал что за угловые скобочки)
Mikhail
короче какойто тускняк
 Konstantin
Добрый день! Кто-нибудь сталкивался с ошибкой "Ошибка определения принадлежности клиентского и серверного процесса одному компьютеру" при попытке подключиться к серверу 1С в Docker контейнере?
Mikhail
0_0
Mikhail
1с как всегда, на своей волне
 Andrey
Добрый день! Кто-нибудь сталкивался с ошибкой "Ошибка определения принадлежности клиентского и серверного процесса одному компьютеру" при попытке подключиться к серверу 1С в Docker контейнере?
За что? Вы ее туда, а вам не больно при минорных обновах ?
Andrey
Andrey
Гоу в чат 1с
Konstantin
Я серьезно зачем это в докер в чем выйгрыш
Разворачивание зон разработки тестирования cicd по кнопке под потребность
 Max
Подскажите пожалуйста. Какие capabilities нужно дать контейнеру, чтобы тот смог получить полноценный lsof хоста?
 Kirill
запускать его с —privileged должно сработать
Kirill
но зачем?
надо убрать весомую часть защитных механизмов что бы изнутри контейнера получить полный вывод
Max
но зачем?
надо убрать весомую часть защитных механизмов что бы изнутри контейнера получить полный вывод
К контейнеру монтируется папка с хоста, которая примонтирована к другим контейнерам, которые в нее пишут файлы.
Нужно убедиться, что после того как в файл перестали писать, файл никаким процессом больше не открыт и загружать его в google cloud storage
 George
К контейнеру монтируется папка с хоста, которая примонтирована к другим контейнерам, которые в нее пишут файлы.
Нужно убедиться, что после того как в файл перестали писать, файл никаким процессом больше не открыт и загружать его в google cloud storage
Больно сложно. А через пайп в контейнер файлы не закинуть ?
Max
Больно сложно. А через пайп в контейнер файлы не закинуть ?
увы, я очень бы хотел другой способ, но более правильного не нашел для нашего случая
Max
А случай какой: у нас в кубере запускаются игровые сервачки, к ним подключается через hostPath папка, куда они пишут реплеи. Пишут они эти файлы минут 20-40 и после этого не трогают эти файлики
Kirill
А случай какой: у нас в кубере запускаются игровые сервачки, к ним подключается через hostPath папка, куда они пишут реплеи. Пишут они эти файлы минут 20-40 и после этого не трогают эти файлики
запилите микросервис который будет принимать реплеи эти
Max
и у меня раскатан daemonsetом скриптик на ноде, который следит за этими файлами в этой папке и загружает их в google cloud storage
Kirill
будет проще и можно будет реализовать отдельную логику
Max
когда у них перестает меняться размер
Max
но я хочу проверять еще и сам факт того, что файл больше никем не открыт. Потому что некоторые игровые сервера могут писать в файл раз в 5 минут большие чанки
Max
а мне нужно отправлять демку (файл реплея) в GCS as soon as possible ))
Kirill
проще переделать вообще это, пусть буфер крутится на отдельном сервисе, который будет крутить эту логику
Kirill
и там всё будет видно
George
Вообще такое ощущение, что тебе inotify нужен
George
И, да, через вольюм он каким-то чудом пролезает - ядро-то одно, но есть нюансы с параметрами
Max
Вообще такое ощущение, что тебе inotify нужен
вроде как в пакете chokidar, который я использую в node,js-скрипте, использует inotify
Max
но я могу ошибаться
George
Почитай про docker + inotify. И реши пригодно ли для тебя это в принципе
Max
проще переделать вообще это, пусть буфер крутится на отдельном сервисе, который будет крутить эту логику
проблема в том, что приложения (игровые серваки), которые пишут эти файлы, написаны не нами и у них закрытые исходники, и не за что "зацепиться", чтобы от этого строить логику
Max
поэтому приходится извне следить за этими файлами
George
Ловить закрытие файла через него не проблема, но, в целом, если много подписавшихся на айнотифай, то песец
Max
Ловить закрытие файла через него не проблема, но, в целом, если много подписавшихся на айнотифай, то песец
ну у нас на одной машине не может быть больше игровых серваков, чем потоков процессора
Max
другими словами больше 40 "писателей" в один момент не может быть
Max
в нашем случае
George
Тогда терпимо, кмк
Дмитрий
Дмитрий
буквально три дня назад поднял)
 Lexnom
 Nikolay
Есть такая схема: на хосте маппится директория в контейнер, одновременно, эта же директория шарится по nfs на другие хосты,и на этих хостах есть контейнеры, к которым примапплена эта директория. Права на нее установлены рекурсивно на полный доступ, также установлены acl на создания файлов с подобными правами. То есть цель - эдакий единый сторейдж для трех контейнеров на трех разных машинах. В результате все работает, но не совсем так, как хочется. При создании файла из контейнера внутри этого сторейджа не задаются нужные права, ставятся дефолтные 644, в тоже время если пробовать напрямую с хотса, то acl срабатывают. В какую сторону рыть?
 Igor
Коллеги. Сегодня я познал дзен docker и начал заливать сбилженные образы на docker hub (раньше дзен был грязный, контейнеры билдились на хостинге). У меня в проекте несколько контейнеров: node app, mongodb, imgproxy, ngnix-proxy. Как мне правильно организовать хранение этих образов на docker hub. Нужно под каждый образ заводить свой репозитарий или можно использовать один. Потыкайте мой дзен в бест практикс пожалуйста.
George
Есть такая схема: на хосте маппится директория в контейнер, одновременно, эта же директория шарится по nfs на другие хосты,и на этих хостах есть контейнеры, к которым примапплена эта директория. Права на нее установлены рекурсивно на полный доступ, также установлены acl на создания файлов с подобными правами. То есть цель - эдакий единый сторейдж для трех контейнеров на трех разных машинах. В результате все работает, но не совсем так, как хочется. При создании файла из контейнера внутри этого сторейджа не задаются нужные права, ставятся дефолтные 644, в тоже время если пробовать напрямую с хотса, то acl срабатывают. В какую сторону рыть?
Айди пользователей, возможно ? У тебя наверняка внутри контейнера рут ?
Nikolay
не, там свой юзер
George
Коллеги. Сегодня я познал дзен docker и начал заливать сбилженные образы на docker hub (раньше дзен был грязный, контейнеры билдились на хостинге). У меня в проекте несколько контейнеров: node app, mongodb, imgproxy, ngnix-proxy. Как мне правильно организовать хранение этих образов на docker hub. Нужно под каждый образ заводить свой репозитарий или можно использовать один. Потыкайте мой дзен в бест практикс пожалуйста.
Никак, используй гитлаб - в нем безлимитное количество приватных реп и регистри
Kirill
https://docs.docker.com/registry/deploying/
George
И ещё 2000 минут сборок в месяц на общих раннерах
George
Этого для маленького проекта за глаза
Kirill
и куча paywall'ов и ограничений в комплекте
но хотя да, дял мелкого проекта должно быть норм
George
На самом деле в гитлабе есть прикольная штука, что можно собирать каждый компонент как отдельное репо, а потом,тогда , когда захочешь деплоить, сделать отдельный репо чисто для хранения докер образов
Дмитрий
Есть такая схема: на хосте маппится директория в контейнер, одновременно, эта же директория шарится по nfs на другие хосты,и на этих хостах есть контейнеры, к которым примапплена эта директория. Права на нее установлены рекурсивно на полный доступ, также установлены acl на создания файлов с подобными правами. То есть цель - эдакий единый сторейдж для трех контейнеров на трех разных машинах. В результате все работает, но не совсем так, как хочется. При создании файла из контейнера внутри этого сторейджа не задаются нужные права, ставятся дефолтные 644, в тоже время если пробовать напрямую с хотса, то acl срабатывают. В какую сторону рыть?
наверное nfs client ковырять или acl (не работал с ним) в контейнере настроить.
Igor
Да, проект небольшой. Я просто столкнулся с тем, что build тупо падал на хостинге видно из-за ограничения производительности.
George
Чтоб на тот единственный сервер раздать единственный токен с доступом "только на чтение" для связанного с этим репозиториев докер регистром
George
Да, проект небольшой. Я просто столкнулся с тем, что build тупо падал на хостинге видно из-за ограничения производительности.
Пока не посмотришь логи - ничего не поймёшь.
Nikolay
наверное nfs client ковырять или acl (не работал с ним) в контейнере настроить.
nfs маунтится с полными правами, acl также настроил
Igor
Пока не посмотришь логи - ничего не поймёшь.
Он отвалился на yarn install, тупо говорил что не может слинковать depenced
Дмитрий
Он отвалился на yarn install, тупо говорил что не может слинковать depenced
недавно собирал проект на нодею два дня убил на то что зависимости не ставились из за того что я сборку от рута делал) npm i --unsafe-perm решило мою проблему)