 McUrex


ну такое же какой смысл
 zhag
У меня щас тика нет под рукой.. Но помоему там же дезденейшен есть..
 Alex
http://wiki.mikrotik.com/wiki/Manual:IP/Firewall/NAT#Port_forwarding_to_internal_FTP_server
Alex
вот это в локалке не работает
 Dmitriy
Бля... у меня одого волосы на жопе встают дыбом от фразы "Мы поправим все на проде в случае факапа У нас нет стейджа потому что система взаимодействует с другой внешней системой которая не наша.." Как вообще процесс тестирования в таких случаях происходит? Нужно как-то эмулировать взаимодействие с чужой системой? Должно же быть решение
#stage #test
в таких случаях договариваются с этой самой внешней системой о тестовом аккаунте
Alex
интерфейс вообще не указывается
 Alibek
@onokonem - допустим на каждый контейнер свой vbd, чего тут мелкого?
zhag
Ты с наружи хочешь подключиться
zhag
Он у тебя знает только ИП и Порт
zhag
Вот правило должно дальше сказать куда ему внутри идти
McUrex
Бля... у меня одого волосы на жопе встают дыбом от фразы "Мы поправим все на проде в случае факапа У нас нет стейджа потому что система взаимодействует с другой внешней системой которая не наша.." Как вообще процесс тестирования в таких случаях происходит? Нужно как-то эмулировать взаимодействие с чужой системой? Должно же быть решение
#stage #test
да, заводится отдельный стейдж рядом с продом, на нем отдельно тестируется взаимодействие
zhag
ФТП клиент понятия не имеет что у тебя там внутри
zhag
Куда и на какой порт
zhag
Ты хочешь ФТП наружу высунуть, правильно?
McUrex
интерфейс вообще не указывается
На ipfw, iptables делается отдельное правило и еще один нат, чтобы работало, что врочем и требуется для этого
Alex
факт в том, что я делал проброс такой командой и он работает только из любой другой внешней сети, из той же локальной сети, в которой микротик как маршрутизатор работает — оно не работает
Alex
я хочу порт наружу высунуть
Alex
80-ый
Alex
который будет перенаправлять на тачку внутри сети
Alex
как на любом дешёвом говнороутере в пару кликов делается
Alibek
@Anakros что-бы оно из локалки при обраще нии на внешний адрес работало - правильно будет прописать для локалки свою зону в dns и запилить туда lan-ip сервера под dn
снаружи 85.102.xx.xx mymoguchi.com
изнутри 192.168.0.10 mymoguchi.com
zhag
Ну... Ты создаешь 2 правила по идее... Одно для внутреннего адреса, одно для внешнего.. Мол аллоу 80 дезденейшен 192.168.0.25 : 80
 Driver
на днс для локалки сделай запись на внутренний адрес
zhag
ну и да там в ip dns local можно webserver.local
Anton
У кого то есть инсайд использования партицирования таблицы в mysql 5.7 на HA проектах
Alex
нихрена не понятно
Anton
Интересует насколько надежно и какие типы хранилищ или фс юзалось
Anton
Всем привет
Alex
85.102.x.x:80 -> 192.168.1.2:80
Alex
каким должно быть второе правило?
Alibek
для bind смотри view и match-clients:
view "public " {
match-clients { 85.102.x.0; }
<конфиги зоны>
}
view "lan " {
match-clients { 192.168.1.0; }
<конфиги зоны>
}
Alex
попроще ничего нет? Просто микротик, никаких отдельных биндов
Alibek
proxy? ну или или что-то со второй таблицей маршрутизации замутить.
Alex
http://wiki.mikrotik.com/wiki/Hairpin_NAT
Alex
может это оно?
 Nikita
Firewall->Nat:
chain: dstnat
dstaddress: $EXT_IP
protocol: tcp
dstport: $PORT
action: netmap
To Addresses: $INT_IP
To Ports: $PORT
 Stanislav
Интересует насколько надежно и какие типы хранилищ или фс юзалось
Жди релиза percona xtradb
Stanislav
подскажите, как в микротике пробросить порт, чтобы и из локалки при обращении на внешний адрес оно работало
man iptables && sed 's/iptables/mikrotik/g'
Stanislav
 Alex
Alex
 Stanislav
Ждем percona xtradb 5.7 release
Stanislav
 niko
Перкона xtradb это движок такой
Stanislav
А то развелось гуевых халопов
niko
А вы ждете релиз кластера
Stanislav
Ну
niko
А человек спрашивает про обычный сервер
niko
А партиционирование есть и в 5.5
Stanislav
https://www.percona.com/software/mysql-database/percona-xtradb-cluster
Stanislav
 Nikita
что-то не работает
что именно? это правило, которое будет заврорачивать пакеты идущие на твой внешний ип в локалку
Nikita
для доступа извне - нужно второе правило
Nikita
у меня все прекрасно работает
Alex
блять, как же всё сложно в ваших микротиках
Nikita
да вроде не очень
Alex
что именно? это правило, которое будет заврорачивать пакеты идущие на твой внешний ип в локалку
curl extip:80 не проходит с локальной машины
Nikita
chain=dstnat action=netmap to-addresses=192.168.88.3 to-ports=1194
protocol=udp dst-address=46.x.x.x dst-port=1194 log=no log-prefix=""
Nikita
это пркрсн работает
Alex
тоже самое
Alex
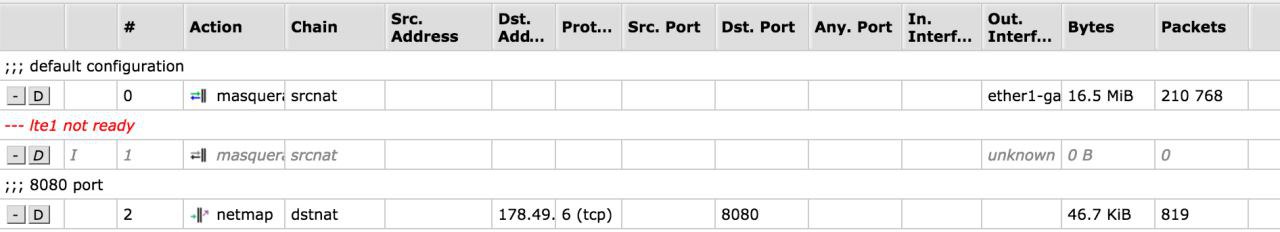
2 ;;; 8080 port
chain=dstnat action=netmap to-addresses=192.168.88.241 to-ports=8080
protocol=tcp dst-address=178.x.x.x dst-port=8080 log=no log-prefix=""
Alex
может в filter что нужно?
Alex
там только дефолт
Nikita
не уверен, но попробуй accept forward с локалки
Alex
есть такой без указания интерфейсов
 Aleksey
Зачем я читаю этот чатик, я же не devops.
Alex
и такой chain=forward action=drop connection-state=new connection-nat-state=!dstnat in-interface=ether1-gateway log=no log-prefix=""
Alex
вейпаешь на работе небось?
 Александр
Есть же микротикочят
Aleksey
Нет, у меня нет парилки, это фотошоп.
zhag
Какая команда выводит инфу о местоположении сервера по ip? Датацентр провайдер город страна вот это вот все
zhag
типо whois