Dmitry
Maksim
Потом про rbac напишут статью и заживём!
Aleksandr
Флопи
Aleksandr
Ну PXE не windows онли фишка)
А конструктор в виде TS?
Vasya
Флопи
с загрузочного листа и iscsi сканера грузишься?
Anton
Контекст был про заливку) А не про то что именно решает СМ в этой интерпретации)
Maxim S.
С диска
вообще все задачи МЕСМа может решить тех поддержка, флешка, ноги в руки))
Maxim S.
со слов топик стартера МЕСМ это только для боярен из Мск и Питера))
Maxim S.
но честно слабо себе представляю кол-во контор где важно чтоб Фотожоп у всех был 2025 версии строго
вам бы с офицерами безопасности пообщаться или со спецами из фстэк

Aleksandr
На самом деле интересно как у него GPO выглядит, сколько там скриптов ссылающихся на всякие файловые шары, в которых достаточно подменить исполняемый файл на троян/вирус и наебнуть всю инфру 🙂
Pavel pinky13
че там с августовыми обновами на вин11.
Pavel pinky13
https://forums.prajwaldesai.com/threads/fix-wsus-error-code-0x80240069-for-update-kb5063878-deployment.7525/
Pavel pinky13
ловил кто?
Dmitry
че там с августовыми обновами на вин11.
всё норм, можешь ставить, проблем нет
Danya
ловил кто?
Ты все проспал
Pavel pinky13
Ты все проспал
ждал окончания бетатеста
Pavel pinky13
пасиб
Roman
ты звучишь минимум как пентестер
Во времена, когда я работал в Транснефти, то там был проект перехода на AppLocker (года 3 готовили). И мне попался документ со списком шар в исключениях. Проверил. В процентов 30 можно было записать файл) На новом месте работы я очень люблю проверять папки на права 🙂 Хобби у меня такое 🙂
Roman
Рекорд: через 1 час после получения ноутбука у меня были права SYSTEM. Понятное дело, что прав админа у меня не было 🙂 Ржал в голос 🙂
Sergey
при физическом доступе к устройству получение привилегий дело минутное
Roman
Серёж, до тебя я даже пытаться дотянуться не буду) Порвусь и не приближусь 🙁
Roman
Ну под ИБ тоже не охота попасть, поэтому просто проверял что откуда запускается)
Roman
Биомасса)
Anton
Ну тут ИБ сами должны иметь средства контроля прав и контента на сетевых шарах.
Anton
Так что заранее отписываешь и ковыряешь)
Roman
Я про физику и прочее. Можно и по шапке получить)
Vasya
ловил кто?
Уже нет проблем
Anton
Я про физику и прочее. Можно и по шапке получить)
Главное не чувствовать себя виноватым)
Roman
Главное - не быть уволенным :)
Roman
Чувство вины у меня отсутствует как класс.
Pavel pinky13
Это мирское)
за духовное зашел - свечку поставил. ВСЁ
Justmau5
Здравствуйте коллеги, борюсь уже несколько дней Дано: SCCM развернутый в домене domain.local MP+DP развернутый в домене domain2.local Траст односторонний с domain.local можно авторизоваться в domain2.local обратно нет Все работает по HTTPS, в домене domain2.local отдельный CA Для Management point в домене domain2.local добавлена отдельная УЗ в соответствии с https://learn.microsoft.com/en-us/intune/configmgr/core/plan-design/hierarchy/accounts#management-point-connection-account (имя сервисной УЗ прям с FQDN ), эта же уз добавлена в SQL с такими же правами, как у компьютерной УЗ MP Оффлайн ISO, с которого заливается ноут OpenVPN с any-any правами После разливки ноутбука и ввода в домен агент не может зарегистрироваться, по логу жалоба якобы на не доверенный домен, пробовалось 2 разных ноутбука под разными именами, а так же была попытка использования вообще чистого образа дабы исключить влияние ПО, все без толку При этом если залить виртуалку тем же образом или по PXE и подняв точно такой же VPN и введя в тот же домен - все заводится без проблем журнал событий ничего не дал интересного в обоих случаях на MP происходит авторизация под именем ПК без каких либо проблем MP_RegistrationManager.log 03.09.2025 18:46:35 Processing Registration request from Client 'GUID:41589556-32C0-48C6-8D12-24D7D478C865' 03.09.2025 18:46:35 Begin validation of Certificate [Thumbprint 4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] issued to 'SMS' 03.09.2025 18:46:35 Completed validation of Certificate [Thumbprint 4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] issued to 'SMS' 03.09.2025 18:46:35 Begin validation of Certificate [Thumbprint 1D58B94F5DC355A2968E8E5FD47CF3FBFDD18D7A] issued to 'D1S01-TEST01.domain2.local' 03.09.2025 18:46:35 Completed validation of Certificate [Thumbprint 1D58B94F5DC355A2968E8E5FD47CF3FBFDD18D7A] issued to 'D1S01-TEST01.domain2.local' 03.09.2025 18:46:35 MP Reg: DDR written to [D:\SMS\mp\outboxes\rdr.box\M2RTO0JF.RDR] for Client [GUID:41589556-32C0-48C6-8D12-24D7D478C865] with identity [AD, S-1-5-21-729139774-602208524-1101598608-3020] Certificate Thumbprint [4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] 03.09.2025 18:46:35 MP Reg: Processing completed. Completion state = 0 03.09.2025 18:47:36 Loaded hierarchy id 'CC43E20C-5E0E-4E73-A79C-F7EAEE7F2C27' 03.09.2025 18:47:39 MP Reg: Processing completed. Completion state = 0 03.09.2025 19:20:14 Processing Registration request from Client 'GUID:704DD567-8243-46AA-A977-65C43076E8F9' 03.09.2025 19:20:14 Begin validation of Certificate [Thumbprint 8887D6B36E3E302C31E63061AAEF50F595014F50] issued to 'SMS' 03.09.2025 19:20:14 Completed validation of Certificate [Thumbprint 8887D6B36E3E302C31E63061AAEF50F595014F50] issued to 'SMS' 03.09.2025 19:20:14 Begin validation of Certificate [Thumbprint F83C3B97AD619E57A4953A45A711CF1CB9FB2DDD] issued to 'D1S01-TEST.domain2.local' 03.09.2025 19:20:29 Completed validation of Certificate [Thumbprint F83C3B97AD619E57A4953A45A711CF1CB9FB2DDD] issued to 'D1S01-TEST.domain2.local' 03.09.2025 19:20:29 CMPDBConnection::Init(): IDBInitialize::Initialize() failed with 0x80004005 03.09.2025 19:20:29 ======================================= 03.09.2025 19:20:29 MPDB ERROR - CONNECTION PARAMETERS SQL Server Name : D1IS-CM-DB.domain.local SQL Database Name : CM_SVC Integrated Auth : True MPDB ERROR - EXTENDED INFORMATION MPDB Method : Init() MPDB Method HRESULT : 0x80004005 Error Description : Login failed. The login is from an untrusted domain and cannot be used with Integrated authentication. OLEDB IID : {0C733A8B-2A1C-11CE-ADE5-00AA0044773D} ProgID : Microsoft SQL Server Native Client 11.0 MPDB ERROR - INFORMATION FROM DRIVER SQL Server Name : D1IS-CM-DB01 Native Error no. : 18452 Error State : 1 Class (Severity) : 14 Line number in SP : 1 03.09.2025 19:20:29 ======================================= 03.09.2025 19:20:29 Failed to connect to the database, 0x80004005 03.09.2025 19:20:29 MP Reg: Failed to get client registration status 03.09.2025 19:20:29 MP Reg: Registration failed.
Anton
Проблема может быть в том, что одностороннее доверие?
Justmau5
Проблема может быть в том, что одностороннее доверие?
Если бы в принципе не работало я бы согласился
Anton
Проверьте еще MP , что под уз из другого домена данные верны и проверка проходит
Anton
И в бд создайте логин для нее и добавьте права на базу
Dmitry
Здравствуйте коллеги, борюсь уже несколько дней Дано: SCCM развернутый в домене domain.local MP+DP развернутый в домене domain2.local Траст односторонний с domain.local можно авторизоваться в domain2.local обратно нет Все работает по HTTPS, в домене domain2.local отдельный CA Для Management point в домене domain2.local добавлена отдельная УЗ в соответствии с https://learn.microsoft.com/en-us/intune/configmgr/core/plan-design/hierarchy/accounts#management-point-connection-account (имя сервисной УЗ прям с FQDN ), эта же уз добавлена в SQL с такими же правами, как у компьютерной УЗ MP Оффлайн ISO, с которого заливается ноут OpenVPN с any-any правами После разливки ноутбука и ввода в домен агент не может зарегистрироваться, по логу жалоба якобы на не доверенный домен, пробовалось 2 разных ноутбука под разными именами, а так же была попытка использования вообще чистого образа дабы исключить влияние ПО, все без толку При этом если залить виртуалку тем же образом или по PXE и подняв точно такой же VPN и введя в тот же домен - все заводится без проблем журнал событий ничего не дал интересного в обоих случаях на MP происходит авторизация под именем ПК без каких либо проблем MP_RegistrationManager.log 03.09.2025 18:46:35 Processing Registration request from Client 'GUID:41589556-32C0-48C6-8D12-24D7D478C865' 03.09.2025 18:46:35 Begin validation of Certificate [Thumbprint 4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] issued to 'SMS' 03.09.2025 18:46:35 Completed validation of Certificate [Thumbprint 4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] issued to 'SMS' 03.09.2025 18:46:35 Begin validation of Certificate [Thumbprint 1D58B94F5DC355A2968E8E5FD47CF3FBFDD18D7A] issued to 'D1S01-TEST01.domain2.local' 03.09.2025 18:46:35 Completed validation of Certificate [Thumbprint 1D58B94F5DC355A2968E8E5FD47CF3FBFDD18D7A] issued to 'D1S01-TEST01.domain2.local' 03.09.2025 18:46:35 MP Reg: DDR written to [D:\SMS\mp\outboxes\rdr.box\M2RTO0JF.RDR] for Client [GUID:41589556-32C0-48C6-8D12-24D7D478C865] with identity [AD, S-1-5-21-729139774-602208524-1101598608-3020] Certificate Thumbprint [4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] 03.09.2025 18:46:35 MP Reg: Processing completed. Completion state = 0 03.09.2025 18:47:36 Loaded hierarchy id 'CC43E20C-5E0E-4E73-A79C-F7EAEE7F2C27' 03.09.2025 18:47:39 MP Reg: Processing completed. Completion state = 0 03.09.2025 19:20:14 Processing Registration request from Client 'GUID:704DD567-8243-46AA-A977-65C43076E8F9' 03.09.2025 19:20:14 Begin validation of Certificate [Thumbprint 8887D6B36E3E302C31E63061AAEF50F595014F50] issued to 'SMS' 03.09.2025 19:20:14 Completed validation of Certificate [Thumbprint 8887D6B36E3E302C31E63061AAEF50F595014F50] issued to 'SMS' 03.09.2025 19:20:14 Begin validation of Certificate [Thumbprint F83C3B97AD619E57A4953A45A711CF1CB9FB2DDD] issued to 'D1S01-TEST.domain2.local' 03.09.2025 19:20:29 Completed validation of Certificate [Thumbprint F83C3B97AD619E57A4953A45A711CF1CB9FB2DDD] issued to 'D1S01-TEST.domain2.local' 03.09.2025 19:20:29 CMPDBConnection::Init(): IDBInitialize::Initialize() failed with 0x80004005 03.09.2025 19:20:29 ======================================= 03.09.2025 19:20:29 MPDB ERROR - CONNECTION PARAMETERS SQL Server Name : D1IS-CM-DB.domain.local SQL Database Name : CM_SVC Integrated Auth : True MPDB ERROR - EXTENDED INFORMATION MPDB Method : Init() MPDB Method HRESULT : 0x80004005 Error Description : Login failed. The login is from an untrusted domain and cannot be used with Integrated authentication. OLEDB IID : {0C733A8B-2A1C-11CE-ADE5-00AA0044773D} ProgID : Microsoft SQL Server Native Client 11.0 MPDB ERROR - INFORMATION FROM DRIVER SQL Server Name : D1IS-CM-DB01 Native Error no. : 18452 Error State : 1 Class (Severity) : 14 Line number in SP : 1 03.09.2025 19:20:29 ======================================= 03.09.2025 19:20:29 Failed to connect to the database, 0x80004005 03.09.2025 19:20:29 MP Reg: Failed to get client registration status 03.09.2025 19:20:29 MP Reg: Registration failed.
А что на сетевом оборудовании? Дропов нет? Там тоже всё одинаково?
Justmau5
А что на сетевом оборудовании? Дропов нет? Там тоже всё одинаково?
С wireshark завтра упражняться буду Ибо не знаю что еще
Dmitry
Justmau5
Здравствуйте коллеги, борюсь уже несколько дней Дано: SCCM развернутый в домене domain.local MP+DP развернутый в домене domain2.local Траст односторонний с domain.local можно авторизоваться в domain2.local обратно нет Все работает по HTTPS, в домене domain2.local отдельный CA Для Management point в домене domain2.local добавлена отдельная УЗ в соответствии с https://learn.microsoft.com/en-us/intune/configmgr/core/plan-design/hierarchy/accounts#management-point-connection-account (имя сервисной УЗ прям с FQDN ), эта же уз добавлена в SQL с такими же правами, как у компьютерной УЗ MP Оффлайн ISO, с которого заливается ноут OpenVPN с any-any правами После разливки ноутбука и ввода в домен агент не может зарегистрироваться, по логу жалоба якобы на не доверенный домен, пробовалось 2 разных ноутбука под разными именами, а так же была попытка использования вообще чистого образа дабы исключить влияние ПО, все без толку При этом если залить виртуалку тем же образом или по PXE и подняв точно такой же VPN и введя в тот же домен - все заводится без проблем журнал событий ничего не дал интересного в обоих случаях на MP происходит авторизация под именем ПК без каких либо проблем MP_RegistrationManager.log 03.09.2025 18:46:35 Processing Registration request from Client 'GUID:41589556-32C0-48C6-8D12-24D7D478C865' 03.09.2025 18:46:35 Begin validation of Certificate [Thumbprint 4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] issued to 'SMS' 03.09.2025 18:46:35 Completed validation of Certificate [Thumbprint 4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] issued to 'SMS' 03.09.2025 18:46:35 Begin validation of Certificate [Thumbprint 1D58B94F5DC355A2968E8E5FD47CF3FBFDD18D7A] issued to 'D1S01-TEST01.domain2.local' 03.09.2025 18:46:35 Completed validation of Certificate [Thumbprint 1D58B94F5DC355A2968E8E5FD47CF3FBFDD18D7A] issued to 'D1S01-TEST01.domain2.local' 03.09.2025 18:46:35 MP Reg: DDR written to [D:\SMS\mp\outboxes\rdr.box\M2RTO0JF.RDR] for Client [GUID:41589556-32C0-48C6-8D12-24D7D478C865] with identity [AD, S-1-5-21-729139774-602208524-1101598608-3020] Certificate Thumbprint [4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] 03.09.2025 18:46:35 MP Reg: Processing completed. Completion state = 0 03.09.2025 18:47:36 Loaded hierarchy id 'CC43E20C-5E0E-4E73-A79C-F7EAEE7F2C27' 03.09.2025 18:47:39 MP Reg: Processing completed. Completion state = 0 03.09.2025 19:20:14 Processing Registration request from Client 'GUID:704DD567-8243-46AA-A977-65C43076E8F9' 03.09.2025 19:20:14 Begin validation of Certificate [Thumbprint 8887D6B36E3E302C31E63061AAEF50F595014F50] issued to 'SMS' 03.09.2025 19:20:14 Completed validation of Certificate [Thumbprint 8887D6B36E3E302C31E63061AAEF50F595014F50] issued to 'SMS' 03.09.2025 19:20:14 Begin validation of Certificate [Thumbprint F83C3B97AD619E57A4953A45A711CF1CB9FB2DDD] issued to 'D1S01-TEST.domain2.local' 03.09.2025 19:20:29 Completed validation of Certificate [Thumbprint F83C3B97AD619E57A4953A45A711CF1CB9FB2DDD] issued to 'D1S01-TEST.domain2.local' 03.09.2025 19:20:29 CMPDBConnection::Init(): IDBInitialize::Initialize() failed with 0x80004005 03.09.2025 19:20:29 ======================================= 03.09.2025 19:20:29 MPDB ERROR - CONNECTION PARAMETERS SQL Server Name : D1IS-CM-DB.domain.local SQL Database Name : CM_SVC Integrated Auth : True MPDB ERROR - EXTENDED INFORMATION MPDB Method : Init() MPDB Method HRESULT : 0x80004005 Error Description : Login failed. The login is from an untrusted domain and cannot be used with Integrated authentication. OLEDB IID : {0C733A8B-2A1C-11CE-ADE5-00AA0044773D} ProgID : Microsoft SQL Server Native Client 11.0 MPDB ERROR - INFORMATION FROM DRIVER SQL Server Name : D1IS-CM-DB01 Native Error no. : 18452 Error State : 1 Class (Severity) : 14 Line number in SP : 1 03.09.2025 19:20:29 ======================================= 03.09.2025 19:20:29 Failed to connect to the database, 0x80004005 03.09.2025 19:20:29 MP Reg: Failed to get client registration status 03.09.2025 19:20:29 MP Reg: Registration failed.
А ну одинаковость вплоть до ip Хотел во всем dns обвинить, пробовал добавлять суффиксы для подстановки
Justmau5
Можно прям на железках смотреть)
С этим сложности, так что wireshark
Anton
Это все есть
А сервис sms execute рестартили после добавления логина для сервисной уз?
Anton
Явно проблема со скулем
Justmau5
Явно проблема со скулем
Параллельно виртуальная машина регается, ноут нет
Anton
А метод авторизации в скуле какой?
Dmitry
С этим сложности, так что wireshark
Воркэраунд костыль - вводить через offline domain join, там можно запрос вместе с сертом создавать
Dmitry
odj прям вовремя osd можно создавать Извращаться так по полной :)
Anton
а если поменять на sql server auth and windows auth ?
Anton
https://blog.sqlauthority.com/2014/01/17/sql-server-fix-login-failed-for-user-username-the-user-is-not-associated-with-a-trusted-sql-server-connection-microsoft-sql-server-error-18452/
Anton
Здравствуйте коллеги, борюсь уже несколько дней Дано: SCCM развернутый в домене domain.local MP+DP развернутый в домене domain2.local Траст односторонний с domain.local можно авторизоваться в domain2.local обратно нет Все работает по HTTPS, в домене domain2.local отдельный CA Для Management point в домене domain2.local добавлена отдельная УЗ в соответствии с https://learn.microsoft.com/en-us/intune/configmgr/core/plan-design/hierarchy/accounts#management-point-connection-account (имя сервисной УЗ прям с FQDN ), эта же уз добавлена в SQL с такими же правами, как у компьютерной УЗ MP Оффлайн ISO, с которого заливается ноут OpenVPN с any-any правами После разливки ноутбука и ввода в домен агент не может зарегистрироваться, по логу жалоба якобы на не доверенный домен, пробовалось 2 разных ноутбука под разными именами, а так же была попытка использования вообще чистого образа дабы исключить влияние ПО, все без толку При этом если залить виртуалку тем же образом или по PXE и подняв точно такой же VPN и введя в тот же домен - все заводится без проблем журнал событий ничего не дал интересного в обоих случаях на MP происходит авторизация под именем ПК без каких либо проблем MP_RegistrationManager.log 03.09.2025 18:46:35 Processing Registration request from Client 'GUID:41589556-32C0-48C6-8D12-24D7D478C865' 03.09.2025 18:46:35 Begin validation of Certificate [Thumbprint 4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] issued to 'SMS' 03.09.2025 18:46:35 Completed validation of Certificate [Thumbprint 4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] issued to 'SMS' 03.09.2025 18:46:35 Begin validation of Certificate [Thumbprint 1D58B94F5DC355A2968E8E5FD47CF3FBFDD18D7A] issued to 'D1S01-TEST01.domain2.local' 03.09.2025 18:46:35 Completed validation of Certificate [Thumbprint 1D58B94F5DC355A2968E8E5FD47CF3FBFDD18D7A] issued to 'D1S01-TEST01.domain2.local' 03.09.2025 18:46:35 MP Reg: DDR written to [D:\SMS\mp\outboxes\rdr.box\M2RTO0JF.RDR] for Client [GUID:41589556-32C0-48C6-8D12-24D7D478C865] with identity [AD, S-1-5-21-729139774-602208524-1101598608-3020] Certificate Thumbprint [4F2171777138C4851626B8ABBE6D67ADF0FB2CD6] 03.09.2025 18:46:35 MP Reg: Processing completed. Completion state = 0 03.09.2025 18:47:36 Loaded hierarchy id 'CC43E20C-5E0E-4E73-A79C-F7EAEE7F2C27' 03.09.2025 18:47:39 MP Reg: Processing completed. Completion state = 0 03.09.2025 19:20:14 Processing Registration request from Client 'GUID:704DD567-8243-46AA-A977-65C43076E8F9' 03.09.2025 19:20:14 Begin validation of Certificate [Thumbprint 8887D6B36E3E302C31E63061AAEF50F595014F50] issued to 'SMS' 03.09.2025 19:20:14 Completed validation of Certificate [Thumbprint 8887D6B36E3E302C31E63061AAEF50F595014F50] issued to 'SMS' 03.09.2025 19:20:14 Begin validation of Certificate [Thumbprint F83C3B97AD619E57A4953A45A711CF1CB9FB2DDD] issued to 'D1S01-TEST.domain2.local' 03.09.2025 19:20:29 Completed validation of Certificate [Thumbprint F83C3B97AD619E57A4953A45A711CF1CB9FB2DDD] issued to 'D1S01-TEST.domain2.local' 03.09.2025 19:20:29 CMPDBConnection::Init(): IDBInitialize::Initialize() failed with 0x80004005 03.09.2025 19:20:29 ======================================= 03.09.2025 19:20:29 MPDB ERROR - CONNECTION PARAMETERS SQL Server Name : D1IS-CM-DB.domain.local SQL Database Name : CM_SVC Integrated Auth : True MPDB ERROR - EXTENDED INFORMATION MPDB Method : Init() MPDB Method HRESULT : 0x80004005 Error Description : Login failed. The login is from an untrusted domain and cannot be used with Integrated authentication. OLEDB IID : {0C733A8B-2A1C-11CE-ADE5-00AA0044773D} ProgID : Microsoft SQL Server Native Client 11.0 MPDB ERROR - INFORMATION FROM DRIVER SQL Server Name : D1IS-CM-DB01 Native Error no. : 18452 Error State : 1 Class (Severity) : 14 Line number in SP : 1 03.09.2025 19:20:29 ======================================= 03.09.2025 19:20:29 Failed to connect to the database, 0x80004005 03.09.2025 19:20:29 MP Reg: Failed to get client registration status 03.09.2025 19:20:29 MP Reg: Registration failed.
Вот если сюда повнимательнее посмотреть, то тут вроде написано что происходит и откуда исходит. Дело ваше) Удачи в поисках проблемы
Андрей
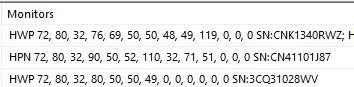
Всем привет! Кто как информацию по мониторам собирает?) Я изначально использовал Win32_DesktopMonitor, но (честно уже и не помню почему) что-то мне в нем нехватало, и где-то вычитал что есть крутая вещь как WmiMonitorID. Все круто, но вместо модели - цифарки
Выложил наработки по теме сбора информации о мониторах. Метод включает в себя powershell скрипт, который создает кастомный WMI/CIM класс на системе и наполняет его информацией о подключенных мониторах. Собираемая информация: "DeviceID", "Name", "ManufacturerCode", "Manufacturer", "Model", "SerialNumber", "EdidString", "HorizontalSize", "VerticalSize", "DiagonalSize", "MaxHorizontalRes", "MaxVerticalRes", "AspectRatio", "ManufacturingYear", "ManufacturingWeek", "LastSeenDate" Далее Hardware Inventory настраивается на сбор этого кастомного класса, и на основе собраных данных создан простой SSRS отчет. Постарался описать чтобы можно было всё воспроизвести по действиям, надеюсь будет полезно. https://github.com/ahpooch/SCCM-Resources/tree/main/Inventory/Monitors
Андрей
Огонь, класс что сделал обработку вендора в читаемый вид для поддержки) Уже попадались моники которые не хранят СН в стандартном обьекте?)
Много разных аберраций. Качество EDID только от производителей монитора зависит. Порой они не умеют/не желают его заполнять по человечески.
Anton
Много разных аберраций. Качество EDID только от производителей монитора зависит. Порой они не умеют/не желают его заполнять по человечески.
Да понимаю, я у себя только с ACER пока накушался. Там серийника вообще нет в обычном виде. Только HEX, который надо собирать из 2 обьектов, вырезая 6 символов посередине.
Anton
Заказчика устроила и без этой доработки, так что не стал страдать)
Андрей
В скрипте есть также модели мониторов которые определяются по серийнику. Это прям вообще грустный момент. Этот список можно пополнять только получая данные с большого набора какого-то и матчить вручную серийник с шильдиками на мониторе или с накладными...
Anton
Можно добавить в скрипт твой кейс с ACER
Я лучше реквест в твою репу сделаю)
Андрей
Я лучше реквест в твою репу сделаю)
Это вообще круто было бы
Anton
Коллеги, а остался у кого доступ в vlsc?) Поделитесь пожалуйста актуальными образами 2016-25 сервера.