https://lenta.ru/news/2025/06/25/update-no-restart/
и в статье интересно так написана, в Microsoft!!! заметили, что новая функция начала работать с 23 июня.
 Maxim S.


 Mikhail
Коллеги помогите!
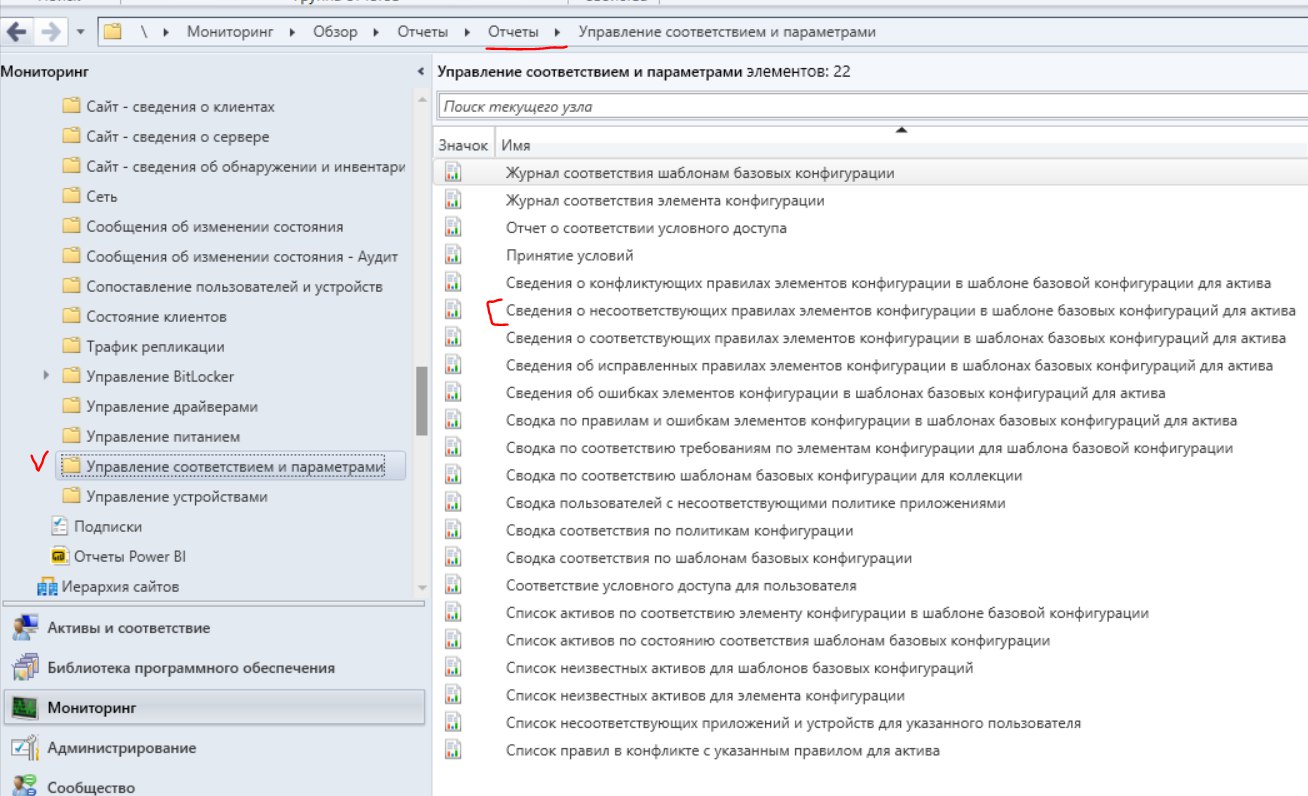
Как настроить подписку на событие когда у пользователя параметр соответствия конфигурации - "Не соответствует" ?
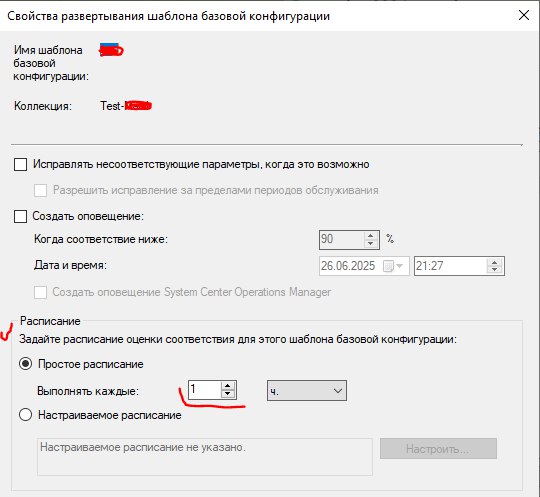
(Проверка соответствия конфигурации происходит раз в 2-3 часа)
 Vasya
Коллеги помогите!
Как настроить подписку на событие когда у пользователя параметр соответствия конфигурации - "Не соответствует" ?
(Проверка соответствия конфигурации происходит раз в 2-3 часа)
Не происходит она раз в час. Раз в два часа рандомно.
Mikhail
ОК )
КАК ?
Maxim S.
Maxim S.
тут уже на что горазды
Mikhail
а штатными средствами? подпиской на изменения соответствия конфигурации ?
Maxim S.
Вася прав, не раз в определённое время, а рандомно за определённое время
Maxim S.
а штатными средствами? подпиской на изменения соответствия конфигурации ?
штатными средствами😁
Mikhail
 Mikhail

 Владимир
Maxim S.
Maxim S.
либо в скрипте это уже сделать который CI CB
Maxim S.
включайте фантазию
Mikhail
ну можно допустим сделать коллекцию которая наполняется несоответствующими устройствами и на неё навешать алерты
Вот про это по подробнее? можно в личку
Mikhail
Не происходит она раз в час. Раз в два часа рандомно.
 Maxim S.
https://www.reddit.com/r/SCCM/comments/bwl7ft/configuring_alerts_for_compliance_settings/
Maxim S.
возможно ваш вопрос
Mikhail
ОГРОМНОЕ СПАСИБО !
Maxim S.
если нет понимания как это работает, изучайте мат часть, за вас никто ничего не будет делать
Maxim S.
Maxim S.
а не все разом поломились отдавать свои соответствия
Maxim S.
и то там разбег в 2 часа в таком случае
Mikhail
Меня устроит такая задержка... главное понять что ПК не соответствует шаблону
Maxim S.
Maxim S.
гугл в помощь или дипсик
Mikhail
https://timmyit.com/2016/05/05/sccm-assets-compliance-compliance-settings-configuration-baseline/
ВОТ что я искал и может кому то будет полезно.
Всем спасибо за помощь!
Viacheslav
Может кто подскажет
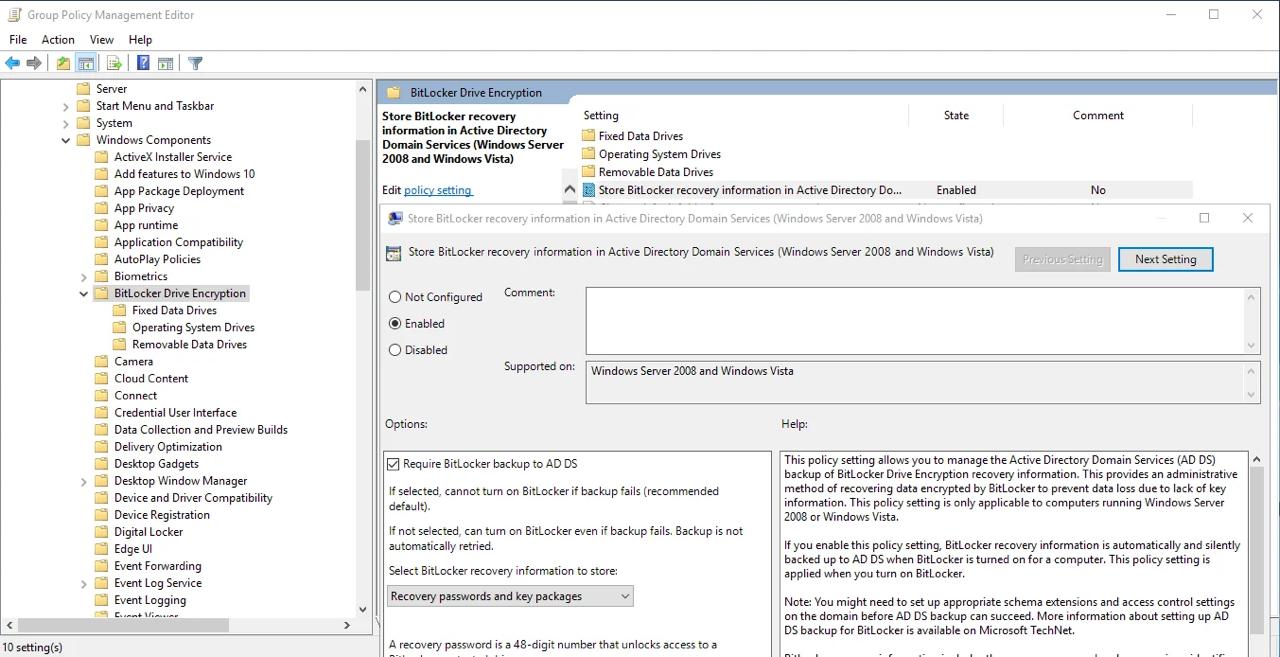
Каким образом можно синхронизировать bitlocker recovery ключ в АД если шифрование проводиться через политики SCCM(Bitlocker management)?
Viacheslav
 Pavel pinky13
Оно тока в момент шифрования передает в ад
Pavel pinky13
После удачной шифрации
Pavel pinky13
Включил полиси, посмотрел что прилетело на арм, зашифровал диск?
Pavel pinky13
А ты по правам жоменабмин?
Viacheslav
Хотя раньше был МБАМ и все было ок
Viacheslav
Включил полиси, посмотрел что прилетело на арм, зашифровал диск?
Диски зашифровало, в базу ССМа ключ приехал, в АД нет
Pavel pinky13
https://serverspace.io/support/help/bitlocker-active-directory/
Pavel pinky13
а руками если?
Viacheslav
Так тут в GPO завозится ключи шифрования. Разве она не будет конфликтовать с политикой ССМа?
Pavel pinky13
а хз
Pavel pinky13
почему бы не отработать тому и тому механзиму?
Pavel pinky13
manage-bde -protectors -adbackup C: -id {6CEF9111-61C2-4A09-84E1-2C0F0AAD60D2}
Pavel pinky13
читни статью
Viacheslav
Понял, руками не делал, спробую
Pavel pinky13
там кста написано 2 пункта в гпо включать
Aleksey
$BLV = Get-BitLockerVolume -MountPoint "C:"
Backup-BitLockerKeyProtector -MountPoint "C:" -KeyProtectorId $BLV.KeyProtector[1].KeyProtectorId
Aleksey
проверь на одном ПК сперва)..у кого нет соответственно ключа в AD
Sergey
manage-bde -protectors -adbackup C: -id {6CEF9111-61C2-4A09-84E1-2C0F0AAD60D2}
https://learn.microsoft.com/en-us/powershell/module/bitlocker/backup-bitlockerkeyprotector?view=windowsserver2025-ps
Дмитрий
Дмитрий
Так тут в GPO завозится ключи шифрования. Разве она не будет конфликтовать с политикой ССМа?
Ключи будут и в ад и БД ццм
Pavel pinky13
а ктото же задавался вопросом скока и чего ставили через software center?
Vasya
а ктото же задавался вопросом скока и чего ставили через software center?
Да. Твой руководитель
Dmitry
Vasya
Да. Твой руководитель
Он прям пришел и такой:"павел-пинки, кто скока и чего ставил из software center?"
Vasya
Он прям пришел и такой:"павел-пинки, кто скока и чего ставил из software center?"
И в чате спрашивал. Его к тебе отправили
Борис Евстафьев
Ещё нюанс, любой деплой "этот считается за одного"? Или (кол-во софта+ kb) * количество пк?
 Kak2c
а ктото же задавался вопросом скока и чего ставили через software center?
Подписываюсь под вопрос))
Pavel pinky13
щас тут местный комик вася шутеечку закинет. абажди
Pavel pinky13
Ещё нюанс, любой деплой "этот считается за одного"? Или (кол-во софта+ kb) * количество пк?
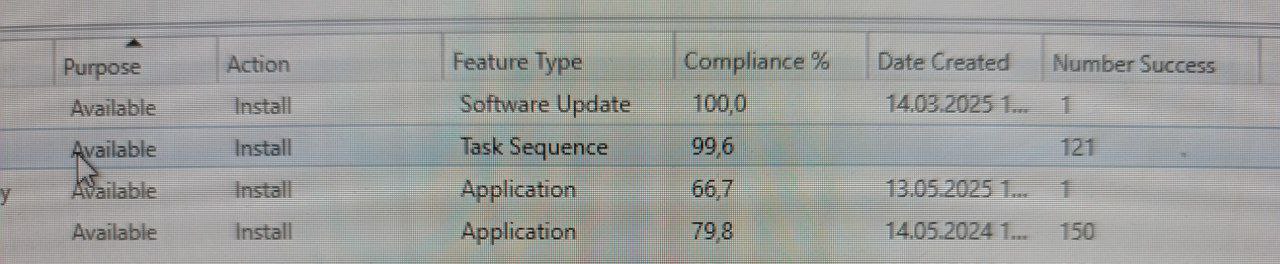
количество софта установленного через цпо с кнопки УСТАНОВИТЬ
Борис Евстафьев
Monitoring-Deployments, purpose available * number success(добавить столбец)
Борис Евстафьев
Ну такое себе, но начальство устроит
Pavel pinky13
Борис Евстафьев
В gui консоли, не помню как на отечественном (мониторинг - распространения, сортируем по цели, потом копируем в xls)
Pavel pinky13
Понел,
Pavel pinky13
Пасибо
Борис Евстафьев
 Sergey
а ктото же задавался вопросом скока и чего ставили через software center?
https://ershovis.wordpress.com/2020/08/01/sccm-отчет-по-распространению-приложени/
Kak2c
Monitoring-Deployments, purpose available * number success(добавить столбец)
Некую дичь показывает, но местами на правду похоже
 Валерий
Коллеги, приветствую!
В моей инфраструктуре есть корпоративный PKI и есть пачка серверов в нескольких доменах, доверие к которым не настроено, а также несколько сотен ПК в рабочей группе.
Поделитесь, пожалуйста опытом, как вы обеспечиваете доставку ПО и обновлений на такие устройства, используя HTTPS-коммуникацию?
Какие варианты наиболее удобны (PKI или eHTTP), какие вы используете?
Сейчас такие устройства у меня взаимодействуют по http
Dmitry
Придется немного руками поработать