да забейте, он профиль сменил, теперь ремонтами машин занимается
Нахер этот ваш ИТ...
"Разве на этом заработаешь, хуяк-хуяк и продакшн"
 Sergey


 Sergey
Нахер этот ваш ИТ...
"Разве на этом заработаешь, хуяк-хуяк и продакшн"
Он восстанавливает старые японские тачки
Sergey
Нахер этот ваш ИТ...
"Разве на этом заработаешь, хуяк-хуяк и продакшн"
нетленка
https://www.youtube.com/watch?v=ir5rj2yYH_8
Konstantin
Sergey
Всем привет.
Обнова 2503 норм? Не крашится ничего?
 antōn
Всем привет, сорян за лонг рид
Итак, есть у меня Entra Join тенант с Интюном, на нем включена ws-fed с гугл для одного домена, всё пароли перенаправляются через saml в гугл, это значит что локальные пароли не работают.
Интюн, вход в винду через виндовс хелло при этом работают нормально, даже автопилот корректно перенаправляет вход на Гугл и возвращает назад.
И есть виртуалка которая находится в ажуре, на ней включен вход по aad кредам.
До ws-fed подключение по rdp происходило по Windows Hello, через rbac и всё было презамечательно
После перехода домена с managed на ws-fed всплыл один косячок - перестало работать подключение по rdp через Windows Hello, критикал еррор и ноут сразу бутается, по паролю по понятным причинам rdp работать не будет - при включенной ws-fed winlogon пароли не работают, а на самл оно не перенаправляет.
Поискав в интернетах понял что при включенной ws-fed не формируется prt токен, который нужен при подключении по Windows Hello. Для веб входа по рдп он тоже как я понял требуется.
И у меня безвыходная ситуация) На терминале работает 20 человек, и как единственный вариант я вижу только переводить пользователей на локальные учётки(
Ещё думал переехать на AVD, так как там веб аутентификация, но никто мне не даст перевозить пользователей на другой сервак(
Я понимаю скорее всего что тут или вариант с локальными пользователями, или откатывать ws-fed. Но может у кого-то будут мысли как это обойти, и оставить aad логин на сервак
Sergey
Всем привет, сорян за лонг рид
Итак, есть у меня Entra Join тенант с Интюном, на нем включена ws-fed с гугл для одного домена, всё пароли перенаправляются через saml в гугл, это значит что локальные пароли не работают.
Интюн, вход в винду через виндовс хелло при этом работают нормально, даже автопилот корректно перенаправляет вход на Гугл и возвращает назад.
И есть виртуалка которая находится в ажуре, на ней включен вход по aad кредам.
До ws-fed подключение по rdp происходило по Windows Hello, через rbac и всё было презамечательно
После перехода домена с managed на ws-fed всплыл один косячок - перестало работать подключение по rdp через Windows Hello, критикал еррор и ноут сразу бутается, по паролю по понятным причинам rdp работать не будет - при включенной ws-fed winlogon пароли не работают, а на самл оно не перенаправляет.
Поискав в интернетах понял что при включенной ws-fed не формируется prt токен, который нужен при подключении по Windows Hello. Для веб входа по рдп он тоже как я понял требуется.
И у меня безвыходная ситуация) На терминале работает 20 человек, и как единственный вариант я вижу только переводить пользователей на локальные учётки(
Ещё думал переехать на AVD, так как там веб аутентификация, но никто мне не даст перевозить пользователей на другой сервак(
Я понимаю скорее всего что тут или вариант с локальными пользователями, или откатывать ws-fed. Но может у кого-то будут мысли как это обойти, и оставить aad логин на сервак
Привет, я не очень погружен в эту тему, но хотел спросить,
- если правильно понял, то ws-fed - мешает использовать AzureADCred, при использовании mstsc-параметра "User a web Account to sign in to the remote computer"?
, на нем включена ws-fed с гугл для одного домена, всё пароли перенаправляются через saml в гугл, это значит что локальные пароли не работают.
Не понятно почему какие то пароли перенаправляются
что у вас является источником Identity?
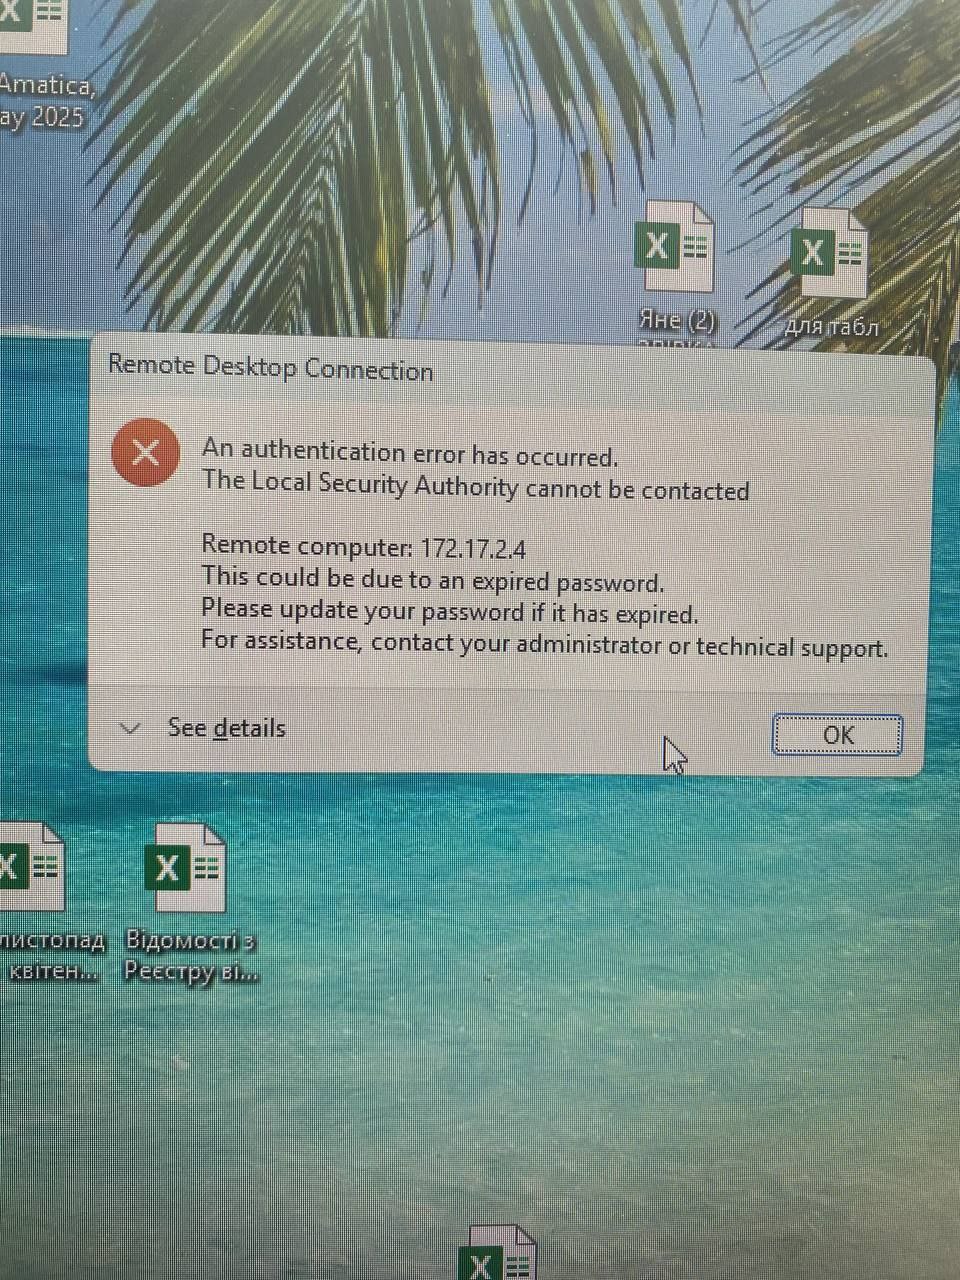
критикал еррор
Можно ошибку, код/может быть есть евент id?
и ноут сразу бутается
После неуспешной аутентификации у вас перезагружается клиент???
по паролю по понятным причинам rdp работать не будет - при включенной ws-fed winlogon пароли не работают, а на самл оно не перенаправляет.
Не очень понятно, что куда не перенаправляет
Не связанные с задачей наблюдения:
- не первый раз вижу когда в качестве источника выбирается гугл, и потом появляется оч.много приседаний вокруг аутентификации... гугл-быстро развернуть, но потом как нужны ms-сервисы, становится сложно
Sergey
ох блин... ща поправлю комент
Sergey
а еще это гугл-перевод, как будто
Дмитрий
Яндекс и USA - это не фредли в текущих реалиях. И очень странно, что Вы идёте в эту историю. В который раз подчёркивая ( без наезда) , что ЯД - это RU компания.
Sergey
Яндекс и USA - это не фредли в текущих реалиях. И очень странно, что Вы идёте в эту историю. В который раз подчёркивая ( без наезда) , что ЯД - это RU компания.
Можно для слабоумных? Яндекс, USA это вот к какой теме?
Дмитрий
Ну во не надо в менеджмент, Вы же всё прекрасно понимаете.
Sergey
Сейчас не оч.понимаю
 Pavel pinky13
Sergey
Ну во не надо в менеджмент, Вы же всё прекрасно понимаете.
Дим, го в личку, кажется мы каждый раз там находим общий язык ;)
 Alex
 Sergey
Ну давайте, крассафчики, кто, хоть что-то понял из вопроса?
ws-fed/saml ... + куча ошибок
м?
Pavel pinky13
Sergey
"ноут бутается", например, наводит меня на мысли о новой железке от МС, которую только анонсировали - тонкий клиент для подключения к AVD
Dmitry
Снова какая то хуйня про менеджмент. Эникей опять набухался и в интернет полез?
Sergey
Sergey
Давай на сисадмин - прочитаешь доклад?
 Anton
Ну давайте, крассафчики, кто, хоть что-то понял из вопроса?
ws-fed/saml ... + куча ошибок
м?
нет, фпизду, чот нагородили себе, вот теперь страдают 😉
Sergey
Ох АНтоха, как я рад что вы оторвались от этого раньше всех... если помнишь, я прямо это много раз проговаривал
Dmitry
Я вообще ничего не понимаю
Sergey
Ох АНтоха, как я рад что вы оторвались от этого раньше всех... если помнишь, я прямо это много раз проговаривал
у меня некоторое кол-во таких деток, есть теперь, кто не послушал (
Anton
а триплтен у нас говна пожрал с гугловым айдентити
Sergey
100%%%%%%%%%
все кто в это вписались
Sergey
на моей памяти
Sergey
Ну... может это ошибка выжившего... может там... гдето там.... есть счастливые инсталляции гугл-идентити...
просто они настолько счастливы что и не спрашивают ничего
Sergey
Антох, давай еще Корн! %)
Anton
Dmitry
Корн? Заводи Freak on a Leash
Anton
можно ...
Sergey
Root? Может
antōn
Привет, я не очень погружен в эту тему, но хотел спросить,
- если правильно понял, то ws-fed - мешает использовать AzureADCred, при использовании mstsc-параметра "User a web Account to sign in to the remote computer"?
, на нем включена ws-fed с гугл для одного домена, всё пароли перенаправляются через saml в гугл, это значит что локальные пароли не работают.
Не понятно почему какие то пароли перенаправляются
что у вас является источником Identity?
критикал еррор
Можно ошибку, код/может быть есть евент id?
и ноут сразу бутается
После неуспешной аутентификации у вас перезагружается клиент???
по паролю по понятным причинам rdp работать не будет - при включенной ws-fed winlogon пароли не работают, а на самл оно не перенаправляет.
Не очень понятно, что куда не перенаправляет
Не связанные с задачей наблюдения:
- не первый раз вижу когда в качестве источника выбирается гугл, и потом появляется оч.много приседаний вокруг аутентификации... гугл-быстро развернуть, но потом как нужны ms-сервисы, становится сложно
Ws-Fed мешает использовать cloud whfb для azureadcred для подключения по rdp)
Mstsc параметр я привёл как пример, что я уже всё перепробывал, даже его)
antōn
Привет, я не очень погружен в эту тему, но хотел спросить,
- если правильно понял, то ws-fed - мешает использовать AzureADCred, при использовании mstsc-параметра "User a web Account to sign in to the remote computer"?
, на нем включена ws-fed с гугл для одного домена, всё пароли перенаправляются через saml в гугл, это значит что локальные пароли не работают.
Не понятно почему какие то пароли перенаправляются
что у вас является источником Identity?
критикал еррор
Можно ошибку, код/может быть есть евент id?
и ноут сразу бутается
После неуспешной аутентификации у вас перезагружается клиент???
по паролю по понятным причинам rdp работать не будет - при включенной ws-fed winlogon пароли не работают, а на самл оно не перенаправляет.
Не очень понятно, что куда не перенаправляет
Не связанные с задачей наблюдения:
- не первый раз вижу когда в качестве источника выбирается гугл, и потом появляется оч.много приседаний вокруг аутентификации... гугл-быстро развернуть, но потом как нужны ms-сервисы, становится сложно
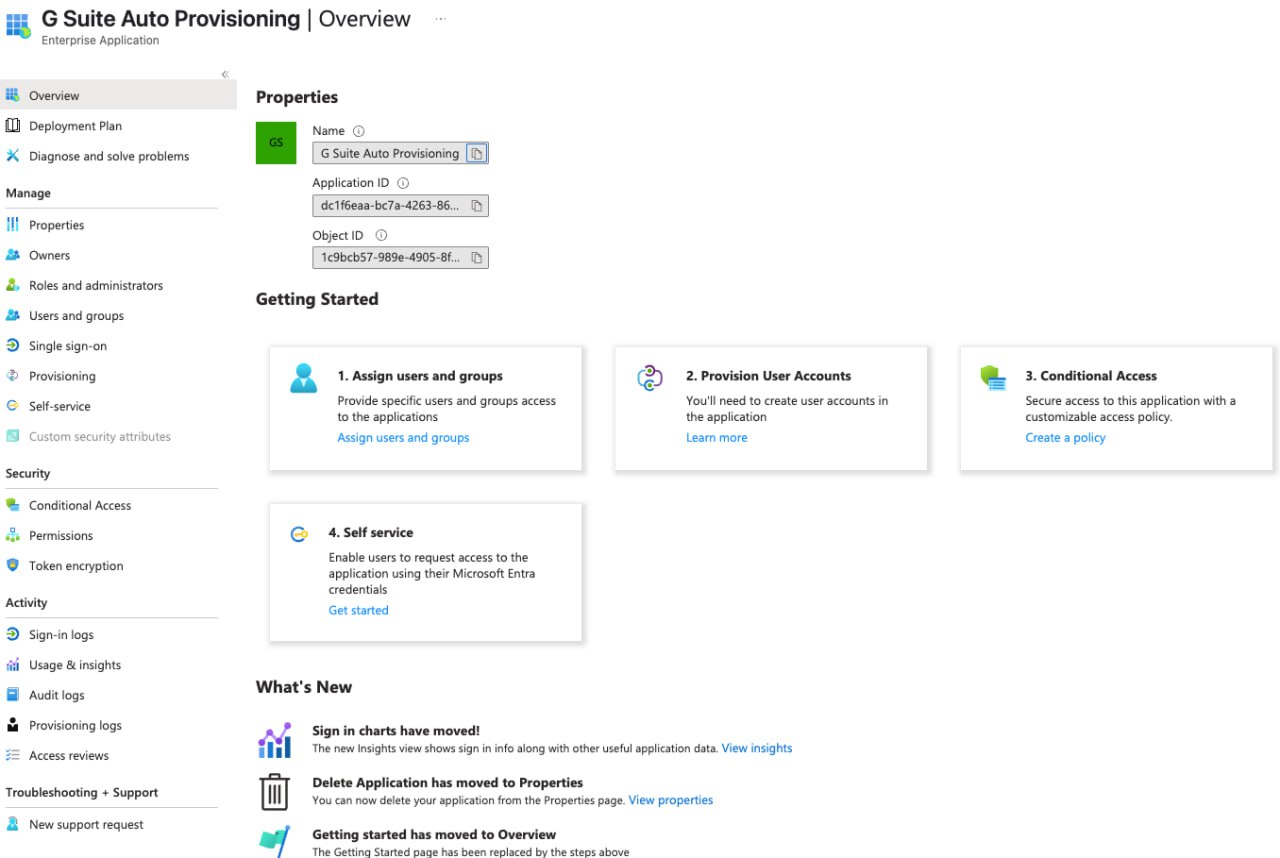
Источник у нас гугл, с включенным автопровижингом, он создаёт и удаляет пользователей, и все веб входы перенаправляются на него
antōn
 Sergey
Ws-Fed мешает использовать cloud whfb для azureadcred для подключения по rdp)
Mstsc параметр я привёл как пример, что я уже всё перепробывал, даже его)
Да, я так и думал, спасибо что прояснили... (у менять на эту темё есть несколько грустных кейсов связанных с автопилотом(тогда он назывался какими-то-белыми цветами%))
вам на RDP придётся использовать аккаунт вида AzureAD\user...
И кажется там чётко обозначены некоторые ограничения
Но я могу ошибаться.
WSFED в целом не оч.хороший вариант для федеративных отношений О_о
antōn
Да, я так и думал, спасибо что прояснили... (у менять на эту темё есть несколько грустных кейсов связанных с автопилотом(тогда он назывался какими-то-белыми цветами%))
вам на RDP придётся использовать аккаунт вида AzureAD\user...
И кажется там чётко обозначены некоторые ограничения
Но я могу ошибаться.
WSFED в целом не оч.хороший вариант для федеративных отношений О_о
Но автопилот, регистрация whfb для входа на ноуты работает отлично)
Sergey
Источник у нас гугл, с включенным автопровижингом, он создаёт и удаляет пользователей, и все веб входы перенаправляются на него
Эта фраза наталкивает на мысли об SCIM и это немного меняет понимание
где вы заводите аккаунты, когда новый пользователь появляется в вашей организации?
antōn
Это только Клауд, гибрида нет
Anton
вангую что в гугле
antōn
Sergey
это была последняя надежда :)
Sergey
если вы ему это разрешили :)
Sergey
не может гугл заводить аккаунты в AAD
Или я не понимаю про что речь
antōn
Секунду
Sergey
Anton
только вот какие они там ... я чот хз как это работает когда все в обратную сторону
Anton
они ж там какие-то b2c или гости
Anton
а пароли же гугл не провиженит в энтру?
Anton
точнее ским так не умеет
Sergey
Да я вот тоже не понимаю
толи откликнули галку в B2C/B2B - но это кажется отдельный гемор будет для доступа в 365
antōn
не может гугл заводить аккаунты в AAD
Или я не понимаю про что речь
https://support.google.com/a/answer/7365072?product_name=UnuFlow&visit_id=638703000338241139-3387689249&rd=1&src=supportwidget0#zippy=%2Cset-up-auto-provisioning-for-the-microsoft-office-application
Anton
но у энтры есть приложенько, которое может создавать юзверей из эйчар тулов
Sergey
365 ским только на ружу работает,
Sergey
может приложенка ентерпрайзная у каждого уже есть, яхз
antōn
и атрибуты нормально сопоставляет
Anton
так как они выглядят в энтре?
Sergey
можно тип аккаунта глянуть
antōn
 Sergey
Ну EntApp
Sergey
EntApp - гугл занёс в МС
... мы такое баним %))
Anton
Sergey
Антон, посмотрите тип УЗ
можно через граф (возможно можно в свойствах УЗ)
Sergey
да блин, там скорее федерация будет (
antōn