 Dmitry


даже дрова vmware
 Sergey
тогда ищи того кто нажал кнопку
Sergey
просто так же ты программно установку сразу всего не сделаешь
Sergey
по очереди
Sergey
если я правильно помню, нет метода "поставь все доступное"
Sergey
а дальше через COM или WMI
Dmitry
comapi
Sergey
не
Sergey
там тебе все равно надо загрузить список
Sergey
и отдать список на установки
Sergey
не рассказывай
Pavel
Ну хз мы триггерили и дрова и апдейты через скрипты.
Sergey
точно также через wmi
Pavel
Все сразу
Dmitry
да в очко эту тему, у меня пердачело порвался на этой теме
устал уже))
 Evgeniy
если я правильно помню, нет метода "поставь все доступное"
Get-WindowsUpdate -AcceptAll -Install -AutoReboot
Sergey
я на этом скушал стадо жертв панина
Evgeniy
Sergey
а внутри дрочилка COM
Sergey
ибо WMI конечно красиво и даже удобнее, но проклято
Sergey
я к тому, что нет в апи метода "поставь все"
Pavel
А ну это да
Sergey
ты будешь видеть установку каждого апдейта
Pavel
Система также ставит. Жмёшь кнопку Check for Updates. И по тому же принципу. Как не назови результат.
Pavel
Последовательно параллельно
Sergey
в любом случае расследование подобного это боль
 Владимир
В методы сканирования и установки обновлений вроде бы можно передавать имя приложения, подобно ApplicationName в connection string. Что-то есть в WindowsUpdates.log?
 Валерий
ссм не ставил апдейты, через гпо не ставятся, нечему там больше ставить, оно светится в логах, а вендор в отрицалово ушёл
видимо, один из модулей bz.edr умеет закрывать уязвимости)) но активность в любом случае инициирована руками твоего ИБ в консоли сервера edr.
Валерий
bzsenedcore чо за хуйня?
это ставят, когда компы слишком мощные, чтобы тормозить от касперского.
после этого юзеры страдают в обычном режиме.)))
Sergey
Sergey
более того, там же можно передать well-known guid кмк
Sergey
и прикинуться тряпочкой
Dmitry
видимо, один из модулей bz.edr умеет закрывать уязвимости)) но активность в любом случае инициирована руками твоего ИБ в консоли сервера edr.
хз даже у кого там консоль, может даже у бизона
Egon
Good morning everyone, I would like to know what the task sequence is to rename the local Windows administrator username, post image process!
 Pavel pinky13
Good morning everyone, I would like to know what the task sequence is to rename the local Windows administrator username, post image process!
Dont worry, just drink vodka and dance with bear
 Maksim
Нормальный такой морнинг, обедня уже...
Egon
😒
Dmitry
Всем привет, кто-нибудь деплоил аппликайшен так что-бы для каждого профиля на ПК отрабатывал деплой (в контексте пользователя, install for user, required), полагаю если задеплоить на computer, то отработает один раз и все?
 Sergey
будет отрабатывать каждый Application Deployment цикл, согласно политике (дефолт 7 дней)
Dmitry
будет отрабатывать каждый Application Deployment цикл, согласно политике (дефолт 7 дней)
Если цикл отработал на одном пользователе(install for user), приложение запустилась, то для другого(профиля пользователя) оно уже не должно запускаться? (Политику например изменю или руками зараню)
Sergey
Если цикл отработал на одном пользователе(install for user), приложение запустилась, то для другого(профиля пользователя) оно уже не должно запускаться? (Политику например изменю или руками зараню)
для каждого пользователя на этом компе будет запускаться
Dmitry
для каждого пользователя на этом компе будет запускаться
Но для этого нужно деплоить на компьютер, или пользователя, или без разницы
Sergey
Но для этого нужно деплоить на компьютер, или пользователя, или без разницы
у приложение выставлен флаг - install for user, required,
- если деплой на компьютер, то приложение будет устанавливаться на каждого залогиневшегося пользователя на этом компьютере
- если деплой на пользователя, то оно будет устанавливаться только на этого пользователя куда бы этот пользователь не залогинился
(мы сейчас не говорим про Requirements - ограничения на уровне приложения)
Dmitry
у приложение выставлен флаг - install for user, required,
- если деплой на компьютер, то приложение будет устанавливаться на каждого залогиневшегося пользователя на этом компьютере
- если деплой на пользователя, то оно будет устанавливаться только на этого пользователя куда бы этот пользователь не залогинился
(мы сейчас не говорим про Requirements - ограничения на уровне приложения)
Благодарю! Теперь понял как это должно работать)
 Товарищ
товарищи. оффтопный вопрос. кто либо делал авторизацию на пк при помощи hid карт пропусков?
Появилась такая задача, прицепить к каждому компу считыватель, и сделать разрешенный ыход в пк при помощи ранее уже выданной hid карты на предприятии.
Поделитесь статейками если кто то делал уже
Sergey
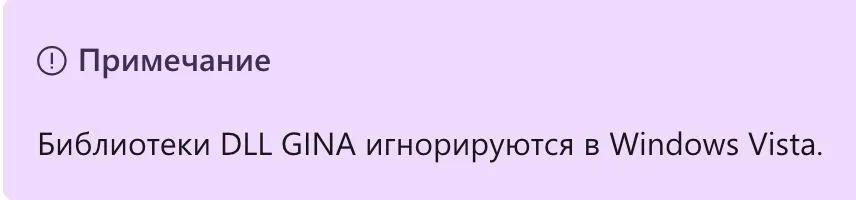
ну как минимум тебе нужна джина.длл от производителя карт
Sergey
и софт на пк
Dmitry
товарищи. оффтопный вопрос. кто либо делал авторизацию на пк при помощи hid карт пропусков?
Появилась такая задача, прицепить к каждому компу считыватель, и сделать разрешенный ыход в пк при помощи ранее уже выданной hid карты на предприятии.
Поделитесь статейками если кто то делал уже
https://scancode.ru/catalog/schityvateli-i-enkodery-radiochastotnykh-kart-mifare-13-56mgts/pcr300-cchityvatel-rfid-kart-s-po-dlya-avtorizatsii-dostupa-k-pk/
Dmitry
PCR300 совместно с ПО WinLoq - может быть использован для входа в систему (logon/logoff), или для защиты личной информации путём отключения изображения на дисплее, без выхода из системы, а также для выключения питания ПК на подобии функции BOSS PROTECTION.
В комплекте с PCR300 поставляется программное обеспечение WinLoq, обеспечивающее авторизованный доступ к операционной системе Windows.
Dmitry
ну как минимум тебе нужна джина.длл от производителя карт
предлаешь на поше написать ссм своё ПО? 😁
Dmitry
 Sergey
ну там через модули лсасс вроде
Sergey
и можно запретить загрузку неподписанных мс модулей
Sergey
криптопро точно соснет
Товарищ
по софту похер какой, какой надо купим. вопрос стоит в том чтобы использовать карты rfid от скуда для входа в компы. пришел пикнул на считывателе и вошел в систему. рутокены не вариант. ибо надо юзать карты что есть
Sergey
криптопро точно соснет
Они уже давно подписывают свои модули.. Жаль только сертифицировать никак не могут этот дистрибутив😂😂
Антон
Всем привет. А накиньте идей плиз. Надо на постоянной основе принудительно развертывать приложение весом 650+ mb на все клиентские ПК. Публикация на All desktop client не выглядит разумной идеей ибо положу сеть (были преценденты). И что то я никак не придумаю как разделить All desktop client на несколько коллекций с динамическим наполнением.
Anton
Всем привет. А накиньте идей плиз. Надо на постоянной основе принудительно развертывать приложение весом 650+ mb на все клиентские ПК. Публикация на All desktop client не выглядит разумной идеей ибо положу сеть (были преценденты). И что то я никак не придумаю как разделить All desktop client на несколько коллекций с динамическим наполнением.
Настрой qos на подсети с пк и ничего не положишь.
Anton
А ещё есть фазовый деплой. Там тоже можешь последовательно на несколько коллешек деплоить.
Dmitry
phased deployment
Dmitry
А сейчас разве клиенты не шарят контент между друг другом?
Dmitry
пир/бранч кеш мб поможет ещё
Pavel pinky13
Бранч кэш
Anton
Может, а может и не помочь)
В любом случае лучше qos настроить и не переживать.
Но если всё в одной локации без разнесенных дц и филиалов, то даже парится про канал особо не стоит. Почти не стоит)
Pavel pinky13
Как у вас обновы летят и не ложат сеть?
Антон
phased deployment
qos есть но не везде, поэтому не поможет.
phased deployment даст только два этапа. - этого увы мало
Но если всё в одной локации без разнесенных дц и филиалов, то даже парится про канал особо не стоит. Почти не стоит) - увы речь о порядке 100 DP и нескольких 10ках тыс клиентов.
Anton
qos есть но не везде, поэтому не поможет.
phased deployment даст только два этапа. - этого увы мало
Но если всё в одной локации без разнесенных дц и филиалов, то даже парится про канал особо не стоит. Почти не стоит) - увы речь о порядке 100 DP и нескольких 10ках тыс клиентов.
Qos на самих дп в нужные подсети сделать и всё.
Sergey
Они уже давно подписывают свои модули.. Жаль только сертифицировать никак не могут этот дистрибутив😂😂
дело не в том, что подписывают, а в том, что подпись должна быть фирмы микрософт
Pavel
qos есть но не везде, поэтому не поможет.
phased deployment даст только два этапа. - этого увы мало
Но если всё в одной локации без разнесенных дц и филиалов, то даже парится про канал особо не стоит. Почти не стоит) - увы речь о порядке 100 DP и нескольких 10ках тыс клиентов.
если нужен рандом, лимитирующая All clinets и несколько коллекций с query:
1) в первой:
select * from SMS_R_System inner join SMS_G_System_OPERATING_SYSTEM on SMS_G_System_OPERATING_SYSTEM.ResourceId = SMS_R_System.ResourceId
WHERE datediff(ss,SMS_G_System_OPERATING_SYSTEM.InstallDate,Getdate()) < 20
2) во второй:
select * from SMS_R_System inner join SMS_G_System_OPERATING_SYSTEM on SMS_G_System_OPERATING_SYSTEM.ResourceId = SMS_R_System.ResourceId
WHERE datediff(ss,SMS_G_System_OPERATING_SYSTEM.InstallDate,Getdate()) => 20 and datediff(ss,SMS_G_System_OPERATING_SYSTEM.InstallDate,Getdate()) <= 40
3) в трейтьей:
select * from SMS_R_System inner join SMS_G_System_OPERATING_SYSTEM on SMS_G_System_OPERATING_SYSTEM.ResourceId = SMS_R_System.ResourceId
WHERE datediff(ss,SMS_G_System_OPERATING_SYSTEM.InstallDate,Getdate()) > 41
смысл такой: берется дата установки Windows. от неё берутся секунды. количество коллекций и query отрегулируй по количеству секунд в минуте. если надо 4 волны рубишь по 15 секунд. но это конечно костыли надо настраивать Branchcache нормально
Pavel
забыл сказать, что дата установки винды меняется с каждым Feature Update
Pavel
последнюю волну кстати лучше делать all devices и exclude предыдущие волны
Pavel
иначе могут не попасть девайсы у которых по каким-то причинам не репортится OS install date
Sergey
Всем привет. А накиньте идей плиз. Надо на постоянной основе принудительно развертывать приложение весом 650+ mb на все клиентские ПК. Публикация на All desktop client не выглядит разумной идеей ибо положу сеть (были преценденты). И что то я никак не придумаю как разделить All desktop client на несколько коллекций с динамическим наполнением.
Привет, тема по разгрузке трафика довольно обширная, от лимитов BITS (управляемых через политика клеинта CCM, но лучше и богаче по возможностям - через GPO, например можно не ограничивать трафик в рамках одноранговой сети), прекеш-а контента (через TS), до пиркеша и пиркешинга (прости Господи) и бренчкеша (от SCCM)
Коллекция - 10% рандомных машин, можно создать например по последней цифре от даты HINV (только лимитируйте коллекцией All System, чтобы не пересчитывалась часто):
select SMS_R_SYSTEM.ResourceID,SMS_R_SYSTEM.ResourceType,SMS_R_SYSTEM.Name,SMS_R_SYSTEM.SMSUniqueIdentifier,SMS_R_SYSTEM.ResourceDomainORWorkgroup,SMS_R_SYSTEM.Client from SMS_R_System inner join SMS_G_System_WORKSTATION_STATUS on SMS_G_System_WORKSTATION_STATUS.ResourceID = SMS_R_System.ResourceId where SMS_R_System.Client = "1" and SMS_R_System.Active = "1" and SMS_R_System.SystemOUName = "DOMAIN.RU/ALLWORKSTATIONS/WINWORKSTATIONS" and DATEPART(SS, SMS_G_System_WORKSTATION_STATUS.LastHardwareScan) like "%0"
- Деплой можно размазать через Phased Deployment, но кажется это больше про стабильность установки, без ошибок
- В самом деплое можно выставить галку Delay enforcement... т.е. включить грейс период (надо проверить разрешён ли он, кажется он +-2 часа)
- На клиентах выставить получение политики в дефолт (1h или больше), чтобы не разом получили политику на деплой
Sergey
дело не в том, что подписывают, а в том, что подпись должна быть фирмы микрософт
Ммм, я вроде R3 ставил и lsass перестал ругаться на неподписанные модули. https://www.cryptopro.ru/forum2/default.aspx?g=posts&t=20789