Просто к любой хуйне добавляешь js и говоришь, как все было круто
javascript или jscript? это важно
 Sergey

 Sergey
у тебя в слове yaml слишком много ошибок
 Dmitry
Антох, а в чём проблема опрашивать тачки по WMI и записывать это в БД?
Не путайте с ансиблем. У человека был агент.
Sergey
у ансиболи тоже есть агент
Sergey
если нужно
 Enterprise
Здравствуйте. Подскажите в sccm хранятся ключи восстановления bitlocker, если добавить гпо, которое будет указывать хранить ключи в ад, то будут ли в ссме обновляться ключи?
 Ildar
Здравствуйте. Подскажите в sccm хранятся ключи восстановления bitlocker, если добавить гпо, которое будет указывать хранить ключи в ад, то будут ли в ссме обновляться ключи?
https://learn.microsoft.com/en-us/mem/configmgr/protect/deploy-use/bitlocker/recovery-service
Anton
Не путайте с ансиблем. У человека был агент.
Это кстати главное что говорят некоторые отечественные MDM вендоры)
Все пишут свой агент.
 Vasya
Только что собеседовал человека, который на node.js написал систему инвентаризации арм и серверов
Я давно юзал checkcfg.narod.ru
Кстати, живой сайт. Чтоб ты понимал уровень древноты
 Владимир
Я давно юзал checkcfg.narod.ru
Кстати, живой сайт. Чтоб ты понимал уровень древноты
Результаты ее работы сохраняются в неком каталоге на сети Получил пароль от шары и создал администратору головную боль из миллиона файлов :)))
Vasya
 Pavel pinky13
Выглядит будто василий пиарит свою разработку
Vasya
Выглядит будто василий пиарит свою разработку
Я просто предлагаю взять за основу механизма инвентаризации в новом ссм на поше
Dmitry
Это кстати главное что говорят некоторые отечественные MDM вендоры)
Все пишут свой агент.
И я хотел с него начать)
Владимир
Я просто предлагаю взять за основу механизма инвентаризации в новом ссм на поше
Есть куда проще механизмы. На .Net Core куча написанных библиотек для упрощенного программирования - gRPC, контроллеры, пиши - не хочу
Vasya
Есть куда проще механизмы. На .Net Core куча написанных библиотек для упрощенного программирования - gRPC, контроллеры, пиши - не хочу
Не надо проще! Надо ссм на поше. Помоги человеку
Дмитрий
Коллеги, подскажите, плиз. На некоторых старых леново постоянно запрашивается recovery key для bitlocker. Отключение политики, расшифровка, применение политики заново не даёт результата.
 Sergey
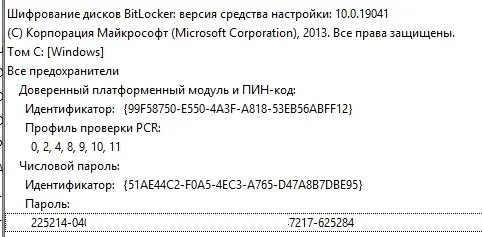
Надо смотреть какие pcr- ки используются
Дмитрий
заметил, что get-bitlockervolume не отрабатывает, а get-tmp - локов нет
Дмитрий
pcr - не понял
Андрей
Коллеги, здравствуйте!
Появилась задача - написать powershell скрипт, который на компе будет проверять, есть ли сообщения от SCCM клиента о наличий обновлений.
Подскажите, если вдруг кто-то сталкивался с подобным, как такое можно реализовать
Sergey
Коллеги, здравствуйте!
Появилась задача - написать powershell скрипт, который на компе будет проверять, есть ли сообщения от SCCM клиента о наличий обновлений.
Подскажите, если вдруг кто-то сталкивался с подобным, как такое можно реализовать
В хистори поищи кидал примеры управления обновлениями на клиенте
Sergey
Андрей
В хистори поищи кидал примеры управления обновлениями на клиенте
ага... значит изначально в правильную сторону всё-таки глядел. Спасибо!
Vasya
Enterprise
https://learn.microsoft.com/en-us/mem/configmgr/protect/deploy-use/bitlocker/recovery-service
Что-то не вижу информации как хранить ключи и в ад и в sccm
Vasya
Коллеги, подскажите, плиз. На некоторых старых леново постоянно запрашивается recovery key для bitlocker. Отключение политики, расшифровка, применение политики заново не даёт результата.
https://www.sccm2012.ru/2020/07/bitlockerlegacy-mbr.html?m=1
Sergey
pcr - не понял
что показывает?
$volume = Get-WmiObject -Namespace "root/CIMV2/Security/MicrosoftVolumeEncryption" -Class 'Win32_EncryptableVolume' -Filter "DriveLetter='$env:SystemDrive'"
$protectors = $volume.GetKeyProtectors()
$protectorIDs = $protectors.VolumeKeyProtectorID
foreach ($protectorID in $protectorIDs) {
# $protectorID = $protectorIDs[0]
$protectortype = $volume.getkeyprotectortype($protectorID).keyprotectortype
if ($protectortype -eq 1) {
$TPMplatformValidationProfile = $volume.GetKeyProtectorPlatformValidationProfile($protectorID).PlatformValidationProfile
# Write-Host "TPM protector ID for volume C:\ $protectorID"
# Write-Host "TPM Platform Validation Profile: $TPMplatformValidationProfile"
}
}
$TPMplatformValidationProfile
Sergey
прокатал скрипт удаленно с out-file. Пусто
или так
powerShell run as administrator
manage-bde -protectors -get $env:systemdrive.
Дмитрий
https://www.sccm2012.ru/2020/07/bitlockerlegacy-mbr.html?m=1
Спасибо, скорей всего дело в этом. Так как предварительно делал аналитику и видел несколько с bios, а не uefi. А системы ранее раскатывали с флэшки, соответственно под разный boot - либо mbr, либо gpt
Дмитрий
 Дмитрий
Всё равно спасибо
Дмитрий
сек
Дмитрий
бинго, bios + без секур бута
Дмитрий
ну как бы на сколько помню не должно влиять, но видимо это как связано с битлокером
Sergey
регистры pcr которые сейчас используются часто меняются
Владимир
шрифт поплыл или масштабирование консоли какое-то кривое
Dmitry
Возможно зашел на сервер с другого пк с другим разрешением?
Владимир
наверное, стоит увеличение на 125%
Pavel pinky13
Границы
Anton
ну как бы на сколько помню не должно влиять, но видимо это как связано с битлокером
Я бы скинул статью)
У мс есть про это.
Anton
ну как бы на сколько помню не должно влиять, но видимо это как связано с битлокером
https://learn.microsoft.com/en-us/troubleshoot/windows-client/windows-security/tpm-is-ready-for-use-with-reduced-functionality
Дмитрий
Премного благодарен
Дмитрий
На проблемных девайсах tpm 1.3
Но в целом данные девайсы сейчас под замену
Quantum Yupiter
Чтобы не пускать народ в корп сеть пока не обновятся)
Охххх, какой корявенький conditional access
 Vlad
Пользуясь случаем напомню
https://t.me/configmgr/281108
в ближайшую среду, будет вебинар про "Яндекс Браузер для организацией"
большая часть которого отведена для ответов на вопросы, которые можно задать как на этапе регистрации, так и на самой встрече.
Добрый день!
А вебинар то будет? Ссылка на почту должна прийти?
Sergey
Добрый день!
А вебинар то будет? Ссылка на почту должна прийти?
Привет
Будет, все по плану.
Приглашение рассылали на почту, вчера после обеда уточнял.
Если регистрировались не только что и не получили приглашения - напишите в личку емейл, попрошу продублировать.
Dmitry
Pavel pinky13
Пришли так, без реги
Pavel pinky13
Панен где регацца
Sergey
А если не на 3 м, а на год
То и проходка в офис сразу? )
 Ника
Добрый день!
А вебинар то будет? Ссылка на почту должна прийти?
вчера прислали письмо с ссылкой на вебинар
Ildar
Намекают, что за Conditional Access придется платить отдельно - https://techcommunity.microsoft.com/t5/microsoft-entra-blog/introducing-microsoft-entra-license-utilization-insights/ba-p/3796393
Sergey
Вроде только про анализ использования
 Анатолий
ПО продавать глупо. надо продавать контору которая пишет ПО
может надо продавать подписку на ПО?) или поддержку?)
Sergey
в одно лицо? ну попробуй
Sergey
много денег не заработаешь
Quantum Yupiter
Как и в Иране
 Anton