Рофл sccm и devops. Ты миллионером стал?
Не дави на больное
 Денис

 Денис
мне даже зп не повысили
Денис
просто накинули обязаностей
Денис
я бы еще шарил за этот девопс ладно хоть знакомый в мтс есть который давненько уже работает там могу тупых вопросов задать
 Aleksandr
Трое суток ждал ее
Ну и на**й пусть идут. Нужно выстраивать отношения с поддержкой, где они делают весь траблшутинг, а ты фиксы иначе ты задолбаешься за ними бегать
 Sergey
Доброе утро.
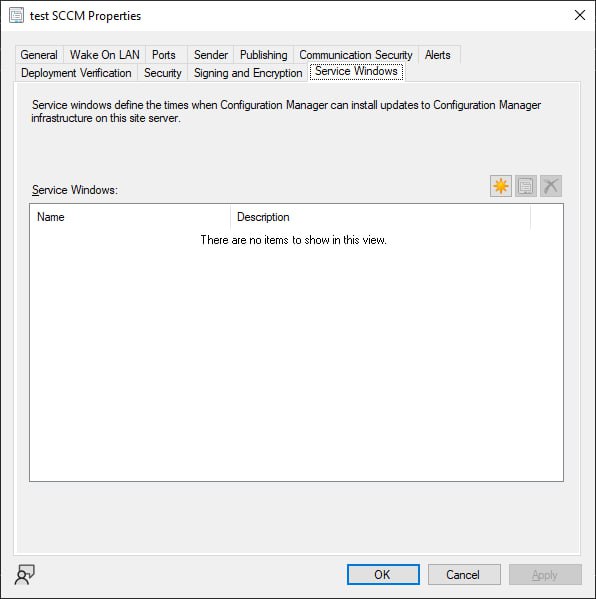
Посмотрел видос по ЦЦМ - чувак создает две коллекции устройств с некоторыми пересекающимися членами. В первой он настраивает окно обслуживания. На вторую деплоит апдейты. Утверждается, что на устройства, которые есть по совместительству в первой коллекции, все равно распространяется окно обслуживания, даже если на эту коллекцию ничего не деплоить.
Это действительно так работает?
Aleksandr
 Aleksandr
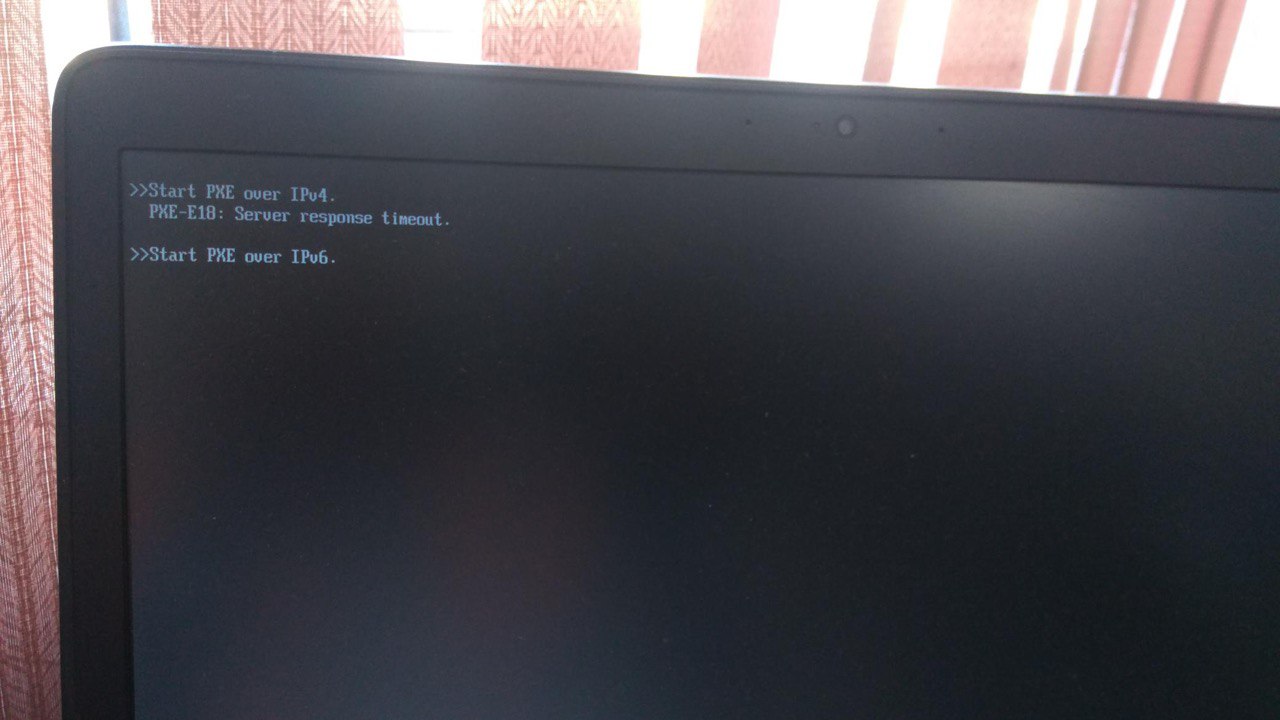
Да они прилетели только почему-то очень долго это происходит больше суток если говорить про новые устроиства. Читаю доку в свободное время где обосрался. Сейчас просто задачь по DevOps накидали все силы на к8s бросил и на понимания что этим программистам от меня в итоге надо
А если принудительно на машины пнуть Обновление политик ПК или Обновление четко там про приложения?
Aleksandr
Если приедут сразу, то видимо с опросом машин что то не то
Денис
Денис
они прилетели но прошли сутки
Денис
это долго
Денис
читаю доку на мс
Денис
почему так происходит\
Денис
Тут два варианта или я что-то сделал не так. Или меня налюбывает мой коллега
Денис
я спросил ты точно перенес в комп в аушку которая в коллекций
Денис
он да 100% туда-туда поставил после установке сразу перенес
Aleksandr
я бы еще шарил за этот девопс ладно хоть знакомый в мтс есть который давненько уже работает там могу тупых вопросов задать
Да этж норм тема.
Ну я к тому, что устраиваешься джуном, тебе платят чашкой риса, да корочкой хлеба, проходит год-два, получаешь кучу опыта, по сути максимум, что может дать компания и дальше идёшь на HH и с ноги вышибать дверь в новые компании с требованием сделать оклад х2-3 😄
Денис
Да этж норм тема.
Ну я к тому, что устраиваешься джуном, тебе платят чашкой риса, да корочкой хлеба, проходит год-два, получаешь кучу опыта, по сути максимум, что может дать компания и дальше идёшь на HH и с ноги вышибать дверь в новые компании с требованием сделать оклад х2-3 😄
ну я собственно по этому и сижу )
Денис
по максималке высосу знания
Денис
и в СПБ
Денис
или в МСК
Aleksandr
 Pavel
Да этж норм тема.
Ну я к тому, что устраиваешься джуном, тебе платят чашкой риса, да корочкой хлеба, проходит год-два, получаешь кучу опыта, по сути максимум, что может дать компания и дальше идёшь на HH и с ноги вышибать дверь в новые компании с требованием сделать оклад х2-3 😄
А потом тренд меняется в моде уже SRE, или другие соевые аббревиатуры и идёшь на...
Aleksandr
А потом тренд меняется в моде уже SRE, или другие соевые аббревиатуры и идёшь на...
Ну переучиться, если уже есть опыт не сложно, сложно учиться с нуля. Да и тренд так быстро не меняется.
Вон весь крупняки России мечтает на линуха 3й год перейти, а воз и ныне там
Pavel
Ну переучиться, если уже есть опыт не сложно, сложно учиться с нуля. Да и тренд так быстро не меняется.
Вон весь крупняки России мечтает на линуха 3й год перейти, а воз и ныне там
У нас отдельный путь. Страдания и боль. Россия за тренды не считается
Pavel
Патриоты, без обид
Valera
Блин не пойму схему взаимодействия для роли SUP..
Сервер WSUS(c выходом в инет), к нему SUP(где ее лучше поднять на праймари сайте или отдельно?) соответственно на всусе wizard делать не надо, SUP сам настроит когда развертываешь роль. А как остальные филиалы цепляться будут? Все филиалы пойдут на один сервер с ролью SUP ? через DP ?
Pavel
Блин не пойму схему взаимодействия для роли SUP..
Сервер WSUS(c выходом в инет), к нему SUP(где ее лучше поднять на праймари сайте или отдельно?) соответственно на всусе wizard делать не надо, SUP сам настроит когда развертываешь роль. А как остальные филиалы цепляться будут? Все филиалы пойдут на один сервер с ролью SUP ? через DP ?
Sup только для скана. Качают апдейты с dp ну или как настроишь
Valera
Sup только для скана. Качают апдейты с dp ну или как настроишь
ну я правильно понимаю, wsus сервак отдельно, sup отдельно ?
Sup роль где лучше развернуть?
Апдейты в ccmcache будут значит ложиться ?
Pavel
Там где sup там службы wsus должны быть установлены. Зачем тебе какие-то лишние телодвижения. Открыл гайд и делай по нему
Pavel
ок
Где развернуть зависет от иерархии. Cas есть - да/нет, количество клиентов
https://learn.microsoft.com/ru-ru/mem/configmgr/core/plan-design/configs/size-and-scale-numbers#bkmk_roles
Valera
Где развернуть зависет от иерархии. Cas есть - да/нет, количество клиентов
https://learn.microsoft.com/ru-ru/mem/configmgr/core/plan-design/configs/size-and-scale-numbers#bkmk_roles
cas нет, клиентов пока 4к, но сеть распределенная
Dmitry
cas нет, клиентов пока 4к, но сеть распределенная
Кас не нужен
Все роли можешь на одном PS держать
Сиквел отдельно
Ну и дп для регионов
Valera
Dmitry
Valera
Sergey
сиквел?)
https://ru.m.wikipedia.org/wiki/Сиквел#:~:text=Си́квел%20(англицизм%20от%20sequel%20%5Bsi%CB%90kw%C9%99l,являющееся%20продолжением%20какого%2Dлибо%20произведения.
 Vasya
Кас не нужен
Все роли можешь на одном PS держать
Сиквел отдельно
Ну и дп для регионов
А что скуль не вместе?
Valera
ну короче мне поставили задачу wsus отдельно, sup я не знаю где поднимут, но видимо будет синхрон с удаленным wsusом, не знаю на сколько это правильно
Valera
и как оно по dp пойдет по филиалам, и в кэш как будет класть)
Sergey
ну короче мне поставили задачу wsus отдельно, sup я не знаю где поднимут, но видимо будет синхрон с удаленным wsusом, не знаю на сколько это правильно
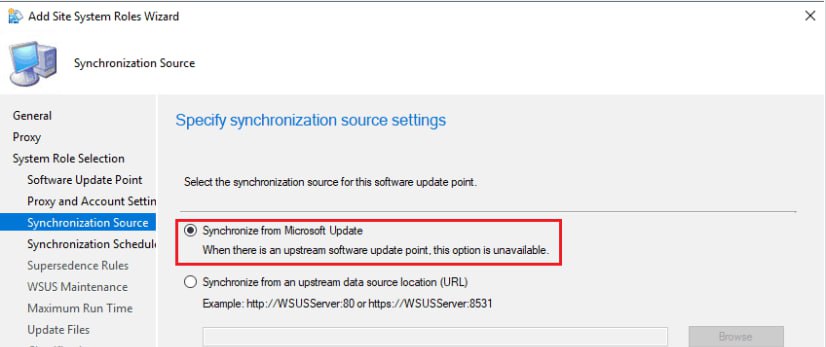
Как отдельно, если в документации написано, что они вместе на одном сервере должны быть?
Valera
Как отдельно, если в документации написано, что они вместе на одном сервере должны быть?
 Valera
как вышестоящий сервер - может
тогда когда sup роль развертываешь, будет этап выбора\настройки компонентов что тягать с wsus. Он от куда потянет, с вышестоящего? и какую роль тогда будет выполнять роль WSUS поднятая рядом с sup ?
Sergey
 Valera
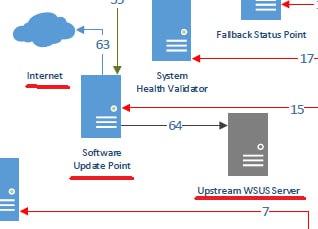
Ну схемы разные бывают. Если уже существует ВСУС, а вы к нему внедряете СУП, то логика такой схемы понятна.
А вот если у вас ничего нет (апдейты тащятся хаотично напрямую из MS) и тут вы хотите и СУП и к нему вышестоящий ВСУС организовать, то я вот такую идею не очень понимаю.
Существующий в ужасном состояние. Решили поднять новый WSUS ну и SUP прикрутить.
Меня уверяют что отдельный тоже нужен.. Начал читать доку, сюда стал писать. Как всеже лучше реализовать. Пришел за советом конечно же
Dmitry
Ну поставь всус суп на отдельном
Pavel
вы расскажите схему, которую хотите построить
WSUS - MUC
или WSUS - WSUS(DMZ) - MUC?
Dmitry
Отдельный всус добавит геморроя
Pavel
ну может у них требования такие и отдельным WSUS хотять рулить ИБ
Valera
вы расскажите схему, которую хотите построить
WSUS - MUC
или WSUS - WSUS(DMZ) - MUC?
как предлагают:
wsus-primary site (где поднимать sup пока не определились)-sql отдельно - 5 dp\mp.
Я вижу что будет wsus с выходом в интернет, к нему будет обращаться sup, и как-то это будет идти на dp, как я пока не знаю
Valera
ну может у них требования такие и отдельным WSUS хотять рулить ИБ
вот тут кстати вероятно, в одном месте вроде иб и рулит
Pavel
Если, организационно, WSUS -ом рулит админ CM, ставьте роль SUP где хотите, если нет - то на PS
Valera
Если, организационно, WSUS -ом рулит админ CM, ставьте роль SUP где хотите, если нет - то на PS
ага понял.
А не подскажите где почитать про дальнейшее взаимодействие всего этого с dp ? Чет видимо не там смотрю или не понимаю
Я понимаю что клиент сцм пропишет своими политиками куда ходить клиенту за обновой , но до этого как процесс будет происходить не понятно
Pavel
вам стоит многое изучить
Boundary Groups, DP(Branch office), ADR, Deployment Packages
Father
Если, организационно, WSUS -ом рулит админ CM, ставьте роль SUP где хотите, если нет - то на PS
т.е. роль sup можно ставить где нет инета и будут идти обновления? sup ведь ставится на wsus ?
Quantum Yupiter
Доброе утро.
Посмотрел видос по ЦЦМ - чувак создает две коллекции устройств с некоторыми пересекающимися членами. В первой он настраивает окно обслуживания. На вторую деплоит апдейты. Утверждается, что на устройства, которые есть по совместительству в первой коллекции, все равно распространяется окно обслуживания, даже если на эту коллекцию ничего не деплоить.
Это действительно так работает?
Да, и это правда хорошая практика. Условно деплоить обновления для Win10 нужно только на машины с Win10, а окна обслуживания надо делать по типу машин типа "все машины офисного планктона"
Father
у меня wsus sup dp стоит в dmz остальные компоненты внутри сети, такая связка работает, но я не уверен что такая схема верная
Pavel
главное чтобы SUP управляла WSUS на котором актуальный каталог, а сколько перед этим WSUS прослоек не важно
Pavel
 Father
главное чтобы SUP управляла WSUS на котором актуальный каталог, а сколько перед этим WSUS прослоек не важно
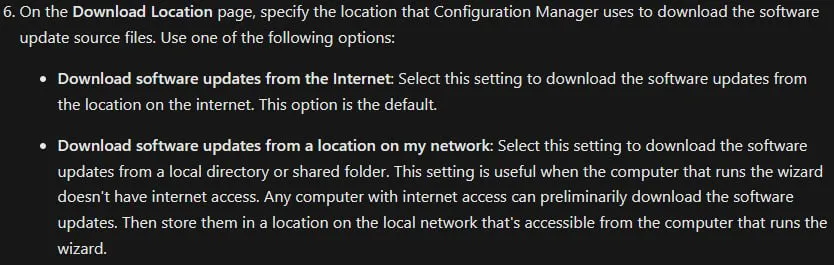
это понятно) у меня консоль на sccm и на wsus. так вот скачать апдейт могу только с консоли wsus, при скачивании апдейта с консоли sccm получаю ошибку, не очень понятно почему
Quantum Yupiter
ага понял.
А не подскажите где почитать про дальнейшее взаимодействие всего этого с dp ? Чет видимо не там смотрю или не понимаю
Я понимаю что клиент сцм пропишет своими политиками куда ходить клиенту за обновой , но до этого как процесс будет происходить не понятно
https://scpferublog.wordpress.com/2019/01/25/configmgr-update-management-part-1/
Quantum Yupiter
Блин не пойму схему взаимодействия для роли SUP..
Сервер WSUS(c выходом в инет), к нему SUP(где ее лучше поднять на праймари сайте или отдельно?) соответственно на всусе wizard делать не надо, SUP сам настроит когда развертываешь роль. А как остальные филиалы цепляться будут? Все филиалы пойдут на один сервер с ролью SUP ? через DP ?
Я тоже не понимал, пока в МС не устроился...
Anton
это понятно) у меня консоль на sccm и на wsus. так вот скачать апдейт могу только с консоли wsus, при скачивании апдейта с консоли sccm получаю ошибку, не очень понятно почему
А ты думал когда в консоли нажимаешь скачать апдейты они через апстрим всус качаются?)
Sergey
Да, и это правда хорошая практика. Условно деплоить обновления для Win10 нужно только на машины с Win10, а окна обслуживания надо делать по типу машин типа "все машины офисного планктона"
 Anton
А ты думал когда в консоли нажимаешь скачать апдейты они через апстрим всус качаются?)
Поставь нетворк аналайзер и посмотри куда у тебя сервак ломится)
Father
А ты думал когда в консоли нажимаешь скачать апдейты они через апстрим всус качаются?)
думал логика sccm понимает что есть один wsus и sup и все запросы через него)) ан нет фиг вам, а консоль это как обёртка для управления общим центром
Quantum Yupiter
Anton
думал логика sccm понимает что есть один wsus и sup и все запросы через него)) ан нет фиг вам, а консоль это как обёртка для управления общим центром
Ты просто не понимаешь что всус не качает апдейты, а качает только метаданные)
