 Dmitry


это первое, что надо было сделать
Dmitry
tcn/telnet ❌
ебаться несколько часов в пустую ✅
Андрей
Ivan
коллеге утром поручал, он мне в обед сообщил что все проверил и ничего не нашел
Sergey
@Panin ты хулиганишь с фотками ? )
Dmitry
@xfdc13 Beluga Hunting вот что вспоминал вчера))
Sergey
Я конечно жалею, что пропустил
Sergey

 Maxim S.
какие приглосы я админ ссм на 50 компов
Maxim S.
2012r2
Quantum Yupiter
 Ivan
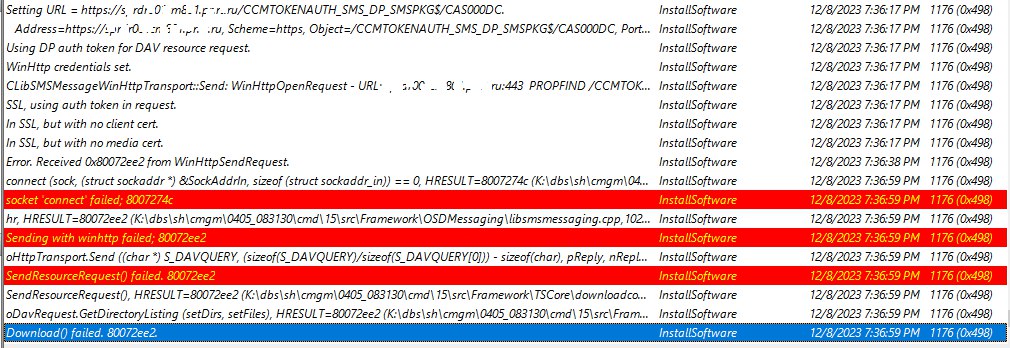
Ой какое знакомое окружение...
Привет, Павел! Угу это почти оно. На картинке уже смигрированное в CB, но названия и коды старые :)
Quantum Yupiter
Круто, что CB!
Quantum Yupiter
Я бы, правда, рекомендовал сразу на полноценный HTTPS идти, там то все отработано уже.
Ivan
Да хорошо было бы :)
Maxim S.
Я бы, правда, рекомендовал сразу на полноценный HTTPS идти, там то все отработано уже.
видимо нет центра сертификации
Maxim S.
чем самоподписанное eHTTP то не устраивает, надо на него переходить
Quantum Yupiter
чем самоподписанное eHTTP то не устраивает, надо на него переходить
There are two primary goals for this configuration:
You can secure sensitive client communication without the need for PKI server authentication certificates.
Clients can securely access content from distribution points without the need for a network access account, client PKI certificate, or Windows authentication.
All other client communication is over HTTP. Enhanced HTTP isn't the same as enabling HTTPS for client communication or a site system.
Quantum Yupiter
https://learn.microsoft.com/en-us/mem/configmgr/core/plan-design/hierarchy/enhanced-http
Quantum Yupiter
Ну и HTTPS-то годами проверен уже
Maxim S.
https://learn.microsoft.com/en-us/mem/configmgr/core/plan-design/hierarchy/enhanced-http
ну если нет в инфре центра сертификации, это обходное решение eHTTP
Maxim S.
но вообще http это не секъюрно
 Pavel pinky13
А как тебе лтсц по хттп?
Pavel pinky13
Sergey
скверна расползается
Maxim S.
 Anton
 Anton
Спасибо, пошел строчить тикет.
Maxim S.
шо у вас за спорт лото такое когда вы под санкциями?
 Александр
Коллеги, добрый день! А есть какой-нибудь бестпрактис по организации приложений в software center?
Группировки, фильтры и т.д.
Может кто-то поделиться как у вас сделано чтоб по красоте было?
МБ
Коллеги, добрый день! А есть какой-нибудь бестпрактис по организации приложений в software center?
Группировки, фильтры и т.д.
Может кто-то поделиться как у вас сделано чтоб по красоте было?
Поддержу вопрос и дополню: кто-то привязывал коллекции машин к группам в AD, чтобы при добавлении в определенную группу AD комп попадал в определеную коллекцию и на него прилетал нужный софт? Есть такая практика? Чтобы установкой софта могла заниматься первая линия без доступа к консоли СМ
Alexey
обожаю эти развернутые ответы )))
Alexey
тоже есть кстати
 Aleksandr
Делается 2 типа установки для 1й линии, через консоль на конкретную тачку, через доступную публикацию с утверждением, не помню как там точно это называется, второй вариант для групповой установки это через группы AD привязанные к коллекциям на которые развёрнут софт с обязательной установкой, на случай если первой линии сразу на пачку машин нужно будет установить софт, то скриптом добавляют пачку в группу AD
 Sergey
Поддержу вопрос и дополню: кто-то привязывал коллекции машин к группам в AD, чтобы при добавлении в определенную группу AD комп попадал в определеную коллекцию и на него прилетал нужный софт? Есть такая практика? Чтобы установкой софта могла заниматься первая линия без доступа к консоли СМ
Подбирайте иконки 256х256 или 512х512
Тегируйте ПО для поиска
Не разу не видел чтобы кто-то пользовался категориями
МБ
А как правильнее: для каждого софта просто свою коллекцию создавать и туда руками постепенно тачки добавлять по мере необходимости или как раз через АД группы?
 Vasya
Vasya
Aleksandr
Подбирайте иконки 256х256 или 512х512
Тегируйте ПО для поиска
Не разу не видел чтобы кто-то пользовался категориями
Есть идея запариться с категориями, но тоже ни разу не видел, что бы ими пользовались
Aleksandr
А как правильнее: для каждого софта просто свою коллекцию создавать и туда руками постепенно тачки добавлять по мере необходимости или как раз через АД группы?
если хочешь скинуть на 1ю линию, то через AD и группы проще, лучше
Vasya
Подбирайте иконки 256х256 или 512х512
Тегируйте ПО для поиска
Не разу не видел чтобы кто-то пользовался категориями
Ты еще посоветуй тэги привет; ghbdtn
Vasya
Это был ты? 😊
Нет. Это удобно довольно, до появления app групп. И представление надо на список менять, что бы не видеть этот ужос с огромными иконками
Aleksandr
Vasya
Нет. Это удобно довольно, до появления app групп. И представление надо на список менять, что бы не видеть этот ужос с огромными иконками
Которые, кстати, на слабом канале по таймауту не открывают сц
Aleksandr
А блин не проснулся сорян
Kr-Pl
Делается 2 типа установки для 1й линии, через консоль на конкретную тачку, через доступную публикацию с утверждением, не помню как там точно это называется, второй вариант для групповой установки это через группы AD привязанные к коллекциям на которые развёрнут софт с обязательной установкой, на случай если первой линии сразу на пачку машин нужно будет установить софт, то скриптом добавляют пачку в группу AD
Open SCCM Console: Start by opening the System Center Configuration Manager console.Navigate to User Collections: Go to "Assets and Compliance" > "User Collections".Create New Collection: Right-click on "User Collections" and select "Create User Collection".Name the Collection: Give the collection a name that represents the AD group, e.g., "PDF Reader Users".Set the Limiting Collection: Choose a limiting collection, like "All Users" or another relevant collection.Add Query Rule: In the "Membership Rules" section, click "Add Rule" and then select "Query Rule".Define the Query Rule: Name the query and click "Edit Query Statement" to define the rule.Criteria: Choose "Criterion Type" as "Simple Value".Attribute Class: Select "User Resource".Attribute: Choose "User Group Name" or "User Group Resource".Operator: Choose "is equal to".Value: Enter the name of the AD group (e.g., "PDF Reader Group").Complete the Collection Creation: Finish and close the wizard. SCCM will now populate the collection with users from the specified AD
Sergey
Да с директором лучше не связываться
Vasya
Оно работает мгновенно всегда. Единственное, из консоли ссм членов группы не видно
Aleksandr
Поддержу вопрос и дополню: кто-то привязывал коллекции машин к группам в AD, чтобы при добавлении в определенную группу AD комп попадал в определеную коллекцию и на него прилетал нужный софт? Есть такая практика? Чтобы установкой софта могла заниматься первая линия без доступа к консоли СМ
Про группы AD, дам совет. Помимо базы, что все кидать в одну чисто выделенную под это дело OU, ещё названия групп делай с одинаковы началом типа SCCM-Install-,,,, что бы проще потом админить их.
А ну и блин забыл основы, группы делать под машины, а не пользаков, а то встречал такое что делали установку через AD привязанного софта на пользователей
Kr-Pl
Сразу плохо. Если юзер коллекция, надо директ юзать, а не query
Create Direct Membership Rule?