 Алексей


software или hardware?
Quantum Yupiter
Этот отчет - Software
Алексей
а какой на основе hardware scan?
Антон
 Владимир
Антон
Да. И после этого вечное "подождите" ибо агента нет и TS обрывается
Владимир
А вы проверяли, сеть при этом видна?
Антон
В какой момент? В момент установки агента? Да. Так как пакет то скачивается в локальную папку.
Владимир
Нет, после перехода в целевую ОС
Владимир
Пакет клиента - это экзешник, который потом лезет на DP за клиентом
Антон
Это не проверял но я делал дебаг TS и не давая ей ребутатся после установки ходил по папкам и проверял. В рабочей папке я вижу установочник, вижу в логе что он поставился, а в c:\Windows\CCM пусто
Антон
Пакет клиента - это экзешник, который потом лезет на DP за клиентом
гм. Я почему-то свято уверен, что я видел скачанного агента целиком. Пойду проверять
Владимир
Нужно включить дебаг и в целевой ОС нажать F8, если ipconfig не возвращает ничего, то вам не хватает дров.
Антон
спасибо попробую
Dmitry
Quantum Yupiter
а какой на основе hardware scan?
Не помню, один из соседних) что-то там про add remove programs
Алексей
Не помню, один из соседних) что-то там про add remove programs
Нашел уже. Вообще есть смысл использовать software scan? Я где то читал, что лучше для инвентаризации файлов использовать ci...
Quantum Yupiter
Нашел уже. Вообще есть смысл использовать software scan? Я где то читал, что лучше для инвентаризации файлов использовать ci...
Как последнюю опцию - хуже Software Scan наверно ничего нет )
Anton
гм. Я почему-то свято уверен, что я видел скачанного агента целиком. Пойду проверять
А ты посмотри) агент то скачан полностью но все равно полезет на дп.
Антон
Спасибо. Примерное направление и ход мыслей понял. Ушел проверять.
Алексей
Есть у кого скрипт для удаления Яндекс браузера, который в пользовательском профиле установлен? Мож кто заморачивался
 Pavel pinky13
Погугли в чате. Вроде была у кого то такая задача
Valera
У нас регаментировано, по согласованию ставим через CM корпоративную версию, которая так же настраивается политиками.
Но установок в профиле больше чем дофига, т.к. яндекс крайне агрессивен в продвижении своего браузера, как вирус блин. mail.ru агент когда-то распространялся так же, chrome так же, как и прочие "вирусовые" браузеры, типа Амиго. Для разработчиков этого я надеюсь, отдельный котёл приготовлен.
Не так давно сделал скрипт, которые удаляет браузер из профиля, и повесил его на компы.
Минус решения вполне очевидный, удаление яндекс.браузер, алиса, яндекс.кнопки из профиля возможны только тогда, коогда юзер залогинен в профиле.
Но в целом это работает.
Когда-то у нас были мысли по политике запрета запуска исполнемых файлов из профиля — запускать можно только то, что явно разрешено. Но это решение забуксовало и непонятно в каком состоянии находится сейчас.
Создаём приложение. На установку ставим какой-нибудь фейк, типа пустого install.ps1
На удаление Uninstall.ps1
#Удалить Яндекс.Браузер из профиля
$YaBrPath = "HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\YandexBrowser"
IF (Test-Path $YaBrPath) {
#Return $true
$String = (Get-ItemProperty $YaBrPath).UninstallString
$Path = $String.Split(' -')[0].Replace('"',"")
$arg = "--uninstall --force-uninstall --delete-profile"
IF (Test-Path $Path){
get-Process -Name "Browser" -ErrorAction SilentlyContinue | `
Where-Object {$_.Description -match "Yandex" -and $_.Path -match $env:LOCALAPPADATA } | Stop-Process -Force
Start-Process $Path -ArgumentList $arg -NoNewWindow -Wait
}
}
#Удалить кнопки яндекса из профиля
$YaWorkPath = "HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\YaPinLancher"
IF (Test-Path $YaWorkPath) {
#Return $true
$String = (Get-ItemProperty $YaWorkPath).UninstallString
$Path = $String.Split(' -')[0].Replace('"',"")
$arg = "--uninstall"
Start-Process $Path -ArgumentList $arg -NoNewWindow -Wait
}
#Удалить голосовой помощник Алиса
$AppName = "Голосовой помощник Алиса"
$YaAlice = Get-WmiObject -Class Win32_Product -Filter ("Name = '" + $AppName + "'")
IF ($YaAlice -ne $null){
$YaAlice.Uninstall()
}
В качестве определения:
HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\YandexBrowser наличие параметра UninstallString
или
HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\YaPinLancher наличие параметра UninstallString
или
{4D922459-6A2E-4E43-B7A1-86872A9078F3}
или
прочие MSI GUID которые могут быть у вас от Алисы, которая раньше распространялась как отдельное приложение
Разворачиваем удаление на компы, с выполнением в контексте пользователя.
Позже сделаю заметку на it-kb.ru. Пока не до этого.
 Skull
 Aleksandr
 Sergey
Иногда там сеттинги хранить надо для каждого пользователя. Ну и так лучше не скриптом а гпо
 SF
Иногда там сеттинги хранить надо для каждого пользователя. Ну и так лучше не скриптом а гпо
Ты имеешь ввиду скрипт запускать через гпо или папки создавать?
SF
Иногда там сеттинги хранить надо для каждого пользователя. Ну и так лучше не скриптом а гпо
В реальной жизни всё немного сложнее, чем три папки создать. Но заблокировать установку можно и в случае, когда сама папка нужна, а программы какие-то нет - надо поразбираться и будет 0 подобного в профиле пользователя на любом количестве компов в любой момент времени
Alexey
Привет! Подскажите, пожалуйста, по вопросу обнаружения групп и пользователей. Как я понял, если включаю автодискавери на группы, то sccm обнаруживает и пользователей в них и записывает их к себе в базу. Можно как-то отключить обнаружение пользователей при обнаружении групп?
Pavel pinky13
Там ж задаешь контейнеры где искать пользователей
Pavel pinky13
Там и галка есть - искать пользователей
Alexey
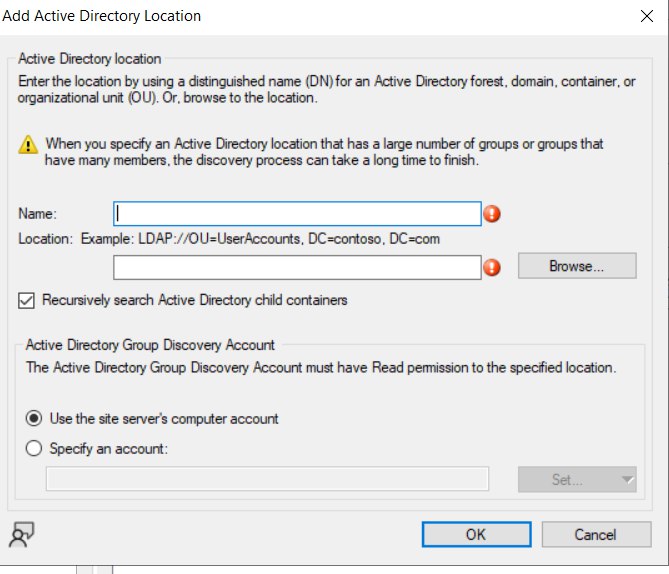
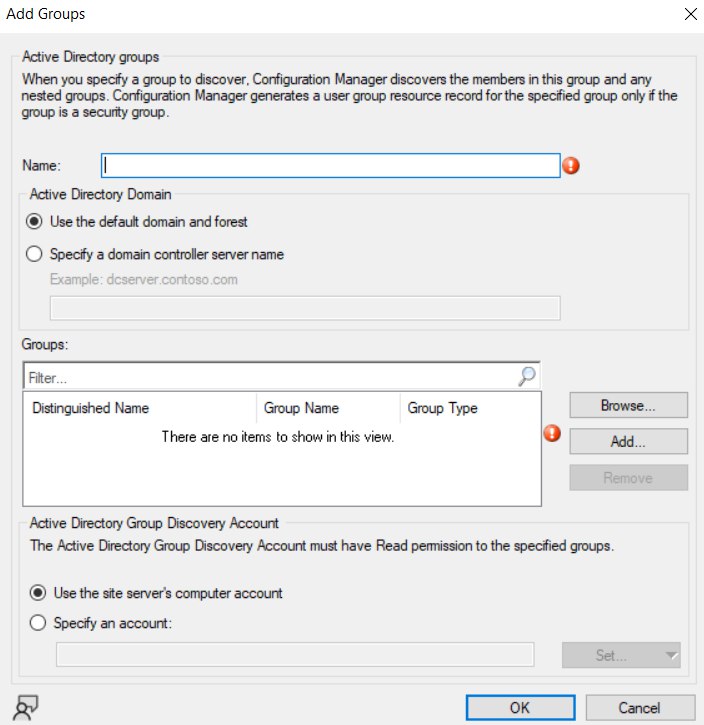
эм.. не вижу такой галки (
Alexey
 Alexey
 Alexey
вот. там два варианта, укзать группу или location
Pavel pinky13
 Pavel pinky13
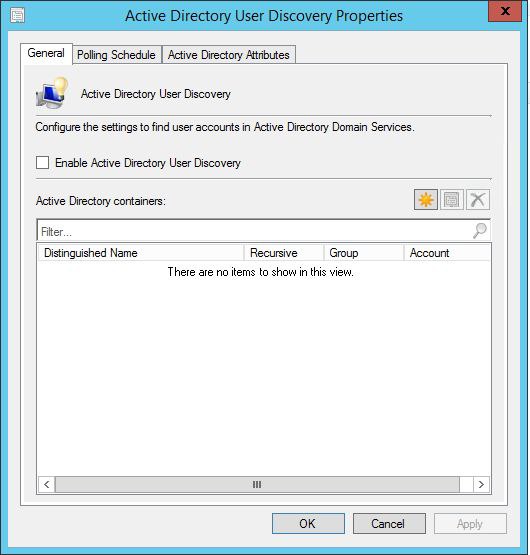
Обнаружение групп оставляешь, пользователей выключаешь
Alexey
хм... если я тут указываю нужный мне контейнер, то все ок, ищет пользователей в указанном контейнере. Но когда я добавляю автодискавери на группы, то он не только группы находит, но и еще всех пользоватлей, которые входят в эти группы и добавляет их к себе в базу
Pavel pinky13
Типа пользователи дублируются?
Alexey
нет. просто добавляются еще пользователи
Pavel pinky13
скан пользователей не полный?
Alexey
не так меня видимо поняли. щас попробую еще раз объяснить. Пользователи, которых я хочу добавить в sccm лежать в определенном контейнере. при автодискавери пользователей он их прекрасно находит. Теперь мне нужно сделать поиск групп. Я указываю OU с группами. Он находит все группы в этой OU плюс ко всему еще и всех пользователей, которые находятся в этих группах. А мне не нужны эти пользователи, т.к. там много технических учеток. Вот и вопрос, как отключить поиск пользователей при поиске групп?
Pavel pinky13
Группы нужны чтоб их членов собирать, но не всех?
Alexey
только группы и их подгруппы. никаких пользователей от туда мне не надо
Pavel pinky13
А зачем такое, группы без пользаков?
Alexey
для пользаков я включают дискавери пользователей и указываю нужный контейнер. Где лежат только учетки юзеров без всякого мусора
Pavel pinky13
Кароч тебе надо делать коллекцию техучеток и ее исключать из каждой коллекции пользователей
Alexey
о! точно! спасибо!!!!
Dmitry
Кароч тебе надо делать коллекцию техучеток и ее исключать из каждой коллекции пользователей
Для такого обычно используется отдельная оу)
Pavel pinky13
Да много что обычно используется.
Alexey
да тут группы просто лежать немного не так. учетки сотрудников собраны в одну OU, а вот группы грудой лежат. там и для тех. учеток, и для пользаков
Alexey
все в одной куче
Dmitry
Так у большинства так сделано. Удобно же)
Alexey
получилось не очень удобно, когда в sccm прилетело несколько тысяч учеток, из которых только пара тысяч нужна )
Pavel pinky13
Надо чтоб все, а внутри ццм тасовать коллекциями
Pavel pinky13
Для того и сделано, собсно. Чтоб на ад не опираться на 100%
 Slava
Всем привет. Вопрос такой дурацкий.
Где-то в процессе настройки репликации нового SUP вся репликация встала колом. Пересоздал SUSDB с переустановкой ролей IIS+WSUS+SUP.
Но по какой-то причине пролюбились Software Update Groups, точнее апдейты в них и назначенные коллекции. При этом, как-то выборочно. Какие-то снова проросли, но в небольшом количестве.
SUP уже четвертый день с high memory+CPU UT (и это при 12 ядрах и 64гб оперативки), синк с upstream WSUS при этом закончился. Но IIS упорно отжирает всё, что ему скормлено.
Вопрос заключается в том, прорастут ли Software Update Groups обратно?)) Насколько я понимаю, они в базе Primary Site должны лежать по идее
Quantum Yupiter
Всем привет. Вопрос такой дурацкий.
Где-то в процессе настройки репликации нового SUP вся репликация встала колом. Пересоздал SUSDB с переустановкой ролей IIS+WSUS+SUP.
Но по какой-то причине пролюбились Software Update Groups, точнее апдейты в них и назначенные коллекции. При этом, как-то выборочно. Какие-то снова проросли, но в небольшом количестве.
SUP уже четвертый день с high memory+CPU UT (и это при 12 ядрах и 64гб оперативки), синк с upstream WSUS при этом закончился. Но IIS упорно отжирает всё, что ему скормлено.
Вопрос заключается в том, прорастут ли Software Update Groups обратно?)) Насколько я понимаю, они в базе Primary Site должны лежать по идее
Охххх, кто ж SUP-то удаляет? Небось последний же SUP в инфраструктуре был?
Slava
Охххх, кто ж SUP-то удаляет? Небось последний же SUP в инфраструктуре был?
да, увы. Как-то я не подумал, что много всего умрет вместе с ролью
Quantum Yupiter
Группы есть, развёртывания не тронуты - надо будет обновления только передобавить в них
Quantum Yupiter
да, увы. Как-то я не подумал, что много всего умрет вместе с ролью
Когда удаляется последний SUP - ConfigMgr думает, что обновления админам больше не нужны и помечает все как Expired
Slava
Когда удаляется последний SUP - ConfigMgr думает, что обновления админам больше не нужны и помечает все как Expired
поэтому они все из групп удаляются?
Quantum Yupiter
поэтому они все из групп удаляются?
Угу. И из базы тоже. Правда на это 7 дней даётся, так что видимо ты давно ковыряешься.
Slava
Slava
новый susdb c ролью создал в прошлый четверг. Но у меня синк пару дней тоже валялся
Slava
Угу. И из базы тоже. Правда на это 7 дней даётся, так что видимо ты давно ковыряешься.
если я зацеплю старый susdb, это тоже эффекта не даст, да?
Quantum Yupiter
Вот это сделал ведь?
https://learn.microsoft.com/en-us/troubleshoot/mem/configmgr/update-management/windows-server-update-services-best-practices
Slava
Вот это сделал ведь?
https://learn.microsoft.com/en-us/troubleshoot/mem/configmgr/update-management/windows-server-update-services-best-practices
базовые настройки wsuspool да, а compression пока не включал.
Уже понял, почему perfromance просел. Мы затянули с upstream WSUS ~9000 superseded апдейтов, из которых 8000 нам не нужны (старше 90 дней). Не очень понял, с чего бы вдруг они синканулись с учетом того, что на upstream WSUS они помечены как declined.
Но уже прохожусь скриптом, чтобы вырезать их, потом реиндекс, потом буду разбираться с Software Update Group
Quantum Yupiter
Compression не надо - еще больше CPU будет уходить. Лучше второй-третий WSUS Frontend поставить
Slava
Compression не надо - еще больше CPU будет уходить. Лучше второй-третий WSUS Frontend поставить
у нас это выглядит как upstream WSUS, который синкается с WU серверами.
А с него уже тянут апдейты SUPы. Я собирал реплику SUP с шареной базой, но синк поломался окончательно. Поэтому пошел пересоздавать всё. Сейчас мне уже кажется, что лучше держать два SUP с независимыми базами
Slava
даже если один отъедет и его придется пересобирать, второй будет держать все настройки
Quantum Yupiter
даже если один отъедет и его придется пересобирать, второй будет держать все настройки
На практике это будет так. Один SUP отвалится по какой-то причине - и все клиенты массово побегут на другой, заваливая его фулл сканами.
Quantum Yupiter
А когда ты его починишь - побегут столь же массово обратно, потому что второй завален
Slava
А когда ты его починишь - побегут столь же массово обратно, потому что второй завален
то есть вариант с шаренной базой между двумя SUP всё таки более практичный?
Quantum Yupiter
то есть вариант с шаренной базой между двумя SUP всё таки более практичный?
Да. Базу можно и нужно бэкапить
Quantum Yupiter
На AO можно перенести, но не поддерживается и иногда не работает.
Slava
я ее бэкапил :D А что толку, когда синк между SUP и upstream WSUS сломался.
Правда мне уже кажется, что я где-то с IIS пережестил, поэтому всё пошло не туда, куда нужно))