 Эльдар


Добрый день. Подскажите по WSUS. Можно ли поднять роль на самом сервере SCCM или лучше на отдельном хосте с локальной SQL? Количество будущих обновляемых хостов не много, порядка 500 клиентов.
Эльдар
Спасибо
Dmitry
 Миха
спс
 Владимир
Quantum Yupiter
Дырявенькое
1
Добрый день. Извиняюсь за беспокойство. Не получается настроить автоматическое развертывание клиентов SecretNetStudio 8.4/8.5/8.6 через SCCM или Групповые политики, т.к. не происходит автоматическое подчинение серверу безопасности, который указан в файле SnInst.rsp. Документация от Код Безопасности крайне скудная. Есть у кого-нибудь пример актуального рабочего файла SnInst.rsp для SecretNetStudio 8.4/8.5/8.6? Спасибо.
Pon pon
Добрый день. Извиняюсь за беспокойство. Не получается настроить автоматическое развертывание клиентов SecretNetStudio 8.4/8.5/8.6 через SCCM или Групповые политики, т.к. не происходит автоматическое подчинение серверу безопасности, который указан в файле SnInst.rsp. Документация от Код Безопасности крайне скудная. Есть у кого-нибудь пример актуального рабочего файла SnInst.rsp для SecretNetStudio 8.4/8.5/8.6? Спасибо.
Если у вас есть лицензия snet, то в технической поддержке достаточно хорош отвечают по всем вопросам, пробовали через них?
1
Пока еще нет, т.к. выходные. Но они отвечают по существу спустя неделю минимум, а иногда и несколько месяцев могут тянуть.
Sergey
- В вашем ынтырпрайз софте нет тихой установки?
- В нашем ынтырпрайз софте нет тихой установки.
 Roman
Добрый день. Извиняюсь за беспокойство. Не получается настроить автоматическое развертывание клиентов SecretNetStudio 8.4/8.5/8.6 через SCCM или Групповые политики, т.к. не происходит автоматическое подчинение серверу безопасности, который указан в файле SnInst.rsp. Документация от Код Безопасности крайне скудная. Есть у кого-нибудь пример актуального рабочего файла SnInst.rsp для SecretNetStudio 8.4/8.5/8.6? Спасибо.
@kolba_ba_soid @Unshaved_man посмотрите, у кого-то из вас должны остаться эти файлы :)
Sergey
@Panin Диман
 Sergey
вязать будем
Dmitry
Пиши в лс скорей
P.
@kolba_ba_soid @Unshaved_man посмотрите, у кого-то из вас должны остаться эти файлы :)
отправил в личку топикстартеру
Эльдар
товарищи возник вопрос по коллекции.
есть сервера 2016-2019.
на них не установлен агенты sccm.
как их можно добавить в коллекцию на основе правила запроса.
я знаю что можно запилить такой запрос.
select SMS_R_System.ResourceId, SMS_R_System.ResourceType, SMS_R_System.Name, SMS_R_System.SMSUniqueIdentifier, SMS_R_System.ResourceDomainORWorkgroup, SMS_R_System.Client from SMS_R_System inner join SMS_G_System_OPERATING_SYSTEM on SMS_G_System_OPERATING_SYSTEM.ResourceID = SMS_R_System.ResourceId where SMS_G_System_OPERATING_SYSTEM.Version = "10.0.14393" and SMS_G_System_OPERATING_SYSTEM.Caption = "Майкрософт Windows Server 2016 Standard"
Понятно что я делаю выборку по номер сборки и заголовку ОС.
Но сия выборка работает только на тех машинах где установлен агент. Можно ли добиться такой же выборки для машин где нет агента?
Доброе утро. Нашлось решение по данному вопросу, никак не могу подстроить запрос(( только для Windows Server 2019...
Pavel
можете попробовать собрать коллекцию по информации из АД, там же тоже есть номер сборки
Pavel
только придется добавить в system discovery его
Pavel
если он не включен по умолчанию
Виталий
Привет коллеги,
Наверняка многие сталкиваются с этим.
Кто-то нашёл действенный способ для удаления Яндекс.Браузера с юзерских профилей по компам компании?
Всякие запросы в WMI от имени системы не видят установленный ЯБ или тот же Chrome.
Я так понимаю, что выполнять удаление надо с прав юзера. Но как это гарантированно делать и отслеживать, пока не соображу ни как.
 Slava
Всем привет!
Возник вопрос, есть ли в SCCM способ оценить нагрузку на DP? В идеале увидеть бы количество клиентов, которые скачивали пакеты с этого конкретного DP в разрезе 1-2 месяцев хотя бы
Sergey
Привет всем
Проблема - БД ccm уже сутки нагружена на чтение. Судя по монитору, постоянно выполняется запрос
select @InstanceKey = InstanceKey from WINDOWS8_APPLICATION_USER_INFO_HIST
where MachineID = @MachineID and FullName00 = @FullName00 and UserSecurityId00 = @UserSecurityId00
что можно сделать?
Quantum Yupiter
Доброе утро. Нашлось решение по данному вопросу, никак не могу подстроить запрос(( только для Windows Server 2019...
Я ж ответил
https://t.me/configmgr/215679
Quantum Yupiter
Всем привет!
Возник вопрос, есть ли в SCCM способ оценить нагрузку на DP? В идеале увидеть бы количество клиентов, которые скачивали пакеты с этого конкретного DP в разрезе 1-2 месяцев хотя бы
Там же штатные отчёты есть. На DP есть задачка, которая парсит лог IIS и генерирует данные для такового отчёта.
Quantum Yupiter
Привет всем
Проблема - БД ccm уже сутки нагружена на чтение. Судя по монитору, постоянно выполняется запрос
select @InstanceKey = InstanceKey from WINDOWS8_APPLICATION_USER_INFO_HIST
where MachineID = @MachineID and FullName00 = @FullName00 and UserSecurityId00 = @UserSecurityId00
что можно сделать?
Убрать этот класс из инвентаризации.
Quantum Yupiter
А как узнать, какой класс этот?
А он у вас прям в запросе написан)
Sms_windows8ApplicationUserInfo или как-то так
Sergey
А он у вас прям в запросе написан)
Sms_windows8ApplicationUserInfo или как-то так
Сейчас попробую, спасибо
Quantum Yupiter
Сейчас попробую, спасибо
Информация в нем умеренно бесполезная, если не использовать Modern apps
 Pavel pinky13
Ребза, какие бестпрактисес стартовать скрипт от пользователя при загрузке, скрипт цмд, надо чтоб окно черное не выскакивало
Pavel pinky13
ТаскШедул?
Quantum Yupiter
Да, только не могу сообразить как это написать(
Что-то такое:
select SMS_R_SYSTEM.ResourceID from SMS_R_System where SMS_R_System.Build = "10.0.19043"
Quantum Yupiter
Во, нашёл, два запроса вот такого вида:
select SMS_R_SYSTEM.ResourceID from SMS_R_System where SMS_R_System.OperatingSystemNameandVersion like "Microsoft Windows NT Server %"
select SMS_R_SYSTEM.ResourceID from SMS_R_System where SMS_R_System.OperatingSystemNameandVersion like "Microsoft Windows NT Advanced Server %"
Эльдар
Спасибо буду пробовать)
 Sergey
А он у вас прям в запросе написан)
Sms_windows8ApplicationUserInfo или как-то так
Его вроде не уберешь
Sergey
Вернее он включается с ээээ забыл... Рядом с митирингом
Sergey
Информация в нем умеренно бесполезная, если не использовать Modern apps
Что-то не так делаю. Класс из параметров клиента удалил, службу перезапустил. Нагрузка осталась
Quantum Yupiter
Что-то не так делаю. Класс из параметров клиента удалил, службу перезапустил. Нагрузка осталась
Сццм не быстрая штука, через день проверьте
Sergey
Сццм не быстрая штука, через день проверьте
Понял
Ещё вопрос - inboxes\auth\statesys.box\incoming 27ГБ. Его почистить можно?
Quantum Yupiter
Не нужно. Сам уйдёт, когда решите первую проблему)
Quantum Yupiter
В dataldr нет случайно бэклога?
 Анатолий
всем привет, кто нить сталкивался, что репорт вдруг сбивал все подписки отчетов на XML, и при попытке сменил выдавал ошибку
в логе так: library!ReportServer_0-1!1e24!05/23/2023-11:32:25:: e ERROR: Throwing Microsoft.ReportingServices.Diagnostics.Utilities.DeliveryErrorException: , Microsoft.ReportingServices.Diagnostics.Utilities.DeliveryErrorException: Произошла ошибка поставки. ---> Microsoft.ReportingServices.Diagnostics.Utilities.InvalidExtensionParameter: Один из параметров расширения недопустим по следующей причине: Недопустимое значение ‘EXCELOPENXML’ для параметра ‘Формат отображения’.
Анатолий
т.е. при настройке репорта всегда меняешь параметры конфига как тут https://sandyzeng.com/sccm-1606-sql-2016-report-subscription-failed/
 Vlad
Коллеги, добрый день!
Вдруг есть кто-то из Иркутска и его заинтересует данная вакансия...
https://irkutsk.hh.ru/vacancy/80877041
 合 Андрей
Анатолий
всем привет, кто нить сталкивался, что репорт вдруг сбивал все подписки отчетов на XML, и при попытке сменил выдавал ошибку
в логе так: library!ReportServer_0-1!1e24!05/23/2023-11:32:25:: e ERROR: Throwing Microsoft.ReportingServices.Diagnostics.Utilities.DeliveryErrorException: , Microsoft.ReportingServices.Diagnostics.Utilities.DeliveryErrorException: Произошла ошибка поставки. ---> Microsoft.ReportingServices.Diagnostics.Utilities.InvalidExtensionParameter: Один из параметров расширения недопустим по следующей причине: Недопустимое значение ‘EXCELOPENXML’ для параметра ‘Формат отображения’.
в общем странная фигня, 3 месяца работало, сегодня утром что-то произошло, вернул исходный конфиг из бэкапа - все завелось, обновлений никаких не было, ни на систему ни на офисный пакет...
 Evgeny
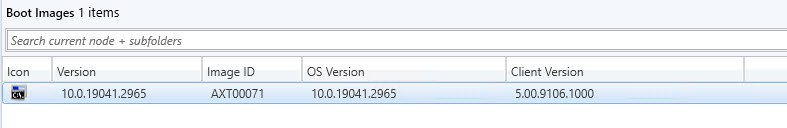
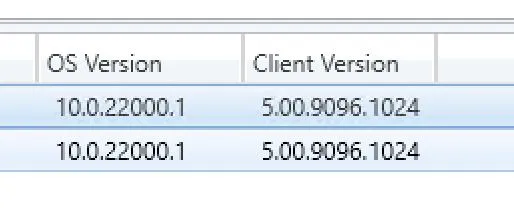
Добрый день! Подскажите как обновить Boot образы в SCCM (2303)
Клиенты в SCCM - это Windows 10 21H2, 22H2
Я использую Windows 10 ADK, а версия моего загрузочного образа — 10.0.19041.1.
Как я понимаю версия Boot образа в SCCM должна быть 19045
Через DISM обновы майские импортнуть в winpe.wim ?
Quantum Yupiter
Добрый день! Подскажите как обновить Boot образы в SCCM (2303)
Клиенты в SCCM - это Windows 10 21H2, 22H2
Я использую Windows 10 ADK, а версия моего загрузочного образа — 10.0.19041.1.
Как я понимаю версия Boot образа в SCCM должна быть 19045
Через DISM обновы майские импортнуть в winpe.wim ?
Удалить старый ADK, поставить новый ADK, обновить бут образы с галочкой "забрать из ADK"
Evgeny
Удалить старый ADK, поставить новый ADK, обновить бут образы с галочкой "забрать из ADK"
Для Windows 10 самый свежий ADK и WinPE идет с версией Boot образа 10.0.19041.1.
Evgeny
Буду ручками обновлять winpe.wim
Pavel
Коллеги, добрый день!
Вдруг есть кто-то из Иркутска и его заинтересует данная вакансия...
https://irkutsk.hh.ru/vacancy/80877041
где же вы были, года полтора назад😂
Виталий
Привет коллеги,
Наверняка многие сталкиваются с этим.
Кто-то нашёл действенный способ для удаления Яндекс.Браузера с юзерских профилей по компам компании?
Всякие запросы в WMI от имени системы не видят установленный ЯБ или тот же Chrome.
Я так понимаю, что выполнять удаление надо с прав юзера. Но как это гарантированно делать и отслеживать, пока не соображу ни как.
Наколхозил через элементы конфигурации.
Проверяем:
$YandexPath = "HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\YandexBrowser"
IF (!(Test-Path $YandexPath)) {
Return $true
} ELSE {Return $False}
Если возвращает False, то выполняется скрипт исправления
$YandexPath = "HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\YandexBrowser"
IF (Test-Path $YandexPath) {
#Return $true
$String = (Get-ItemProperty $YandexPath).UninstallString
$Path = $String.Split(' -')[0].Replace('"',"")
$arg = "--uninstall --force-uninstall --delete-profile"
IF (Test-Path $Path){
Stop-Process -Name "Browser" -Force
Start-Process $Path -ArgumentList $arg -NoNewWindow
}
}
Выполнение само собой от прав юзера.
Единственное, что не приятно, удаление выполняется дольше, чем скрипт в бэйзлайне может выполнятся, поэтому первое удаление завершается состоянием "ошибка", но это только в мониторинге. Потом переходит в соотвествует.
 Алексей
Виталий
Можешь увеличить script execution timeout в настройках client settings и не будет ошибок
Да, точно. Спасибо. Появилось относительно недавно, забыл про этот параметр. 90 сек вроде норм.
Quantum Yupiter
Можешь увеличить script execution timeout в настройках client settings и не будет ошибок
Ну это так себе решение, хотя и рабочее
Himanshu
Please discuss in English
Виталий
А почему вы просто не сделали это командой на удалении в приложении?
Разве "приложение" может отрабатывать в контексте пользователя?
Виталий
Может
Можно будет попробовать. В 100% всех моих развёртываний я использую "для системы", выполнить внезависимости логина юзера.
Не подумал об этом, попробую.
Интересно как решают другие задачу удаление этого мусора из профиля.
P.
А кто-нибудь успешно побеждал проблему, когда разворачиваешь кастомный образ, который прошел sysprep. И каждый раз первый логон висит в please wait. Решается интерактивной попыткой логона, на второй раз все работает уже штатно. Вероятный виновник defaultuser0.
Pavel pinky13
А вы его почикайте
Миха
А кто-нибудь успешно побеждал проблему, когда разворачиваешь кастомный образ, который прошел sysprep. И каждый раз первый логон висит в please wait. Решается интерактивной попыткой логона, на второй раз все работает уже штатно. Вероятный виновник defaultuser0.
было такое, подтолкнул unattend.xml
внутри это.
решает и эту проблему, и попытку обновления поискать после установки.
<?xml version="1.0" encoding="utf-8"?>
<unattend xmlns="urn:schemas-microsoft-com:unattend">
<settings pass="oobeSystem">
<component name="Microsoft-Windows-Shell-Setup" processorArchitecture="amd64" publicKeyToken="31bf3856ad364e35" language="neutral" versionScope="nonSxS" xmlns:wcm="http://schemas.microsoft.com/WMIConfig/2002/State">
<OOBE>
<HideWirelessSetupInOOBE>true</HideWirelessSetupInOOBE>
<NetworkLocation>Work</NetworkLocation>
<SkipMachineOOBE>true</SkipMachineOOBE>
<SkipUserOOBE>true</SkipUserOOBE>
<HideEULAPage>true</HideEULAPage>
<HideOEMRegistrationScreen>true</HideOEMRegistrationScreen>
<HideOnlineAccountScreens>true</HideOnlineAccountScreens>
<HideLocalAccountScreen>true</HideLocalAccountScreen>
<ProtectYourPC>1</ProtectYourPC>
</OOBE>
</component>
</settings>
</unattend>
P.
Пробовал вроде, попробую ещё раз, спасибо.
Пока прикрутил автологин одноразовый.
Vlad
где же вы были, года полтора назад😂
Года полтора назад руководство не видело такой необходимости(
Pavel
Года полтора назад руководство не видело такой необходимости(
Подавался к вам 2 раза. Сейчас уже увы(
Evgeny
 Dmitry
 Evgeny
Алексей
Подскажите по ошибке на одном из dp.. Failed to download pxe variable file. Exit code 14. На виртуалках и на физических. В winpe не получает ip. На других dp норм
Dmitry