 Alexander

 Anton
Alexander
меня пронесло, я с ним не работал
Alexander
Anton
 Анатолий
это все просроченная паэлья
"4 сезона" хорошая была, дорогая стала, и немного состав изменили гады
 Александр
 Дмитрий
Было, такое, после настройки политики заработало
Дмитрий
В группе должны быть все уз под которыми пк ранее вводились в домен, если нужно перезаливать с тем же именем
Александр
В группе должны быть все уз под которыми пк ранее вводились в домен, если нужно перезаливать с тем же именем
а если они уже поувольнялись?) Менять у всех объектов владельца?)
Дмитрий
В идеале конечно, владельцем должна быть только УЗ под которой комп вводится в домен в sccm, мы думали о смене владельца, но пока работает и так. Пока не столкнулись с компом где от владельца только SID остался)
 Sergey
че как там ccm на поше поживает? а то тут сегодня вот попалось: "WDS/MDT/SCCM не осилили, наваяли Jenkins + Chocolatey для установки софта на доменные машины"
Sergey
 Vasya
Sergey
если любишь смотреть на то как пидорит женкинс - поддерживаю
Sergey
нах не нужен ваш сcm
Sergey
да и винда ваша нах не нужна
Sergey
всё так
 Sergey
да и IT этот ваш в целом заебал
Sergey
это прям с начала работы в нем
Sergey
default state )
Sergey
desired state яб сказал
 Anton
 Artem
Vasya
Вжух
Dmitry
И ты петух
Dmitry
че как там ccm на поше поживает? а то тут сегодня вот попалось: "WDS/MDT/SCCM не осилили, наваяли Jenkins + Chocolatey для установки софта на доменные машины"
Никак. У нас вырисовывается стек: Ansible, Jenkins, Puppet, Foreman, Django. Всё, естественно, community.
 Roman
А как туда Джанго попал?)
Dmitry
"Интерфейс домохозяйки"
Dmitry
https://github.com/garrettfoster13/sccmhunter
Dmitry
https://github.com/garrettfoster13/sccmhunter
Фигня какая-то. Как минимум надо быть админом на рандомном девайсе, куда спровоцировать client push и ещё чтобы главный сццмщик не установил КБху, не включил https и и не выключил старую версию ntlm
Dmitry
Такое, наверное , только в лабах бывает
Dmitry
Такое, наверное , только в лабах бывает
Ага, прям как Роснефть которые не закрыли MS17-010 и просрали пароль домен админа
Такое бывает только в лабах в твоей голове
Вся невероятно нелепая хрень происходит в реальной жизни
Dmitry
люди часто забивают на простейшие вещи по причине заёбанности на работе и потока нескончаемых задач
Андрей
Фигня какая-то. Как минимум надо быть админом на рандомном девайсе, куда спровоцировать client push и ещё чтобы главный сццмщик не установил КБху, не включил https и и не выключил старую версию ntlm
и не юзал Client Push акк, а добавлял сервер сайта в админы
Dmitry
и не юзал Client Push акк, а добавлял сервер сайта в админы
Не, там бага была, что сайт сервер при пуше сначала аутентифицировался на девайсе под собой, а уж потом пихал туда креды client push account.
Dmitry
Dmitry
А кто помнит, зачем сервер сайта в админы на сервере СУБД добавлять? По моему только на время установки это надо
 Владимир
А кто помнит, зачем сервер сайта в админы на сервере СУБД добавлять? По моему только на время установки это надо
Сайт сервер от localsystem бегает в БД
Alexander
Фигня какая-то. Как минимум надо быть админом на рандомном девайсе, куда спровоцировать client push и ещё чтобы главный сццмщик не установил КБху, не включил https и и не выключил старую версию ntlm
а теперь вспомни самые громкие утечки. большинство из них не "группа скилловых хакеров год готовилась к атаке на очень защищенную инфру, которую успешно реализовала", а как раз таки "заметили дырку автоматическим сканном, полезли глянуть внимательнее и поперло"
Alexander
 Kukuzey
0
Sergey
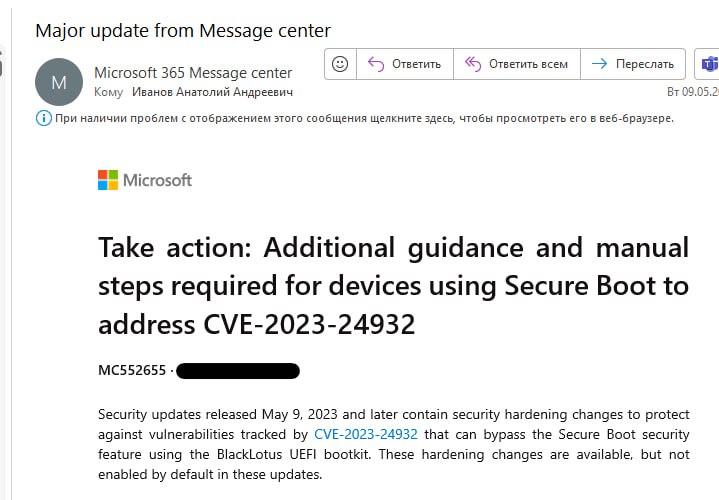
веселья подвезли! https://support.microsoft.com/en-us/topic/kb5025885-how-to-manage-the-windows-boot-manager-revocations-for-secure-boot-changes-associated-with-cve-2023-24932-41a975df-beb2-40c1-99a3-b3ff139f832d
Анатолий
Sergey
Какой чёрный лотус??
как-то так https://www.welivesecurity.com/2023/03/01/blacklotus-uefi-bootkit-myth-confirmed/
Анатолий
Sergey
 Sergey
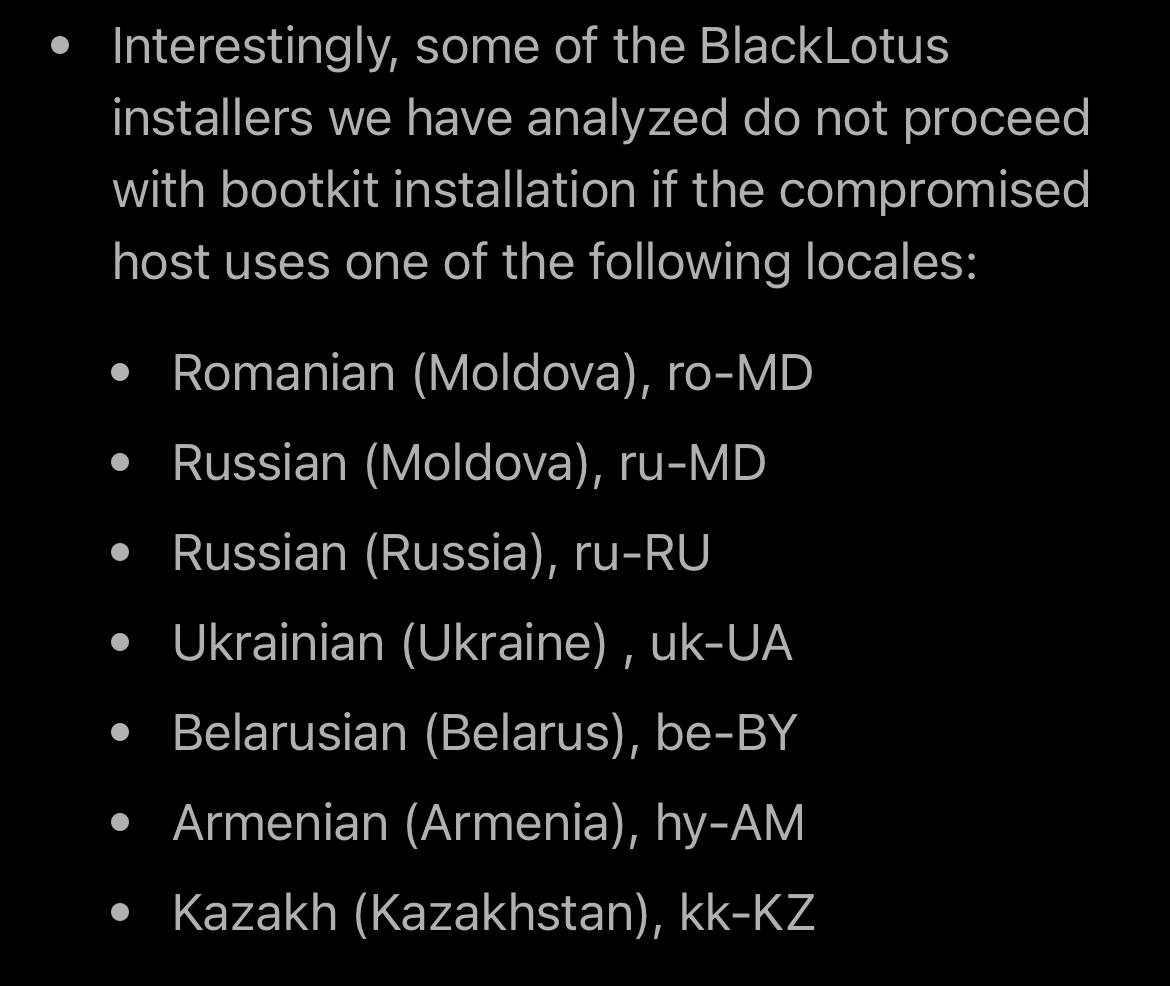
Как то хотели всем завезти русскую локаль уже )
 Anton
 Quantum Yupiter
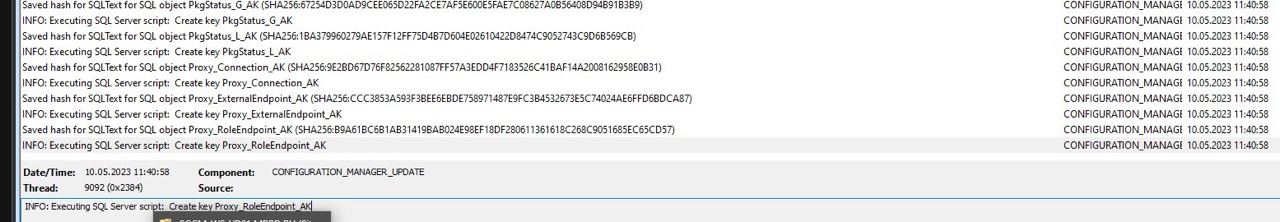
Ждать пока sql одуплится
Anton
Понятно, если совсем без вариантов то печаль...
Quantum Yupiter
Ну или идти к коллегам на поклон
 Aleksandr
Народ вопрос на засыпку, как точнее всего определить компы в домене, которые не используются? Ластлогон не кажется прям точным инструментом
Quantum Yupiter
Отключить учетку и подождать воплей пользователя))))
Sergey
Народ вопрос на засыпку, как точнее всего определить компы в домене, которые не используются? Ластлогон не кажется прям точным инструментом
Нет такого универсального инструмента, к сожалению
Паша предложил один такой, конечно )),
Но попробуйте сформулировать критерии неиспользования. От этого может и инструменты предложат
 Товарищ
Anton
Народ вопрос на засыпку, как точнее всего определить компы в домене, которые не используются? Ластлогон не кажется прям точным инструментом
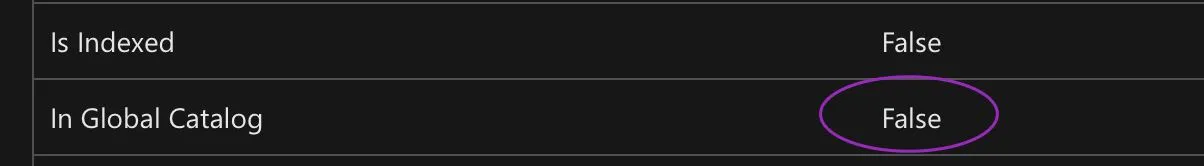
Емнип есть 2 атрибута таких. Один реплицируется а другой нет. Оттого и расхождения.
ластлогондэйт и ластлогонтаймстемп.
 Pavel pinky13
Anton
Насколько помню я по таймстемпу смотрел когда пк был последний раз в домене. И потом уже скриптом вычищал все что старше 45 дней.
Pavel pinky13
Дата реплицируется, а штам на dc остается?
Sergey
О-хо-хо
Категория вечных вопросов )
Sergey
Ща еще вспомнят что ццм только 512 в аккаунт контрол чекает
Anton
Дата реплицируется, а штам на dc остается?
 Dmitry
И ещё, basic аутентификация не является событием logon