Я тоже
рандом был только при дедлайне
 Анатолий

 Анатолий
кстати, никто не сталкивался, после обновления ццм, в случае если в клиент сеттинг включена галка сотфцентра, то после любого изменения настроек, при нажатии "ок" консолька схлопывается
у нас уже второй раз повторяется, при том на разных инстансах
 Aleksander
кстати, никто не сталкивался, после обновления ццм, в случае если в клиент сеттинг включена галка сотфцентра, то после любого изменения настроек, при нажатии "ок" консолька схлопывается
у нас уже второй раз повторяется, при том на разных инстансах
не оно , не ?
https://www.reddit.com/r/SCCM/comments/t5sv42/admin_console_crashes_when_modifying_client/
 Владимир
не оно , не ?
https://www.reddit.com/r/SCCM/comments/t5sv42/admin_console_crashes_when_modifying_client/
TL;DR Нужно настроить Notification logo в настройках клиента (Client Settings), тогда всё будет ок.
Анатолий
Владимир
блэт, действительно
Похоже, что добавили новую функциональность и это лого возвращало Null, что вызывало исключение.
Анатолий
Похоже, что добавили новую функциональность и это лого возвращало Null, что вызывало исключение.
проблеме год или больше
Анатолий
ну собственно по реддиту видно
 Anton
Так, пацаны, с чего там интюн начинать внедрять? ;)
Anton
Или как в англ чате -ху кэн провайд интюн видео трейниг? ;)
Anton
Говори как эсцэцэмщик
 Stanislav
 Alexey
 Stanislav
Dmitry
проверь rpc до клиента под пуш инсталл УЗ с сервера откуда пушится
Alexey
1) пингуется
2) открывается
3) поднял на гипервизоре тестовый контур
Dmitry
кроме локального фаервола ещё мб на железе
Владимир
Владимир
Попробуйте так сделать с сервера SCCM с адм уз gwmi -Class Win32_OperatingSystem -ComputerName WIN10
Alexey
Access Denied, как и говорил ранее, но не пойму где именно
Dmitry
права через секурити группу? после добавления в группу был ребут тестовой вм?
Владимир
Access Denied, как и говорил ранее, но не пойму где именно
Зато понятно, что это не файрволл.
Alexey
права через секурити группу? после добавления в группу был ребут тестовой вм?
я и руками прорбовал домен админа воткнутть, все одно и то же
Владимир
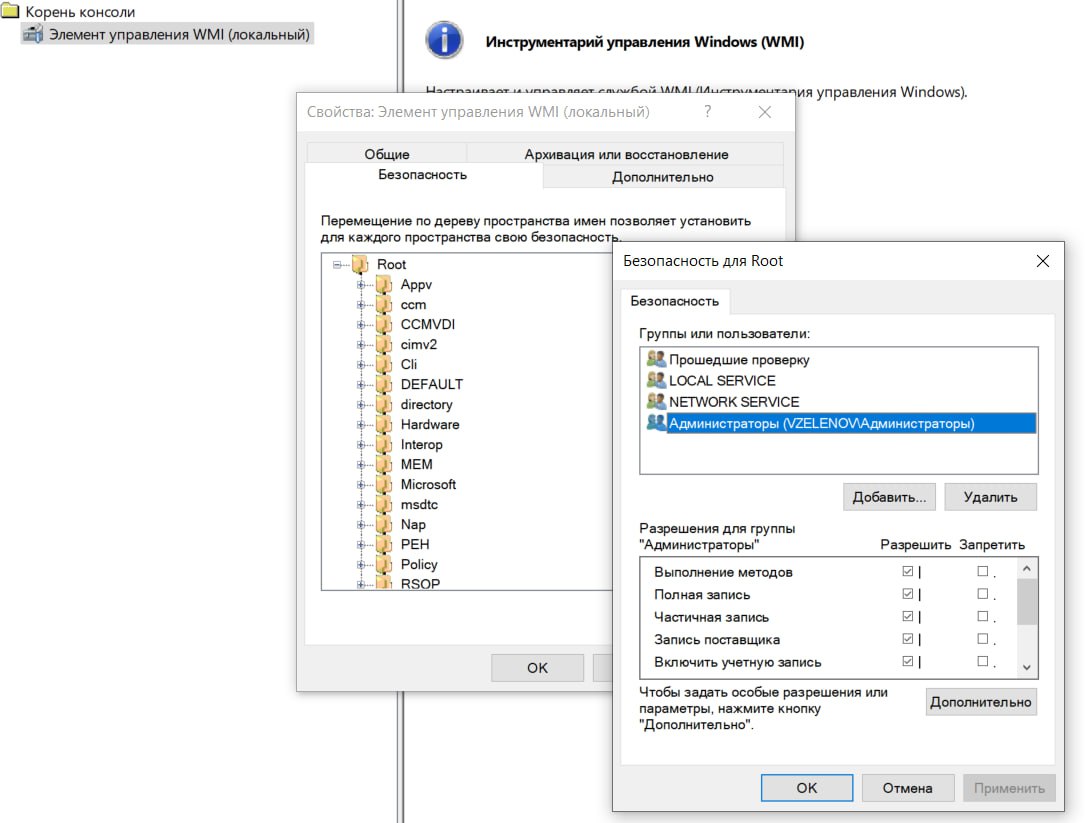
Вполне возможно, что не хватает прав на удаленный вызов WMI
Владимир
Попробуйте так сделать с сервера SCCM с адм уз gwmi -Class Win32_OperatingSystem -ComputerName WIN10
Локально на этом компьютере тоже самое сделайте
Владимир
Значит запрещены удаленные вызовы WMI
Dmitry
DCOMCnfg.exe 🙂
Владимир
 Alexey
ранее добавлял полный доступ прям к корню
Alexey
в общем, докопался до отключенного winrm, врубил, установка с конечной точки пошла, осталось понять, почему пуш не работает
Dmitry
в общем, докопался до отключенного winrm, врубил, установка с конечной точки пошла, осталось понять, почему пуш не работает
начни с ccm.log на сервере, далее ccmsetup.log на клиенте
Alexey
до создания ccmsetup на клиенте не доходит
Dmitry
https://web.archive.org/web/20230427112047/https://www.1cbit.ru/
Dmitry
1С это не про секурность 😵
Sergey
😂😂😂
 Artem
Using kerberos with machine account
От УЗ серванта получается установка
Нет ?
Alexey
Using kerberos with machine account
От УЗ серванта получается установка
Нет ?
В настройках установки клиента домен админ уз
Alexey
Понимаю, но найти не могу
Alexey
Один в один ситуация
https://learn.microsoft.com/en-us/answers/questions/829183/client-push-failling-0x80070005
 Ilia
у вас разрешен Fallback на NTLM? А NTLM в сети не забанен политиками?
Ilia
https://learn.microsoft.com/en-us/mem/configmgr/hotfix/2207/15498768
Alexey
у вас разрешен Fallback на NTLM? А NTLM в сети не забанен политиками?
Политики дефолтные, развернул для теста новый чистенький домен
Alexey
Политики дефолтные, развернул для теста новый чистенький домен
За исключением тех, что нужны по настройкам ссм
Alexey
https://learn.microsoft.com/en-us/mem/configmgr/hotfix/2207/15498768
Спасибо за совет, завтра попробую
Artem
Написано же machine account а не domain admin который никак не machine account (сервер)
Alexey
Теста ради сервак в админы тоже добавлял
 Maxim S.
в общем, докопался до отключенного winrm, врубил, установка с конечной точки пошла, осталось понять, почему пуш не работает
для фаервола правила созданы? для исключения можно временно отключить брадмауэр
Alexey
для фаервола правила созданы? для исключения можно временно отключить брадмауэр
Я временно полностью отключал
Maxim S.
https://www.anoopcnair.com/install-configmgr-client-using-client-push-installation-method-sccm/
Sergey
Ставьте через гпо, зачем вам админ на всех компах
Maxim S.
Я временно полностью отключал
порты проверь
SMB between the site server and the client computer. — 445
RPC endpoint mapper between the site server and the client computer. 135 135
RPC dynamic ports between the site server and the client computer. — 49152-65535
Hypertext Transfer Protocol (HTTP) from the client computer to a management point when the connection is over HTTP. — 80/443
Maxim S.
tnc <Server> - port <PortNumber>
Sergey
https://learn.microsoft.com/en-us/mem/configmgr/core/clients/deploy/deploy-clients-to-windows-computers#BKMK_ClientGP
Maxim S.
Sergey
Что-бы не использовать push install
Maxim S.
с таким же успехом можно софт деплоить через gpo
Sergey
Тогда нужно керберос чинить да...
Alexey
1) пингуется
2) открывается
3) поднял на гипервизоре тестовый контур
Месяц назад тоже сталкивался с таким. Чистая лаба, а client install не работал. Все советы, которые тут дают перепробовал :) Дичь какая-то. В общем проблема была в недоступности WMI. С сервера не работал запрос wbemtest.exeк клиентскому ПК. Как починил, не помню, пьяный что-ли был :)
Alexey
Месяц назад тоже сталкивался с таким. Чистая лаба, а client install не работал. Все советы, которые тут дают перепробовал :) Дичь какая-то. В общем проблема была в недоступности WMI. С сервера не работал запрос wbemtest.exeк клиентскому ПК. Как починил, не помню, пьяный что-ли был :)
Ага, это тоже видел, починил, но клиент начал работать тока при установке конечного хоста, а пуш так и не хочет
Alexey
С winrm тоже делал, тоже сработала после этого установка. Но это не правильно, должно без включения работать
Alexey
Alexey
С winrm тоже делал, тоже сработала после этого установка. Но это не правильно, должно без включения работать
Точно, винрм имел ввиду, а не wmi. Wbemtest гляну
Alexey
Месяц назад тоже сталкивался с таким. Чистая лаба, а client install не работал. Все советы, которые тут дают перепробовал :) Дичь какая-то. В общем проблема была в недоступности WMI. С сервера не работал запрос wbemtest.exeк клиентскому ПК. Как починил, не помню, пьяный что-ли был :)
Мб реестр правил?
https://social.technet.microsoft.com/Forums/windows/en-US/3abc84be-d74a-4fc1-a49a-c8eadc87430e/0x80070005-access-denied?forum=configmgrgeneral
Alexey
Не, не правил. Из шагов припоминаю, что ещё раз внимательно проверил все аккаунты, которые нужны для пуш инсталляции. Плюс просто открыл порты, которые нужны для работы sccm. Отключение файервола результат не давало. Порты брал из какой-то инструкции, то ли с anoopcnair.com, то ли с prajwaldesai.com. Блин, вот крутиться в голове, но точно не помню как порешал
 Ника
