 Alexey


И еще - в домашней лабе тоже поставил по такому же принципу, все на hyper-v. Тут немного другая проблема. PXE загрузка происходит, но выбор TS нет. ПРосто висит и все. В логах могу видеть вот такую фразу "setting offline windows drive and os root directory to rask sequence enviroment" и проценты меняются. потом перезагрузка
Dmitry
Здравствуйте Коллеги
Удалил с кабинета организации intune девайс. Учетка микрософт не трогалась. Понял что натворил дел. Под учёткой залогинились по новой на ноуте, но все пароли и данные удалены. Хотя учётная запись на диске ноута сохранилась. Может кто подскажет как все восстановить?
В intune Новичок
Dmitry
Данные с диска заранее перед релогином сохранили. Win11
 Pavel pinky13
Че в ростове делать будешь?
 Irina
Всем привет!
Столкнулись с проблемой после обновления sccm до версии 2211 хотим установить агент sccm на не доменную машину. Ошибка 403 в client. log.
Может кто сталкивался ?
Anton
HTTPS?
Irina
Да
Quantum Yupiter
А сертификат-то на недоменной машине есть?
Irina
Сертификаты корневые установлены, запросить сертификат от доменного ЦС нет понимания как сделать.
Irina
Сертификаты корневые установлены, запросить сертификат от доменного ЦС нет понимания как сделать.
Выдан сертификат шаблона Вкбсервис
Quantum Yupiter
Сертификаты корневые установлены, запросить сертификат от доменного ЦС нет понимания как сделать.
Клиенту-то нужен сертификат с Client Authentication
Quantum Yupiter
А Azure AD у вас нет?
 Vasya
на клиенте должен быть серт
Vasya
на недоменной машине вам его надо ручками получить-установить
Vasya
на доменных-то машинах у вас ведь 146% auto-enrollment
 Igor
/y
Dmitry
test
Dmitry
тегните меня, плз
 Обсессивно беспечное начало основополагающих раздумий
@Panin
Ghost
на недоменной машине вам его надо ручками получить-установить
Не обязательно ручками, можно развернуть cep\ces.
Pavel pinky13
Есть у кого кверя по компам в которые не логинились, не запускали ничего, не использовали?
 Анатолий
ребят, а никто не сталкивался с access is denied при раскатке обновлений o365? обычные обновы ясен пень ставятся,т.е. доступы есть, косяк именно с 365м
Anton
Ты очень пространно написал)
Анатолий
 Анатолий
пробую поставить 2301 актуальную, и старую 2212, и перезапускал службу clicktorun, не помогает, а переустанавливать на куче хостов офис - такое себе
Anton
Anton
пробую поставить 2301 актуальную, и старую 2212, и перезапускал службу clicktorun, не помогает, а переустанавливать на куче хостов офис - такое себе
Если это помогает - делай.
Ты же спокойно можешь разделить на ринги или согласовать с бизнесом такие работы…в чем проблема)
Не сам же будешь бегать ставить.
Анатолий
Если это помогает - делай.
Ты же спокойно можешь разделить на ринги или согласовать с бизнесом такие работы…в чем проблема)
Не сам же будешь бегать ставить.
так ниче не помогает, это по факту единственная тема, где пишут об этой проблеме, и ничерта не ясно как решить
переустанавливать полторы тыщи о365 как то не кайф
Анатолий
теоретически можно открыть кейс с мс по проблеме обновления о365
Pavel pinky13
Переходи сразу на астралинукс и мойофис.
Дмитрий
Как астралинукс через sccm раскатать?) только не через 12
 Владимир
Как астралинукс через sccm раскатать?) только не через 12
Подождем, когда об этом напишет статью Prajwal Desai.
 Black_Label
Как астралинукс через sccm раскатать?) только не через 12
Это тебе сюда https://t.me/astralinux_chat :)
 Товарищ
 Товарищ
Частично заработало, но черный рабочий стол при входе или админа или ющверя в опытных пользователях, шо зна нах.
МБ хто знает.
Pavel pinky13
Опытных пользователей больше нет, родной
Pavel pinky13
С экспи вроде как
Товарищ
это понятно что нет. но тут можно поиграть группами. что из локальной группы пользователей всех удаляешь, соответственно никто на комп зайти не может из обычных смертных, а в локальную группу опытные пользователи добавляешь нужного пользователя и только он сможет логиниться на этой машине.
Dmitry
Товарищ
По этой статье делал шоли?
https://community.spiceworks.com/how_to/2797-restrict-computer-logons-to-a-group-of-users
почти. но суть та же. вместо группы, конкретный юзверь добавленый в в локальную группу опытные пользователи.
Товарищ
и оно даже работает. юзверь которого нет. в локальной группе опытные пользователи просто не заходит, его выкидывает.
Но у всех остальных после логона черный экран.
Pavel pinky13
Пушо там дофига настроек на пользователи
Pavel pinky13
Почему пользака не добавить в пользователи?
Товарищ
по умолчанию. в локальной группе пользователей находятся прошедшие проверку и пользователи домена. а следовательно любой пользак может логиниться на любой комп. а это не секурно.
надо чтобы он мог линиться только на тот который ему разрешено.
Pavel pinky13
Выгони прошедших проверку, загони абминов и конкретную личность
Товарищ
Это и сделано другой политикой, которая очищает встроенную локальную группу пользователей, добавляет админов в админы.
и вот эта вторая политика которая должна разрешать вход в систему группе опытные пользователи, в которой уже руками добавлен нужный юзверь.
он заходит. но сцук черный экран.
Pavel pinky13
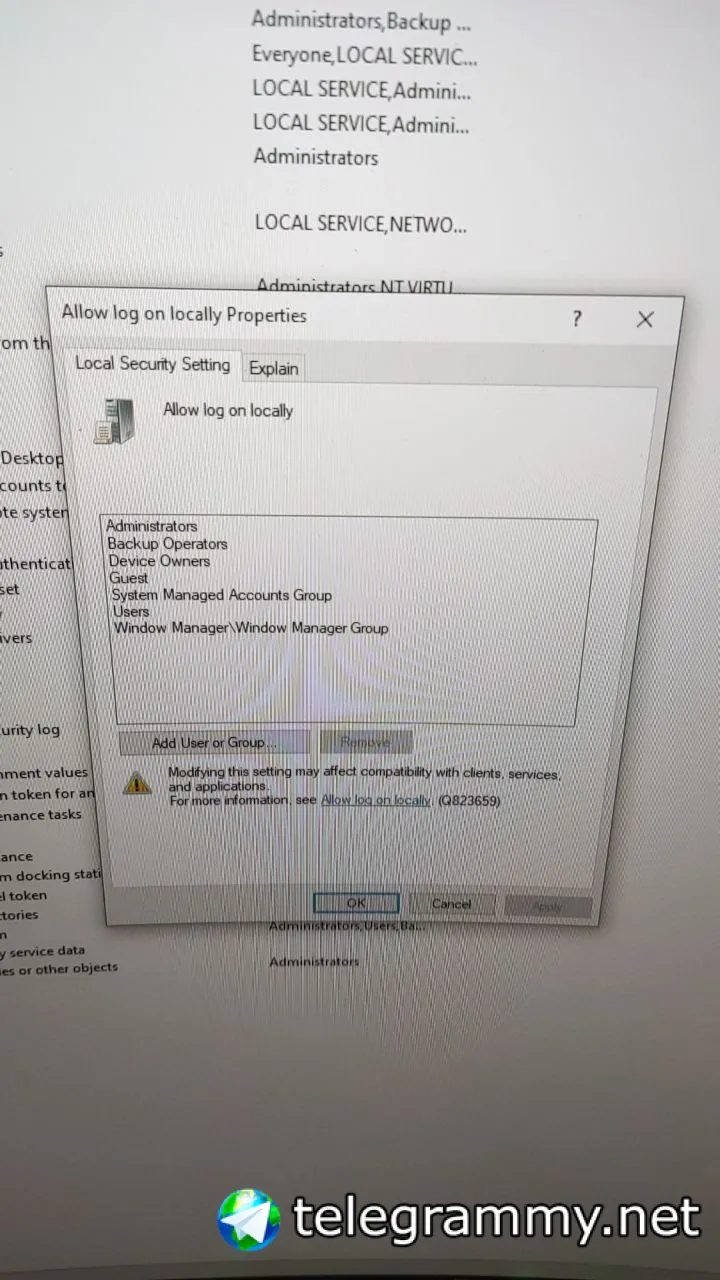 Pavel pinky13
Видишь тут power users?
Pavel pinky13
Я к тому что это не единственный пункт, где users есть, а powerusers нету
Товарищ
Видишь тут power users?
не вижу. но если ты руками пропишешь, то они появятся.
открыть к примеру локальную политику то они там будут.
Pavel pinky13
Т.е. надо во всех местах где прописан users, вписать powerusers
Pavel pinky13
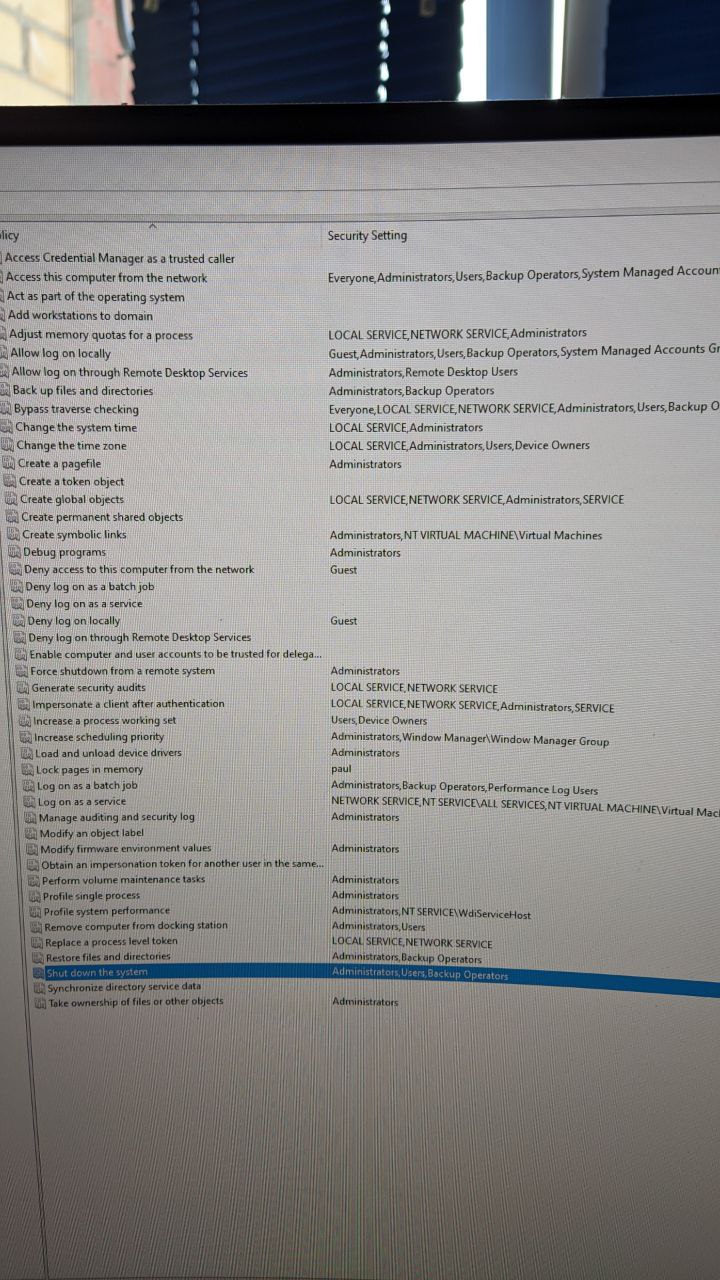 Товарищ
щас скрин сделаю
 Ilia
по умолчанию. в локальной группе пользователей находятся прошедшие проверку и пользователи домена. а следовательно любой пользак может логиниться на любой комп. а это не секурно.
надо чтобы он мог линиться только на тот который ему разрешено.
прям жестко привязать пользователя к компу?
Как вы мыслите это в разрезе групповой политики? вы будете плодить по политике на каждый комп и задавать Allow Logon Locally?
Pavel pinky13
Шкрипт
Pavel pinky13
Машт флоу
Pavel pinky13
И права у них разные
Pavel pinky13
Поверузерс ваще для поддержки легаси
Pavel pinky13
Может и прав чуть больше чем у гостя
Товарищ
прям жестко привязать пользователя к компу?
Как вы мыслите это в разрезе групповой политики? вы будете плодить по политике на каждый комп и задавать Allow Logon Locally?
зачем? нет.
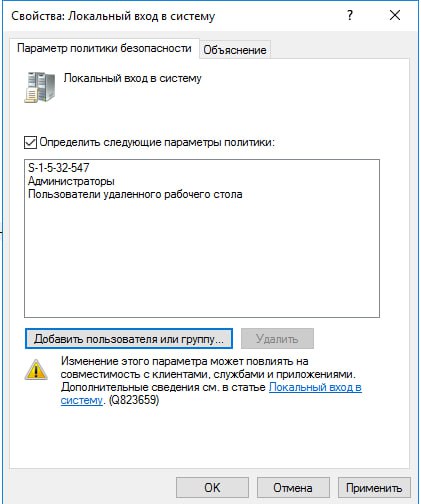
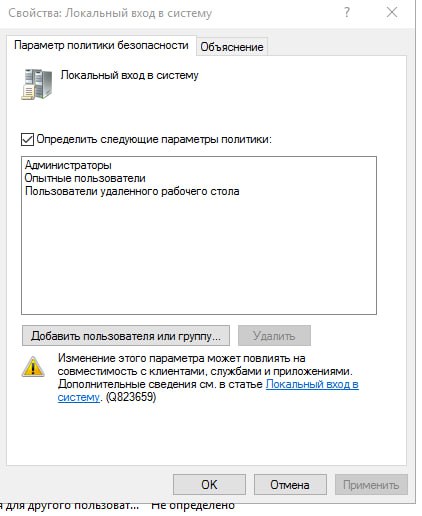
Вот политика.
она разрешает вход в систему админам, пользователям удаленного рабочего стола, и локальной группе опытные пользователи.
на компе в свою очередь выпелено все из группы пользователи, а в группу опытные пользователи добавлен нужный юзверь
Товарищ
 Товарищ
по логике вещей вот это должно работать. и оно работает но только у всех кому разрешен вход после входа черный экран.
Pavel pinky13
По логике вещей это работает, а другое, на users не работает.
Pavel pinky13
У тебя так и выходит с черным экраном
Pavel pinky13
Вход работает, остальное нет
Товарищ
вот хотелось бы понять что еще нужно докрутить, чтобы заработало
Dmitry
а всё это потому что кто-то не смог сказать ИБ "идите в жопу, товарищи" 🙂
Товарищ
а всё это потому что кто-то не смог сказать ИБ "идите в жопу, товарищи" 🙂
ага ага. у меня не только вон консоль русская, и ад русская. товарищам майорам не нравится что на вражеском буржуйском языке все написано
Dmitry
Dmitry
1сОС
Dmitry
1сОфис
Dmitry
1сПочта