Зависимости у него что ли есть?
Я не нашел, но при просмотре лога полученного через Start-Transcript увидел что мол есть дочерние объекты, если хотите удалить добавляйте -recurse
 Антон

 Anton
с удовольствием. Но сие было сделано несколько лет назад. Еще до меня. А сейчас это г..но мешает работе dlp антивиря.
Знал бы ты какие у нас приколы с кб софтом)
Anton
Эта проблема была, но характеризовалась потерей связям с мп.
Те машины на которых сейчас проблема аналогичны по пки гпо тем на которых все хорошо.
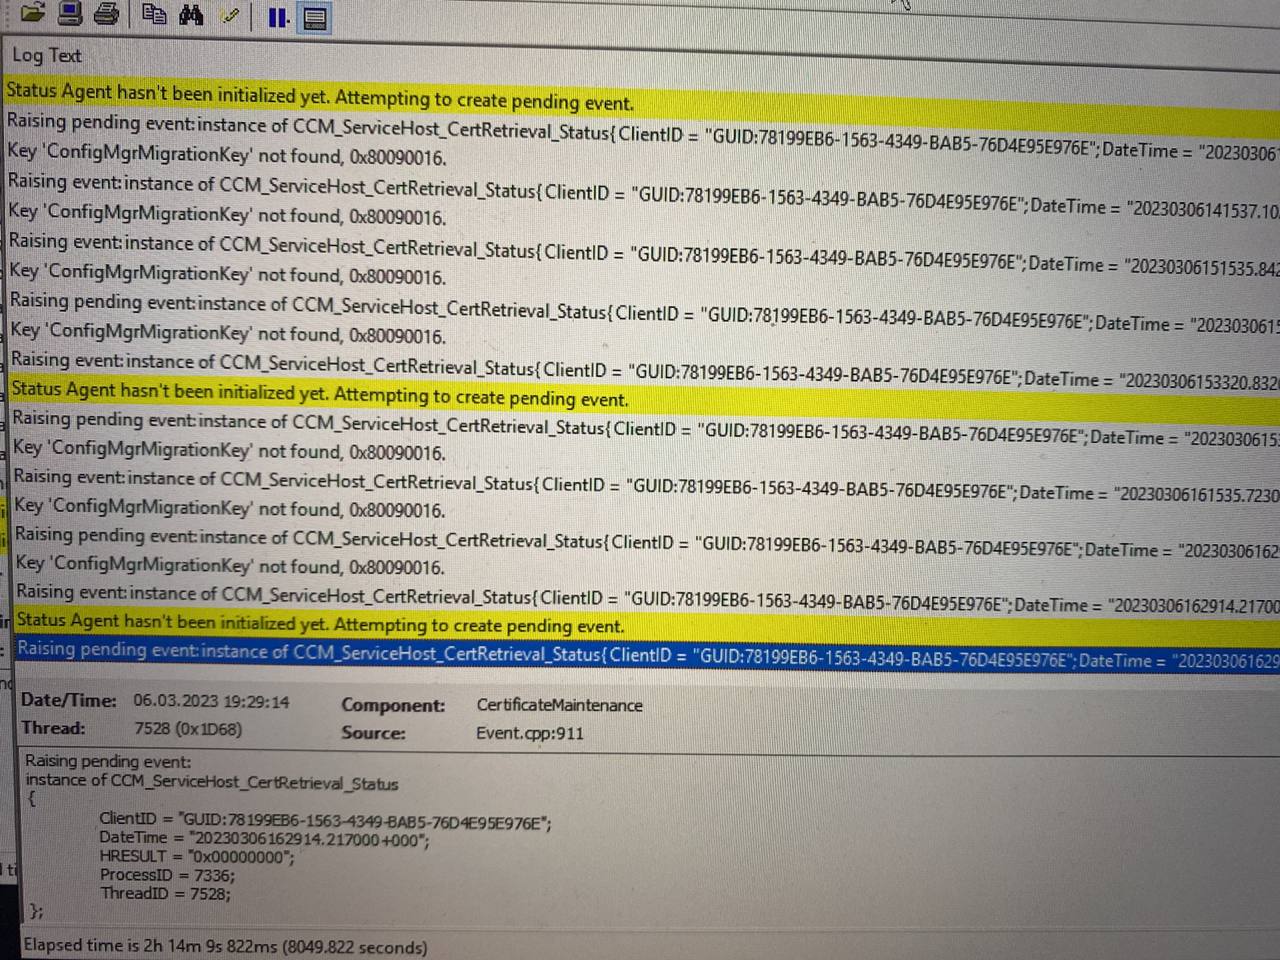
И вот я хз, вроде вижу проблему по логам, но направление решения не могу понять.
Попросить тп перезалить конечно можно, но как то не элегантно)
Знатная херня.
Включил легирование реквестов на иисе, и вот нормальные обращения вижу. А от проблемных машин ни слуху, ни духу.
Даже аутентификации как будто нет.
Серты корректные…
Sergey
100% TLS ))
Sergey
недавно такое же видел на ADFS, Когда мы отключили все что ниже 1.2
Dmitry
недавно такое же видел на ADFS, Когда мы отключили все что ниже 1.2
на четверг запланировано отключение)) збс))
Dmitry
посмотрим, как переживёт адфс
Sergey
так это не в ADFS дело
Sergey
а в админах с ТОЙ стороны, которые не умеют 1.2 включать ))
Dmitry
а в админах с ТОЙ стороны, которые не умеют 1.2 включать ))
это и имел ввиду, но лень было полностью писать)
Sergey
это и имел ввиду, но лень было полностью писать)
можно заранее подставить Wireshark и ловить это дело. ну или netsh trace....
Anton
недавно такое же видел на ADFS, Когда мы отключили все что ниже 1.2
Так почему только на 4 машинах так…
Sergey
там не включен нужный tls ну или выключен ))
Anton
Так, кинь пожалуйста тапок в меня
Dmitry
ci\cb на тлс сделай)
Sergey
wireshark на МП и все станет ясно
Sergey
оно или нет, потом уже можно и клиентов ковырять
Anton
 Sergey
так tls это же не сертификаты. кстати а на МП нет ругани от SChannel?
 Vasya
Безопы протестили. А я теперь е...сь с его удалением.
Стахановец, он же infowatch, persmon и прочее удаляется через запрос к wmi
Anton
так tls это же не сертификаты. кстати а на МП нет ругани от SChannel?
 Anton
Пошик тоже true возвращает.
Sergey
Anton
тут нужно понимать какое tls включено на сервере и на клиенте. https://learn.microsoft.com/en-us/windows-server/security/tls/tls-registry-settings?tabs=diffie-hellman#tls-dtls-and-ssl-protocol-version-settings и https://learn.microsoft.com/en-us/mem/configmgr/core/plan-design/security/enable-tls-1-2-client#configure-for-strong-cryptography
Спс, почитаю. Вроде должны были делать работы в этом ключе.
Но хз почему тогда не все тачки отвалились)
Sergey
ну может на этих ходили куда-то в лес и там максимум можно было Ssl3 ))
Anton
Знаешь
Anton
Я только что починил
Anton
Пиздец ребят
Anton
Я просто перевыпустил сертификат машины….
Anton
Старый сертификат 4 недельной давности. Считай только энрол прошел….
Anton
 Sergey
интересно было бы их сравнить
Sergey
sha | sha2
Anton
У меня ещё 3 пациента;)
Антон
Стахановец, он же infowatch, persmon и прочее удаляется через запрос к wmi
Ох если бы. Это поделие не выгружает службу до ребута независимо от метода удаления. Деинсталятор в принципе не предусмотрен. Официальный ответ разрабов этого г...на "удаляйте службу, ребут, удаляйте файлы."
Vasya
Ох если бы. Это поделие не выгружает службу до ребута независимо от метода удаления. Деинсталятор в принципе не предусмотрен. Официальный ответ разрабов этого г...на "удаляйте службу, ребут, удаляйте файлы."
Нет. Удаляется он через wmi. Но есть особенность после удаления. Видать, пытается выгрузить остатки логов и ждет.
Ну и плюсом он с управляющего сервера умеет удаляться
Антон
Нет. Удаляется он через wmi. Но есть особенность после удаления. Видать, пытается выгрузить остатки логов и ждет.
Ну и плюсом он с управляющего сервера умеет удаляться
Воот. Ждёт..... и до ребута так и ждет. А управляющего сервера давно уже нет походу. Что происходит в департаменте безопасников тайна покрытая мраком😁
Anton
Ох если бы. Это поделие не выгружает службу до ребута независимо от метода удаления. Деинсталятор в принципе не предусмотрен. Официальный ответ разрабов этого г...на "удаляйте службу, ребут, удаляйте файлы."
Это ты ещё ZoneAlarm не пытался удалять на компах с Каспером)
Особенно когда на обоих включен селф дефенс и сетевой монитор)))))
Anton
Проще перезалить комп)
Anton
Воот. Ждёт..... и до ребута так и ждет. А управляющего сервера давно уже нет походу. Что происходит в департаменте безопасников тайна покрытая мраком😁
Могу фото скинуть. Но надо до пятницы потерпеть))))
Антон
Это ты ещё ZoneAlarm не пытался удалять на компах с Каспером)
Особенно когда на обоих включен селф дефенс и сетевой монитор)))))
Чур меня. Кейс закрыл и забыл как страшный сон.
Anton
Ну просто у нас тоже тп так поступила.
А потом к ним начали приходит пк у которых не работают сетевые адаптеры. Ipconfig ничего не выдавал.
Anton
Даже апипу не получали. При этом к сетям типа подключаются.
Антон
У нас этого стахановца безопасники хотели тестить на 10 компах а мой предшественник ошибся и запилил развёртывание на 1000. Все забили и оставили как есть. Годы прошли. А теперь он законфликтовал с dlp. И всем срочно понадобилось его удалить.
Anton
Какой мрак….
Anton
Имей практику все по безов только после теста и пилота)))
И вся ответственность за удвоение чтобы на них лежала.
Мы своих иногда ночью поднимали когда были проблемы у бизнеса.
Anton
Это ты ещё ZoneAlarm не пытался удалять на компах с Каспером)
Особенно когда на обоих включен селф дефенс и сетевой монитор)))))
https://supportcenter.checkpoint.com/supportcenter/portal?eventSubmit_doGoviewsolutiondetails=&solutionid=sk122705
На всякий случай пруф))
При этом у нас даже нет модуля и лицензии для управления файрволом чека. Просто он взял и заработал на части машин.
Anton
Служба удаляется только в безопасном режиме. И эта херь только на ноутах была.
Соответсвенно бэйзлайн по наличию службы и съезд всех удаленщиков к тп)))
Антон
https://supportcenter.checkpoint.com/supportcenter/portal?eventSubmit_doGoviewsolutiondetails=&solutionid=sk122705
На всякий случай пруф))
При этом у нас даже нет модуля и лицензии для управления файрволом чека. Просто он взял и заработал на части машин.
Вот не поверите чьему dlp мешает стахановец.😂
Sergey
особенно в плане деплоя агентов своих, с гиг размером О_О
Антон
Хз. Не моя компетенция. Коллеги говорят что то ещё поделие. Сейчас разрабы допиливают UI и функционал под нас
Антон
Антивирус движок вообще от каспера
Sergey
мы смотрели их агента, типа xdr. так и не взлетело, конфликтовало со всем подряд. но потом машины из пилота пришлось тоже все перезалить :))
Anton
Ахахах…
Anton
Парни, накидайте трусториз по пилотам чека в личку)
Vasya
Воот. Ждёт..... и до ребута так и ждет. А управляющего сервера давно уже нет походу. Что происходит в департаменте безопасников тайна покрытая мраком😁
не. по нашим наблюдениям - час где-то и начинает работать. но проверить уже не могу
Anton
Парни, накидайте трусториз по пилотам чека в личку)
У меня просто коллега из кб горюет уже год😹😹😹
 Sergey
как можно в КБ горевать, там же столько алкоголя
Vasya
как можно в КБ горевать, там же столько алкоголя
ну что ты сразу про алкоголь, может, конструкторское бюро
Sergey
отрицаю - бюро
 Kirill
Дорогие женщины, с праздником вас 😘
Anton
интересно было бы их сравнить
Хочешь прикол. 3 дня на проблемной машине все было ок, сегодня опять эта же херь. Перевыпустил сертификат, все заработало…
Sergey
Sergey
Может сертификат что-то ломает? Сломанным сертификатом с клиента можно на МП авторизоваться https:/mp/sms_mp/.sms_aut?mplist
Anton
Блин, это же психкзеком надо проверять?
Sergey
Не, через браузер
Sergey
или вот нагуглил https://www.deploymentresearch.com/verify-https-enabled-cm-management-points-with-powershell/
Anton
Если я от пользователя полезу у меня креды запросит.
Sergey
а помогает прям перевыпуск через mmc? или может еще ребут какой....?
 Aleksandr
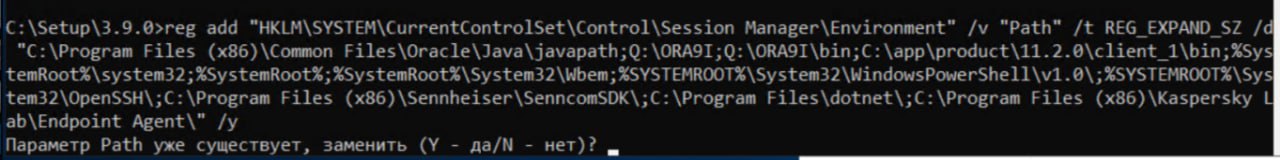 Anton
а помогает прям перевыпуск через mmc? или может еще ребут какой....?
Просто удаление и выпуск нового.
Ребут не требуется)
Anton
Sergey
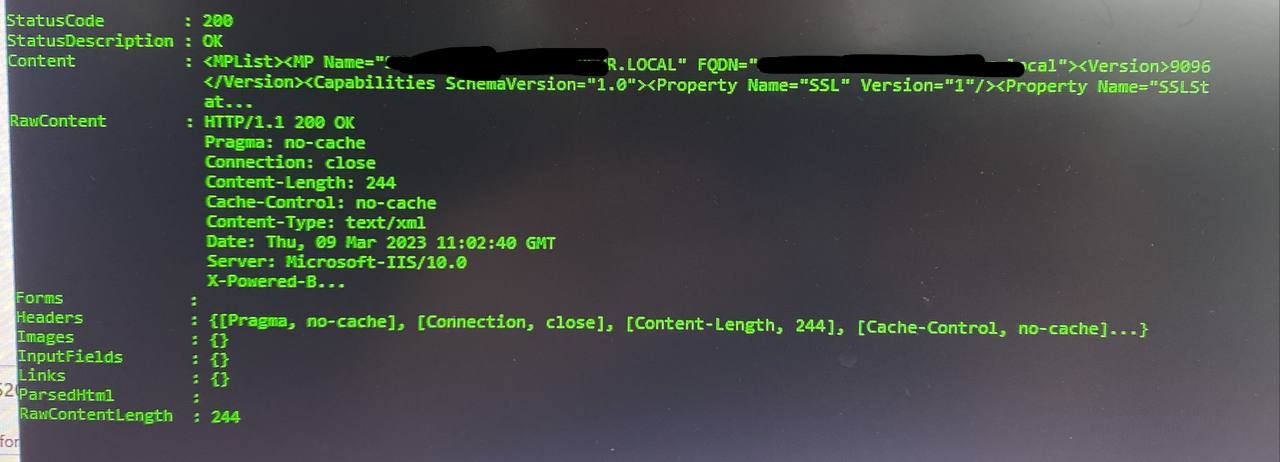 Anton
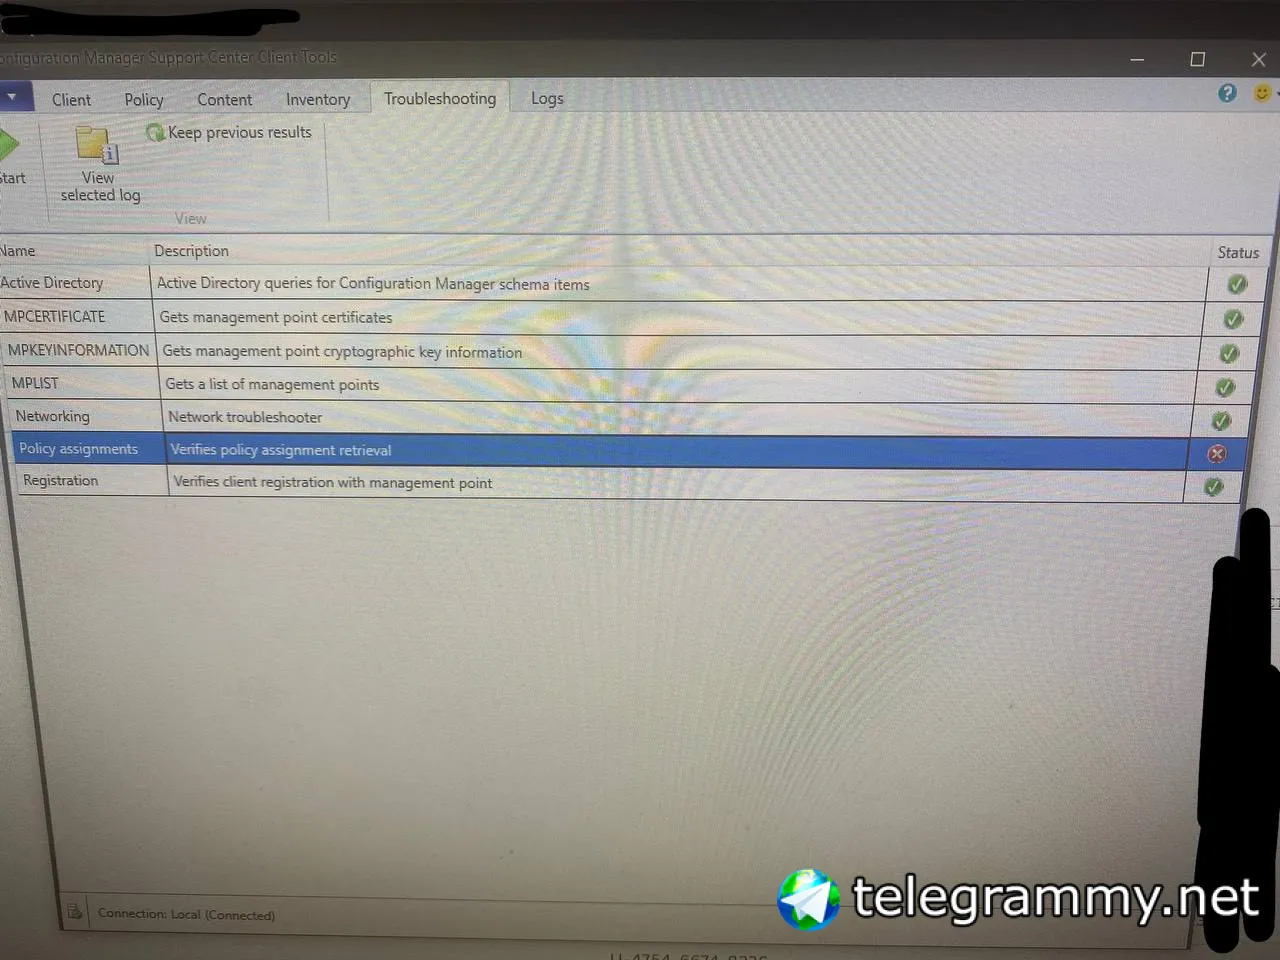
Ага, тут не его чинить надо. А понять что именно мешает загрузке политики при условии что машина аутентифицируется на мп корректно)
Anton
Ага, тут не его чинить надо. А понять что именно мешает загрузке политики при условии что машина аутентифицируется на мп корректно)
И надо бы проверить именно с перевыпуском. Проверить варианты с новым/старым ключом.
Anton
Пока ощущение что на этих машинах проблема с wmi. Тк для теста одну перезалил и всё стало прекрасно
Если что то перевыпуск сертификата помогает ровно до перезагрузки.
Viacheslav
хто может подсказать по Intune?
интрересует как можно заблокировать sign out клиента? Что бы он не мог выйти с корп портала и машина была всегда под контролем Intune