Да я тут столкнулся с тем что клиенты не пушатся в одной сети.
А в другой не видит обнов. Ацл на всех подсетях как говорит КБ - одинаковые)
Понятно. В Яндексе вообще ничего не пушится. Сеть от серверов в сторону клиентов закрыта.
 Владимир


 Dmitry
Понятно. В Яндексе вообще ничего не пушится. Сеть от серверов в сторону клиентов закрыта.
и ничего страшного же, если все девайсы заливаются с ссм клиентом
Владимир
и ничего страшного же, если все девайсы заливаются с ссм клиентом
Да, на мой взгляд это самый хороший вариант.
Dmitry
в ссме айбисиэм бы доделали и вообще благодать была бы
Владимир
Иначе твой сервер становится клиентом, а клиенты сервером )
Dmitry
чтобы айбисиэму не надо было подключаться к сайт серверу, чтобы ничего открывать не приходилось)
Владимир
в ссме айбисиэм бы доделали и вообще благодать была бы
Да даже в существующем варианте он достаточно неплохо себя проявляет.
Dmitry
Да даже в существующем варианте он достаточно неплохо себя проявляет.
но ему из дмз надо идти до контроллеров домена и до сайт сервера
Dmitry
немношк не секурно
Владимир
чтобы айбисиэму не надо было подключаться к сайт серверу, чтобы ничего открывать не приходилось)
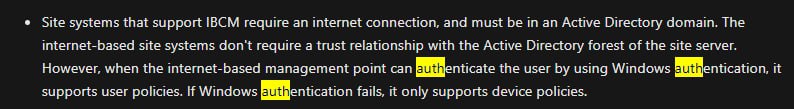
Так IBCM - это MP с высунутой жопой в интернет.
Dmitry
вот это бы и допилили)
Владимир
но ему из дмз надо идти до контроллеров домена и до сайт сервера
А как? что-то вроде Gateway для SCOM?
Dmitry
А как? что-то вроде Gateway для SCOM?
чтобы подключение инициировал сайт сервер, а в обратку от айбисиэма во внутреннюю сеть было всё закрыто
Владимир
чтобы подключение инициировал сайт сервер, а в обратку от айбисиэма во внутреннюю сеть было всё закрыто
А как тогда аутентифицировать клиентов?
Dmitry
А как тогда аутентифицировать клиентов?
я админишка, а не индус разраб, вот они и пусть потеют над этой задачей
Dmitry
ща как всем комьюнити как кинем 15 голосов на фидбек портале чтобы допилили)
Sergey
 Sergey
новый фреймворк, считаю надо переходить
Sergey
Waterfall? Agile? А может лучше GOVNO
 Sergey
баян
Sergey
https://github.com/nicklasos/govno
Anton
Субъективно, но я стараюсь не открывать ничего лишнего, кроме 443 (DP, MP), 8531 (SUP) и 10123 (MP).
Я к чему спрашивал, есть сегмент сети на которые при попытке удалённо поставить клиент ошибки авторизации керберос и для уз сайтсервера и для наа.
При этом своей уз я могу прекрасно зайти на админскую шару этой машины.
Безы как говорят открыли всё но нихера не поменялось.
Anton
И соответсвенно меня заколебали прооблемы из ничего возникающие.
Иван
Я к чему спрашивал, есть сегмент сети на которые при попытке удалённо поставить клиент ошибки авторизации керберос и для уз сайтсервера и для наа.
При этом своей уз я могу прекрасно зайти на админскую шару этой машины.
Безы как говорят открыли всё но нихера не поменялось.
А под наа админская шара открывается?
Иван
Если он по совместительству еще и pca . Пуш клаент
Иван
Smb еще открыть надо
Dmitry
наа в пуше не участвует
Dmitry
Я к чему спрашивал, есть сегмент сети на которые при попытке удалённо поставить клиент ошибки авторизации керберос и для уз сайтсервера и для наа.
При этом своей уз я могу прекрасно зайти на админскую шару этой машины.
Безы как говорят открыли всё но нихера не поменялось.
берёшь с сервера, с которого пушится клиент, под пуш инстал учеткой, пробуешь подключиться к удаленному девайсу rpc/smb
Dmitry
ну и в ccm.log поглядываешь иногда 🙂
Anton
Да уже нашел….
Anton
Все открыто, правила идентичны….
Anton
Ага, а wmi перекрыт наглухо.
Anton
ну и в ccm.log поглядываешь иногда 🙂
Я уже сам ccm.log)
Второй день смотрел в него.
Плюнул поставил нетворк монитор и стал смотреть.
Не буду больше сетевикам и безам верить)
Anton
 Dmitry
Я уже сам ccm.log)
Второй день смотрел в него.
Плюнул поставил нетворк монитор и стал смотреть.
Не буду больше сетевикам и безам верить)
самая простая проверка - запускаешь компухтерменеджер от пуш инстал учетки и пробуешь подключиться к девайсу
 Анатолий
 Anton
самая простая проверка - запускаешь компухтерменеджер от пуш инстал учетки и пробуешь подключиться к девайсу
Не поверишь) делал но не соединил мысли в одну🤪
Иван
самая простая проверка - запускаешь компухтерменеджер от пуш инстал учетки и пробуешь подключиться к девайсу
еще прекраснее проверка если ставишь секондари сайт открыть regedit с праймари сайта и подцепится на сек. Мы по этому кейс поднимали...)
Dmitry
не ставьте больше секондари сайты
Иван
нет конечно, это от лукавого
 Максим
Приветствую!
Итак сегодня пользователи нажаловвлтсь что при установке приложения у них выходит ошибка , статус сбой, грозный номер и т д...
Начал смотреть, полно всего в интернетах...ну думаю все щас надолго застряну😂
Максим
А выяснилось случайно что это приложение у них уже стоит🤣🤣🤣 вот и весь трабл
Максим
Ну вот почему ссм не могет прилично сказать "что у тя все есть уже" , ан нет в дурацкую ошибку вываливается😆😆😆
Иван
Потому что админ не научился настраивать детекшн методы?
Максим
Так там детекшин по коду продукта😳 куда надёжнее то🤔
Dmitry
любое такое "оно не работает, ошибки выдаёт, это продукт такой, а не я не разобрался" 🙂
Dmitry
Так там детекшин по коду продукта😳 куда надёжнее то🤔
бывает, что у разных версий приложения одинаковый код продукта
например, такое было у KES
Dmitry
можешь попробовать детектить по версии ехе
Dmitry
Приветствую!
Итак сегодня пользователи нажаловвлтсь что при установке приложения у них выходит ошибка , статус сбой, грозный номер и т д...
Начал смотреть, полно всего в интернетах...ну думаю все щас надолго застряну😂
при траблшутинге приложений смотри сразу в
cas.log
appdiscovery.log
appenforce.log
Максим
но за идею куда копать-респект )
Dmitry
в некоторых случаях ещё AppIntentEval.log
Dmitry
но за идею куда копать-респект )
когда открываешь логи через cmtrace, там в окне открытия лога снизу галочка есть merge, если её поставишь, то можно открывать несколько логов в одном окошке
Dmitry
очень удобно
Anton
когда открываешь логи через cmtrace, там в окне открытия лога снизу галочка есть merge, если её поставишь, то можно открывать несколько логов в одном окошке
Можно проще)
выделил через шифт несколько логов и открыл)
Dmitry
Можно проще)
выделил через шифт несколько логов и открыл)
Выдели через шифт кас и вуахендлер 😂
Anton
Смка умерла)
Anton
Очередной бесполезный факт в копилку знаний🤪
Sergey
cmtrace?
Dmitry
Почти все от кас до вуа
Sergey
если чё можно обвязку через ENV написать
и реестр
я какой то такой хернёй страдал лет 10 назад
Quantum Yupiter
Кому кстати интересно, вот тут продуктовая команда накидала примеров использования REST API: https://github.com/microsoft/configmgr-hub/tree/master/samples
 Товарищ
и. возник вопрос. в реально ли почистить папочку Library\FileLib от старого хлама?
а то размер в 500+ Гб как то напрягает.
Товарищ
причем сия папка на сервере сайта без роли dp.
а там где роль dp развернута папка библиотеки в норме.
ContentLibraryCleanup.exe работает жеж только на серверах с ролью dp. посему оно работать не будет.
на серверер системы папка 500+ гб, на серверах где роль dp папки вестя по 100 гб. вот и возник вопрос. как почистить то на серваке без роли dp
Товарищ
основная масса сцылки на ContentLibraryCleanup.exe и это понятно. но как говорил выше на этом серваке нет роли dp
Андрей
А попробуй сжатие папки включить, сделать её синенькой
Андрей
Пожмет раза в 2-3 это, и не вредно для производительности особо
Товарищ
ну я думаю может быть бахнуть туда роль dp. прогнать на потерянный контент и потом убрать роль dp
потому что когда то давно эта роль была на это сервере. потом я разнес роли по разным серверам.