Я скорее хочу им жизнь упростить - избежать включения ноута, выяснения его имени и тд
У нас по 20-30 перезаливок в день, это сэкономит кучу времени
Вы каждый раз, удаляя компьютер из БД SCCM, будете терять по нему историю.
 Владимир


 Dmitry
да и в консоль не так уж трудно зайти и удалить
Dmitry
Clear PXE required deployment еще можно
 Sergey
или заданием удалять мак из бд, как сделал @nicebike
 (ne)konohi
Delete From System_MAC_Addres_ARR Where ItemKey in (
Select
System_DISC.ItemKey
from
System_DISC
join System_MAC_Addres_ARR on System_DISC.ItemKey = System_MAC_Addres_ARR.ItemKey
Where MAC_Addresses0 = '00:E0:4F:69:E9:3D'
)
Delete From LastPXEAdvertisement Where MAC_Addresses = '00:E0:4F:69:E9:3D'
(ne)konohi
В студию жабу на каждые 5 минут😁
Dmitry
Delete From System_MAC_Addres_ARR Where ItemKey in (
Select
System_DISC.ItemKey
from
System_DISC
join System_MAC_Addres_ARR on System_DISC.ItemKey = System_MAC_Addres_ARR.ItemKey
Where MAC_Addresses0 = '00:E0:4F:69:E9:3D'
)
Delete From LastPXEAdvertisement Where MAC_Addresses = '00:E0:4F:69:E9:3D'
а не проще было в свойствах иерархии добавить?
Dmitry
там по-моему можно не только гуид, но и мак
Владимир
Delete From System_MAC_Addres_ARR Where ItemKey in (
Select
System_DISC.ItemKey
from
System_DISC
join System_MAC_Addres_ARR on System_DISC.ItemKey = System_MAC_Addres_ARR.ItemKey
Where MAC_Addresses0 = '00:E0:4F:69:E9:3D'
)
Delete From LastPXEAdvertisement Where MAC_Addresses = '00:E0:4F:69:E9:3D'
Напрямую из БД штоле удаляешь? Так низзя
(ne)konohi
Работает - не трогай ©
 Anton
добавление адаптеров в исключения в иерархии только в pxe пустит. ТС все еще не выдаст (если он назначен на unknown). Т.к. guid в объекте сохранен и по нему определяет известность/неизвестность компа. Если я не ошибаюсь.. но только что проверил - не помогает
Anton
сделай ТС с паролем, чтобы пользователи не смогли сами запустить
Вот тоже не понятна проблема.
По дефолту не назначать пхе, назначить пароль на пхе Бут.
И нуль проблем. Биосы и Бут меню под паролями.
Anton
добавление адаптеров в исключения в иерархии только в pxe пустит. ТС все еще не выдаст (если он назначен на unknown). Т.к. guid в объекте сохранен и по нему определяет известность/неизвестность компа. Если я не ошибаюсь.. но только что проверил - не помогает
У меня есть набор эзернет адаптеров для заливки. Их маки исключены, все в порядке конфликтов нет.
Спасибо пацанам из чата что рассказали про это.
У меня первая линия довольная
Anton
ТС назначен не только на unknown?
Anton
Вот тоже не понятна проблема.
По дефолту не назначать пхе, назначить пароль на пхе Бут.
И нуль проблем. Биосы и Бут меню под паролями.
Вот такая проблема может возникнуть:
https://www.reddit.com/r/sysadmin/comments/260uxf/emory_university_server_sent_reformat_request_to/
A Windows 7 deployment image was accidentally sent to all Windows machines, including laptops, desktops, and even servers. This image started with a repartition / reformat set of tasks.
Понятно, что пароль на ТС помогает этого избежать. Или баундари, или какая-то проверка внутри тс..
 Pavel pinky13
У меня был пошскрипт, который вызывался по событию в логе цум. Скрипт удалял комп из заливошной коллекции. Думаю можно и обьект удалить
 Александр
Товарищи коллеги, дайте совет.
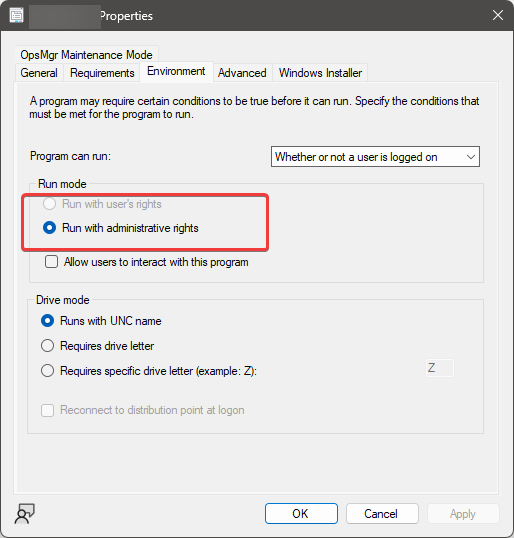
Есть специализированное ПО написанное басурманами. Установка требует права админа. В установщик вшиты ключи тихой установки. В ходе установки ПО выполняются дополнительные настройки.
Если запускать установку из CMD с ключами - всё ставится ок.
Если запилить это в приложение SCCM - не выполняется доп. настройка. Как я понял, причина кроется в том, что установщик в процессе распаковывает часть файлов в профиль пользователя, от которого он запущен и соответственно пытается писать файлы в:
1) C:\AppData\Roaming\
2) C:\Windows\System32\config\systemprofile\AppData\Roaming\
Есть ли какие-то варианты как можно попробовать решить эту проблему?
Dmitry
sccm клиент работает от SYSTEM
Dmitry
логично, что в аппдате пользователя ничего нет
Dmitry
psadt может копироват файлы в УЗ залогиненного пользователя
Pavel pinky13
Можно два апп сделать и связать их. Одно от системы другое от узверя
Pavel pinky13
Это говнометод для говнософта ессно
 Sergey
Посмотрите в сторону пакеджей и возможности повышать права
Sergey
 Dmitry
Эльдар
 Эльдар
 Pavel pinky13
 Эльдар
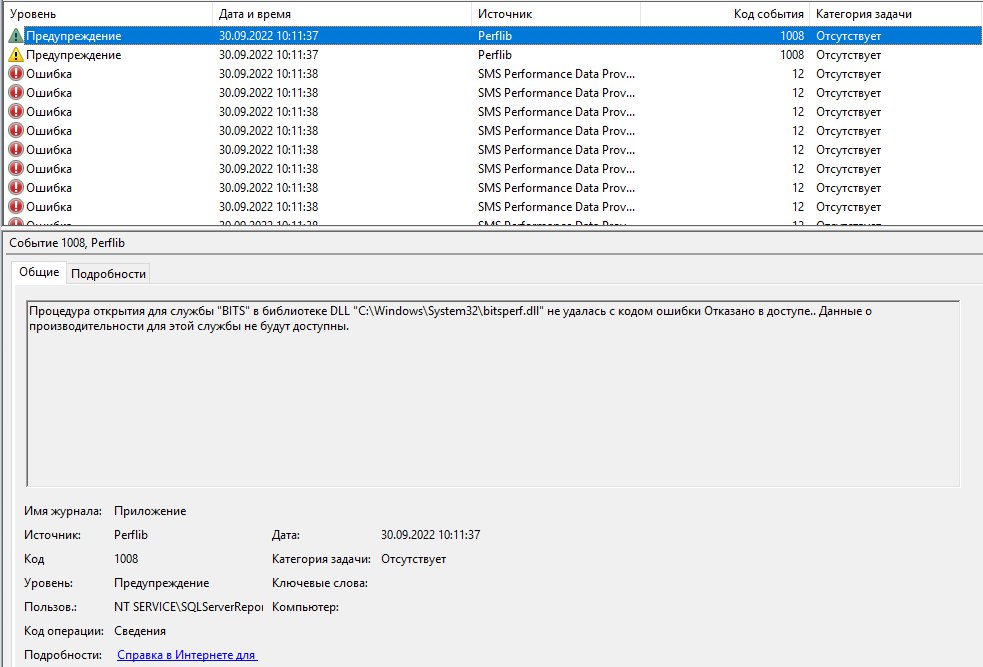
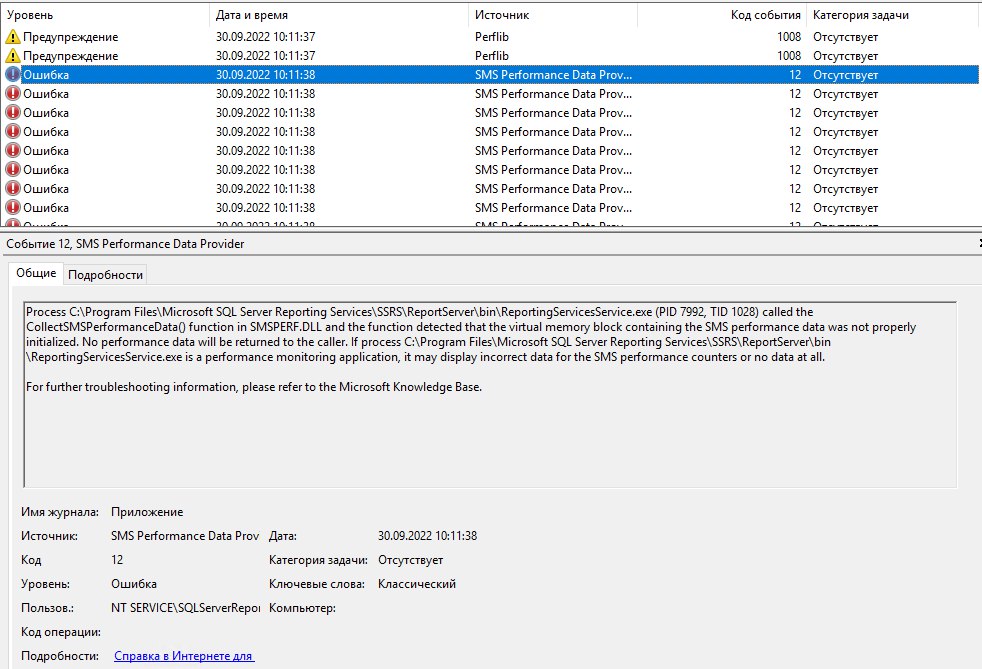
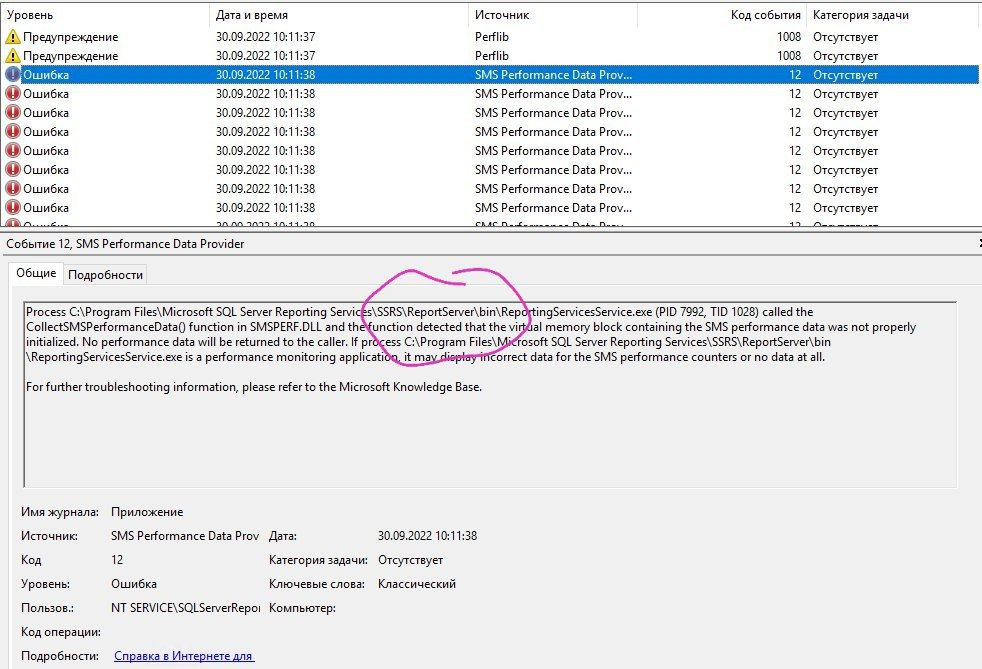
ServicesService.exe (PID 7992, TID 1028) вызвал функцию CollectSMSPerformanceData() в SMSPERF.DLL, и эта функция обнаружила, что блок виртуальной памяти, содержащий Данные о производительности SMS не были должным образом инициализированы.
Эльдар
Гуглил, не нашел что то решения(
 Товарищ
товарищи. чет вопрос возник.
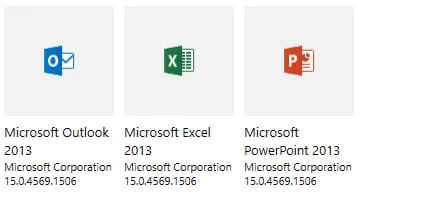
При развертывании офиса я выпиливал все не нужное аля Groove access и тд. из configuration.xml
Сейчас надо добавить access в офис для нного числа машин.
Понятно что пилим новый xml файлик, пилим новый деплой, с увеличенным количество параметров в методе обнаружений. Или есть еще какие то способы добавить компоненты?
 Artem
товарищи. чет вопрос возник.
При развертывании офиса я выпиливал все не нужное аля Groove access и тд. из configuration.xml
Сейчас надо добавить access в офис для нного числа машин.
Понятно что пилим новый xml файлик, пилим новый деплой, с увеличенным количество параметров в методе обнаружений. Или есть еще какие то способы добавить компоненты?
 Skull
 Товарищ
 Skull
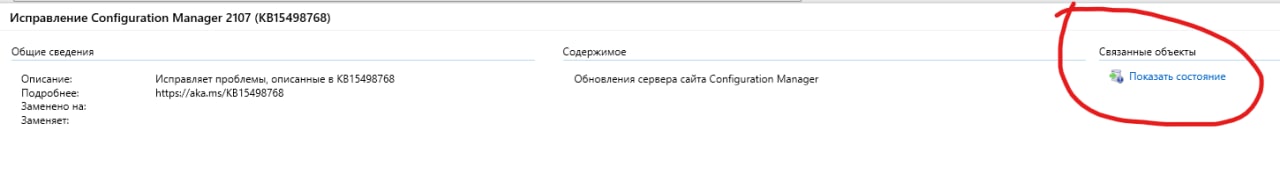
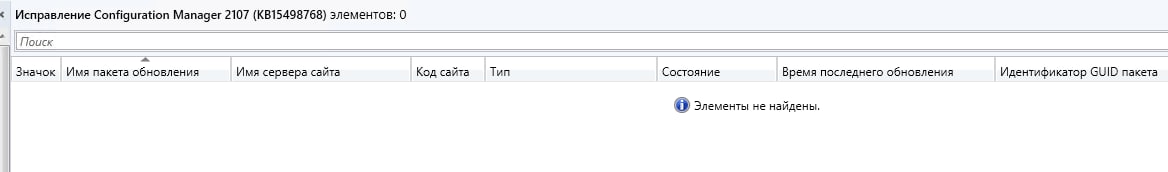
совсем пусто? у меня как то давно такое было. я сервер дергал помню. и потом норм было.
я вчера тож дернул, но чего то ничего не изменилось
Товарищ
а он точно скачался?
Dmitry
Удали обновление и запусти заново
Dmitry
Бывает такое, ничего страшного
Skull
🧐
 Ilia
https://learn.microsoft.com/en-us/mem/configmgr/core/servers/manage/update-reset-tool
Рано
Сначала сюда: https://learn.microsoft.com/en-us/troubleshoot/mem/configmgr/understand-troubleshoot-updates-servicing
 Haltsystem
Спасите помогите 😂 Ребят кто нибудь сталкивался со службой BITS а точнее с тем что она тупо перестаёт работать? Ничего не могу понять что нужно сделать что б она не останавливалась... Sccm просто не может работать со своими клиентами без неё
Владимир
Спасите помогите 😂 Ребят кто нибудь сталкивался со службой BITS а точнее с тем что она тупо перестаёт работать? Ничего не могу понять что нужно сделать что б она не останавливалась... Sccm просто не может работать со своими клиентами без неё
Эта служба работает в Manual и запускается тогда, когда создается задание BITS.
Владимир
Так что не теребонькайте еë, это штатный режим работы.
Haltsystem
Эта служба работает в Manual и запускается тогда, когда создается задание BITS.
Понял благодарю. Может сможете подсказать где в sccm проблему искать? Обновления не деплоит
(ne)konohi
(ne)konohi
Но кажется там проблема где-то выше)))
Haltsystem
Но кажется там проблема где-то выше)))
Эх... Я вот только вкуриваю этот sccm 😂уже голова кругом
 Roman
Он прост как дверь.
Roman
Почитайте Windows Internals)
Roman
Намного интересней и сложней
Roman
Ну так работай))) тебе потом еще знаешь сколько всего предстоит починить во всей инфраструктуре) любая такая большая система - лакмусовая бумажка.
Roman
Включай аудит, смотри что происходит с заданиями BITS
Roman
На моей памяти, IW отлично блокировал задания
Sergey
Понял благодарю. Может сможете подсказать где в sccm проблему искать? Обновления не деплоит
Можно тут почитать https://learn.microsoft.com/en-us/troubleshoot/mem/configmgr/troubleshoot-software-update-deployments
Haltsystem
Спасибо братцы почитаю
Quantum Yupiter
Quantum Yupiter
В свойствах иерархии задай мак
Это верный и официальный путь, который работает даже если winpe с флешки запустить
 Anton
ну так то, а чоб не дропать таблички из винпе ;)
Anton
Это верный и официальный путь, который работает даже если winpe с флешки запустить
Что значит работает?
Позволяет назначить TS на unknown computers и не удалять объекты?
Не позволяет, потому что еще есть smbios guid
Quantum Yupiter
Что значит работает?
Позволяет назначить TS на unknown computers и не удалять объекты?
Не позволяет, потому что еще есть smbios guid
Да. Смбиос гуид не привязан к сетевому адаптеру и в идеале уникален
Quantum Yupiter
В список дубликатов разве что надо добавлять смбиос гуиды типа 000001
Anton
из вчерашней дискуссии я принял, что есть три варианта:
1. TS на unknown computers + исключение маков + удаление объектов
2. TS на unknown computers + выделенную коллекцию для заливки - в эту коллекцию добавлять текущие компы или создавать новые
3. TS на unknown computers + all workstations. Т.к. на ТС стоит пароль и стоит only media + pxe, то это относительно безопасно в плане случайной перезаливки. Маки переходников тоже в исключениях.
Варианты 1 и 2 - безопасны, но требуют манипуляций.
Вариант 3 - относительно безопасен, манипуляций перед заливкой не требует
Anton
из вчерашней дискуссии я принял, что есть три варианта:
1. TS на unknown computers + исключение маков + удаление объектов
2. TS на unknown computers + выделенную коллекцию для заливки - в эту коллекцию добавлять текущие компы или создавать новые
3. TS на unknown computers + all workstations. Т.к. на ТС стоит пароль и стоит only media + pxe, то это относительно безопасно в плане случайной перезаливки. Маки переходников тоже в исключениях.
Варианты 1 и 2 - безопасны, но требуют манипуляций.
Вариант 3 - относительно безопасен, манипуляций перед заливкой не требует
3 вариант. На нормальных вендорских пк есть возможность ставить пароль на Бут меню.
 Anton
к чему именно прислушаться?
Anton
Что значит работает?
Позволяет назначить TS на unknown computers и не удалять объекты?
Не позволяет, потому что еще есть smbios guid
Странно, у меня все работает. Ручками ничего не чистю, на переваливке 4 адаптера, их маки исключены. И все в порядке.
Anton
Странно, у меня все работает. Ручками ничего не чистю, на переваливке 4 адаптера, их маки исключены. И все в порядке.
TS назначен только на неизвестные компы?
Anton
TS назначен только на неизвестные компы?
У меня 2 тс, для ноутов и стационаров.
Оба тс на неизвестные назначены + на коллекции которые кверятся на основе оушек с ноутами и стационарами.
За 2 года ни одной случайной перезаливки.
А по твоей теме были проблемы пока парни не рассказали про исключение маков.