надо дописать для 2207 )
Для 2007 :)
 Владимир


 Dmitry
https://github.com/sekorotkov/rct
это?
Крутая тема, но не понятно, почему разработчики MECM до сих пор не встроили powershell прямо в саму консоль? CMD-вызовы "powershell.exe -Command" смотрятся немного странновато. Еслиб встроили, можно было бы кучу командлетов новых придумать для внутреннего взамодействия с консолью.
Anonymous
Ребят вернусь к старому вопросу)))
Как в report builder объединить инфо с двух запросов к sql в один по общему параметру name. Подскажите))) может ткните на ман
 Sergey
Ребят вернусь к старому вопросу)))
Как в report builder объединить инфо с двух запросов к sql в один по общему параметру name. Подскажите))) может ткните на ман
select * from table
union
select * from table2
столбцы должны быть идентичные
Anonymous
select * from table
union
select * from table2
столбцы должны быть идентичные
Спасибо. Серёж а как сделать объединения 2 разных запросов с разным инфо (столбцы, разные и с разных таблиц инфо берется) общее только имя ПК?
Sergey
Спасибо. Серёж а как сделать объединения 2 разных запросов с разным инфо (столбцы, разные и с разных таблиц инфо берется) общее только имя ПК?
Пример есть что с чем поджойнить надо?
Anonymous
Да. Буду с компа линкону
Dmitry
Если общее имя пк или даже resource id, то можно и без union :)
Dmitry
https://pastebin.com/
Dmitry
Не надо в чат так много текста кидать)
Anonymous
https://pastebin.com/xTZqaJYb
Anonymous
все это надо обьеденить в одно инфо которое будет выводиться в виде таблицы
лишние столбцы потом уберутся)
Dmitry
😫
Quantum Yupiter
Ну
Да
Quantum Yupiter
@skorotkov , удачи
Sergey
:)
Sergey
блин чет дофига
Dmitry
 Quantum Yupiter
 Dmitry
 Sergey
не, сорян, столько времени нет
можно заебашить в лоб попробовать, ща
Sergey
ой нет
все насколько по разному написано, проще все переписать (
Dmitry
Serhii а что в отчёте хочешь видеть то в итоге?
 Анатолий
 Anton
Подскажите, какой лог смотреть push установки клиента, на стороне праймари сервера?
Dmitry
ccm.log
Anonymous
Serhii а что в отчёте хочешь видеть то в итоге?
Инфо о юзере, о версии ос, о пк и клиенте, о статусе битлокера и т.д.
Anonymous
Это не я хочу😂
Anonymous
А выше сидящие
Dmitry
Инфо о юзере, о версии ос, о пк и клиенте, о статусе битлокера и т.д.
Если юзера убрать, то остальное не сложно
Dmitry
Хотя, если primary user собирается, то можно и его
Dmitry
Инфо о юзере, о версии ос, о пк и клиенте, о статусе битлокера и т.д.
У вас ведётся где-то информация о том какой комп какому сотруднику выдан в пользование?
Anonymous
Anonymous
кстати ни у кого нету мана как сделать в sccm а.л.я скрипт или отчет о разности колличества и поименно пк в ад и sccm
ибо есть разбежности по колличеству
и немного уже подустал в екселе все лепить и потом выяснять чего пк в сццм не залител и т.д.
Anonymous
где то что то такое на просторах инета попадалось тип задачу в сиквел прикручиваешь и она там делает чуть ли не отчет)))
Dmitry
Get-adcomputer + get-cmdevice :)
Dmitry
https://wetterssource.com/compare-ad-computers-to-cm-computers
https://eskonr.com/2012/12/how-to-get-ad-computer-info-into-sccm-configmgr-20072012-database/
Anonymous
How to Compare AD computers to SCCM computers using Log Parser ? – All about Microsoft Endpoint Manager
https://eskonr.com/2012/12/how-to-get-ad-computer-info-into-sccm-configmgr-20072012-database/
Anonymous
Уже сам нагуглял)))
Anonymous
Спс
Quantum Yupiter
Omg, log parser!
 (ne)konohi
Нужен всего лишь индийский...
Sergey
логпарсер хорош :)
Dmitry
кстати ни у кого нету мана как сделать в sccm а.л.я скрипт или отчет о разности колличества и поименно пк в ад и sccm
ибо есть разбежности по колличеству
и немного уже подустал в екселе все лепить и потом выяснять чего пк в сццм не залител и т.д.
Если в 1 строку то:
(Compare-Object -DifferenceObject ((Get-CimInstance -Namespace root/SMS -ClassName SMS_ProviderLocation).SiteCode | %{ Get-CimInstance -Namespace "root/SMS/site_$_" -ClassName 'SMS_R_System'} | ?{$null -ne $_.ObjectGUID} | %{[guid]::new($_.ObjectGUID)}).Guid -ReferenceObject (Get-ADComputer -Filter *).ObjectGUID.Guid | ?{$_.SideIndicator -eq '<='}).InputObject | Get-ADComputer | Out-GridView
(Это при условии локального запуска на праймари и наличия там модуля ActiveDireсtory (модуль ConfigMgr не требуется). Если не с праймари запускать, тогда надо чуть изменить код, но это уже сами. Можно было бы и без модуля ActiveDireсtory обойтись, но код был бы длиннее раза в 2).
Sergey
кстати ни у кого нету мана как сделать в sccm а.л.я скрипт или отчет о разности колличества и поименно пк в ад и sccm
ибо есть разбежности по колличеству
и немного уже подустал в екселе все лепить и потом выяснять чего пк в сццм не залител и т.д.
всегда будет разбег, поскольку устаревание объектов в CM имеет иной механизм нежели в АД )
Sergey
95% достигнете - считай что вы как МС )
Dmitry
Если в 1 строку то:
(Compare-Object -DifferenceObject ((Get-CimInstance -Namespace root/SMS -ClassName SMS_ProviderLocation).SiteCode | %{ Get-CimInstance -Namespace "root/SMS/site_$_" -ClassName 'SMS_R_System'} | ?{$null -ne $_.ObjectGUID} | %{[guid]::new($_.ObjectGUID)}).Guid -ReferenceObject (Get-ADComputer -Filter *).ObjectGUID.Guid | ?{$_.SideIndicator -eq '<='}).InputObject | Get-ADComputer | Out-GridView
(Это при условии локального запуска на праймари и наличия там модуля ActiveDireсtory (модуль ConfigMgr не требуется). Если не с праймари запускать, тогда надо чуть изменить код, но это уже сами. Можно было бы и без модуля ActiveDireсtory обойтись, но код был бы длиннее раза в 2).
Сюда могут попасть девайсы, которые неправильно клонировали, можно получить неправильное сравнение
Анатолий
95% достигнете - считай что вы как МС )
ну смотря какой объем и тип устройств, у нас на главном объекте 97,88% покрытие, а вот с ноутами 75%, потому что не знают что можно в ад грохнуть...ссут)
Dmitry
ну смотря какой объем и тип устройств, у нас на главном объекте 97,88% покрытие, а вот с ноутами 75%, потому что не знают что можно в ад грохнуть...ссут)
Зачем удалять, когда можно отключить и переместить в отдельную оушку?
Анатолий
Зачем удалять, когда можно отключить и переместить в отдельную оушку?
да понятно что надо в дисмисс переместить)) просто и это ссут)
Анатолий
можно, но я приверженец того, что в АД должен быть порядок
Dmitry
Порядок в АД большая редкость
Анатолий
Порядок в АД большая редкость
ага, и когда пытаешься его навести, сталкиваешься с огромным сопротивлением
Dmitry
Сюда могут попасть девайсы, которые неправильно клонировали, можно получить неправильное сравнение
У таких гуид будет как у оригинала и это полностью укладывается в условие задачи. Даже если умудрились не переджойнить и не переименовать, это проработает ровно до момента смены пароля одним из дубликатов. В теории.
Dmitry
можно, но я приверженец того, что в АД должен быть порядок
Просто ложишь все компы в один ou, всех юзеров - в другой, все группы - в третий и т.д. + конвенция имён и будет порядок.
Анатолий
Анатолий
условно у вас есть тестовый сегмент и боевой
именование устройств одинаковое
Dmitry
условно у вас есть тестовый сегмент и боевой
именование устройств одинаковое
В одном AD домене?
Анатолий
вы политики для устройств как делить будете? или все под одну гребенку?
опять же сервера и обычные тачки надо разделять, или 7вы через WMI фильтровать собрались?))
Владимир
Кто-то уже начал импортозамещать SCCM?
Владимир
На какую-нибудь "Управлялка и точка"
Dmitry
вы политики для устройств как делить будете? или все под одну гребенку?
опять же сервера и обычные тачки надо разделять, или 7вы через WMI фильтровать собрались?))
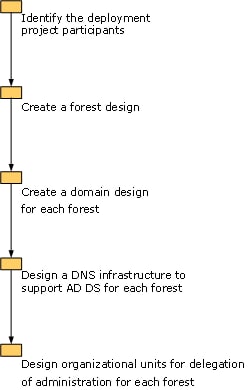
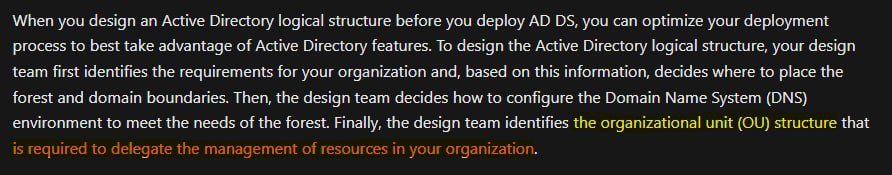
Каталог предназначен исключительно для делегирования AD полномочий на OU и объекты. Он не является базой АХО (разбиение по кабинетам), базой HR (разбиение по подразделениям), базой ITIL (разбиение по значения параметров ассетов или их назничениям).
Анатолий
переведите OU)
Анатолий
OU может быть хоть разбиением по кабинетам, хоть по этажам, хоть по странам
 Ilya
Dmitry
 Dmitry
OU может быть хоть разбиением по кабинетам, хоть по этажам, хоть по странам
Если вы работаете в АХО, то да.
Ilya
 Sergey
Если в 1 строку то:
(Compare-Object -DifferenceObject ((Get-CimInstance -Namespace root/SMS -ClassName SMS_ProviderLocation).SiteCode | %{ Get-CimInstance -Namespace "root/SMS/site_$_" -ClassName 'SMS_R_System'} | ?{$null -ne $_.ObjectGUID} | %{[guid]::new($_.ObjectGUID)}).Guid -ReferenceObject (Get-ADComputer -Filter *).ObjectGUID.Guid | ?{$_.SideIndicator -eq '<='}).InputObject | Get-ADComputer | Out-GridView
(Это при условии локального запуска на праймари и наличия там модуля ActiveDireсtory (модуль ConfigMgr не требуется). Если не с праймари запускать, тогда надо чуть изменить код, но это уже сами. Можно было бы и без модуля ActiveDireсtory обойтись, но код был бы длиннее раза в 2).
какой лютый говнокод. ждем аналог ццм на поше который будет в 10 раз медленнее и жрать в 10 раз больше памяти
Dmitry
Но тут ничего нет про то, что менеджить учетки компов политиками в барнауле и хельсинки нужно внутри одного общего OU, а их сотрудников внутри второго общего OU.
Ну у вас же в Барнауле и Хельсинки разные AD админы, поэтому нужны OU для делегирования полномочий (это как раз тот кейс, который выделен оранжевым).