Приносить страдания
Но в целом да
 Quantum Yupiter


 Анатолий
а если просто инвентарку снимать?)))
Sergey
Говорят нужно Azure Arc использовать...
 Anton
Анатолий
нужен совет, пытаюсь понять, где затык, есть устройство которое переместили в dismissed и отключили запись
sccm смотрит только на оу 1 и оу 2, на дисмисс не смотрел
прошло уже 2 недели, а устройство в свойствах говорит, что оно до сих пор в оу 1
в чем косяк? добавить, чтоб смотрело на дисмисс?
Анатолий
или у меня дискваеринг отхлебнул?
Quantum Yupiter
нужен совет, пытаюсь понять, где затык, есть устройство которое переместили в dismissed и отключили запись
sccm смотрит только на оу 1 и оу 2, на дисмисс не смотрел
прошло уже 2 недели, а устройство в свойствах говорит, что оно до сих пор в оу 1
в чем косяк? добавить, чтоб смотрело на дисмисс?
Раз вы его отключили, то он перестал дискавериться
Quantum Yupiter
А значит данные в БД не будут обновляться)
Quantum Yupiter
Пока таск не грохнет учетку по неактивности
Анатолий
о как...
Анатолий
thx
Quantum Yupiter
У сццма своя логика в этом плане
Quantum Yupiter
Кстати наверное неплохой чейнж реквест - обнаруживать таки отключенные учетки и автоматически помечать ресурсы как-то в сццме
Quantum Yupiter
Не знаю стоит ли прям сразу удалять ресурс - наверное нет
Анатолий
ну... мне наверно щас придется выгрузить все отключенные устройства, сВПРить с тачками в ццм, ну и грохнуть лишнее
Анатолий
вижу только такой выход сейчас
Quantum Yupiter
Ну или забыть про них до их самостоятельного исчезновения
Анатолий
да вот специально их в дисмисс отправил, чтоб забыть, а они маячат
Алексей
 Pavel pinky13
Батя давай красноглазых чехвости. А то они меня второй день бесят
Алексей
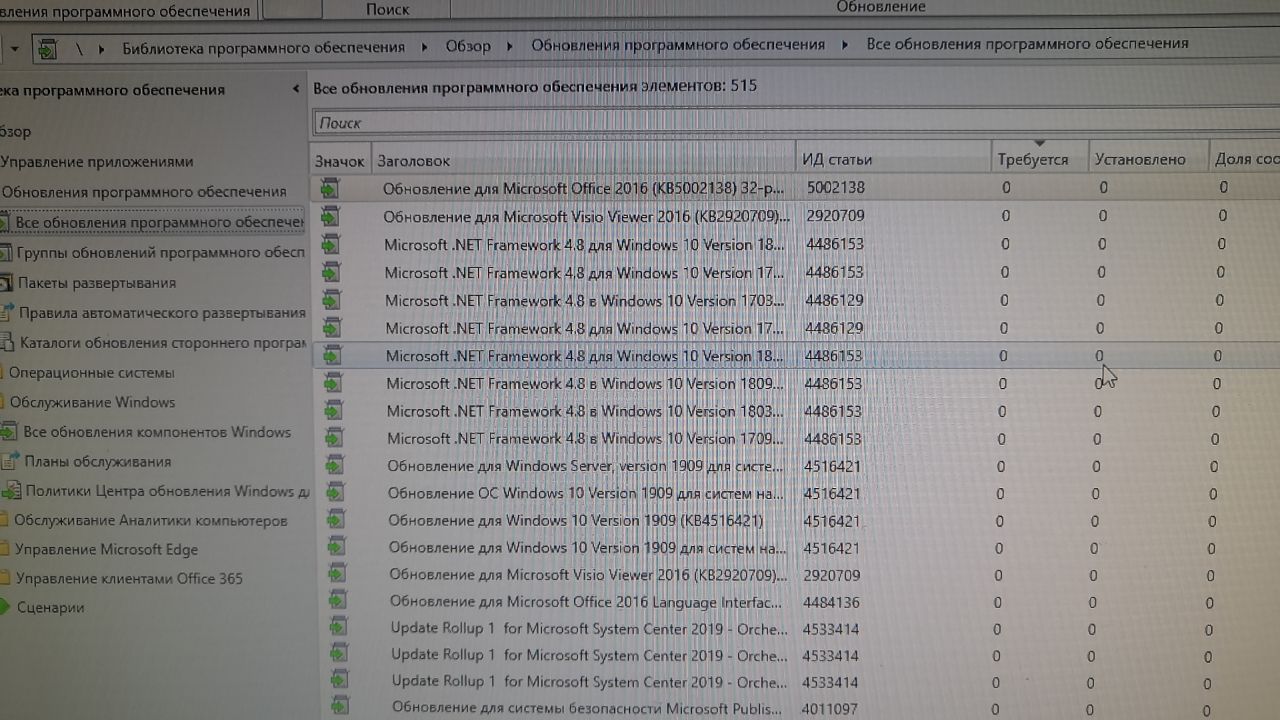
А можете уточнить, где такую информацию можно посмотреть?
 Никита
Странный линукс, странный интегратор...
Анатолий
обычный)) таких полно
Никита
Ясно
Quantum Yupiter
А можете уточнить, где такую информацию можно посмотреть?
Отчёты категории Software Updates D - Scan
 Black_Label
 Sergey
внезапно
https://patchmypc.com/spencer-cruz-spotlight
Dmitry
 Sergey
 Sergey
 Sergey
огонь
Sergey
для истории
сибы обрадуются
Sergey
да не,там скорее содержание
обман серч роботов
 Товарищ
Ммм товарищи вопрос возник, вроде и тривиальный но всё же, развернул cisco ise + firepower, возник вопрос деплоя any connect vpn точнее подкидывания конфига к нему.
Не будет ли при развертывании деплоя anyconnect переписывать конфиг подключения развёрнутый через gpo на дефолтный где юзверю придётся вводить адрес сервера подключения, логин и пароль.
Или делать пакет где будет содержаться msi и сам конфиг.
Mуслим
Друзья привет. Может кто сталкивался. Когда создаем App Protection policy в Intune, некоторые политики применяются в юзерам которые создавались в Azure AD, а к юзерам которые синкаются из локальной АД не применяются. Например block screen capture в корп приложениях.
Товарищ
Ты че прям сам развернул?
Да. Купили 2 железки, пришлось тонну литературы почитать, но это было интересно.
Там в принципе сложного ничего нет если нет замороченной маршрутизации.
Dmitry
Вообще, твой вопрос бессмысленный. Берёшь и тестишь у себя
Dmitry
Товарищ
Вообще, твой вопрос бессмысленный. Берёшь и тестишь у себя
Ага вопрос в том что сделал как я описал и конфиг к херам переписался. Я потому и спросил мб кто делал и как лучше)))))
Alexander
Друзья привет. Может кто сталкивался. Когда создаем App Protection policy в Intune, некоторые политики применяются в юзерам которые создавались в Azure AD, а к юзерам которые синкаются из локальной АД не применяются. Например block screen capture в корп приложениях.
Такие проблемы это всегда что то из этих двух:
- у пользователя нет лицензии
- кривое назначение. Пользователь или устройство просто не получает политику.
Alexander
Соответственно нужно разворачивать клубок
 System Center Bot
Configuration Manager news:
Great stuff in MEMCM Tech Preview 2201 https://ccmexec.com/2022/02/great-stuff-in-memcm-tech-preview-2201/
Microsoft Viva – Everything you Need to Know! https://windowsmanagementexperts.com/microsoft-viva-everything-you-need-to-know/microsoft-viva-everything-you-need-to-know.htm
ZoomIt Free Presentation Tool for Windows https://www.anoopcnair.com/zoomit-free-presentation-tool-for-windows/
Why you may want to add a full synchronization schedule on ConfigMgr collections synced with AAD groups https://smsagent.blog/2022/02/01/why-you-may-want-to-add-a-full-synchronization-schedule-on-configmgr-collections-synced-with-aad-groups/
Upgrade MEMCM site Windows Server 2012 to Server 2016 – Lessons learned https://stevethompsonmvp.wordpress.com/2022/02/02/upgrade-memcm-site-windows-server-2012-to-server-2016-lessons-learned/
Technical Preview 2201 – A closer look at content distribution status https://www.niallbrady.com/2022/02/01/technical-preview-2201-a-closer-look-at-content-distribution-status/
Monitor your Windows 11 Feature Updates with Custom Action Scripts and notifications sent to Microsoft Teams https://www.imab.dk/monitor-your-windows-11-feature-updates-with-custom-action-scripts-and-notifications-send-to-microsoft-teams/
 Александр
Ммм товарищи вопрос возник, вроде и тривиальный но всё же, развернул cisco ise + firepower, возник вопрос деплоя any connect vpn точнее подкидывания конфига к нему.
Не будет ли при развертывании деплоя anyconnect переписывать конфиг подключения развёрнутый через gpo на дефолтный где юзверю придётся вводить адрес сервера подключения, логин и пароль.
Или делать пакет где будет содержаться msi и сам конфиг.
Не знаю актуально или нет, но мы anyconnect развертывали батником подкидывая конфиги. ГПОхой ничего не делали.
Тут же мой совет, ставь сразу доп. фигню, которая включает возможно подключения к впн на экране входа в ОС. Называется вроде: gina. Дико удобная штука при поддержке удаленщиков.
Александр
Ммм товарищи вопрос возник, вроде и тривиальный но всё же, развернул cisco ise + firepower, возник вопрос деплоя any connect vpn точнее подкидывания конфига к нему.
Не будет ли при развертывании деплоя anyconnect переписывать конфиг подключения развёрнутый через gpo на дефолтный где юзверю придётся вводить адрес сервера подключения, логин и пароль.
Или делать пакет где будет содержаться msi и сам конфиг.
ну и по логике, если файл от гпо появился раньше установки клиента, то он его перезатрет. Но это не точно.
Товарищ
Не знаю актуально или нет, но мы anyconnect развертывали батником подкидывая конфиги. ГПОхой ничего не делали.
Тут же мой совет, ставь сразу доп. фигню, которая включает возможно подключения к впн на экране входа в ОС. Называется вроде: gina. Дико удобная штука при поддержке удаленщиков.
ну вот и думаем как лучше вдуть.
То есть это получается 2 msi пакета?
Pavel pinky13
Один пакет script
Dmitry
Не знаю актуально или нет, но мы anyconnect развертывали батником подкидывая конфиги. ГПОхой ничего не делали.
Тут же мой совет, ставь сразу доп. фигню, которая включает возможно подключения к впн на экране входа в ОС. Называется вроде: gina. Дико удобная штука при поддержке удаленщиков.
у эниконекта же свой прелогон есть
Dmitry
или он и называется gina?
Александр
я хз как он называется, но в названии MSI-ки есть слово gina :-)
Dmitry
vagina.msi
Александр
а так да. Отдельно anyconnect, отдельно прелогон
Товарищ
o ja ja
Dmitry
ну вот и думаем как лучше вдуть.
То есть это получается 2 msi пакета?
да как тебе удобней
можешь два приложения сделать, можешь одно
Alexey
Добрый день!
Подскажите, пожалуйста, можно ли сделать несколько последовательных задач для установки через PXE, чтобы при загрузке ПК уже на нем можно было выбрать какую последовательность запускать? У меня сделано две последовательности, но запускается всегда только одна.
Anton
Эти последовательности должны объявляться как Available, тогда можно выбрать
Alexey
Спасибо большое!!
Alexander
Смотреть как вы назначаете политики, как туда попадают или не попадают пользователи
Иван
Коллеги, всем доброго времени суток! Прошу махнуть, в каком направлении двигаться по одной задачке:
Есть коллекция устройств.
Необходимо проверить наличие "ветки реестра1", "ветки реестра2".
При обнаружении одной из них или обеих, выгрузить значения веток.
В итоге должен получиться список с имена рабочих станций и значениями веток реестра.
Иван
У кого есть опыт решения подобных задачек? Чем лучше решать?
Иван
Как сделать это "ручками" (ну, там подключиться к удаленному реестру, включить его, если выключен, найти ветку и скопировать нужное) я понимаю. А через CCM пока нет.
Quantum Yupiter
Инвентаризацией, через regkeytomof
 Evgeniy
Как сделать это "ручками" (ну, там подключиться к удаленному реестру, включить его, если выключен, найти ветку и скопировать нужное) я понимаю. А через CCM пока нет.
Написать скрипт который будет читать реестр, и писать значения в wmi, после этого собирать эти значения инвентаризацией
Иван
Написать скрипт который будет читать реестр, и писать значения в wmi, после этого собирать эти значения инвентаризацией
Спасибо за направление! Пошёл скилл качать :)
Quantum Yupiter
Написать скрипт который будет читать реестр, и писать значения в wmi, после этого собирать эти значения инвентаризацией
Скрипт не нужен, есть regkeytomof
Quantum Yupiter
Который позволяет использовать нативный registry provider
Quantum Yupiter
Если бы вы, например, локальных пользователей собирали, то потребовался бы скрипт, т.к. нормального нативного WMI класса нет
 Ilia
CMPivot по ключам реестра умеет
но не там не помню, чтобы можно было два ключа в одном запросе нормально сджойнить
Quantum Yupiter
Можно собрать отдельно и в экселе джойнить, но я думаю, можно и прям в kusto запросе
Ilia
Если разовая акция, то, на мой взгляд, быстрее cmpivot, а дальше в экселе фильтровать как хочется и не заморачиваться с инвентаризацией
Sergey
яб CI-ку сделал
там сразу и не комплайнс показало и значение достать легко
Александр
яб CI-ку сделал
там сразу и не комплайнс показало и значение достать легко
при подобной задаче тоже первое что в голову пришло
Иван
Я нашел :) https://web.archive.org/web/20200318180701/https://gallery.technet.microsoft.com/RegKeyToMof-28e84c28/file/153693/1/RegKeyToMOF_v36.exe