Меня начальство убеждает что это никому не надо и не взлетит)
Но аналогичную проблему имею на машинах которые за впн, и давно не получали обновления. Ибо на удаленку отправили а как они обновы будут получить не подумали.
Ну, я тоже не уверен, что взлетит. Тут зачастую, мы показываем, что можем реализовать, а дальше начальство хлопает в ладоши, и вешает в грудь звёздочки
 Анатолий


 Anton
Ну, я тоже не уверен, что взлетит. Тут зачастую, мы показываем, что можем реализовать, а дальше начальство хлопает в ладоши, и вешает в грудь звёздочки
Ну я это делаю в первую очередь для того чтобы убрать примерно 30% заявок по софту. В теории сделать полностью селфсервис для пользователей. Но вот тоже постоянно наталкиваюсь на непонимание что это снимет нагрузку с ТП.
Анатолий
ну тут проблемы 2: обеспечение 100% покрытия ццм на тачках, в т.ч. чтоб было место свободное и тд, и реклама сервиса пользователям
Anton
ну тут проблемы 2: обеспечение 100% покрытия ццм на тачках, в т.ч. чтоб было место свободное и тд, и реклама сервиса пользователям
У меня сейчас 146% покрытия))
Даже на тех тачках где не надо.
Я недавно начал находить клиенты которые ещё к старому сайту прицеплены. И болтаются без управления. И это на прод серверах.
Так что у меня наоборот, инвентаризация и удаление клиентов с машин где его быть не должно.
Анатолий
У меня сейчас 146% покрытия))
Даже на тех тачках где не надо.
Я недавно начал находить клиенты которые ещё к старому сайту прицеплены. И болтаются без управления. И это на прод серверах.
Так что у меня наоборот, инвентаризация и удаление клиентов с машин где его быть не должно.
Недавно с Лызяевым победили проблему, около сотни тачек переезжали на старый сайт сами
Anton
Хм, словил странность. Баундари по ад сайту - ок. Но если вместо сайта сделать по подсети то хер.
СМ корректно воспринимает подсети с 16 маской? Или мне к сетевикам идти и разбираться с ними))?
Anton
Такой себе вопрос конечно) но протестировать особо негде, только на проде где и возникает такая проблема.
 Vasya
ссм, например, как ад не умеет. если в ад указать /16 для siteA, а потом сделать overlapping из этого же /16 сети /24 в siteb , то это будет корректно, а для ссм это будет некорректно
Anton
Бля…понятно….
Anton
Сорри за французский…
 Sergey
more specific не работает (
прекрасно вас понимаю и поддерживают
 System Center Bot
Configuration Manager news:
List of Windows 10 21H2 Group Policy Settings https://www.anoopcnair.com/list-of-windows-10-21h2-group-policy-settings/
Installing WinGet via PowerShell http://mickitblog.blogspot.com/2021/12/installing-winget-via-powershell.html
Converting Cisco AnyConnect stats (vpncli.exe stats) to a PowerShell Object https://www.systanddeploy.com/2021/12/converting-cisco-anyconnect-stats.html
Getting started with Remote help for Windows devices https://www.petervanderwoude.nl/post/getting-started-with-remote-help-for-windows-devices/
Анатолий
подождите, у меня ржака начинается - ALDPro презентуют)
Anton
ссм, например, как ад не умеет. если в ад указать /16 для siteA, а потом сделать overlapping из этого же /16 сети /24 в siteb , то это будет корректно, а для ссм это будет некорректно
Хотел называется вывести впн в отдельный баундари, но впн подсеть у нас прикреплена к основному сайту с пользовательскими машинам(
Sergey
впн можно по другому определять
Sergey
в 2111 теперь и по дескрипшену
Sergey
там было ППТП и по названию
Anton
Просто у меня тогда машины сразу в 2 баундари. И я вот честно не понимаю как и можно ли настроить приоритет.
Anton
да подожди, люди еще на 2107)
Не надо, в 2107 тоже был такой вариант, но по имени.
Это qol изменение не более)
Sergey
интересный вопрос... ВПН вроде как отдельный механизм, и должен выигрывать перед границами
Sergey
@LolcatPro не подскажешь на вскидку, соединения определяемые как VPN выиграют при оверлапинге с ганицами?
Анатолий
А как тачка может быть сразу в 2х баундари если они не пересекаются? Если 192 ххх
Vasya
Хотел называется вывести впн в отдельный баундари, но впн подсеть у нас прикреплена к основному сайту с пользовательскими машинам(
вот те здравствуйте. хардкор. я думал, что так никто уже не делает. ну диапазон-то хоть "вирутально" попилен? если да - со стороны ссм тоже разделите, если не юзаете vpn boundary groups
Sergey
кажется когда идет определение локейшн-дискавери
то отправляются все ИП адреса на МП
Sergey
(
Anton
Блин. А мне вот надо сделать та чтобы впн баундари отбрасывала на cdn MS(
Sergey
спаисбо
Anton
Ясненько-понятьненько.
Anton
вот те здравствуйте. хардкор. я думал, что так никто уже не делает. ну диапазон-то хоть "вирутально" попилен? если да - со стороны ссм тоже разделите, если не юзаете vpn boundary groups
Ну в основном сайте несколько подсетей.
Сервера - /24
Пользователи - /16
Впн - /23
И вот теперь ломаю голову, или все баундари на подсети/рейнджи переводить или хз что еще(
Vasya
границы запилены на основании ад сайтов?
Anton
В текущий момент - да
Vasya
мое внутренне убеждение - никогда так не делать, если ад и их сайты админишь не ты сам
Анатолий
чую, как хорошо, что изанчально делал по ip..
Vasya
ровно так же, как и старая добрая рекомендация - юзать ranges, а не subnets
Sergey
) типа порубить все локации на границы?
Anton
мое внутренне убеждение - никогда так не делать, если ад и их сайты админишь не ты сам
Я могу и сам. И в курсе всех изменений. Но с рейнджов я и уходил в сторону ад баундари тк у нас были проблемы.
Vasya
одно лечим, другое калечим
Anton
ровно так же, как и старая добрая рекомендация - юзать ranges, а не subnets
Сколько людей столько и мнений)
Мс же сами говорят что подсети и рейнджи - не бест практис?
Vasya
ссм, например, как ад не умеет. если в ад указать /16 для siteA, а потом сделать overlapping из этого же /16 сети /24 в siteb , то это будет корректно, а для ссм это будет некорректно
просто с этим когда-нибудь обязательно можно столкнуться, если бизнес имеет свойство масштабироваться и кого-то покупать/поглощать
Anton
чую, как хорошо, что изанчально делал по ip..
Ну у меня по ад сайтс- все ок)
Ну кроме этой задачи вынести впн в отдельный баундари)))
Vasya
Сколько людей столько и мнений)
Мс же сами говорят что подсети и рейнджи - не бест практис?
я видел очень много вещей, которые пилят костылями через ссм, когда это можно и нужно делать через ГПО. просто потому, что админы ссм и админы АД не дружат.
Sergey
Я почти откащался от границ)
Анатолий
ага, особенно весело, когда в АД может быть условно одна аушка Красноярск, а в ней несколько разных физических локаций
Anton
просто с этим когда-нибудь обязательно можно столкнуться, если бизнес имеет свойство масштабироваться и кого-то покупать/поглощать
Приму к сведению, попробую перепилить на рейнджи, посмотрю как будет работать. А то доступна к сети в отличии от АД - никакого.
А сетевик у нас крайне странный человек)
Sergey
Да
Sergey
Больше 7к сетей, меняется все оч динамически
Anton
я видел очень много вещей, которые пилят костылями через ссм, когда это можно и нужно делать через ГПО. просто потому, что админы ссм и админы АД не дружат.
Ну тут вопрос большей частью как проще.
У нас вот сейчас 802.1х внедряют, и вот через гпо легко wired соединения настроить, но Wi-Fi я сделал через CM.
Но ты прав, такая проблема есть)
Sergey
Пздц)
Vasya
Больше 7к сетей, меняется все оч динамически
ну если все каналы и прочее позволяют - почему бы и нет. чем проще, тем лучше
Sergey
ну если все каналы и прочее позволяют - почему бы и нет. чем проще, тем лучше
Оч ждал определение впнщиков по дескрипшну
Anton
Оч ждал определение впнщиков по дескрипшну
Хм, получается выделеные баундари только для впн пользователей?
Sergey
да, хочу чтобы они только в CMG ходили
Anton
Вот я и столкнулся что сменив ад на рейндж с утра сегодня получил звонки от ТП что осд перестало работать.
Подсеть из которой делают ОСД в рейндже.
Anton
да, хочу чтобы они только в CMG ходили
Понятно, а как остальные клиенты?
Только дефолт? И нормально работает, интересно. У меня машин сильно меньше, тоже чтоль попробовать провернуть такой финт ушами.
Anton
ощущение, что я в русской игре с дизайном 2008 года..
Ну вот не надо, там было много хороших игр. Хоть это уже и времена заката российского геймдева)
Анатолий
Sergey
Понятно, а как остальные клиенты?
Только дефолт? И нормально работает, интересно. У меня машин сильно меньше, тоже чтоль попробовать провернуть такой финт ушами.
да, почти, есть чутка специфики, но целевая схема - все что в мск и больших офисах - в dc наши ходит, остальное - CMG/MU
Sergey
а че... плоский дизайн, только границы форм/кнопок выделены, но по мне так это удобнее грёбаного бесшовного дизайна, когда не понятно что за контрол перед тобой, пока мышку не проведёшь над ним
Anton
 Anton
да, почти, есть чутка специфики, но целевая схема - все что в мск и больших офисах - в dc наши ходит, остальное - CMG/MU
Логику понял, в целом мне очень применимо, тк нет филиалов. Только основной сайт + 2 ДЦ.
Ну чтож, спасибо за совет и то что поделился своим решением. Попробую обкатать у себя.
 Никита
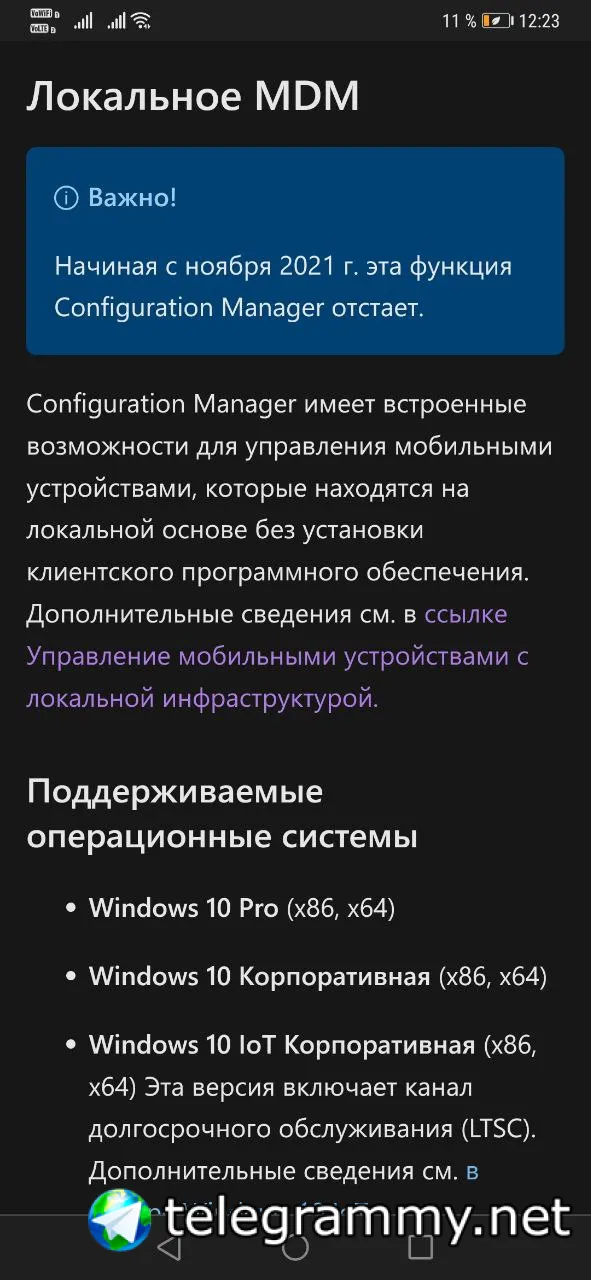
Такой вопрос, а MDM встроенный в SCCM умеет работать с W10?
Никита
 Никита
А то может заявлено, а работает через Ж
Анатолий
рулю своим буком как обычной тачкой через ццм)) со сломанным airwatch))
Никита
Я тут SharedPC настроил через WMI, а потом осознал что в SCCM есть MDM
Никита
И по идее можно применять те же политики с него
Quantum Yupiter
А ему нужны интюновые лицухи
Quantum Yupiter
Мб я чего не помню, но мне казалось, что нужны даже если ими фактически не пользуешься