 Никита


Всем привет, а силами только SCCM можно сделать так чтобы, пользователь залогинился в систему, далее залогинился на Web-портал и после логина на Web у него приехали согласно его роли софт, папки и так далее?
Никита
Intune нет и не предвидиться
Никита
CMG вроде умеет раздавать софт через интернет
 Pavel pinky13
 Dmitry
Intune нет и не предвидиться
пилишь свой портал, который на основании ролей добавляет пользователей/девайсы в АД группы (или коллекции) 🙂
Dmitry
ты не стесняйся, спрашивай, напридумываем тебе костыльных схем )))
Никита
пилишь свой портал, который на основании ролей добавляет пользователей/девайсы в АД группы (или коллекции) 🙂
Эх.
А еще пропинывает коллекции на установку.
А менее костыльный способ есть?
 Sergey
Никто не жаловался последнее время что клиенты генерят трафик на принтсерверы?
вроде как обновляют драйвера постоянно... или чекают как то
 Товарищ
товарищи.
Товарищ
аникто не юзал manage engine ьвь &
Товарищ
mdm&
Alexander
Курс бесплатный на плюралсайте
Alexander
Ща
Alexander
https://www.pluralsight.com/partners/microsoft/azure-data-explorer
Alexander
Собственно там второй модуль
Alexander
Но вообще там просто, если у тебя там не надо парсить дикие вложения и джойнить разные таблицы
Alexander
Запросы из log analytics можно грузить и в power bi и там красиво рисовать
Alexander
Ну либо воркбуки делать
Quantum Yupiter
 Vladislav
 Vladislav
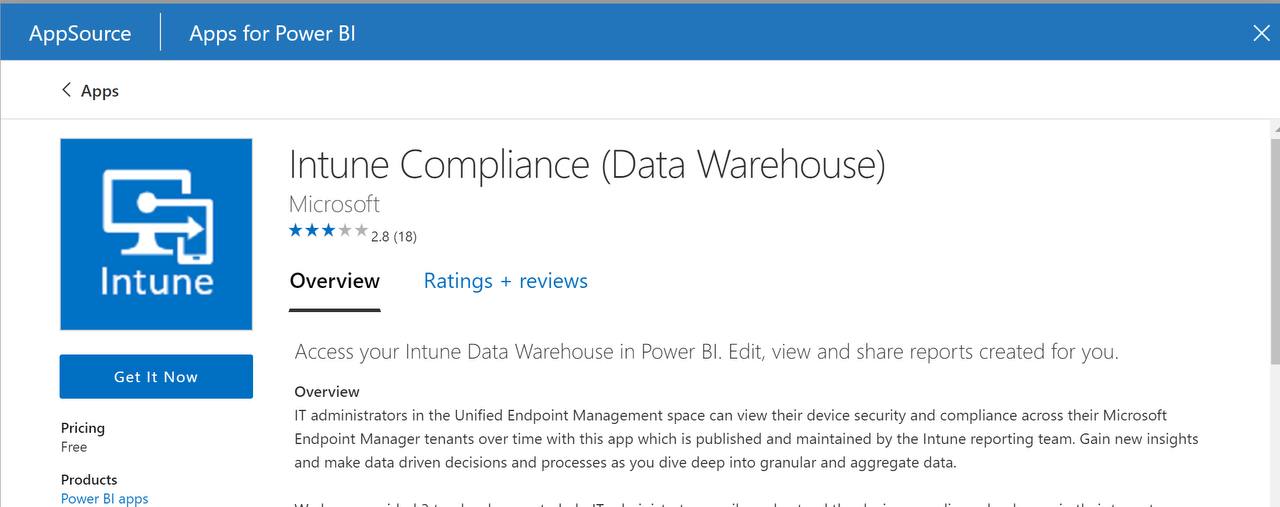
Парни, а есть где гайд по этому?
Vladislav
Видимо, я что-то не понимаю: получаю доступ к множеству не связанных между собой таблиц. А ключи не всегда интуитивно понятны.
Alexander
Несколько репортов построишь и привыкнешь
Vladislav
Несколько репортов построишь и привыкнешь
Это да, но до сих пор не удаётся никак найти статус девайса по конкретной комплаенс полисе.
Vladislav
Т.е. я хочу видеть не общий комплаенс, а с разбивкой на полиси, и вот, это никак не удаётся получить.
Alexander
Не уверен что так можно
Alexander
Посмотри в бете
Alexander
Оки:) спасибо
Ну там было сильно больше схем. Инвентори по приложениям я только оттуда брал
Vladislav
И вопрос в догонку, кто-нибудь пилил полиси для кондишенала аксесса по установленным обновам?
Alexander
Vladislav
Alexander
Да я понял. Просто это странно
Alexander
И не уверен, что реализуемо через интюн
Alexander
Комплаенс политики скупы
Vladislav
Ну, безопасники сходят с ума. А пока реализовали, через ручное перечисление минимального билда
Vladislav
Т.к. выходят обновы раз в месяц - обновлять полиси раз в месяц так себе, конечно, но работает
Alexander
А, ну хоть kb конкретную искать не надо
Alexander
Ну, безопасники сходят с ума. А пока реализовали, через ручное перечисление минимального билда
Надо говорить не идти к вам. Безопасники странные
Aleksey
 System Center Bot
Configuration Manager news:
Modifying Windows 11 Start button location and Taskbar icons during OSD/AutoPilot https://ccmexec.com/2021/10/modifying-windows-11-start-button-location-and-taskbar-icons-during-osd-autopilot/
Add Custom Widgets to Windows 11 Desktop Screen https://www.anoopcnair.com/add-custom-widgets-to-windows-11-desktop-screen/
"BSOD" до ввода Bitlocker PIN https://www.sccm2012.ru/2021/10/bsod-bitlocker-pin.html
Config Manager Reporting & The Ultimate Computer Inventory Report https://www.get-itguy.com/2021/10/config-manager-reporting-ultimate.html
Microsoft Endpoint Manager: In-Place Upgrade or Side by Side http://www.walshamsolutions.com/microsoft-endpoint-manager-in-place-upgrade-or-side-by-side
Removing The Built-in Teams App in Windows 11 with Intune https://sysmansquad.com/2021/10/08/removing-the-built-in-teams-app-in-windows-11-with-intune/
System Center Bot
Configuration Manager news:
Modifying Windows 11 Start button location and Taskbar icons during OSD/AutoPilot https://ccmexec.com/2021/10/modifying-windows-11-start-button-location-and-taskbar-icons-during-osd-autopilot/
Add Custom Widgets to Windows 11 Desktop Screen https://www.anoopcnair.com/add-custom-widgets-to-windows-11-desktop-screen/
"BSOD" до ввода Bitlocker PIN https://www.sccm2012.ru/2021/10/bsod-bitlocker-pin.html
Remove desktop shortcuts for the current user and public profile using PowerShell and Proactive Remediations https://www.imab.dk/remove-desktop-shortcuts-for-the-current-user-and-public-profile-using-powershell-and-proactive-remediations/
Config Manager Reporting & The Ultimate Computer Inventory Report https://www.get-itguy.com/2021/10/config-manager-reporting-ultimate.html
Removing The Built-in Teams App in Windows 11 with Intune https://sysmansquad.com/2021/10/08/removing-the-built-in-teams-app-in-windows-11-with-intune/
Alexander
Чат не читай, пиши)
Alexander
Было бы круто на десктопах иметь МАМ как на мобилках, но нет(
Alexander
Да зачем? Тебе лишняя работа нужна? Контролируешь что они делают с данными корповыми и норм
Alexander
В теории это и MIP может дать, но попробуй его нормально задеплоить
Quantum Yupiter
Лучше таки интюнить. Гораздо проще чем ставить агента сццм
Alexander
Ты не понял что я написал.
Quantum Yupiter
Пользователя просить
Quantum Yupiter
Сделать Conditional access - хочешь почту, изволь заинтюниться
Alexander
Ну ок. От какого вектора атаки с byo тачки ты хочешь защититься?
Alexander
@ivanbudylin залетай тоже на огонёк. Пошатаем отцу его устаревшие понятия
Quantum Yupiter
Сделать Conditional access - хочешь почту, изволь заинтюниться
А заинтюнился - изволь соответствовать дальше
Alexander
RDP
Alexander
Alexander
Как там тебе в 2010?
Quantum Yupiter
Windows 365, хуле
Alexander
Windows 365, хуле
Так а зачем даже он, если нужна только почта и документики. Шифруй корп данные и все.
Alexander
Ты не пускаешь тачку в свою сеть, какая разница что там на ней происходит.
Alexander
Хоть рептилоиды
Alexander
Если же есть какой то спец софт и доступ в сеть, тогда имеет смысл
*TT
Сделать Conditional access - хочешь почту, изволь заинтюниться
На чем нынче conditional access строить подскажите пожалуйста.
Из sccm выпилили в какой то из версий.
Без интюна как то реализуется это?
Ivan
@ivanbudylin залетай тоже на огонёк. Пошатаем отцу его устаревшие понятия
Ничего не понял. Но очень интересно. (с)
Alexander
Ничего не понял. Но очень интересно. (с)
Жене надо управлять byo устройствами, потому что они подключаются по рдп к корповым ресурсам. Все плохо
Ivan
Ну так если по RDP, так и управляй тем, куда они идут по RDP (свой личный RDS/VDI, Azure Desktop, Windows 365), не?
Ivan
А для допуска к этому вот RDP используй Conditional access. MFA, вот это всё.
Quantum Yupiter
На чем нынче conditional access строить подскажите пожалуйста.
Из sccm выпилили в какой то из версий.
Без интюна как то реализуется это?
Intune наше всё, в сццме это есть, но дико криво через onprem dha
Alexander
Жень, ты уверенно пропускаешь какие то вещи, которые я пишу и не отвечаешь вопросы. И при этом не перестаёшь агресировать.
Alexander
Просто нахер
 Vasya
Cisco any connect c posture уже предлагали?
Ivan
Ну так вы и будете - и будет это VDI/W365/см. выше. Домашний комп будет просто тонким клиентом, который запускает клиент RDP. Пускать к корповым ресурсам неуправляемого клиента - да, это очень хреновая идея.
Alexander
Ты передергиваешь и игнорируешь что тебе пишут.
Я тебя сразу спросил «какой вектор атаки ты хочешь минимизировать?». Ты это проигнорил.
Далее я сказал, что было бы круто иметь аналог МАМ для десктопов. Ну или хотя бы нормально внедрённый MIP. BYO тачки не должны иметь доступа к сети организации. Если нужны документы, то управлять надо документами.
На это ты тоже забил.
Итого ты используешь какое то решение для рамочной безопасности, потому что так просто укладывается в голове.