Покажи лог
Ща на обед вырвусь и снова проверю
 Stepan

 Stepan
аааа.. ошибка ведет к разделам... я тоже видимо зря там понастраивал)
Anton
Это достояно дурная практика, хоть и кажется привлекательной.
Обычно это по регламенту требования. У нас вот именно так, или инвентарный или серийный.
Изменить не можем ибо мы дочка а требования из основной компании приходят.
 Sinq
Серийные номера не контролируются ИТ и могут меняться. Кроме того, они неудобны в повседневном использовании по
Sinq
структуре
Sinq
Обычно это по регламенту требования. У нас вот именно так, или инвентарный или серийный.
Изменить не можем ибо мы дочка а требования из основной компании приходят.
Ну если не можете — могу только посочувствовать :(
Anton
Серийные номера не контролируются ИТ и могут меняться. Кроме того, они неудобны в повседневном использовании по
У нас смена серийника возможна только при выходе из строя пк. И мать никто там менять не будет, сразу по гарантии или просто в ремонт к вендору.
Anton
Ну если не можете — могу только посочувствовать :(
Ну да, но если нет единой системы ведения ассетов которая сама выдаёт удобоваримые наименования, то приходится вот так делать. И с ограничением по 8 символов ещё.
Sinq
Может быть партия ПК с новым форматом серийника, с несовместимыми символами или длиной. Производитель тут ничего не грантирует. Может быть закуплена под какой-отдел нестандартная модель ПК, придётся по неё адаптировать схему
Dmitry
Я бы делал просто последовательно возрастающие номера
Anton
 Aleksandr
Народ, как в SCCM посмотреть дату переустановки агента на компьютере пользователя, инвентаризация вообще собирает эти данные, что то я при просмотре свойства PC ничего такого не нашёл
Quantum Yupiter
А зачем?
Quantum Yupiter
Она есть в smscfg.ini например на машине
Aleksandr
Да появилась необходимость
 Roman
А то уже мысли есть в базу лезть и смотреть что у приложений установлено
Stepan
 Stepan
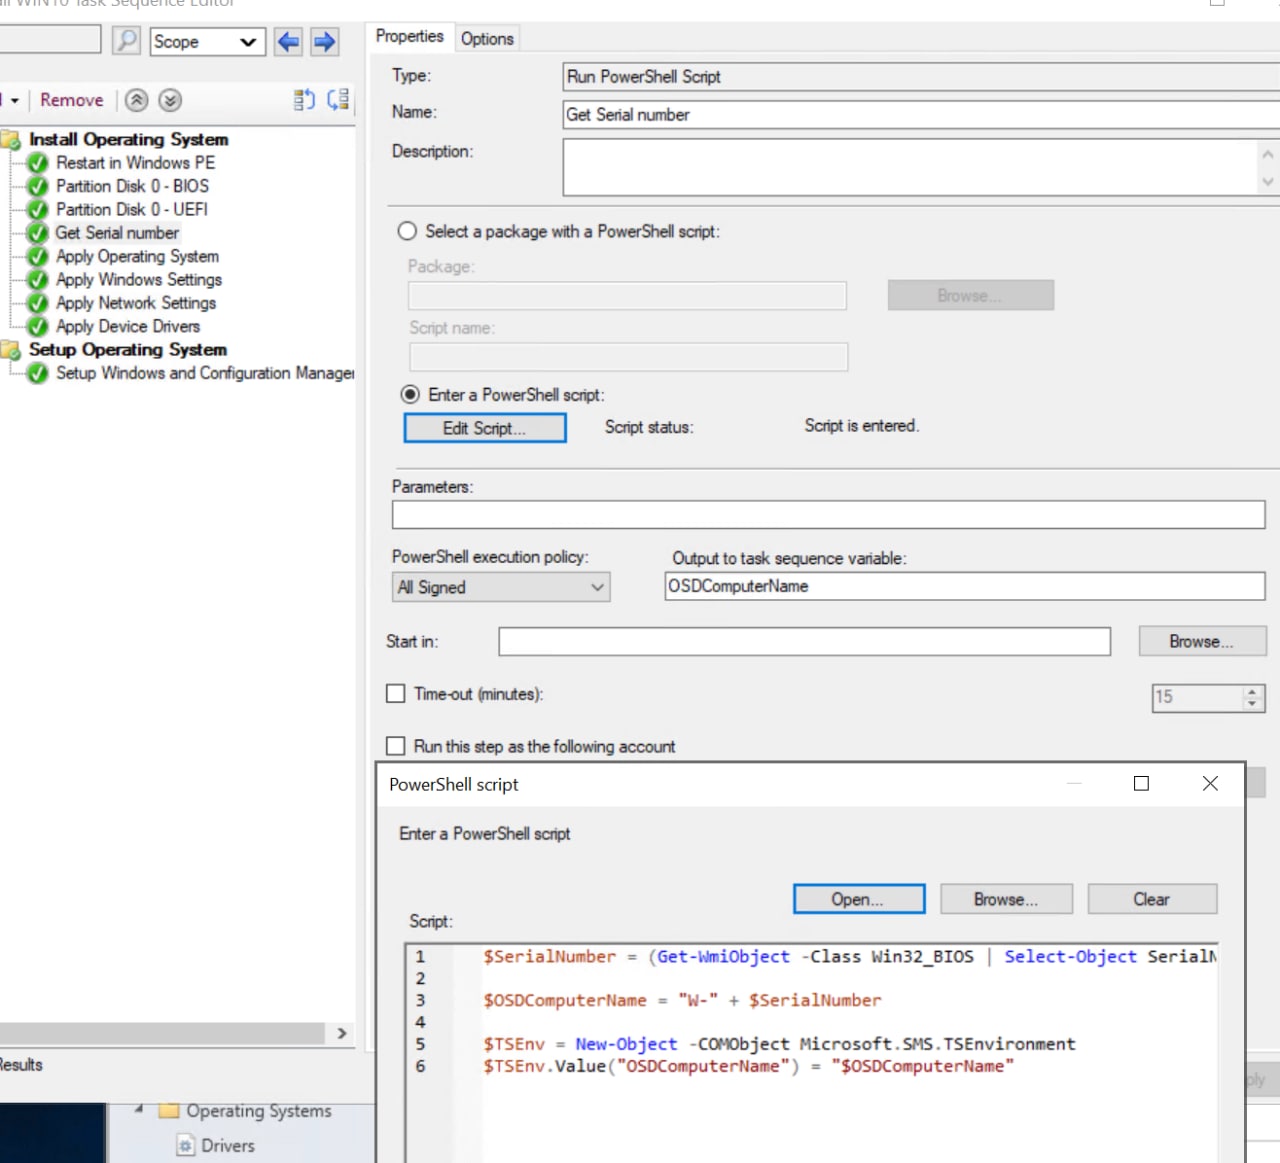
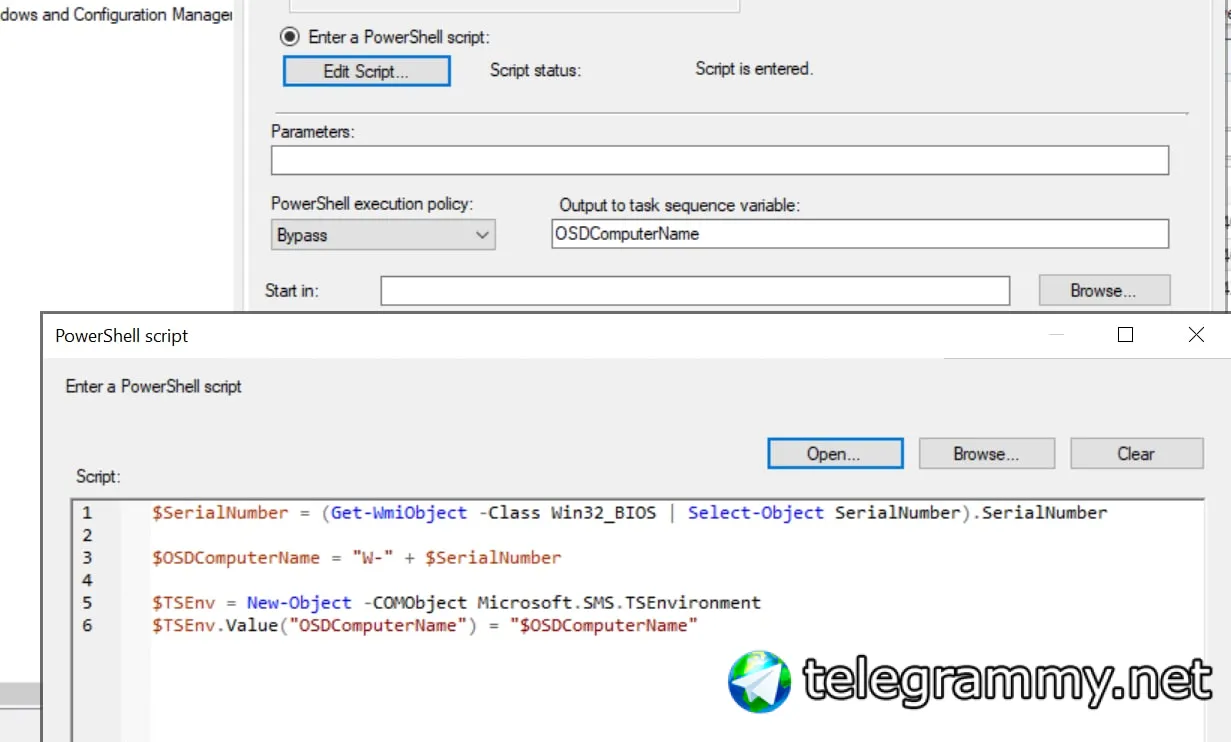
Не хочет имя менять при заливке
 Никита
А в MDT было у кого такое, что в процессе заливки машинка обращается по керберосу в домен, от не своего имени, а от левого имени?
Dmitry
Dmitry
Ilya
Господа, я же правильно понимаю, что в MacOS сейчас нельзя аутентифицироваться в системе под учеткой Azure AD, как например в Windows Joined устройствах. Т.е максимум что можно добиться SSO
Dmitry
Dmitry
ну, или батя @veo_richard
Roman
Roman
Покажи полную строку
Alexander
Alexander
либо синкать локальную учетку с учеткой AD через kerberos extention
Stepan
Значения-то правильно работают, не применяется к переемнной в sccm
Dmitry
 Dmitry
че за модерн вэй
Dmitry
делай по старинке
Stepan
)))) ok
Dmitry
Stepan
по F8 ?
Dmitry
да
Ilya
либо синкать локальную учетку с учеткой AD через kerberos extention
а есть на вскидку любая дока по этому кейсу?
Alexander
а есть на вскидку любая дока по этому кейсу?
https://www.apple.com/business/docs/site/Kerberos_Single_Sign_on_Extension_User_Guide.pdf
Ilya
Alexander
страниа 14
Alexander
но естественно должно быть подключение к домен контроллеру
Ilya
кто? В моем случае земной ад вообще нет
Alexander
тогда только jamf connect
Vlad
Господа, я же правильно понимаю, что в MacOS сейчас нельзя аутентифицироваться в системе под учеткой Azure AD, как например в Windows Joined устройствах. Т.е максимум что можно добиться SSO
можно взять Jamf, jamf connect и сделать в нем интеграцию с Azure AD
Ilya
ааа, ясно
Vlad
тогда только jamf connect
там при авторизации в ажур он перекидывает на окно проверки, где вводиться пароль от локальной УЗ...Это реально убрать? или такое будет постоянно?
Alexander
Alexander
все еще надеюсь, что МС с эплом договорятся
Alexander
может они таки смогут допилить нативную поддержку аад авторизации хотя бы для устройств с managed apple id
Ilya
Короче получается, что прозрачного решения пока нет
Ilya
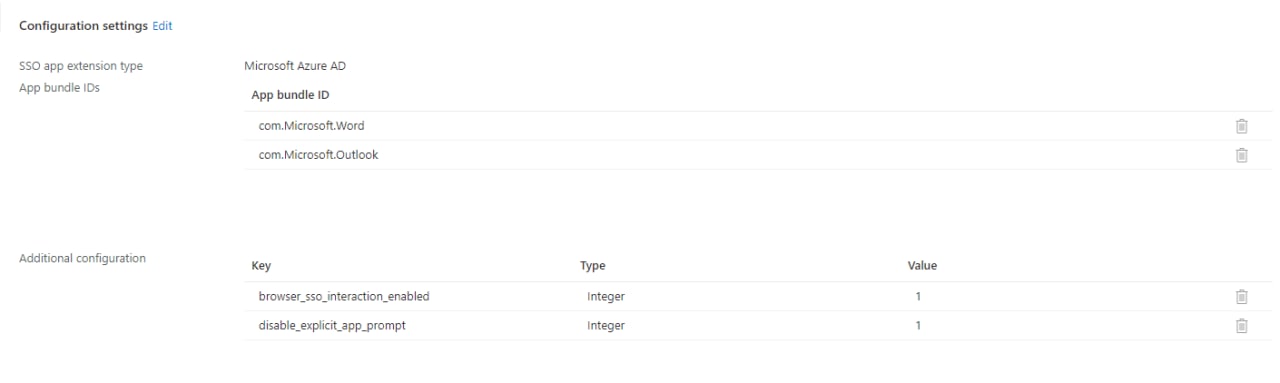
Тут вопрос, а Outtllook должен автоматом хватать как браузер учетку?
Alexander
если устройство в интюне, то аутлук подхватывал учетку
Ilya
 Alexander
Только эплу это нафег не уперлось :)
зря ты так. они сейчас очень неплохо задумались про использование маков/ios в энтерпрайзах
Alexander
посмотрим на wwdc
 Anton
Они и так неплохо использовались и до этого
Alexander
да, но это было на говне и палках
Anton
Гпо для маков
Anton
Нативно
Alexander
тот же kerberos sso раньше продавался как Enterprise Connect за 5000$. теперь встроен в систему
Anton
Закинь в продакт группу
Anton
Ты ж есть в рассылке
 Sergey
@quantum_yupiter Паш, Win10 ARM sccm клиентом поддерживается?
Dmitry
https://docs.microsoft.com/ru-ru/mem/configmgr/core/plan-design/configs/supported-operating-systems-for-clients-and-devices
Dmitry
arm только в одном местре встречается 🙂
jitesh kumar
[New Post] ✅Use Filters for Assigning Apps Policies and Profiles In Intune Portal | Endpoint Manager #MSIntune #MEM #MEMPowered
https://www.anoopcnair.com/use-filters-for-assigning-apps-policies-and-profiles-in-intune-portal/
 Анатолий
И в третий раз спрошу, wol кто нить юзает через sccm? С 2010 сказано, что больше нет проблемы с сетью.. А-ля широковещательный шторм..
Никита
Анатолий
А раньше он случался?
А кто ж его знает... Пользователи это такая штука, могут долго терпеть
Анатолий
У нас 4корпуса в 6-8этажей на 8тыс устройств. Мне кажется бобик сдохнет бегать:)
Astronaut Jones
У нас 4корпуса в 6-8этажей на 8тыс устройств. Мне кажется бобик сдохнет бегать:)
Просто бобиков нужно больше
Анатолий
Зачем бобики если есть wol