может кто подскажет... щас настраиваю доступы.
создал скоп, натравил на него учетку с правами Application Author и Application Deployment Manager, захожу в библиотеку приложений, а ПО отсуствует... т.е. права не наследуются... в какую сторону копать?
Эта
 Анатолий

 Анатолий
Меня смущает строчка в документации.. Области безопасности не поддерживают иерархическую структуру
Следовательно, я админ и создал приложение, например 1с, чтобы увидели коллеги из других отделов, которые отделены все скопами, мне надо на это конкретно приложение всем доступ давать?
 Quantum Yupiter
Меня смущает строчка в документации.. Области безопасности не поддерживают иерархическую структуру
Следовательно, я админ и создал приложение, например 1с, чтобы увидели коллеги из других отделов, которые отделены все скопами, мне надо на это конкретно приложение всем доступ давать?
Иерархии нету, да.
Делают обычно так.
Авторы приложения используют скоуп "тест" для новых прилаг. Когда всё протестено - добавляют скоуп "паблик" - и тем самым делают его видимым для остальных
Анатолий
Иерархии нету, да.
Делают обычно так.
Авторы приложения используют скоуп "тест" для новых прилаг. Когда всё протестено - добавляют скоуп "паблик" - и тем самым делают его видимым для остальных
Так если у меня 5 скоупов, по разным направлениям поддержки. То создать 6й 'паблик' чисто для приложух?
Анатолий
Всё) докурил) спасибо
Max
Посоны, we are hiring :)
https://careers.microsoft.com/us/en/job/1012738/Technical-Specialist-Cloud-Endpoint
сначала выпили всех W10 TSP, теперь снова хайрят :)
Alexander
на время
 Никита
Всем привет, такой вопрос, почему в консоли на сервере SCCM репорты видны, а с любой другой консоли под той же учёткой их нет?
Quantum Yupiter
Никита
Кхм, алертов не наблюдаю на эту тему
Никита
Раньше были
Quantum Yupiter
Консоль лезет на /reportserver "браузером"
 Sergey
Пкм на reports
Там можно выбрать srp
Dmitry
 Pavel pinky13
 Ivan
Sergey
Ну либо приложение powershell скрипт, которое все это проверит, плюс CI от имени пользователя. А так вообще GPO может подобное гораздо проще.
 Павел
Нуда, зачем SCCM, если с этим отлично GPO справляется
Sergey
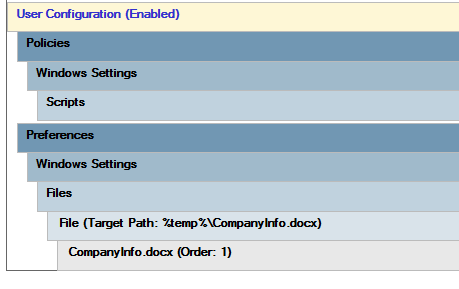
зачем скрипт, GPO может класть файл куда надо
Sergey
 Павел
А зачем такой гемор, тебе ни что не мешает разлить конфиг по GPO а прога отдельно, да если он не долетит а GPO положит файл то ничего страшного не произойдёт
Павел
Тоесть как раз GPO отлично справится с ролью подкинуть файл при логине нового юзера
Павел
Ну и так, для отчистки совести, может захочешь по другому или прога держит конфиг и его не заменить. Можно ещё расскидать задание в шедулер, тригер вход любого пользователя, а там тотже powershell, например, стопит службу кидает конфиг. Я так понял не втой случай, но так, как вариант
Sergey
если файл будет не совпадать, с тем, что должен быть, GPO его заменит.
Павел
Dmitry
Что-то интюн тебя сильно расслабил :)
Павел
А ссылка есть?
Dmitry
Такими темпами до cio/cto докатишься, будь осторожней))
 Anton
Posh App deploy toolkit
Anton
А конфиг для всех один?
Anton
Который в аппдата
Anton
И шоб ещё собаки кусали
Dmitry
😂😂
Anton
Оно опенсурс
Anton
Да потому что любые изъебы можно в нем сделать
Anton
Там все просто
Anton
Там свой модуль импортируется, в котором все уже сделали
Anton
Там одним деплоем можно нахер все снести и поставить по красоте, без ебли особой
Павел
Спасибо
Anton
Ты можешь катнуть конфиг на текущего юзверя просто
Anton
А приложуху на компы
Anton
Я не помню, можно в деплое ставить депендесис в этом случае?
Anton
Так ты на группу раскати
Anton
Юзверь в группу попал - к непюму приехало
Anton
А, я понял о чем ты
Anton
Зависимости проверь
Anton
А, ну ок
Anton
CI можно создать и пош все равно нужен и просто конфиг создать из поша
Anton
Тебе просто лень ковырять :)
Anton
Был бы лет на 30 моложе, то сделал бы ща на поше фастиком :)
Никита
Тоесть как раз GPO отлично справится с ролью подкинуть файл при логине нового юзера
Костыль, что мешает инсталл приложения выполнять posh скриптом, который после закинет конфиг или сделать новое приложение для рассылки конфига, а ему в зависимости впихнуть исходное
Никита
Gpo это очень костыль в данной задаче
Pavel pinky13
У меня такое есть. Два пакета. Один от системы другой от пользователя
Павел
Костыль, что мешает инсталл приложения выполнять posh скриптом, который после закинет конфиг или сделать новое приложение для рассылки конфига, а ему в зависимости впихнуть исходное
Речь про новых юзеров входящих в систему при установленном пакете
Никита
Речь про новых юзеров входящих в систему при установленном пакете
Пакет можно развернуть для юзеров
Никита
Новый юзер, новая инсталляция конфига
Никита
Gpo это хорошо, но лучше не делить активность между система и в гпо по большому счету нет удобных централлизованных отчётов
Никита
Вопрос чисто в подходе, а на эту тему есть другой вопрос, кто как тестирует свои обновления, какие кейсы и где проверяются?
Возникла задача разработать что-то похожее на свод кейсов и правил
Dmitry
Не надо сцать использовать гпо)
Dmitry
Раскидать файлик через гпо - нормально
Никита
Когда к тебе придёт инициатор и спросит, какие клиенты покрыты уже и какой процент покрытия в целом
Никита
Хочешь бы занудой - сделай ci/cb
Ну ко мне приходят инциаторы изменений с такими вопросами, приходится быть занудой
Dmitry
Ты, наверное, и ярлыки юзерам через ссм раскидываешь и потом отчёт предоставляешь инициаторам
Никита
Никита
Хотя где-то я такое применял при первичном развертывании
Андрей
Подскажите, кто сталкивался с задачкой. Делаю коллекцию, на основе запроса, по которуму в нее должны попадать устройства без определенного установленного софта. Но ни у самого не получается составить релевантный запрос, ни примеры из сети корректно не работают
Dmitry
Dmitry
какой вопрос такой ответ))
Андрей
Это да
Dmitry
запрос то покажешь?
Андрей
запрос то покажешь?
select distinct SMS_R_System.Name, SMS_G_System_ADD_REMOVE_PROGRAMS.DisplayName from SMS_R_System inner join SMS_G_System_ADD_REMOVE_PROGRAMS on SMS_G_System_ADD_REMOVE_PROGRAMS.ResourceID = SMS_R_System.ResourceId inner join SMS_G_System_CH_ClientSummary on SMS_G_System_CH_ClientSummary.ResourceID = SMS_R_System.ResourceId where SMS_G_System_ADD_REMOVE_PROGRAMS.DisplayName not like "%InfoWatch%"
Dmitry
select SMS_R_System.ResourceId, SMS_R_System.ResourceType,
SMS_R_System.Name, SMS_R_System.SMSUniqueIdentifier, SMS_R_System.ResourceDomainORWorkgroup,
SMS_R_System.Client from SMS_R_System inner join SMS_G_System_INSTALLED_SOFTWARE on SMS_G_System_INSTALLED_SOFTWARE.ResourceID = SMS_R_System.ResourceId
where SMS_G_System_INSTALLED_SOFTWARE.ProductName not like "%InfoWatch%"