 Товарищ


ну вот если в бд только.
 Dmitry
Останови клиента
Удали смсцфгини и серт смма
Запусти клиента
Ну и можешь в бд грохнуть
Dmitry
На одном протести
Товарищ
ну ща потестим.
Товарищ
спс.
 crims0n
возник интересный вопрос.
в консоли sccm есть пара десятков машин на которых не стоит агент sccm согласно свойствам и прочему. однако если зайти на эти машинки то агент стоит, более того он видит сами сервера sccm софт и прочая.
в какую сторону копать логов? почему не проходит обнаружение.
А management point у них правильный указан? Сервер сайта?
crims0n
Политику загрушают, если толкнуть с локальной машины?
Товарищ
А management point у них правильный указан? Сервер сайта?
если смотреть с консоли вообще пусто. такое ощущение что агент поставился но как то не доконца или криво и политики не схавал.
Товарищ
политику щас проверю
crims0n
если смотреть с консоли вообще пусто. такое ощущение что агент поставился но как то не доконца или криво и политики не схавал.
Установка инициирована со стороны сервера? Лог установки смотрел?
crims0n
C:\Windows\ccmsetup\logs\
crims0n
Там, вроде
Товарищ
Установка инициирована со стороны сервера? Лог установки смотрел?
установка происходит политиками из GPO выполняется 1 раз и не применяется повторно если выполнено.
Но я думаю выпилить эту схему и оставить только средствами sccm
crims0n
установка происходит политиками из GPO выполняется 1 раз и не применяется повторно если выполнено.
Но я думаю выпилить эту схему и оставить только средствами sccm
Верное решение. Либо пилить клиент в базовый образ системы.
Товарищ
политика была раньше чем добрались до образов системы 2.5к машин сразу то не переставить
crims0n
политика была раньше чем добрались до образов системы 2.5к машин сразу то не переставить
Почему же? Переставить. У ЫССЬ есть этот функционал. Там же и причины сбоя установки можно глянуть.
Товарищ
Конечно можно. но массово если системы преставятся то со мной сделают непотребные вещи.
Вот кстати ошибки в логах установки
MSI: Action 15:18:24: CcmTypelibRollback. In the event of install failing, this event rolls back the type libraries to the state before install started.
InstallFromManifest failed 0x80004004
crims0n
Конечно можно. но массово если системы преставятся то со мной сделают непотребные вещи.
Вот кстати ошибки в логах установки
MSI: Action 15:18:24: CcmTypelibRollback. In the event of install failing, this event rolls back the type libraries to the state before install started.
InstallFromManifest failed 0x80004004
Не системы переставятся, а агент. Его установка ничего не ломает.
Товарищ
Не системы переставятся, а агент. Его установка ничего не ломает.
агент то понятно. я про систему имел ввиду.
агент переставляется корректно это я знаю но вот если проблемные машины где нив какую.
crims0n
агент то понятно. я про систему имел ввиду.
агент переставляется корректно это я знаю но вот если проблемные машины где нив какую.
А вот там, да, иногда проще систему переустановить😂
crims0n
Это уже не из-за политики, кстати. Я посмотрел, эта ошибка обычно из-за косяков в самой системе.
Товарищ
ну тогда жизнь боль пущай тащат компы на переделку
Товарищ
 Товарищ
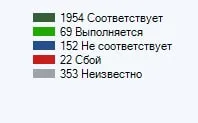
итого 400 машин хз где
crims0n
А оставшиеся уже перезаливать
Dmitry
вы че жестите))))
Dmitry
Отключи политику и ставь средствами ЫССЬ
не вижу ничего плохого в установке клиента через гпо
crims0n
не вижу ничего плохого в установке клиента через гпо
А я вижу. О таких клиентах нет информации в базе. Нельзя посмотреть причину сбоя установки.
crims0n
Только ручками лезть и смотреть по каждой
Dmitry
А я вижу. О таких клиентах нет информации в базе. Нельзя посмотреть причину сбоя установки.
клиент установился - подключился к ссм
и пуш тоже можно не отключать
crims0n
клиент установился - подключился к ссм
и пуш тоже можно не отключать
А смысл тогда в политике?
Dmitry
у меня так было сделано на 8500 клиентов и норм
Dmitry
одно другому не мешает)
crims0n
Так-то можно ещё клиент ставить через KSC и тучей других методов одновременно, но это бред
crims0n
Имхо, SCCM для того и нужен, чтобы не ставить софт через GPO
crims0n
В том числе и свой клиент
Dmitry
Имхо, SCCM для того и нужен, чтобы не ставить софт через GPO
ну так ты в гпо засовывай нормальный скрипт)
Dmitry
я не говорю, что это бест практикс, но схема рабочая
crims0n
У меня все скрипты нормальные) а вот дублирование функционала - это плохо)
 crims0n
У меня коллега админил KSC, настроил там распространение обновлений некоторого софта. Вот я запарился искать, с какого хрена клиентам ставится Эдж бета.
 Никита
У меня все скрипты нормальные) а вот дублирование функционала - это плохо)
А как же резервирование функциональных возможностей?
crims0n
А как же резервирование функциональных возможностей?
Ты же не будешь делать кластер файловых серверов, где один на винде, а другой на линуксе?
crims0n
Делай резервный сервер сайта, резервные точки управления и так далее, в рамках SCCM, а не в рамках задвоения функционала разными средствами.
Никита
Ты же не будешь делать кластер файловых серверов, где один на винде, а другой на линуксе?
Зависит от критичности бизнесу. Да и поднять 2 кластера и репликацию между ними, не тоже самое что написать скрипт в гпо
crims0n
Зависит от критичности бизнесу. Да и поднять 2 кластера и репликацию между ними, не тоже самое что написать скрипт в гпо
Скрипт в GPO так же нуждается в тестировании, так что тоже время потратишь. Лучше один раз настроить кластер, если он нужен, чем костыли ставить каждый раз.
Dmitry
такой упёртый 🙂
.
Ребята Привет! Кто использует configmgr и крипто про, на устройствах агент не работает
Dmitry
Ребята Привет! Кто использует configmgr и крипто про, на устройствах агент не работает
*заплакала половина чата*
.
Есть вариант решить ?
.
Или это мертвая тема ?
crims0n
Ребята Привет! Кто использует configmgr и крипто про, на устройствах агент не работает
Я использую, но проблем не было
.
У меня ещё в добавок фде чекпойт на них отвалился :((
.
Я понял буду ковырять, вдруг у кого есть манул или похожий случай поделитесь или куда смотреть помимо логов клиента
crims0n
А что вообще клиенты пишут в логах?
 System Center Bot
Configuration Manager news:
Script to make the user which enrolled in AAD a local admin. https://ccmexec.com/2021/03/script-to-make-the-user-which-enrolled-in-aad-a-local-admin/
How to Post SCCM Intune Jobs on HTMD Community Forum | HTMD Mobile App https://www.anoopcnair.com/how-to-post-sccm-intune-jobs-on-htmd-community-forum-htmd-mobile-app/
Store BIOS passwords on Azure Key Vault and set devices password with Intune (for Lenovo, Dell, HP) https://www.systanddeploy.com/2021/03/store-bios-passwords-on-azure-key-vault.html
How big is Windows 10? https://oofhours.com/2021/03/16/how-big-is-windows-10/
MEMCM - Migration from On Premise to Intune - Part 4 - Migration of Software Update Strategy http://www.walshamsolutions.com/memcm-migration-from-on-premise-to-intune-part-4-migration-of-software-update-strategy
How to Check if a Process is Running as Administrator in Windows 10 https://howtomanagedevices.com/windows-10/5035/how-to-check-if-a-process-is-running-as-administrator-in-windows-10/
.
Делаем стенд и будем снимать, у пользователей взять проблематично
Товарищ
Скрипт в GPO так же нуждается в тестировании, так что тоже время потратишь. Лучше один раз настроить кластер, если он нужен, чем костыли ставить каждый раз.
Лицензии где взять? они так то тоже денег стоят хороших.
а если рабочий вариант средства сццм и гпо то почему нет?
crims0n
Товарищ
помимо sccm win сервер sql и тд
Товарищ
Так у тебя же уже работает и то, и другое
я имею ввиду если собирать кластер и тд как предложили выше.
crims0n
я имею ввиду если собирать кластер и тд как предложили выше.
Обычно второй сервер сайта не нужен, а для точек управления, распространения не нужна база. Если говорить о полной отказоустойчивости, тогда уж полностью дублировать установку всего софта SCCM через GPO.
Товарищ
Обычно второй сервер сайта не нужен, а для точек управления, распространения не нужна база. Если говорить о полной отказоустойчивости, тогда уж полностью дублировать установку всего софта SCCM через GPO.
Это да. у меня есть 2 точки распространения управления и резервная точка состояния. хвала богам была возможность урвать лицензии серверные нахаляву в рамках программы лицензирования.
а вот отдельная точка wsus\sup требует win server sql standart и лицензии на подключения пользователя\устройства итого пол ляма где то пришлось отвалить.
crims0n
Это да. у меня есть 2 точки распространения управления и резервная точка состояния. хвала богам была возможность урвать лицензии серверные нахаляву в рамках программы лицензирования.
а вот отдельная точка wsus\sup требует win server sql standart и лицензии на подключения пользователя\устройства итого пол ляма где то пришлось отвалить.
Я могу ошибаться, но для WSUS/SUP не нужен SQL, можно ставить с внутренней базой
Товарищ
Я могу ошибаться, но для WSUS/SUP не нужен SQL, можно ставить с внутренней базой
можно. но она так хреново работает.
Никита
Я могу ошибаться, но для WSUS/SUP не нужен SQL, можно ставить с внутренней базой
Ага, можно, но на SQL будет чуточку меньше ресурсов жрать