 Andrew


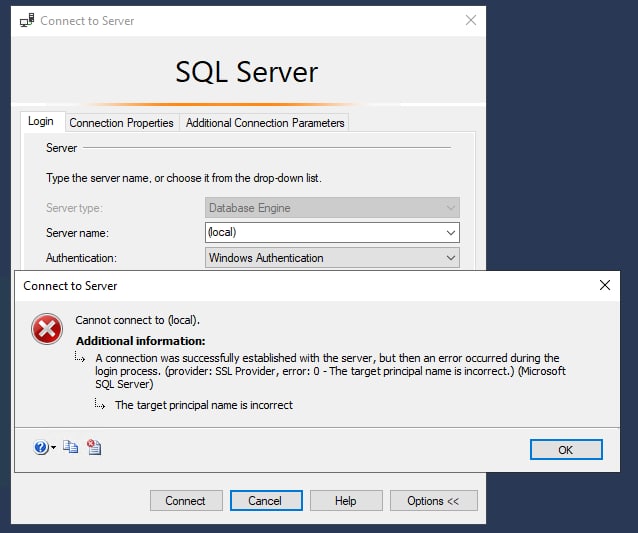
Все один в один. Но думаю проблема все равно не в этом. Надо было понять почему компоненты вроде BGB стремсятся попасть в SQL под учеткой системы по имени (local). За что естественно получает (provider: SSL Provider, error: 0 - The target principal name is incorrect.)
Quantum Yupiter
А с чего вы взяли, что BGB под учёткой машины лезет?
Quantum Yupiter
А, вру, по имени local
Quantum Yupiter
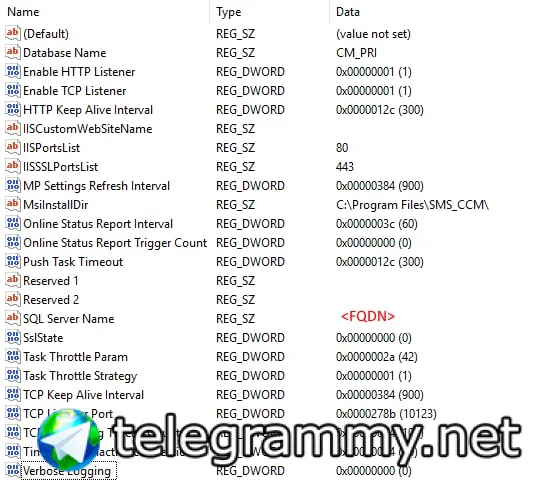
Вот тут написано под какой учёткой лезть и куда:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\SMS\NotificationServer
Andrew
У меня там:
Andrew
 Quantum Yupiter
Можно verbose logging сделать 1 - тогда будет прям connection string написан для подключения к SQL
Andrew
О, отлично. Сейчас пропишу и рестартану
Andrew
Ну собственно вот и (local)
Andrew
Connection string = Data Source=(local);Initial Catalog=CM_PRI;Integrated Security=True;Persist Security Info=False;MultipleActiveResultSets=True;Application Name=SMS_NOTIFICATION_SERVER.
Andrew
Где-то можно править connection string? Где он задается?
Quantum Yupiter
Да в реестре теоретически
Quantum Yupiter
Откуда еще ж взять. Из БД взять нельзя, потому что мы как раз в этом коде пытаемся соединение установить.
Quantum Yupiter
Конфиг-файл разве что какой-то - но чот я сомневаюсь.
Dmitry
О, отлично. Сейчас пропишу и рестартану
логи удобно открывать из LogLauncher (https://gallery.technet.microsoft.com/LogLauncher-61ba5c99)
и там же verbose включать 🙂
ну эт я так, на всякий случай))
Quantum Yupiter
А у вас база и BGB На одной машине, верно ведь?
 System Center Bot
Не за что, ну лучше будет, если ты и на @microsoftrus подпишешься
Quantum Yupiter
Все верно, все на одной машине
Тогда это дизайн:
Connection string = Data Source=(local);Initial Catalog=CM_PR2;Integrated Security=True;Persist Security Info=False;MultipleActiveResultSets=True;Application Name=SMS_NOTIFICATION_SERVER. SMS_NOTIFICATION_SERVER 1/14/2021 7:21:32 PM 6600 (0x19C8)
Quantum Yupiter
Но КО подсказывает, что у меня и у остальных все работает )
 Sergey
там базу переносили вроде с соседнего сервера на сайт сервер
там обычно забывают дать system-у datareader-а
Sergey
но это никак с сертификатом не связано, поэтому я хз
Quantum Yupiter
тогда бы ошибка была не SPN-ная
Quantum Yupiter
А Access denied
Andrew
Но КО подсказывает, что у меня и у остальных все работает )
Ну с другой стороны логично вроде что на базе висит серт с FQDN и если к нему цеплять по другому имени то он будет выдавать ошибку собственно у меня эта ситуация. Компонент щемится к базе по имени (local) и получает ошибку provider: SSL Provider, error: 0 - The target principal name is incorrect.
Sergey
https://www.microsoft.com/en-us/download/details.aspx?id=39046
эта чтука тоже ничего не хочет добавить?
Andrew
Неа, все Good
Andrew
Собственно если я пойду в тот же SSMS, поставлю галочку Encrypt и в имени подключения напишу не FQDN, а localhost или короткое имя то я получаю ту же самую ошибку что и BGB SSL Provider, error: 0 - The target principal name is incorrect.
Andrew
 Dmitry
Quantum Yupiter
Проверил сессии:
56 SMS_NOTIFICATION_SERVER <local machine> 2021-01-14 19:26:32.300 Session NTLM
Хммммммм
Dmitry
ну так
на всякий случай
Quantum Yupiter
SELECT sess.session_id, sess.program_name, client_net_address, connect_time, net_transport, auth_scheme
FROM sys.dm_exec_connections conn
inner join sys.dm_exec_sessions sess on conn.session_id=sess.session_id
where sess.program_name='SMS_NOTIFICATION_SERVER'
Dmitry
Quantum Yupiter
Я просто к тому, что у меня в лабе NTLM используется
Quantum Yupiter
А у вас нет
Dmitry
а с адешечкой отношения у сервера тоже норм?
Dmitry
Test-ComputerSecureChannel
Dmitry
-verbose
Andrew
Да,все чик-чирик. Я эту проблему унаследовал после попытки перейти на https и обратно на http( Может как-то убрать подключение по серту между компонентами и SQL? все равно все на одном сервере
Dmitry
при гуглении нашел удобную утилиту
https://houseofbrick.com/microsoft-made-an-easy-button-for-spn-and-double-hop-issues/
по-моему раньше она была доступна для загрузки, сейчас что то не вижу довнлоад
Dmitry
ну эт так
мимо темы)
Dmitry
https://www.microsoft.com/en-us/download/details.aspx?id=39046
Dmitry
нашел)
Quantum Yupiter
Quantum Yupiter
 Dmitry
у кого-то просто решился похожий вопрос 🙂
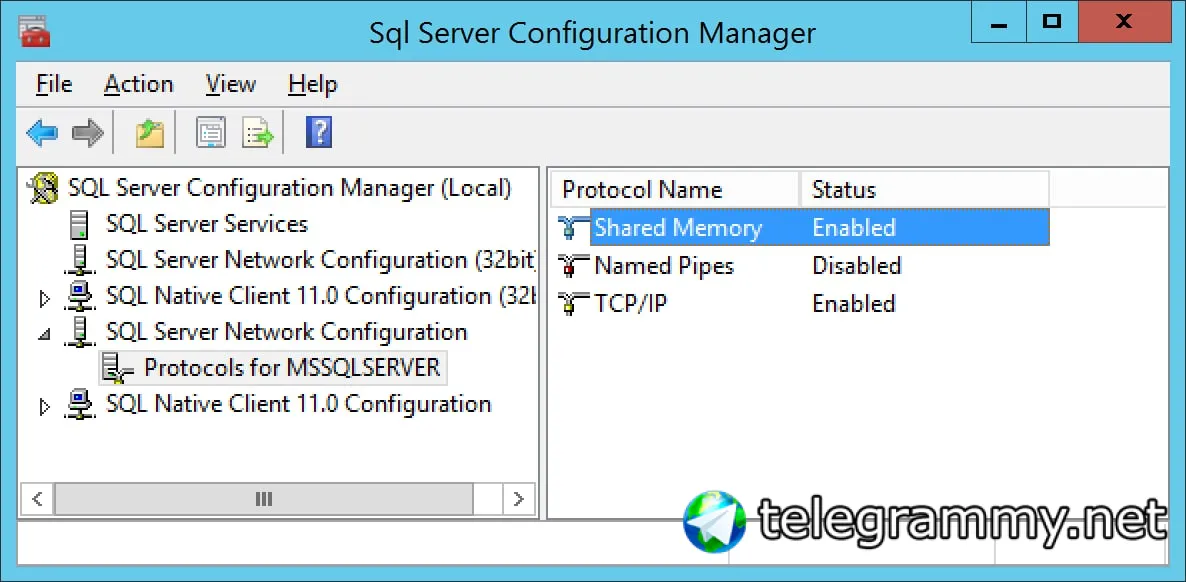
https://stackoverflow.com/questions/37734311/mssql-with-ssl-the-target-principal-name-is-incorrect
Dmitry
Andrew
 Quantum Yupiter
это не должно влиять на логин через management studio
Это да...
У меня в лабе вот bgbserver не устанавливает соединение по керберосу
Dmitry
Andrew
по моей ссылке не ходил?
там чувак добавил прав и заработало
У меня там добавлена учетка из под которой работает sql server, права read
Andrew
Еще раз перепроверил. В Local Machine\personal серт который используется на SQL Server. На него есть права Read для учетки из под которой работает SQL Server
Dmitry
а что в логе самого mssql?
Andrew
а что в логе самого mssql?
Переодически
Message
The certificate received from the remote server does not contain the expected name. It is therefore not possible to determine whether we are connecting to the correct server. The server name we were expecting is (local). The TLS connection request has failed. The attached data contains the server certificate.
Dmitry
другой серт выпускать пробовал? в серте все имена? и хост и фкдн?
Dmitry
Переодически
Message
The certificate received from the remote server does not contain the expected name. It is therefore not possible to determine whether we are connecting to the correct server. The server name we were expecting is (local). The TLS connection request has failed. The attached data contains the server certificate.
попробуй в mgmt studio сделать конект по fqdn вместо (local)
(эт на всякий случай)
Andrew
попробуй в mgmt studio сделать конект по fqdn вместо (local)
(эт на всякий случай)
FQDN проходит конечно :)
Andrew
CN тоже servername.contoso.com
Andrew
Alternative DNS name тоже servername.contoso.com
 Dima
Здравствуйте.
Кто какими репортами пользуется для инвентаризации? Или может пишите сами под свои нужды? Resource explorer слишком много избыточной информации предоставляет, а хотелось бы открыть один отчет и получить максимум нужной информации по устройству.
Что-то типа такого:
https://shop.systemcenterdudes.com/products/report-dashboard-device
или такого
https://blog.ahasayen.com/configuration-manager-report/
Sergey
 Ilia
Я просто к тому, что у меня в лабе NTLM используется
Сиквел, если локально с сервака выполнять запрос, будет NTLM показывать
 Boris
Вопрос у меня есть, ну так, чисто уточнить. А десятка, которая domain joined и aad registered, она в интюны в мдм заэнролится или только через гибрид?
jitesh kumar
[New Post] ✅FIX This PC can't be upgraded to Windows 10 version 2004 or 20H2 Issue | Upgrade on Hold 🔻#SCCM #ConfigMgr #MEMCM #MEMPowered #MSIntune
https://howtomanagedevices.com/windows-10/3399/this-pc-cant-be-upgraded/
Alexander
Вопрос у меня есть, ну так, чисто уточнить. А десятка, которая domain joined и aad registered, она в интюны в мдм заэнролится или только через гибрид?
Aad registered и aad joined это разные понятия. Для управления необходим последний
Boris
Спaсибо, но нет в том то и дело что принадлежит одному, во втором только значится
Boris
Aad registered и aad joined это разные понятия. Для управления необходим последний
Спaсибо. Я конечно понимаю, что я всегда очень тщательно и полностью читаю документацию (нет) , но где то там в явном виде сказано, что машина должна быть аад джойн для интюна?
Boris
Цель была не ебаться с гибридом и заэнролить десяток доменных машин, "но, ты сказала мне, это мечты..."
Boris
-__-
Alexander
Цель была не ебаться с гибридом и заэнролить десяток доменных машин, "но, ты сказала мне, это мечты..."
На пол шишечки не выйдет. Если только эти машины через автопилот вгонять