 .


границы в норме перепроверил
.
в консоле комп зеленый пинг есть
.
переустановил клиент удалено сразу все поехало
Serg
Dmitry
Хардкорный метод решения :)
Oscar
приветствую. а подскажите чего нибудь вразумительного почитать про sccm+intune?
Dmitry
Можно Сашин блог
Dmitry
Было пару статей у него
Alexander
https://vanyurikhin.blog/
Oscar
а сам блог собственно где?
Oscar
о, спаси бо
Alexander
https://vanyurikhin.blog/2019/06/18/co-management-%d0%bd%d0%b0%d1%87%d0%b0%d0%bb%d0%be/
Alexander
https://vanyurikhin.blog/2019/06/11/co-management-%d0%be%d1%81%d0%bd%d0%be%d0%b2%d1%8b/
Oscar
такой, глупый на первый взгляд вопрос... а всус на сццм нужен для этого?
Alexander
не нужен
Oscar
а, вот уже вижу набор граблей:
Global Administrator в Azure - это не я
Domain Admin на уровне Active Directory - это тоже не я
Full Administrator в SCCM - а вот это я
Alexander
ну так это нормально
Alexander
нужно просто собрать этих людей
Alexander
админ домена нужен, чтобы ad connect настроить
Oscar
с ними у нас трудно :)
а в двух словах, что дает такая связка можно?
Alexander
На мой взгляд, то что можно делать уже сейчас это включить Co-management,оставив все workloads в управлении SCCM. Таким образом вы увидите все подходящие устройства в Intune, сможете выполнять удаленные действия на них, получать более быстрые данные по активности устройств. Но опять же, это полезно только если у вас есть большое количество удаленных устройств, которые не всегда внутри вашей корпоративной среды.
Oscar
просто меня руководство пушит уже несколько лет, а я не могу найти "зачем".
Oscar
спаси.бо, буду читать
Alexander
ну так если руководство пушит, значит им зачем то надо
Oscar
Я участвую в большом количестве обсуждений о том, что Intune может привнести и пока у меня нет какого-то четкого ответа. - вот это мне нравится, прям с языка снято :)
Oscar
ну как, надо потому как в интернетах пишут про это а у нас нет, непорядок :)
Alexander
всегда должен быть баланс между плюшками и гемороем, чтобы эти плюшки получить
Alexander
если у вас нормально настроен cmg и\или не много удаленных машин, тогда может облака и не нужны
Alexander
если же у вас чаще все находятся вне офиса, то тут уже можно пересматривать привязку к домену, и вот это вот все
Dmitry
На мой взгляд, то что можно делать уже сейчас это включить Co-management,оставив все workloads в управлении SCCM. Таким образом вы увидите все подходящие устройства в Intune, сможете выполнять удаленные действия на них, получать более быстрые данные по активности устройств. Но опять же, это полезно только если у вас есть большое количество удаленных устройств, которые не всегда внутри вашей корпоративной среды.
Походу пришло моё время
Пора начинать читать про интюн
Alexander
ахахах
Dmitry
Неприятно
Alexander
чой то?
Dmitry
Допизделся и вернулось бумерангом
Alexander
вон, тебе @veo_richard расскажет как интересно с интюном
Alexander
щас вон big sur придет на маки и вот весело будет
Alexander
точно, надо же всех безопасников попинать
Oscar
если у вас нормально настроен cmg и\или не много удаленных машин, тогда может облака и не нужны
сццм у нас только в качестве разлива софта и софтваре_центра, всус к нему не прикручен, винду оно лить не обучено. а вот насчет удаленных машин, так время щас такое, считай все почти удаленные :)
Alexander
ты победил автопилот?
Alexander
ты же знаешь, что не надо миксовать msi и win32?
Alexander
cab лог ковырял?
Quantum Yupiter
Serg
 Andrey
если же у вас чаще все находятся вне офиса, то тут уже можно пересматривать привязку к домену, и вот это вот все
а если основная масса на земле в SCCM и есть сотня ноутов которые часто у пользователей дома. Их просто ввели в домен в офисе, они применили политики и все, ноуты домой ушли. Как лучше поступить чтобы не воротить Co-Management? Т.е. замысел такой чтобы такие ноуты тянули обновления из инета.
Aleksandr
Настройки клиента на ноуты пушнуть.
Alexander
 Ilia
а если основная масса на земле в SCCM и есть сотня ноутов которые часто у пользователей дома. Их просто ввели в домен в офисе, они применили политики и все, ноуты домой ушли. Как лучше поступить чтобы не воротить Co-Management? Т.е. замысел такой чтобы такие ноуты тянули обновления из инета.
Ты можешь опубликовать мп свой в интернет
Ilia
И они будут тянуть у тебя) либо просто дать настройку чтоб с инета тянули)
Ilia
Кэп
Alexander
ну мне вот интересно
Ilia
Возможные проблемы только с обновлением сертификатов
Alexander
если сейчас ничего нет
Ilia
Вот сейчас как раз обновляем промежуточный, хз как оно отразится
Alexander
то как они обновление политик отправят?))
Ilia
Большая часть пк дома
Andrey
а как вы ими теперь управляете?
вот именно , что хочется ими управлять через Intune например, но не делать co-management. Думаем может просто их перевести с земли в облако, но для этого же придется вернуть ноут в офис получается. Просто не пойму, вот есть у меня эти машины , в Azure AD Device вижу их как Azure AD registered, как вот их перетащить на управление в Intune-all device ?
Alexander
вот именно , что хочется ими управлять через Intune например, но не делать co-management. Думаем может просто их перевести с земли в облако, но для этого же придется вернуть ноут в офис получается. Просто не пойму, вот есть у меня эти машины , в Azure AD Device вижу их как Azure AD registered, как вот их перетащить на управление в Intune-all device ?
простой ответ - зерегистрировать в Intune
Alexander
сложный - все зависит. я же не знаю, что и как у вас настроено
Quantum Yupiter
Пользователь сам может это сделать афаик. Или нужны права админа?
Alexander
но там с сццм клиентом могут быть проблемы. hybrid join может вылезти не к месту и вот это все
Andrey
простой ответ - зерегистрировать в Intune
пользователь может это сам сделать на ноуте из дома?
Alexander
пользователь может это сам сделать на ноуте из дома?
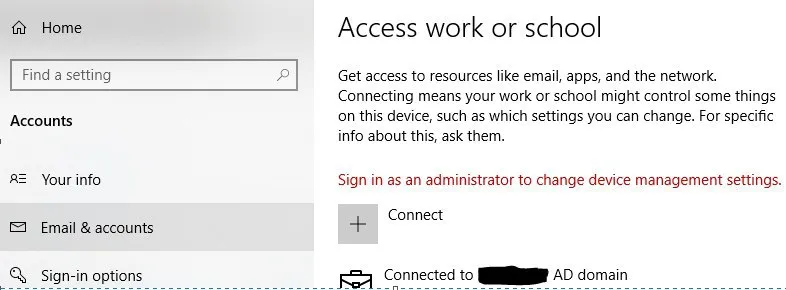
https://docs.microsoft.com/en-us/mem/intune/user-help/enroll-windows-10-device
Andrey
https://docs.microsoft.com/en-us/mem/intune/user-help/enroll-windows-10-device
 Alexander
Andrey
)) понятно что не легко)
Alexander
делайте проект, рисуйте бизнес кейс, требования, находите решение
Andrey
по идеи если я правильно понимаю такое устройство должно стать Hybrid Azure AD joined
Alexander
да, но тогда его уже будет проще через co-management вести
Alexander
Andrey
да, но тогда его уже будет проще через co-management вести
ну а есть смысл ради 100 машин Co-Management делать? 🤔😏
Alexander
ну а есть смысл ради 100 машин Co-Management делать? 🤔😏
ну от куда я знаю?) для меня смысл есть
 Vasya
Alexander
https://oofhours.com/2020/05/06/more-help-with-windows-autopilot-diagnostics/