 Dmitry


В образ интегрировал?)
Dima
да нет у них на сайте драфверов на диск
Dima
я тоже сразу об этомм
Dima
ок, ща порою
Dima
спасибо
Dima
ну или что образ загрузочный 1903
 Ilia
всем привет:) пришли компы с дисками м2 плекстор, и не льются, после дискпарта не может скопировать на диск... в тоже время у меня много компов льется разных моделей разных дисков
На днях вроде пришли леновы т590, и из 4х залился нормально только один. Похоже на дровишки
Dima
срезал дрова, поставил на ипорт, не вижу для диска дров
MrGreen
На днях вроде пришли леновы т590, и из 4х залился нормально только один. Похоже на дровишки
Короче мы закупили 700 штук легрв t480s а у них диски крашаться. Уже словили 2 случая когда дангые приходилось востанавливать. Про 590 не слышал. Мы готовимся 300 штук 490 выдать.
Ilia
А давно закупили? Там вроде у интелов камни кончились опять
Ilia
Остались только без випро
Stepan
 Egor
пивот просто пошик-код выполняет
А нельзя этот код сертификатом подписать, чтобы в allsigned работало?
 Sergey
Stepan
👍🏻 спасибо! попробую.
 Andrey
Простых смертных пускают? Или тока владеющих премьером 😔
Egor
А сможет кто подсказать по такому моменту. У нас в компании решили для мобильных девайсов сертификаты навыпускать, чтобы доступ к почте давать.
Для ios используется iPhone configuration utility. В ней выставляем параметры, пихаем свой сертификат, выпускаем пользовательский профиль, который пользователи на девайсах самостоятельно разворачивают.
Есть какой-то вариант, как можно процесс выпуска профилей автоматизировать, может через какой-то другой софт?
 Sergey
любой mdm
Sergey
intune например
Egor
У нас его отказались закупать 😢
Egor
Печаль беда, получается?
Sergey
не ну как вы хотите управлять мобильными девайсами без софта который управляет мобильными девайсами?
можете настроить на PKI енролмент агента
и за пользвоателя выписывать серты, рассылать по почте с инструкцией по настройке
Sergey
есть опенсорсные мдм решения, можно попытаться освоить их
 Sergey
Egor
есть опенсорсные мдм решения, можно попытаться освоить их
Ну походу в этом направлении придется смотреть
Egor
не ну как вы хотите управлять мобильными девайсами без софта который управляет мобильными девайсами?
можете настроить на PKI енролмент агента
и за пользвоателя выписывать серты, рассылать по почте с инструкцией по настройке
Безопасники сказали - нужны сертификаты. руководство сказало - хер мы вам какие лицензии купим, это всё от лукавого, пускай эникеи ручками разворачивают, вот вам и менеджмент
Sergey
ну ок
только зачем тогда сертификаты, если эникеи могут получить эти сертификаты....
поставил босу, и себе за одно
Sergey
представление какой то до сихпор....
сертфиикаты нужны чтобы браузер не красным сверху показывал а зелёным...
 andreyvsc
Sergey
прямо уже вижу как сертификаты разбросаны на местности неровным слоем... в почте с паролями, в шаре а рядом файлик...
или все pfx с одним паролем...
а у элролмент агента, вообще все серты на компе :) бгггг
Egor
ну ок
только зачем тогда сертификаты, если эникеи могут получить эти сертификаты....
поставил босу, и себе за одно
Имея логин и пароль, юзер не получит доступ к почте, а вот ещё сверху сертификат, то получит
Egor
Но тут ещё то, что OWA открыта, и эти сертификаты реально не нужны :)
Egor
Sergey
о, у вас эксченьж...
вы же знаете что онпремный эксч не поддерживает один scp и для fba и для CBS?
Sergey
понаделали одельных стало быть... а на отдельныt autodiscover не смотрит, настраиваться надо руками с указанием хоста (или mdm :))
Sergey
вообще, наверно можно поднять веб-энролмент
и с самого устройства логиниться забирать серт
надо тестировать
Sergey
Имея логин и пароль, юзер не получит доступ к почте, а вот ещё сверху сертификат, то получит
Аааа... я не правильно понял
я думал вы CBA настроили
а вы реквайред сертификат включили
Sergey
т.е. имея сертификат все равно пароль надо вводить?
Egor
Аааа... я не правильно понял
я думал вы CBA настроили
а вы реквайред сертификат включили
Типа того. Уже ушел читать про scp, cba и fba.
Я-то тот самый эникей :) админы нам не докладывают, что они там наворотили.
Egor
Только, нафиг этот сертификат не нужен, если ты идешь на owa. Она открыта извне.
Sergey
scp - secvice connection point
cba - certificate base authentication
fba - form-base auth
Egor
Эт я уже вычитал, понятнее станет, когда я доберусь до того, чтобы эксченж пощупать.
Vito$
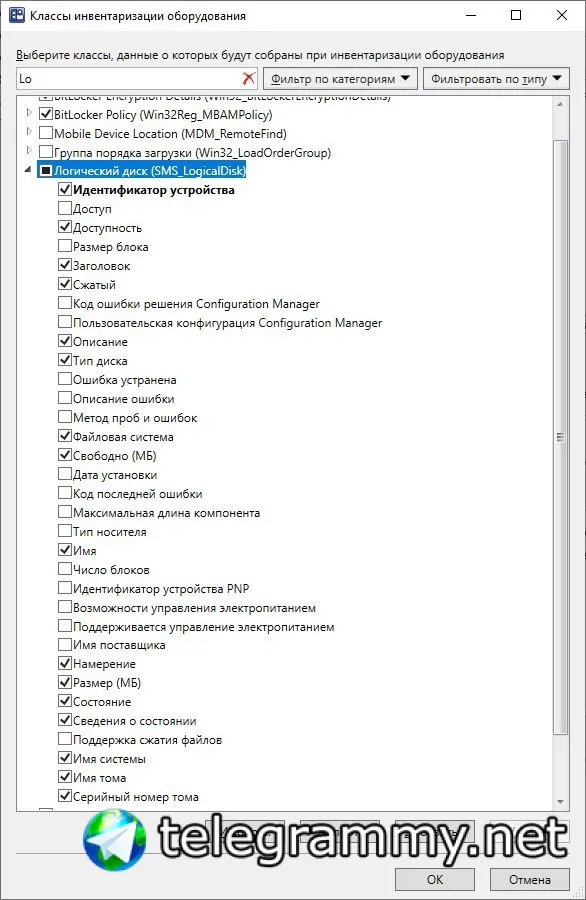
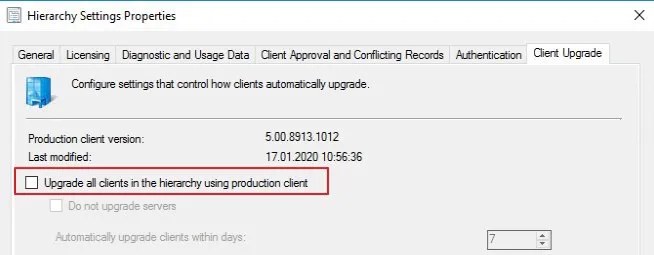
Добрый день. Я обновил свой SCCM до 1910. Если я в настройках Иерархии не выставлю автоматическое обновление всех клиентов в иерархии, то как можно выделить в коллекции определенных клиентов и запустить у них обновление SCCM агента?
Quantum Yupiter
Добрый день. Я обновил свой SCCM до 1910. Если я в настройках Иерархии не выставлю автоматическое обновление всех клиентов в иерархии, то как можно выделить в коллекции определенных клиентов и запустить у них обновление SCCM агента?
Создать пакет на обновление и раскидать его на эту коллекцию
 Владимир
 Vito$
Создать пакет на обновление и раскидать его на эту коллекцию
Пакет то вроде есть по умолчанию, который как раз и обновился...
 Roman
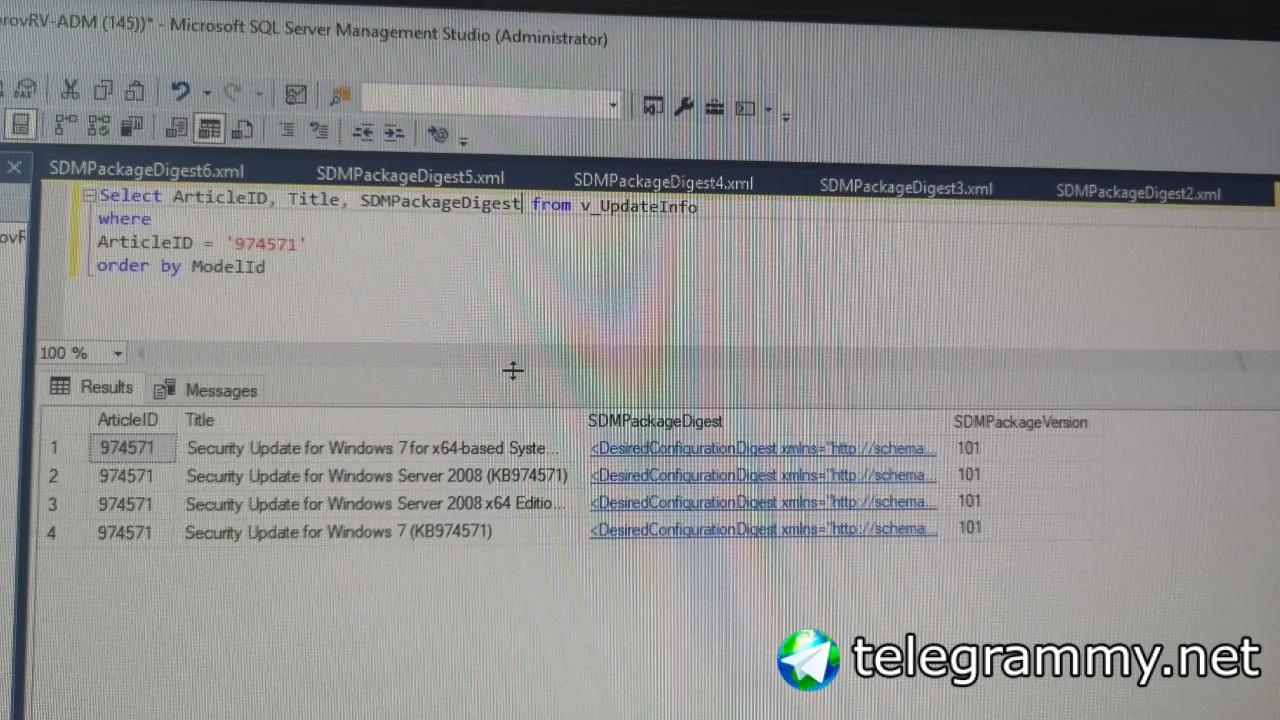
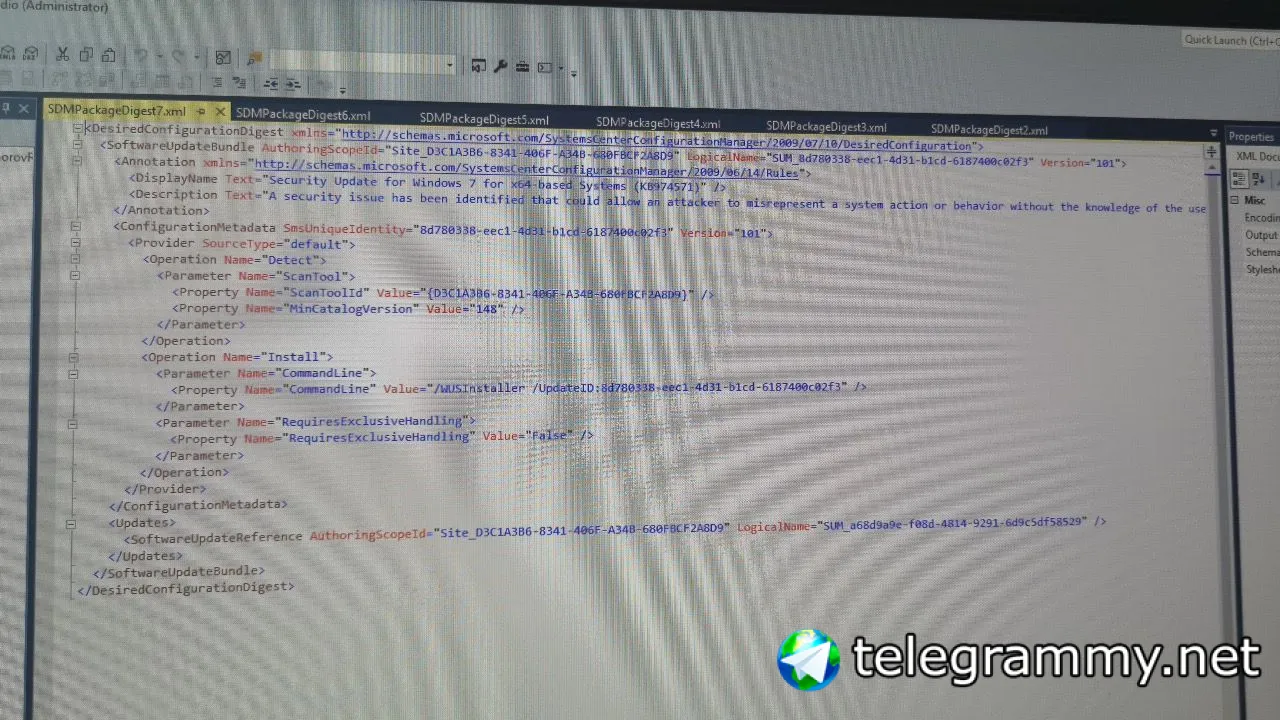
Всем привет! Нужна помощь с решением по обновлению закрытого контура.
Делаю оффлайн сканирование АРМ с помощью файла wsusscn2.cab-> получаю список KB которые нужно установить
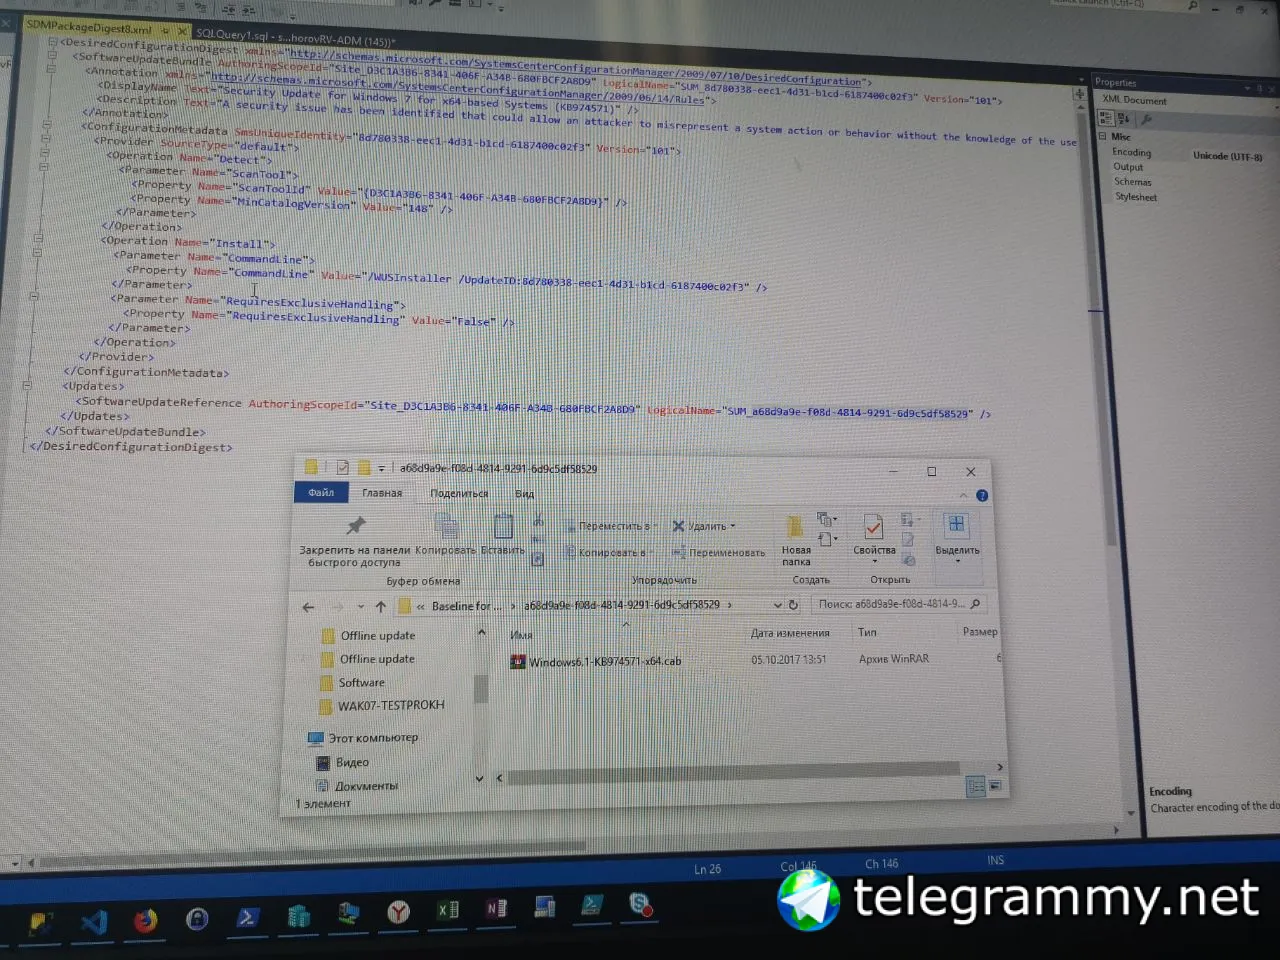
С другой стороны выгружаю из таблицы v_UpdateInfo информацию о загруженных в SCCM обновлений (из колонки SDMPackageDigest разбираю XML и забираю LogicalPath) -> после этого по значению Оля LogicalPath ищу полный путь до файла cab на сетевой шаре.
Проблема в том, что ключа KBid мне мало, так как один KB разбивается на сможетсво cab файлов для различных версий ОС и архитектуры.
Из этого главный вопрос - как понять для какой версии ОС и какой архитекторы тот или ной апдейт в SCCM. Пока что я нашел вариант только парить Title - но это все пахнет каким-то гейством. Может быть есть где-то нормальное поле?
Владимир
По идее, таблица HIST начинает забиваться этим барахлом.
Roman
 Roman
 Quantum Yupiter
Владимир
Ну мне лично не нравится - это генерит новую инвентаризацию каждый раз. Uservoice it.
Мне тоже :) Простыня истории на полэкрана.
Quantum Yupiter
Всем привет! Нужна помощь с решением по обновлению закрытого контура.
Делаю оффлайн сканирование АРМ с помощью файла wsusscn2.cab-> получаю список KB которые нужно установить
С другой стороны выгружаю из таблицы v_UpdateInfo информацию о загруженных в SCCM обновлений (из колонки SDMPackageDigest разбираю XML и забираю LogicalPath) -> после этого по значению Оля LogicalPath ищу полный путь до файла cab на сетевой шаре.
Проблема в том, что ключа KBid мне мало, так как один KB разбивается на сможетсво cab файлов для различных версий ОС и архитектуры.
Из этого главный вопрос - как понять для какой версии ОС и какой архитекторы тот или ной апдейт в SCCM. Пока что я нашел вариант только парить Title - но это все пахнет каким-то гейством. Может быть есть где-то нормальное поле?
А чего вы официально не сделаете?
Забирали бы обновления с всуса подключенного к интернету и переносили бы на WSUS в закрытом - и обновлялись в своё удовольствие
Quantum Yupiter
Мне тоже :) Простыня истории на полэкрана.
Или даже лучше грустный смайлик в консоли отправить
Roman
Roman
А чего вы официально не сделаете?
Забирали бы обновления с всуса подключенного к интернету и переносили бы на WSUS в закрытом - и обновлялись в своё удовольствие
Я бы с радостью не писал бы этот костыль
Quantum Yupiter
Надо отдельный ставить при таком грустном раскладе
Quantum Yupiter
Заведите отдельную тормозную виртуалочку с большим диском и пусть там онлайновый всус крутится
Quantum Yupiter
А дальше Wsusutil export/import с неё на внутренний всус
Roman
А дальше Wsusutil export/import с неё на внутренний всус
Не) есть нормальный контур, где все это есть. А дальше есть закрытый, где нет ни WSUS, ни SCCM, ничего :( только физические компы, которые надо обновлять в соответствии с планом ИБ. Поэтому я и делаю оффлайн сканирование, понимаю что надо поставить на арм, а потом иду в корпоративную сеть и с DP выкачиваю нужный мне cab файл
Quantum Yupiter
Не) есть нормальный контур, где все это есть. А дальше есть закрытый, где нет ни WSUS, ни SCCM, ничего :( только физические компы, которые надо обновлять в соответствии с планом ИБ. Поэтому я и делаю оффлайн сканирование, понимаю что надо поставить на арм, а потом иду в корпоративную сеть и с DP выкачиваю нужный мне cab файл
Ну вот не проще ли в закрытом контуре поднять маленький всусик для патчинга?
Quantum Yupiter
Зачем скриптоложествовать?
Roman
Проблема в том, что для одного обновления может быть 10 cab файлов из-за редакций. Вопрос в том, можно ли из таблиц SCCM понять какой cab куда назначается
Roman
Зачем скриптоложествовать?
Потому что для добавления WSUS нужно переписать документацию, согласовать новый проект, потом собрать мазки из различных мест, и через год, может быть, что-то решится.
Roman
Это гос :(
Roman
 Roman
Собственно оно работает, но только не в случае, если КБ для разный версий и архитектур.
Quantum Yupiter
Quantum Yupiter
Из бд сццм наверное проще будет дёргать из Powershell/wmi данные
Quantum Yupiter
Всем привет! Нужна помощь с решением по обновлению закрытого контура.
Делаю оффлайн сканирование АРМ с помощью файла wsusscn2.cab-> получаю список KB которые нужно установить
С другой стороны выгружаю из таблицы v_UpdateInfo информацию о загруженных в SCCM обновлений (из колонки SDMPackageDigest разбираю XML и забираю LogicalPath) -> после этого по значению Оля LogicalPath ищу полный путь до файла cab на сетевой шаре.
Проблема в том, что ключа KBid мне мало, так как один KB разбивается на сможетсво cab файлов для различных версий ОС и архитектуры.
Из этого главный вопрос - как понять для какой версии ОС и какой архитекторы тот или ной апдейт в SCCM. Пока что я нашел вариант только парить Title - но это все пахнет каким-то гейством. Может быть есть где-то нормальное поле?
Лучше дергать не список KB, а Update IDs. К сожалению, одно обновление может иметь несколько дистрибутивов
Roman
Лучше дергать не список KB, а Update IDs. К сожалению, одно обновление может иметь несколько дистрибутивов
Спасибо! Кажется нашел. Если все заработает - дам потом ссылку на Github
Roman
Вдруг есть ещё такие страдальцы
Vito$
Добрый день. Я обновил свой SCCM до 1910. Если я в настройках Иерархии не выставлю автоматическое обновление всех клиентов в иерархии, то как можно выделить в коллекции определенных клиентов и запустить у них обновление SCCM агента?
 Quantum Yupiter