Да. Сразу отпадет большая часть (которая в профилях лежит). А если в Program Files - то уже скриптом, но я смог отвертеться от такого и заставил включить Applocker
А, загуглил. Не разу не пользовался. Он как настраивается ? Через ГПО? Или ццм тоже может рулить ?
 ili

 ili
Подскажите
 Roman
На серверной стороне ботик, который лезет в незаапрувленные реквесты раз в полчаса, сравнивает количество установок с данными инвентори, ну и аппрувит все найденные реквесты если хватает лицух
Мы для этих целей писали web приложение, где все что есть - это обращение в базу и возврат ключа. Права на чтение только у компьютерных учеток.
Roman
А, загуглил. Не разу не пользовался. Он как настраивается ? Через ГПО? Или ццм тоже может рулить ?
Если погулил, то лучше не включай.
ili
Ок, дальше погуглю.
 Denis
Приветствую. По mdt отдельный канал? Или тут можно спрашивать?
 Sergey
отдельного незнаю
Denis
Может кто подскажет. Не деплоется windows7 на последней версии. В bdd.log идёт сравнение версии. Соответственно 10.0.... и 6.1... и после установки вываливается ошибка. 5627
 Anton
Anton
3 месяца
Anton
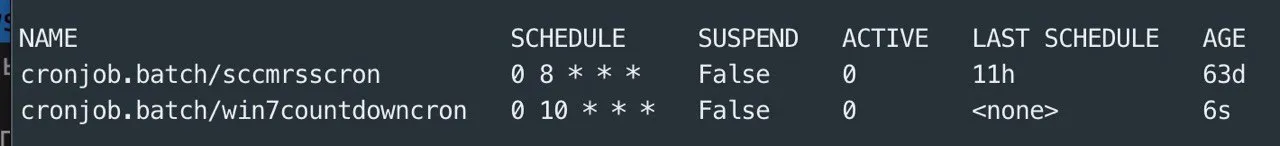
О, надо countdown боту запилить :)
Anton
Чтоб каждое утро постил :)
Sergey
да продлят небось еще разок - два
уже там для голосовалок продлили... и обычным продлят
Anton
 Sergey
в вдруг это у кого-нить вызовет приступ паники?
Anton
ну чтоб потом не было: "о, бля, а чо уже завтра?!"
Anton
или "а почему нет февральских апдейтов на 7ку?"
Anton
import datetime
import configparser
import telebot
config = configparser.ConfigParser()
config.read("config.ini")
bot = telebot.TeleBot(config["Telegram"]["access_token2"])
def plural_days(n):
days = ['день', 'дня', 'дней']
if n % 10 == 1 and n % 100 != 11:
p = 0
elif 2 <= n % 10 <= 4 and (n % 100 < 10 or n % 100 >= 20):
p = 1
else:
p = 2
return str(n) + ' ' + days[p]
present = datetime.datetime.now()
future = datetime.datetime(2020, 1, 14, 0, 0, 0)
difference = future - present
# sccm channel
bot.send_message('-1001054149356', "До окончания поддержки Windows 7 осталось " + "".join(plural_days(difference.days)), parse_mode="Markdown", disable_web_page_preview=True)
Anton
но больше всего такой лол )
Anton
 Anton
бло, надо тестами еще покрыть )))
 Ilia
а можно почему мажор апдейты вин 10 гонят в бсод нотики?)
Anton
можно
 ivanes
 ivanes
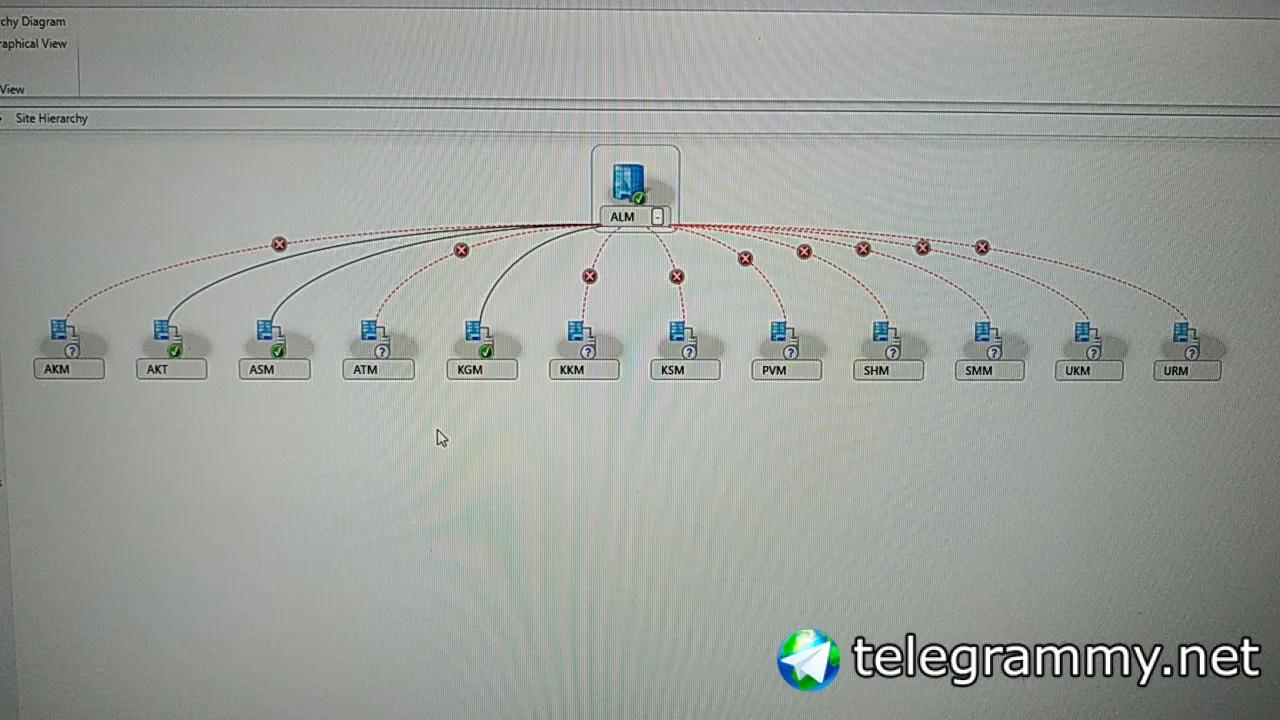
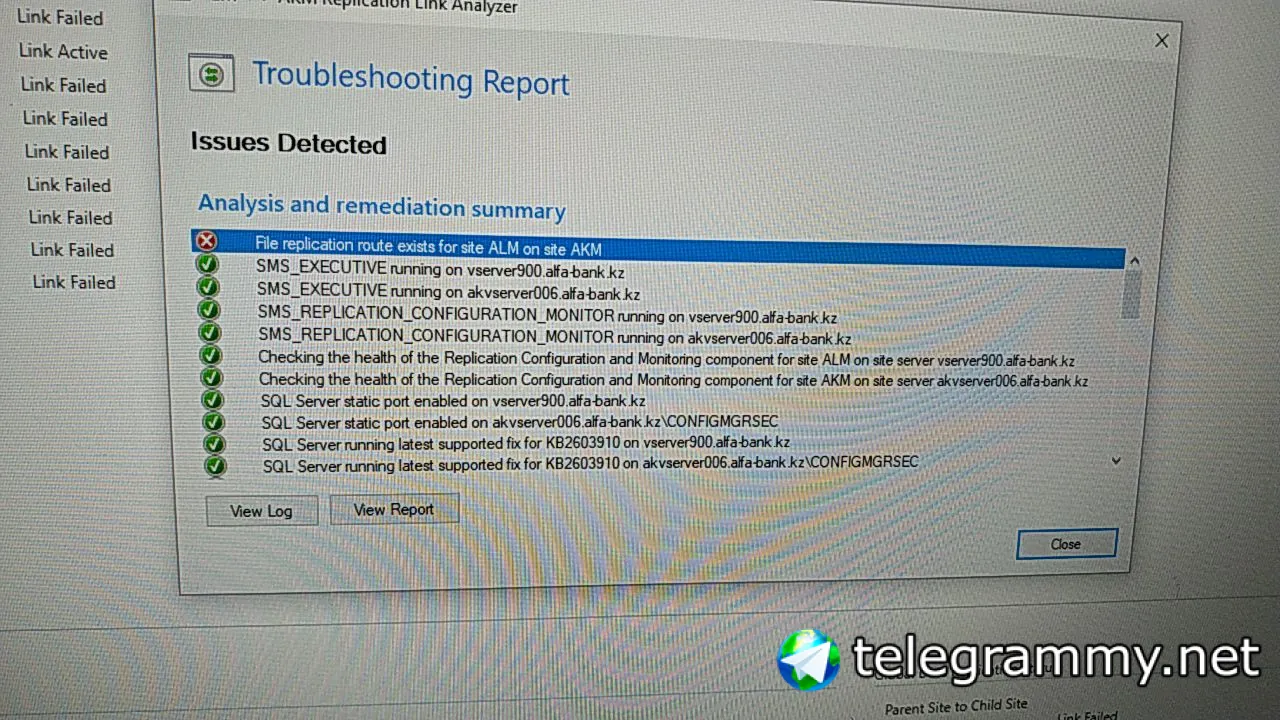
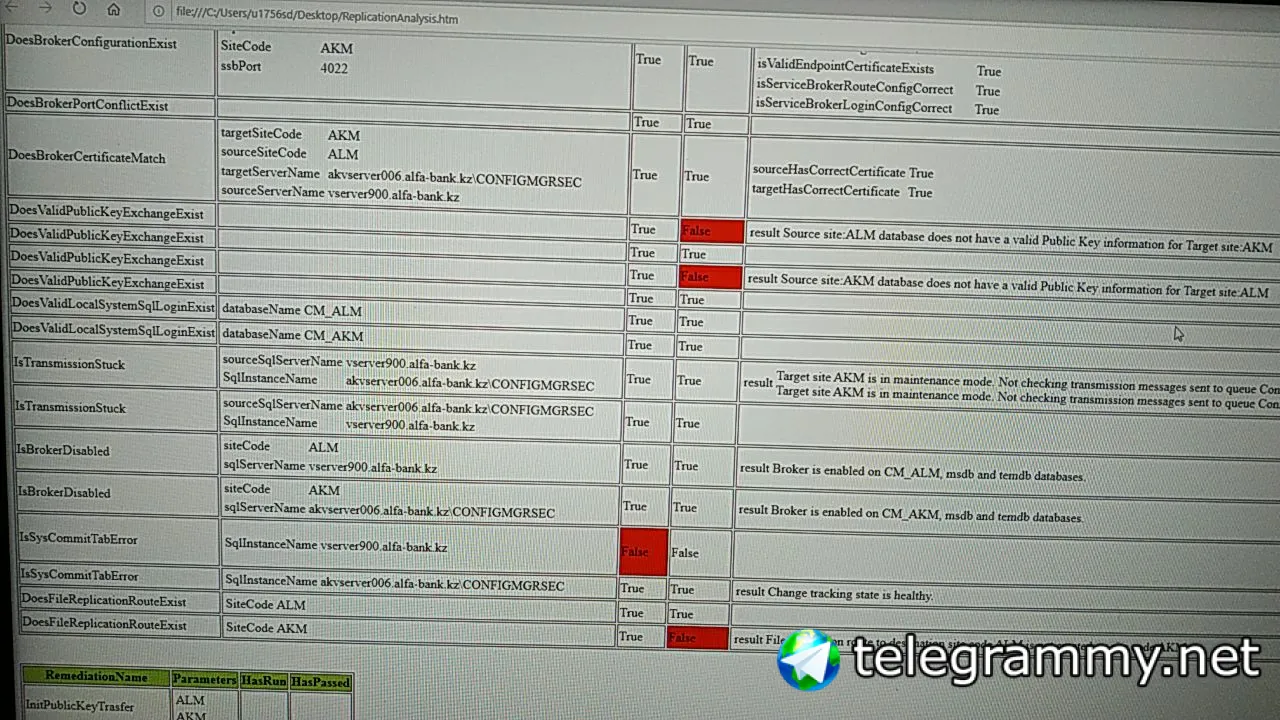
Подскажите репликация между первичным и вторичными не проходит. Границы настроены. Настройки вторичных сайтов идентичны. По 3 проходит по остальным нет?
ivanes
Брандмауэр порты добавлены телнет проходит туда и обратно
ivanes
 ivanes
 ivanes
 ivanes
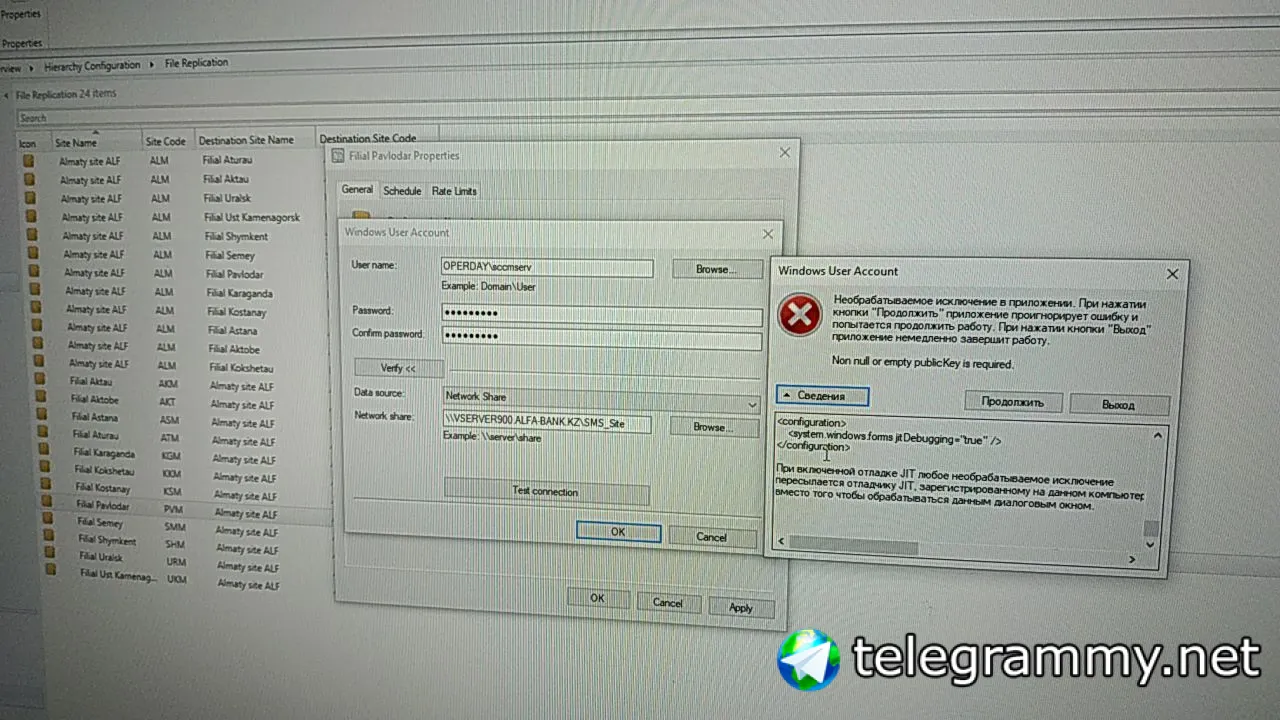
Ещё один момент при добавлении сервисной учётки валиться ошибка для синхронизации.
 Maxim S.
или "а почему нет февральских апдейтов на 7ку?"
25 баксов стоит поддержка 1 тачки с 7кой после января
 Aleksandr
Привет всем, кто может подсказать почему при запуске тасков через wmi на клиенте не возвращаются значения (returnvalue) ? Это бага или фича? Таски при этом запускаются и через логи получить информацию можно.
Sergey
вообще какой нить установлен кроме дефендера?
Ilia
крэшатся в основном только 1703 и 1709
Ilia
с 1809 и 1803 более-менее нормально обновляется
Ilia
тут бы в идеале log analytics
Ilia
но триал закончился
 Владимир
А они в BSOD улетают или Recovery?
Ilia
ну сначала в бсод, потом откат)
Ilia
понятно, что какой-то драйвер не совместим или по
Ilia
а сейчас windows log analytics платный стал?
Ilia
или как и раньше нужна только подписка платная
Ilia
а сам для Pro не стоит ничего?
 Stanislav
Exchange migration and AdminSDProp https://www.hayesjupe.com/exchange-migration-and-adminsdprop/ - ггггг
Alexander
Anton
Anton
полезную гифку принёс )
Stanislav
 Stanislav
наконец-то Масян полезное что-то сделал для группы
Anton
О, работает :)
Владимир
первое поставит
В общем, оно как-то не так работает. У меня 3 Deployment Type в приложении, первый в списке условный, два безусловных. На одном из компьютеров условие для первого Deployment Type не проходит, клиент идёт ко второму. Второй Deployment Type завершается с ошибкой 1603. Клиент идёт к третьему, которое тоже безусловное, но оно должно работать только как замена (msp файл для существующего приложения). В итоге, как и должно быть, третий Deployment Type завершается ошибкой 1651. Windows Installer does not permit updating of managed advertised products. At least one feature of the product must be installed before applying the update, т.к. по логике должно примениться второе задание.
Sergey
В общем, оно как-то не так работает. У меня 3 Deployment Type в приложении, первый в списке условный, два безусловных. На одном из компьютеров условие для первого Deployment Type не проходит, клиент идёт ко второму. Второй Deployment Type завершается с ошибкой 1603. Клиент идёт к третьему, которое тоже безусловное, но оно должно работать только как замена (msp файл для существующего приложения). В итоге, как и должно быть, третий Deployment Type завершается ошибкой 1651. Windows Installer does not permit updating of managed advertised products. At least one feature of the product must be installed before applying the update, т.к. по логике должно примениться второе задание.
". Второй Deployment Type завершается с ошибкой 1603. Клиент идёт к третьему,"
фига се... типа не просто упал а упал и прочекал дальше....
Sergey
яхз
Владимир
Т.е. у меня теперь подозрение, что логика клиента поменялась и он ставит всё, что подходит под условие.
Владимир
Хотя тоже странное решение.
Владимир
Тогда зачем бы нужно было городить огород из Application Group в новых релизах
Quantum Yupiter
Т.е. у меня теперь подозрение, что логика клиента поменялась и он ставит всё, что подходит под условие.
У нас есть баг на похожую тему, но по описанию это не он.
Sergey
мне кажется тут если и есть непонятки то из-за суперсида
Sergey
%)))
Владимир
В общем вот текст лога:
+++ Starting Install enforcement for App DT "Kaspersky Endpoint Security для Windows - Установщик Windows (MSI-файл)" ApplicationDeliveryType - ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_6649cb10-27d4-4760-bdb4-7df1b0890dd7, Revision - 8, ContentPath - C:\windows\ccmcache\n, Execution Context - System AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
Performing detection of app deployment type Kaspersky Endpoint Security для Windows - Установщик Windows (MSI-файл)(ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_6649cb10-27d4-4760-bdb4-7df1b0890dd7, revision 8) for system. AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
+++ Application not discovered. [AppDT Id: ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_6649cb10-27d4-4760-bdb4-7df1b0890dd7, Revision: 8] AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
App enforcement environment:
Context: Machine
Command line: msiexec /i "kes_win.msi" /q ADDLOCAL=WholeProductFeature,AVScannerAndCoreFeature,BehaviorDetectionFeature,AdvancedThreatProtectionFeature,ExploitPreventionFeature,RemediationEngineFeature,HostIntrusionPreventionFeature,EssentialThreatProtectionFeature,FileThreatProtectionFeature,WebThreatProtectionFeature,SecurityControlsFeature,AdminKitConnectorFeature,FullScanTask,CriticalScanTask,UpdaterTask,DocFeature,SkinFeature,RegistryFeature REBOOT=REALLYSUPPRESS EULA=1 PRIVACYPOLICY=1 KSN=0 KLLOGINHEX=4B004C00410064006D0069006E00 KLPASSWDHEX=******************** KLPASSWDAREA=SET;EXIT;DISPROTECT;DISPOLICY;UNINST;DISCTRL;REMOVELIC
Allow user interaction: No
UI mode: 0
User token: null
Session Id: 4294967295
Content path: C:\windows\ccmcache\n
Working directory: AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
Prepared working directory: C:\windows\ccmcache\n AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
Found executable file msiexec with complete path C:\windows\system32\msiexec.exe AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
Prepared command line: "C:\windows\system32\msiexec.exe" /i "kes_win.msi" /q ADDLOCAL=WholeProductFeature,AVScannerAndCoreFeature,BehaviorDetectionFeature,AdvancedThreatProtectionFeature,ExploitPreventionFeature,RemediationEngineFeature,HostIntrusionPreventionFeature,EssentialThreatProtectionFeature,FileThreatProtectionFeature,WebThreatProtectionFeature,SecurityControlsFeature,AdminKitConnectorFeature,FullScanTask,CriticalScanTask,UpdaterTask,DocFeature,SkinFeature,RegistryFeature REBOOT=REALLYSUPPRESS EULA=1 PRIVACYPOLICY=1 KSN=0 KLLOGINHEX=4B004C00410064006D0069006E00 KLPASSWDHEX=******************** KLPASSWDAREA=SET;EXIT;DISPROTECT;DISPOLICY;UNINST;DISCTRL;REMOVELIC /qn AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
Valid MSI Package path = C:\windows\ccmcache\n\kes_win.msi AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
Advertising MSI package [C:\windows\ccmcache\n\kes_win.msi] to the system. AppEnforce 11.10.2019 14:12:05 5340 (0x14DC)
Executing Command line: "C:\windows\system32\msiexec.exe" /i "kes_win.msi" /q ADDLOCAL=WholeProductFeature,AVScannerAndCoreFeature,BehaviorDetectionFeature,AdvancedThreatProtectionFeature,ExploitPreventionFeature,RemediationEngineFeature,HostIntrusionPreventionFeature,EssentialThreatProtectionFeature,FileThreatProtectionFeature,WebThreatProtectionFeature,SecurityControlsFeature,AdminKitConnectorFeature,FullScanTask,CriticalScanTask,UpdaterTask,DocFeature,SkinFeature,RegistryFeature REBOOT=REALLYSUPPRESS EULA=1 PRIVACYPOLICY=1 KSN=0 KLLOGINHEX=4B004C00410064006D0069006E00 KLPASSWDHEX=******************** KLPASSWDAREA=SET;EXIT;DISPROTECT;DISPOLICY;UNINST;DISCTRL;REMOVELIC /qn with system context AppEnforce 11.10.2019 14:12:06 5340 (0x14DC)
Working directory C:\windows\ccmcache\n AppEnforce 11.10.2019 14:12:06 5340 (0x14DC)
Post install behavior is BasedOnExitCode AppEnforce 11.10.2019 14:12:06 5340 (0x14DC)
Waiting for process 13048 to finish. Timeout = 30 minutes. AppEnforce 11.10.2019 14:12:06 5340 (0x14DC)
Владимир
Process 13048 terminated with exitcode: 1603 AppEnforce 11.10.2019 14:13:14 5340 (0x14DC)
Looking for exit code 1603 in exit codes table... AppEnforce 11.10.2019 14:13:14 5340 (0x14DC)
Matched exit code 1603 to a PendingSoftReboot entry in exit codes table. AppEnforce 11.10.2019 14:13:14 5340 (0x14DC)
++++++ App enforcement completed (68 seconds) for App DT "Kaspersky Endpoint Security для Windows - Установщик Windows (MSI-файл)" [ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_6649cb10-27d4-4760-bdb4-7df1b0890dd7], Revision: 8, User SID: ] ++++++ AppEnforce 11.10.2019 14:13:14 5340 (0x14DC)
+++ Starting Install enforcement for App DT "Kaspersky Endpoint Security for Windows - Hotfix pf7544 (MSP-файл)" ApplicationDeliveryType - ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_f31007c0-8783-40d2-aa3d-7300400ffee6, Revision - 6, ContentPath - C:\windows\ccmcache\o, Execution Context - System AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Performing detection of app deployment type Kaspersky Endpoint Security for Windows - Hotfix pf7544 (MSP-файл)(ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_f31007c0-8783-40d2-aa3d-7300400ffee6, revision 6) for system. AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
+++ Application not discovered. [AppDT Id: ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_f31007c0-8783-40d2-aa3d-7300400ffee6, Revision: 6] AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
App enforcement environment:
Context: Machine
Command line: msiexec.exe /update "pf7544.msp" EULA=1 PRIVACYPOLICY=1 REBOOT=REALLYSUPPRESS KLLOGINHEX=4B004C00410064006D0069006E00 KLPASSWDHEX=******************** /q
Allow user interaction: No
UI mode: 1
User token: null
Session Id: 4294967295
Content path: C:\windows\ccmcache\o
Working directory: AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Prepared working directory: C:\windows\ccmcache\o AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Found executable file msiexec.exe with complete path C:\windows\system32\msiexec.exe AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Prepared command line: "C:\windows\system32\msiexec.exe" /update "pf7544.msp" EULA=1 PRIVACYPOLICY=1 REBOOT=REALLYSUPPRESS KLLOGINHEX=4B004C00410064006D0069006E00 KLPASSWDHEX=******************** /q /qn AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Executing Command line: "C:\windows\system32\msiexec.exe" /update "pf7544.msp" EULA=1 PRIVACYPOLICY=1 REBOOT=REALLYSUPPRESS KLLOGINHEX=4B004C00410064006D0069006E00 KLPASSWDHEX=******************** /q /qn with system context AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Working directory C:\windows\ccmcache\o AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Post install behavior is BasedOnExitCode AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Waiting for process 6640 to finish. Timeout = 30 minutes. AppEnforce 11.10.2019 14:13:15 5340 (0x14DC)
Process 6640 terminated with exitcode: 1651 AppEnforce 11.10.2019 14:13:16 5340 (0x14DC)
Looking for exit code 1651 in exit codes table... AppEnforce 11.10.2019 14:13:16 5340 (0x14DC)
Unmatched exit code (1651) is considered an execution failure. AppEnforce 11.10.2019 14:13:16 5340 (0x14DC)
++++++ App enforcement completed (0 seconds) for App DT "Kaspersky Endpoint Security for Windows - Hotfix pf7544 (MSP-файл)" [ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_f31007c0-8783-40d2-aa3d-7300400ffee6], Revision: 6, User SID: ] ++++++ AppEnforce 11.10.2019 14:13:16 5340 (0x14DC)
Владимир
По запросу Invoke-CMWmiQuery -Query "SELECT ModelName, LocalizedDisplayName, AppModelName, IsLatest FROM SMS_DeploymentType WHERE (ModelName = 'ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_6649cb10-27d4-4760-bdb4-7df1b0890dd7' OR ModelName = 'ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_f31007c0-8783-40d2-aa3d-7300400ffee6') AND IsLatest = 'True'" видно, что это часть одного приложения:
SmsProviderObjectPath : SMS_DeploymentType
AppModelName : ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/Application_59b28498-81c7-4693-8ab9-d3a88424cc9a
IsLatest : True
LocalizedDisplayName : Kaspersky Endpoint Security для Windows - Установщик Windows (MSI-файл)
ModelName : ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_6649cb10-27d4-4760-bdb4-7df1b0890dd7
SmsProviderObjectPath : SMS_DeploymentType
AppModelName : ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/Application_59b28498-81c7-4693-8ab9-d3a88424cc9a
IsLatest : True
LocalizedDisplayName : Kaspersky Endpoint Security for Windows - Hotfix pf7544 (MSP-файл)
ModelName : ScopeId_1CECD617-ADE4-4E52-94FC-786E264C94C1/DeploymentType_f31007c0-8783-40d2-aa3d-7300400ffee6
Владимир
На ошибку 1603 у меня висит Soft Reboot.
Владимир
Вообще, в SCCM багов как говна за баней.
 Sinq