потому что твой - не нужен
а мой вот починили
у тебя уже возраст ))
 Anton


 Sergey
так вот чё ты начинаешь?
Я ща Серёгу позову на помощь
Anton
я ему РО выдам на часок
Anton
https://www.meetup.com/itproug/events/264800468/
Sergey
баян
Anton
наша маленькая звездочка там будет @vanyuale
 Alexander
 Алексей
Ребят, не подскажите если SC Management Point выставить наружу через балансировщик 7 уровня HAProxy, на балансировщике происходит подписывание соединения купленным внешним сертификатом, но не тем, которым подписывается сам MP, работать будет?
 Sergey
это называется ssl terminating
Sergey
если хапрокси так умеет - все будет прекрасно. честно я не помню - платная версия точно умеет
Алексей
Трафик то пошел, пока просто не знаю как проверить))
Sergey
там никакой магии. у тебя балансер пересогласовает канал от себя до мп, и держит канал до клиента. типичный митм
Алексей
 Sergey
на dp смотри подключенных
Алексей
Окей, спасибо
Алексей
Ребят, не подскажите если SC Management Point выставить наружу через балансировщик 7 уровня HAProxy, на балансировщике происходит подписывание соединения купленным внешним сертификатом, но не тем, которым подписывается сам MP, работать будет?
 Sergey
значит хапроски бесплатное терминировать ssl не умеет
Anton
умеет
Алексей
Там как раз терминирование как я понял идёт
 Владимир
Там как раз терминирование как я понял идёт
А у вас точно терминирование есть и балансировщик к MP стучится с клиентским сертификатом?
Алексей
Тэкс, засомневался, сча проверю
Sergey
это не так работает немного
Sergey
ща
Sergey
https://www.digitalocean.com/community/tutorials/how-to-implement-ssl-termination-with-haproxy-on-ubuntu-14-04
Sergey
у тебя там получается две сессии ssl
Sergey
одна от прокси до мп с сертом мп
Sergey
вторая от прокси до клиента с внешним сертом
Sergey
и прокся получая запрос от клиента, переподписывает его уже внутренней сессей и отправляет
Sergey
при ответе обратка
Алексей
Короче скорей всего нужно будет понизиться до 4 уровня и просто прокидывать прямоую сессию до MP, жаль, ну ок, ещё чуть поборюсь за 7 уровень и кину это дело))
Владимир
В общем, клиент должен ломиться к балансеру, балансер должен также уметь аутентифицировать клиента, затем балансировщик подписывает своим клиентским сертом запрос и отправляет его дальше точке управления.
Владимир
Все устройства должны доверять корневым центрам сертификации, выпустившие клиентские сертификаты.
Владимир
Цепочка должна везде строиться.
Алексей
Как бы терминирование всё же невозможно для такой задачи
Алексей
it isn't possible to "forward" a client certificate -- if this proxy is in mode http then there are two TLS sessions -- one between client and proxy, and another between proxy and back-end server. The proxy doesn't have the client cert's private key, so it can't negotiate TLS with the backend using the client's certificate
Sergey
Sergey
а, так там у вас по сертификатам аутентификация
Sergey
расстрою
Sergey
тебе надо будет на балансере держать все серты клиентов
Sergey
а зачем l7 кстати?
Алексей
ради экономии внешних IP, у нас толпа сервисов вывешено через SNI на 1 IP и туда же я хотел и MP повесить
Алексей
Видимо не вариант
Sergey
не вариант да
Владимир
зачем балансеру аутентификация клиента?
The proxy web server authenticates the connection from the client, terminates it, and then opens a new authenticated connection to the internet-based site systems.
Владимир
TMG же как-то делал это. Почему не вариант?
Sergey
только тут бесплатных решений нет насколько я помню
Алексей
Второй коннект чем будет подписан со стороны прокси?
Алексей
не клиентским же сертификатом, значит не будет работать
Алексей
Как так?
Владимир
Как так?
Вот так. У балансера должен быть клиентский сертификат, которым он переподписывает пакет и отправляет его дальше.
Владимир
Точнее не так.
Владимир
Клиентским сертификатом он аутентифицируется на HTTPS MP.
Владимир
Устанавливает SSL и пердолит данные от интернет-клиента.
Владимир
Точка управления не проверяет соответствие между Subject сертификата и именем компьютера.
Владимир
Т.е. я могу аутентифицироваться как Джон До и накидать данных от компьютера Васи Пупкина.
Владимир
Точка управления просто должна доверять издателю клиентского сертификата.
Владимир
Иначе HTTP 403.
Владимир
А какая прокся используется?
Алексей
haproxy
Владимир
Вот тут почитайте, может это то, что надо. Я с HAProxy сам никогда не работал, к сожалению. http://www.loadbalancer.org/blog/client-certificate-authentication-with-haproxy/
Алексей
Как раз сейчас это и читаю)))
Sergey
Народ кто как обнавляет методом ipu компы в впн офисах? Есть 60 машин которые хотяд по впн в сеть. Нужно доставить пакеты обновления на них. Сейчас уже 3000 машин в сети обновилтсь. Что делать с впн клиентами не знаю. Думал мдт локальный поднять но не вариант. Есть идеи?
https://www.imab.dk/upgrade-windows-10-over-the-internet-with-configmgr-in-place-upgrade-task-sequences/
наталкнулся, вспомнил
Anton
о, йопт, wsyncmgr очухался
sync: SMS synchronizing updates, processed 12 out of 620 items (1%), ETA in 01:01:38
Владимир
Anton
синкать ничего не хотел
Sergey
готовился к 2^8?
Anton
видать
Владимир
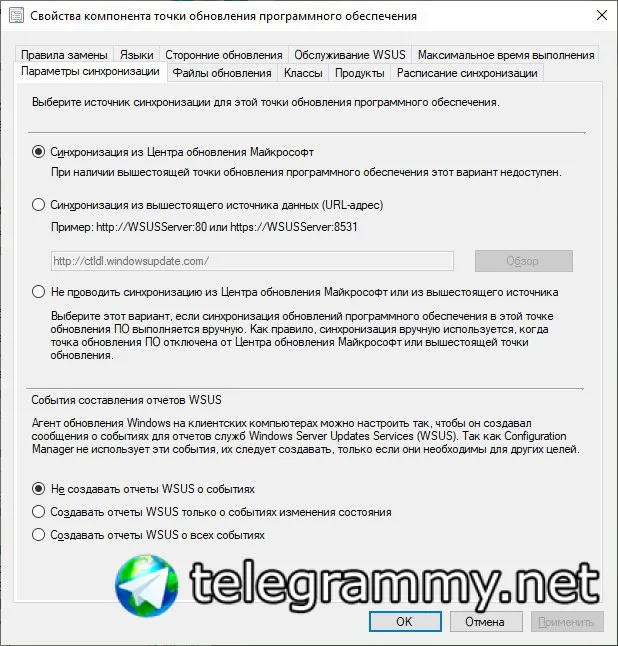
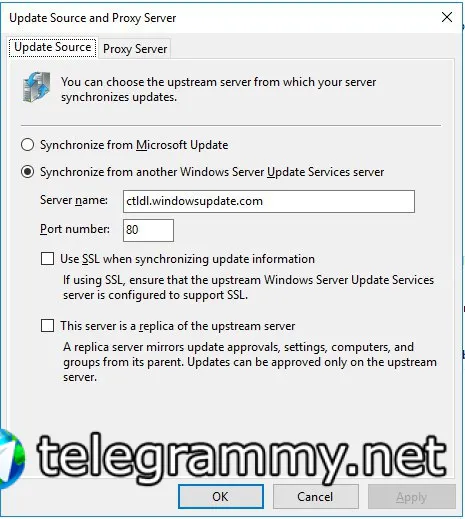
У меня баг в SCCM. Ставил адрес синхронизации обновлений - http://ctldl.windowsupdate.com/, когда хотел использовать чистый IPv6, потом вернул настройки обратно, но сайт сервер упорно возвращает WSUS'у сделать вышестоящим сервер http://ctldl.windowsupdate.com/.
Владимир
Перекидывания туда-обратно не помогают.
Владимир
 Владимир
 Владимир
Ыыыы, реально баг. При переключении на Windows Updates в WCL.log идет запись No changes - WSUS Server settings are correctly configured and Upstream Server is set to ctldl.windowsupdate.com.
Владимир
Короче, любое переключение приводит к записи No changes - WSUS Server settings are correctly configured and Upstream Server is set to ctldl.windowsupdate.com.
Владимир
Ребутну на всякий случай, вдруг отпустит.
Владимир
После ребута нормально стало - Successfully configured WSUS Server settings and Upstream Server to Microsoft Update