Сергей


1. понял!
 Vasya
счас по второму найду что сделегировать надо
Vasya
писал вроде
Vasya
у меня есть учетка. я когда создаю учетную запись компьютера - заглушку, там есть поле - кому сделегировать права на ввод в домен. указываю ее и вуаля
Сергей
Спасибо
 Сергей
 Sergey
у простого, по дефолту только 10 уз завести можно
и у него не хватит прав на перезапись старой учётки
Sergey
Configure the Domain Join Account and Assign the Needed Permissions – https://youtu.be/BPcy_nOQZoI?t=1803
Sergey
только у него там одна неточность
в видео
Sergey
когда делегируете право
Create / Delete computer objects
надо его применить и потому уже заного добавлять остальные права уже конкретно компам - Descendant Computer Objects
Alex
у кого sccm 1810 как там в таск сиквенсе задать пользователя локального?
Vasya
когда делегируете право
Create / Delete computer objects
надо его применить и потому уже заного добавлять остальные права уже конкретно компам - Descendant Computer Objects
dsacls computername /G account:GA
а можно вот так =))) юзаю в скрипте
Vasya
а, обманул. это фулл акцесс даст
Vasya
у кого sccm 1810 как там в таск сиквенсе задать пользователя локального?
unattend.xml, либо запустить posh/cmd и там добавить
Vasya
на этапе фулл ос
Sergey
dsacls computername /G account:GA
а можно вот так =))) юзаю в скрипте
у меня 3 аккаунта dom-join
на разных ОУ права даны, + спонтанные перестановки инженеарми ТП :) нафиг нафиг
Sergey
но идея интересная
Dmitry
System Center Configuration Manager: Concepts and Administration Introduction
Dmitry
какой уровень?
Dmitry
сейчас идёт вш)
Dmitry
System Center Configuration Manager: Troubleshooting Client Features
и какой здесь? :)
Vasya
у меня 3 аккаунта dom-join
на разных ОУ права даны, + спонтанные перестановки инженеарми ТП :) нафиг нафиг
а у нас ТП без нашего ведома не ставит/не переставляет, потому что бардак.
для переустановки идея такова:
удаляем объект из АД, удаляем объект из cm, удаляем из ДНС, создаем новую пустую учетку ПК, делегируем domain join аккаунт для добавления в домен
Vasya
учетку создаем в том же контейнере, откуда удаляем. ну до кучи можно сгрести группы старого компа и "заглушке" назначить эти же группы
Dmitry
прям вернули 2007 только что
Quantum Yupiter
System Center Configuration Manager: Concepts and Administration Introduction
Это основы администрирования
Quantum Yupiter
System Center Configuration Manager: Troubleshooting Client Features
и какой здесь? :)
Это суровый курс для тех, кто знает как на кнопки нажимать
Dmitry
Это суровый курс для тех, кто знает как на кнопки нажимать
мне в прошлом году траблшутинг понравился
 Anton
и в итоге что?
Dmitry
в итоге весь год с каспером воевал))))))))))))
Anton
консоль открываешь раз в полгода
Anton
;)))
Dmitry
курс от этого менее интересным не стал!
Sergey
Dmitry
они же целый скрипт написали!
Dmitry
интересно, сколько человек потребовалось?
Vasya
фига се техпроцесс :)
нафиг нафиг
Сурово у вас
мы имели опыт миграции 3к+ клиентов. почти у всех были права локального админа, плюс на местах админам сделегированы были права. была прям помойка
Dmitry
скорее опыт миграции имел вас
Dmitry
а потом пришли ПФЕ и всё сделали
Vasya
они то думают, что это круто
есть регламент, есть политика именования, лалала. что имеем, от того и отталкиваемся. слишком много человеческого фактора было
 Pavel pinky13
гпо чистить группу обминистраторов на десктопах?
Vasya
ну и да, мы пошли по пути централизации управления
Sergey
часто бывает что пригласить внешнего человека, которому еще и деньги не малые платят, гораздо эффективнее.
нет перетягивания одеяла между службами, каких то лишних тормазов...
Pavel pinky13
а в чем бардак тогда?
Pavel pinky13
именует декстопы sccm. пользователи не админы. где бардак?
Vasya
а в чем бардак тогда?
я же говорю - 90% юзеров были с правами локального админа, ТП на местах имела в ад права на свою "зону ответственности". на компах был срач, в ад был срач. но это было давно и неправда
Vasya
именует декстопы sccm. пользователи не админы. где бардак?
я рассказал про наш случай. а по какому принципу он именует? все же зависит от политики именования
Pavel pinky13
как я в ццм заведу так и будет.
Pavel pinky13
вот имя вот мак
Vasya
пиу-пиу. вишенка на торте - 90% сети, а это несколько к рабочих мест - были на статике ip
Anton
у нас на статике почти
Anton
в орм мак адрес, наличие группы в ад, резервы на дхцп, скрипты автоматом выпиливают, на основе этого доступы в свои сегменты
Vasya
у нас на статике почти
у нас админам филиалов некоторым было очень больно. они про dns не слышали. мапили от юзера к юзеру по ip. ой, очень увлекательный процесс миграции был.
но нет, как Димка сказал - приехали pfe, все смигрировали, сети настроили, политики все настроили. мы чаек пили и в ладошки хлопали
Vasya
что за unattend.xml
мой звездный час настал.
http://www.sccm2012.ru/2017/05/osd.html
http://www.sccm2012.ru/2017/05/osd-unattendedxml.html
Vasya
тут короче есть про это, как раз про учетку
Vasya
с агентом проще, там можно в full os выполнить cmd/posh и добавить
 Sergey
мой звездный час настал.
http://www.sccm2012.ru/2017/05/osd.html
http://www.sccm2012.ru/2017/05/osd-unattendedxml.html
значит и мой :)
вижу там своё фио :)
Vasya
дааааа
Vasya
дважды реклама!
Alex
Anton
и бот под шумок )
Vasya
=)))))))))) трижды реклама
Vasya
а внутри канала реклама nvme azure
Alex
что-то я не вкурил
Alex
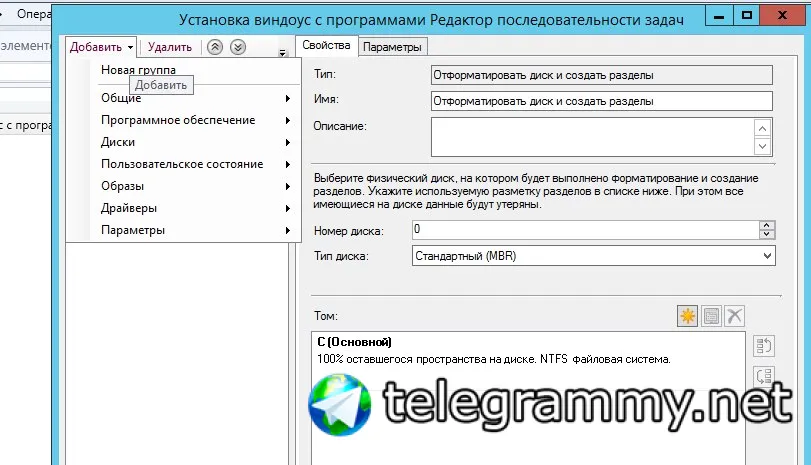
я создал этот файл вроде все как написано, а вот где его указывать-ума не приложу
Alex
 Alex
вот про пользователей ниче не вижу
Alex