0-day уязвимость и атака на "Поликлинику №2 Управления делами Президента Российской Федерации"
Так, кликбейт готов, а теперь новость. Был обнаружен вредоносный документ Word со встроенным объектом Flash Active X, который замаскировали под анкету сотрудника. Причем тут поликлиника? Смотрите картинку. 😉 И под это всё (но это не точно), Adobe выкатила обновления.
Суть в том, что если вы разрешали Flash Active X, вредонос повышал свои привилегии, обращался к файлу JPG, в конец изображения был встроен архив RAR, из архива извлекался EXE, маскировался под Nvidia Control Panel и представлял собой бэкдор-троян. Короче, игла в яйце, яйцо в утке, утка в зайце, а дальше сами знаете.
И вот это прям отличный кейс к субботнему IT Pro Community Conference в офисе Microsoft. Приходите, а я расскажу, как выкатывать быстро, без боли и максимально автоматизировать этот процесс в ConfigMgr, включая любые сторонние приложения.
Тоха плохого не посоветует 😉
 Anonymous

 mikas
@masyan +
 Anton
отдаёт
Anton
Anton
как минимум блокчейн мне не особо
Anton
У нас новый
Anton
@skorotkov только ещё не в курсе
 Sergey
Stepan
@masyan а в субб от метро до бц ездит что-нибудь?
Anton
Такси
Stepan
о, опять я поторопился) там написаны автобусы)
Anton
А, значит договорились
Anton
Просто на прошлом не было ничего
 Sergey
рейсовые автобусы
Sergey
так шта не договорились
Sergey
 Anonymous
Незнаю, было тут не, https://info.microsoft.com/CE-SCRTY-WBNR-FY19-12Dec-12-CQURESimulivewebinarDec12-MCW0010289_01Registration-ForminBody.html
Anton
не было, но было во всех остальных каналах )
Anonymous
мож кому интересно будет
Anton
а вот такого точно не было
Anton
 Anonymous
кто все эти люди
Anton
найди Паулу
Anonymous
ну ее я знаю в лицо, а остальные
Anton
ужин был с ней
Anton
а, так всякие не из МС
Sergey
разборнов
Sergey
ржевский
Sergey
шапиро
Sergey
журавлев
Sergey
ермаков
Anton
горшочек не вари
Sergey
остальных нинаю
Anton
фух, успел )
Anonymous
А где Вовни?
Anonymous
Фоткает
 Stanislav
Вовни там - стол
Sergey
Stanislav
ты его с Полой что-ли перепутал? :D
Anton
Да, была
🧙♂️
В ConfigMgr дистрибутиве лежит 3 штуки CMTrace, один лежит в тулзах, 2 лежат в OSD - Tools ...
Все имеют разный размер. Один билд, версия, разрядность (запускаются и на той и на той).
В чём отличия?)))
Sergey
🧙♂️
про размер я подумал подумал и согласен!
Sergey
две версии 32/64
их кладут в WinPE
самый большой - содержит обе версии ими на винде пользоваться.
Sergey
см wow64
🧙♂️
две версии 32/64
их кладут в WinPE
самый большой - содержит обе версии ими на винде пользоваться.
но я проверил, у меня любая из версий файла работает на любой из разрядностей
Sergey
отдельную 64 на 32 битном winpe запусти
🧙♂️
плюс в свойствах 64 битной версии (предполагается, ибо х64 фолдер зовется) - написано CM_Trace_x86.exe в OriginalName
Sergey
или прокэксплорером посмотреть процесс какой?
Sergey
ну х.з
🧙♂️
а можете показать с всусов, супов?
(Get-WsusServer).GetConfiguration() | fl MUUrl
🧙♂️
Если вдруг кто сейчас у станка, я статистику прост собираю
🧙♂️
(с указанием версии ОС)
Sergey
а можете показать с всусов, супов?
(Get-WsusServer).GetConfiguration() | fl MUUrl
MUUrl : https://sws.update.microsoft.com
win 2012 r2
🧙♂️
у меня кароч всус после патч тьюсдей отказался синкаться, 10022 в логе, мол не могу. Поисключали уже всё что можно, перепробовали различные варианты, ну вообще ничего не помогло, кроме...
Залезли в базу и в конфиге махнули вместо fe2 на sws
🧙♂️
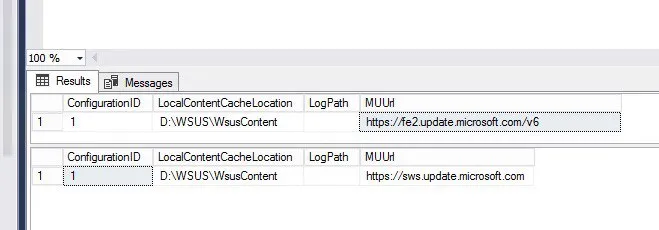 🧙♂️
ос 2016, ап-ту-дейт
🧙♂️
А вот у Naumov насколько я понял "всё само рассосалось"
🧙♂️
Хотя тоже 2016 & fe2
Sergey
ща на 16 гляну
Sergey
там же это в 16-м сурвейсы
так что нормально что другой
Sergey
а, не
у меня тот же урл
Sergey
MUUrl : https://sws.update.microsoft.com
🧙♂️
чертовщина какая то
Sergey
PS C:\WINDOWS\system32> gwmi win32_operatingsystem
SystemDirectory : C:\WINDOWS\system32
Organization :
BuildNumber : 14393
RegisteredUser :
SerialNumber : 00377-60000-00000-AA934
Version : 10.0.14393
🧙♂️
MUUrl : https://sws.update.microsoft.com
а на этом серванте в6 протокол не выключен снятой галочкой случайно?
🧙♂️
пытаюсь понять еще что за /v6 в конце, то ли относящееся к протоколам всуса, то ли относящееся к IPv6 при наличии оного в момент поднятия роли
🧙♂️
потому что fe2 имеет AAAA
🧙♂️
а вот sws как раз нет, но у меня по в6 коннективити не было, ну разве что эти родные тереды
Alexander
@skorotkov а вы Android Enterprise уже используете?
Sergey
эт который переименованный for work?
Alexander
Ага