 Sergey


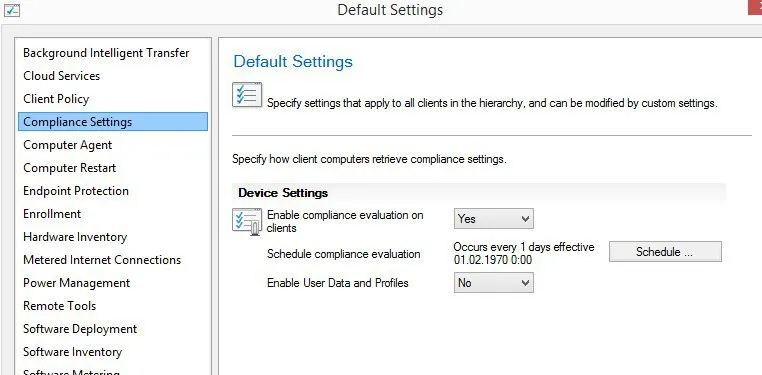
а про какую политику клиента говорите?
Sergey
чёт не припомню у CI - расписание комплайнса
 Vertexx
 Vertexx
ну раз в 5 бесполезно - делайте минимум 15, но не суть
Ну замес в том, что он его просто не запускает.
Vertexx
Т.е. он не начинает оценку после того, как политика прилетела.
Vertexx
Я думал, что я ставлю в деплое 5 минут, прилетает политика и после этого отсчитываем 5 минут и проверям результат, но не тут то было.
Vertexx
Оценка не происхрдит после условных 5 минут после накатывания политики.
 Alex
вроде отработало, только долго крутит загрузку
Sergey
Оценка не происхрдит после условных 5 минут после накатывания политики.
Чёт х.з для за что именно это параметр на клиенте отвечает, суммаризация наверно какая то
Alex
-- DECLARE @UserSIDs NVARCHAR(max) = N'disabled', @CollID NVARCHAR(max) = 'SMS00001', @CompName NVARCHAR(max) = N'%'
(
SELECT DISTINCT
SYS.Netbios_Name0 AS 'Netbios Name'
, vru.Full_User_Name0
, HSUSB.Caption0
, HSUSB.Description0
, HSUSB.DeviceID0
, HSUSB.[TimeStamp]
FROM
fn_rbac_R_System(@UserSIDs) as SYS
JOIN fn_rbac_ClientCollectionMembers(@UserSIDs) as Members
ON SYS.ResourceID = Members.ResourceID
LEFT JOIN v_HS_USB_DEVICE as HSUSB
ON SYS.ResourceID = HSUSB.ResourceID
left join v_UsersPrimaryMachines upm
on SYS.ResourceID = upm.MachineID
left join v_R_User vru
on vru.ResourceID = upm.UserResourceID
WHERE
Members.CollectionID = @CollID
AND SYS.Netbios_Name0 like @CompName
)
UNION
( SELECT DISTINCT
SYS.Netbios_Name0 AS 'Netbios Name'
, HSUSB.Caption0
, HSUSB.Description0
, HSUSB.DeviceID0
, HSUSB.[TimeStamp]
FROM
fn_rbac_R_System(@UserSIDs) as SYS
JOIN fn_rbac_ClientCollectionMembers(@UserSIDs) as Members
ON SYS.ResourceID = Members.ResourceID
LEFT JOIN v_GS_USB_DEVICE as HSUSB
ON SYS.ResourceID = HSUSB.ResourceID
WHERE
Members.CollectionID = @CollID
AND SYS.Netbios_Name0 like @CompName
Alex
Все запросы, объединенные с помощью операторов UNION, INTERSECT или EXCEPT, должны иметь одинаковое число выражений в целевых списках.
Alex
вот что пишет
Sergey
ну у вас набор поле разный, так нельзя
Alex
hfpj,hfkcz
Alex
разобрался, там в юнион надо прописать тоже самое
Sergey
угу
Sergey
Оценка не происхрдит после условных 5 минут после накатывания политики.
руками если на клиентне пнуть - всё ок отрабатывает?
Sergey
сделайте расписание в деплое - раз в 15 минут
Stepan
 Stepan
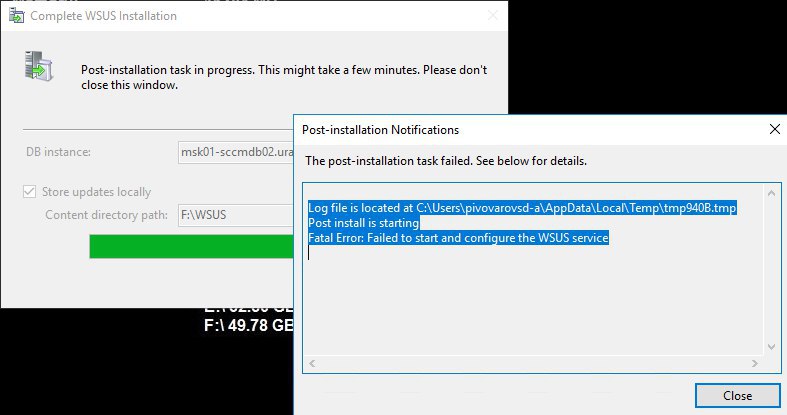
что ж мне так не везет с этим sccm...
 Anton
вот у тебя явно что-то с кармой
Anton
сходи повейпи с лёшей )
Stepan
да уж.. в отпуск со след недели... может отдохну..
 Sinq
Коллеги, а RPC unavailable при восстановлении Primary при подключении к CAS, что ещё может быть, кроме сети?
 Sergey
Телепатически читать пока никто не умеет
Anton
Компания Microsoft выпустила обновления безопасности, закрывающие 63 уязвимости, относящиеся к продуктам Microsoft Windows, Microsoft Edge, Internet Explorer, Office, SharePoint Server, .NET Framework, ASP NET Core, ChakraCore, Azure IoT SDK и Adobe Flash Player.
17 исправлений уязвимостей получили статус критических. Самой опасной брешью, которая теперь устранена, является CVE-2018-8440. Она позволяет уже присутствующему на машине вредоносу повысить свои права до SYSTEM через планировщик задач.
Запись вебинара September Security Briefing Call - EMEA Russia доступна здесь.
Актуальная информация об уязвимостях и обновлениях безопасности на портале Security Update Guide.
 Dmitriy
Коллеги, а RPC unavailable при восстановлении Primary при подключении к CAS, что ещё может быть, кроме сети?
Ну а ручками у wmi чонить спросить например ходит?
Sinq
Нет, в том-то и дело
Sinq
Прав хватает, с другого сервака норм, порт 135 был закрыт, открыли (telnet работает), не помогло
Dmitriy
А верхние порты?
Dmitriy
Rpc high port range искать
Stepan
2016
Stepan
на соседнем сервере
Rustam
через SSMS к нему подключиться можешь ?
Stepan
да, там вижу созданную бд
Stepan
все это на win2016
Stepan
Может просто wsus 2016 на sql2016 не хочет вставать?
Rustam
не. не думаю..
Rustam
что-то другое..
 Kamil
Stepan
гладко встал?
Stepan
а sql и wsus на разных серверах?
Stepan
у меня на разных... но я думаю это ваще не связано..
Anonymous
Добрый день всем!
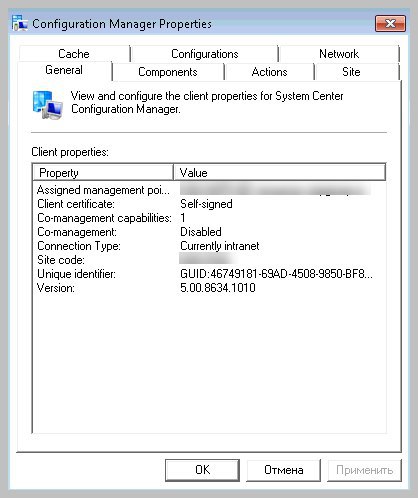
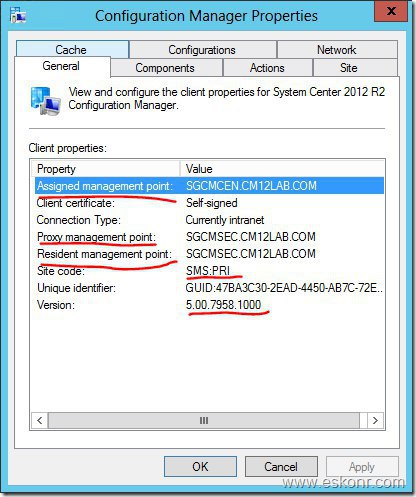
Есть архитектурная задачка по удаленным офисам в SCCM: использовать только местный DP для заливки контента с управлением с secondary site сервера в качестве local/resident и proxy MP (см. скрин https://i2.wp.com/eskonr.com/wp-content/uploads/2014/01/image_thumb.png?resize=416%2C497 ).
Есть WAN каналы и удаленный офис, в коротом стоит отдельный DP для разливки местного контента. Есть primary и secondary сайты с ролями MP и DP.
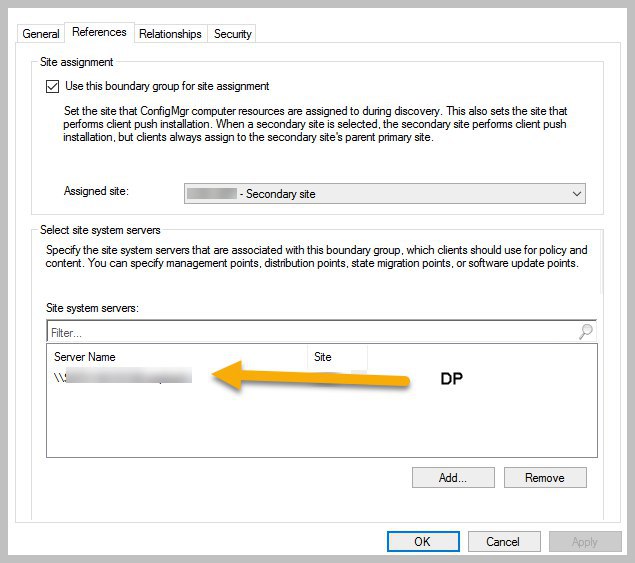
Когда записываю в настройки boundary group "Site system servers" один отдельный DP и secondary site сервер, то все клиенты подключаюются к secondary site, т.е. так и задумано. НО в этом случае при выходе местного DP будет использоваться DP с secondary site сервера, что приведет к высокой утилизации WAN канала.
Как клиента привязать к local secondary site, совмещая роль MP и DP на secondary site сервере?
Аналогичный запрос на англисйком языке - https://configurationmanager.uservoice.com/forums/300492-ideas/suggestions/18511102-boundary-group-link-a-site-system-server-and-cho
Я так понял, что можно сделать разделением ролей MP и DP на secondary site сервере?
Anton
я не понимаю в чем проблема добавить в свойствах DP нужные boundary groups?
Anton
administration - distribution points - в каждой DP вкладка boundary groups
Anton
вот это я вообще не понимаю "Как клиента привязать к local secondary site, совмещая роль MP и DP на secondary site сервере?"
Anton
local secondary site - secondary site. чего?
Anton
если выше пишешь, что "то все клиенты подключаюются к secondary site"
Anonymous
@masyan а по ссылке на ENG понятна проблема или ее уже решили?
https://configurationmanager.uservoice.com/forums/300492-ideas/suggestions/18511102-boundary-group-link-a-site-system-server-and-cho
Anonymous
 Anton
так определи туда вторичку и дп
Anonymous
так определи туда вторичку и дп
тоже так делал и все клиенты, как и необходимо, идут на secondary site сервер, НО в случае падения локального DP контент будет взят с DP, который установлен на secondary сервере, что положит WAN канал.
 Anonymous
@masyan как я понимаю, остается только два варианта:
- разделять роли DP и MP на secondary site
- использовать QoS для того, чтобы урезать канал для DP secondary site
?
Stepan
Ура! Победил чертов wsus. Вычистил всё от него... в sql, iis и проч. и по новой.
Anton
главное если через паблишер от patchmypc выдаёт - WSUS: Failed to sign package; error was: 2147954402
а если добавить каталог напрямую в sccm, то все ок
1lya
Бодрого дня, коллеги,
Такая ситуация: инфраструктура пожёвана шифровальщиком, выжили контроллеры и некоторые хосты. Сервер с sccm зашифрован с концами - все профили, включая дефолтный, AppData, библиотеки и прочее. В общем, восстановлению не подлежит.
Вопрос в следующем: удастся ли в этом же домене поднять sccm повторно (к примеру, с другим именем сайта) и как это делается, есть ли гайды по очистке AD?
Anton
легко
Вонни
Бодрого дня, коллеги,
Такая ситуация: инфраструктура пожёвана шифровальщиком, выжили контроллеры и некоторые хосты. Сервер с sccm зашифрован с концами - все профили, включая дефолтный, AppData, библиотеки и прочее. В общем, восстановлению не подлежит.
Вопрос в следующем: удастся ли в этом же домене поднять sccm повторно (к примеру, с другим именем сайта) и как это делается, есть ли гайды по очистке AD?
Я повторно ставил без проблем, имхо можно system management почистить
1lya
ну слава яйцам значит) спасибо, парни! 👍
 Дмитрий
Бодрого дня, коллеги,
Такая ситуация: инфраструктура пожёвана шифровальщиком, выжили контроллеры и некоторые хосты. Сервер с sccm зашифрован с концами - все профили, включая дефолтный, AppData, библиотеки и прочее. В общем, восстановлению не подлежит.
Вопрос в следующем: удастся ли в этом же домене поднять sccm повторно (к примеру, с другим именем сайта) и как это делается, есть ли гайды по очистке AD?
а как так то в сентябре 2018 года то получилось?
Anton
все локальные админы и целая куча доменных админов и вообще изи )
Anton
одно поздравление главбуха в одноклассниках и привет )
Anton
надо в канал забрать, наверное )
1lya
да как обычно - левая сервисная учётка с паролем 12345 от пра-пра-пра одмина, про которую все давно забыли. пришёл гражданин из аутсорса чот там обновлять, ессна, с флешкой. ну и... обновил домен 😁
Дмитрий
типа на флехе у него была какая то хня
1lya
ага
1lya
endpoint даж не среагировал, кстати - оно с той самой, единственной машины по smb все общедоступные шары и пошифровало.
Дмитрий
человек из аутсорса в жертву принесен был?