ну пофиг, там ничего не изменилось в самом скупе
там оранжевой книжке дикие танцы про поддержку WS2016 и WS2012R2
 Stanislav

 Stanislav
у меня даже кровь из глаз пошла
Stanislav
ну так то да
 Sergey
в релизе давно
из нового
таймстамп с сертификату и установить можно на win10/2016
всё
Stanislav
надеюсь они книжку обновят? а то там же вырвиглаз написан :)
Stanislav
какая-то правка реестра, какие-то ебучие консоли дополнительные
Stanislav
например: If your site server is running Windows Server 2016, you must install your first active SUP
on a remote Windows Server 2012 R2 machine. This allows the machine you install SCUP
on to use the same WSUS version as your SUP. This is needed only if you plan to use
SCUP with ConfigMgr.
Stanislav
Или вот это: No matter which OS you choose for SCUP installation, you still must complete a workaround
to allow local administrators to publish updates from SCUP to the Windows Server 2012 R2
WSUS server. This workaround involves editing the Registry and DCOM permissions.
Sergey
действительно....
Sergey
напиши им в фидбэк
Stanislav
не. я бухать поехал :)
Stanislav
может в понедельник
Sergey
@quantum_yupiter
Паш, а глянь как время будет: https://social.technet.microsoft.com/Forums/en-US/3e3fc3ce-6294-47c4-88d2-94bb60363141/certificate-issue-with-addcmdistributionpoint-cmdlet?forum=configmanagersdk
что-то мне кажется помеченный ответ - враньё.... ну или возможно раньше было как то по другому...
 Quantum Yupiter
@quantum_yupiter
Паш, а глянь как время будет: https://social.technet.microsoft.com/Forums/en-US/3e3fc3ce-6294-47c4-88d2-94bb60363141/certificate-issue-with-addcmdistributionpoint-cmdlet?forum=configmanagersdk
что-то мне кажется помеченный ответ - враньё.... ну или возможно раньше было как то по другому...
Не ну а чо, там отцы типа торстена в треде
Sergey
Не ну а чо, там отцы типа торстена в треде
Ну наверно не стали вникать.
Можно один серт использовать на скок-хошь dp
Sergey
Командлеты не дают это сделать.
Похоже опять придется через смс провайдера лезть.
 Dmitriy
Ну вайлдкардовые серты зло
Dmitriy
Лучше сгенерить отдельные руки не отвалятся
Quantum Yupiter
Там же прямо в ответе мануал как разные серты сделать
Sergey
Ну вайлдкардовые серты зло
wc там и не нужен, любой подойдёт, этож сертификат клиента, главное чтобы mp доверял
Dmitriy
ОК, если один и тот жде - он на кого выписан?
Sergey
Там же прямо в ответе мануал как разные серты сделать
ну это они только половину работы показали
Sergey
 Dmitriy
ну и справедливо ругается, какого хера разные субъекты по одному паспорту?
Sergey
тут даже fqdn совсем не верный, у DP домен другой
Dmitriy
Ну то есть мы делаем неправильный серт а потом обижаемся :)
Sergey
ну т.е. если я буду генерить серты fake1.labl.local / fake2.lab.local они будут правильные? :)
Sergey
он ругается то не на непраивльность
Sergey
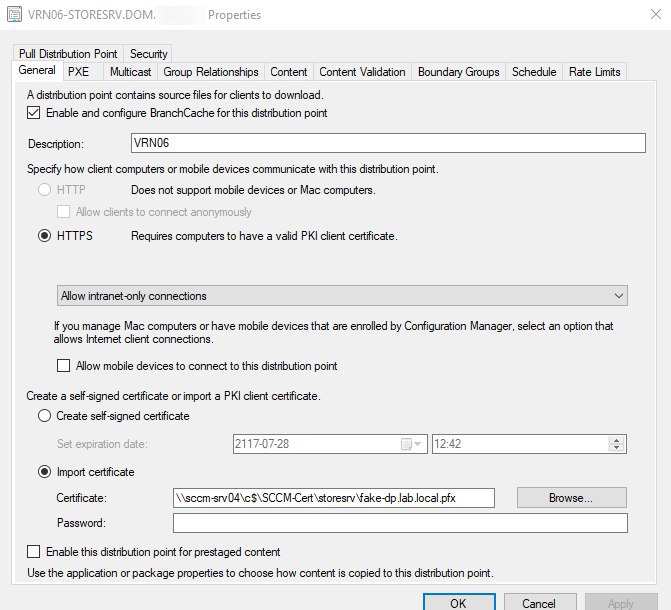
самому DP этот серт не нужен
Dmitriy
ну блин, еси одинаковый на клиентов - будет Duplicate GUID, тоже проблемы
Dmitriy
Где написано что так можно?
Sergey
так они и так будут на клиентов одинакоые
Dmitriy
??? с какого?
Dmitriy
Разный subject name, разный отпечаток
Sergey
 Dmitriy
для авторизации дпшки на мп
Sergey
Если fqdn dp будет
Dp1.contora.ru
А я выпишу серт на
FakeDp.lab.local
Примет ли mp этот серт?
Dmitriy
 Dmitriy
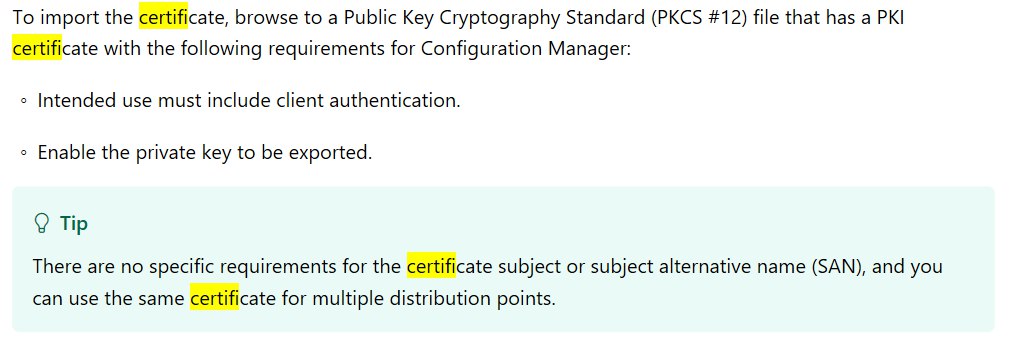
моя неправда, мы его не проверяем особо
Dmitriy
Должно работать да
Sergey
для авторизации дпшки на мп
угу + pxe cleint получит этот серт для подключения к https-only MP. так?
Dmitriy
да
Dmitriy
When you check the Enable PXE support for clients box on the PXE Settings page, the certificate is sent to computers that perform a PXE boot so that they can connect to a management point during the deployment of the operating system.
Dmitriy
ну и да, именно поэтому пофиг на имя и не проверяется
Dmitriy
так а в чем беда там изначально?
Sergey
стало быть на клиентах он один,
Sergey
так они и так будут на клиентов одинакоые
Sergey
??? с какого?
Sergey
беда в том что командлетом Add-CMDistributionPoint - нельзя назначить сертификат на DP
а руками можно
Dmitriy
Да, именно для PXE-boot, я имел ввиду обычные client cert где нужны валидные
Sergey
а ну это конечно...
Dmitriy
надо посмотреть мож какой баг есть
Sergey
ну тут явно не доделали, даже по работе команлета видно в вербоузе
PS M02:\> Set-CMDistributionPoint -SiteSystemServerName $ComputerName -CertificatePath $CertificatePath -CertificatePassword $CertificatePassword -SiteCode $SiteCode.Name
WARNING: The certificate you specified is already in use. Are you sure you want to use this certificate?
Set-CMDistributionPoint : Validation of input parameters failed. Cannot continue.
At line:1 char:1
+ Set-CMDistributionPoint -SiteSystemServerName $ComputerName -Certific ...
+ ~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~~
+ CategoryInfo : InvalidArgument: (Microsoft.Confi...ionPointCommand:SetDistributionPointCommand) [Set-CMDistributionPoint], InvalidOperationException
+ FullyQualifiedErrorId : ValidationFailed,Microsoft.ConfigurationManagement.Cmdlets.HS.Commands.SetDistributionPointCommand
Sergey
я полез на технет, а там пишут - мол нельзя, вот я и спрашивал, почему это нельзя, когда можно :)
Dmitriy
да, именно для этого сценария, согласен, тут фэйк-серт, не задумывался раньше даже
Sergey
мне почему нужен 1 серт на кучу ДП потому что будут ещё стендалон и бут онли медиа
и будут эти флешки гулять между разными DP
Sergey
как бы небыло потом проблем с этими медиа
Sergey
я уже думаю может откатится с https-only на http+https
Dmitriy
ща
Dmitriy
чот есть такое
Dmitriy
баг пофикшен в 1806
Dmitriy
When configuring a Distribution Point with the PowerShell cmdlet Set-CMDistributionPoint with the the parameters
-CertificatePath C:\temp\DPCert.pfx -CertificatePassword $SecurePassword it would work as long the certificate is not already in use.
If done withing the console you'd be warned, but still able to continue. As documented it is not required to have a unique Cert per DP.
https://docs.microsoft.com/en-us/sccm/core/plan-design/network/pki-certificate-requirements
When doing it with the cmdlet, the command fails with:
Dmitriy
дальше ошибка такая же
Dmitriy
блин, странно он выглядит этот баг, вообщем надо проверять либо уже норм в 1806 либо на него забили
Sergey
еще одной фичи не хватает мне в этом кейсе
это Rate Limit и Schedule не задать командлетом... пока задаю через wmi
Но не хватает, как с апликешнами, выбора - время по UTC либо по локальному времени DP.
Sergey
коллеги, проголосуйте кому не сложно
https://configurationmanager.uservoice.com/forums/300492-ideas/suggestions/8545090--schedule-and-rate-limits-consider-remote-time
Sergey
@combot /help
Sergey
/stat@combot
Sergey
потеснил Пашу с пьедестала :)
Sergey
пока Антон не видит :)
Andrey
done
 Alexey
Андреевка
 😈Макс
 Johny
+