
 Александр


 Роман
Старый , сколько у тебя инсталляций Федоры в продакшн?
Александр
Есть это деревативы от распилинукса
 Anonymous
Старый , сколько у тебя инсталляций Федоры в продакшн?
у меня даже oracle на fedora работает
 Старый
😐уже на бота похоже
Anonymous
Все
Александр
И ты говори
Александр
 Anonymous
мне тут в прошлом году предложили на 1 из собеседований написать груви файл для деплоя java приложения
Роман
 Anonymous
 Pavel
Anonymous
без гугла на листочке
Anonymous
спроси чистякова, он тебе скажет
Anonymous
😂
Александр
Напомните, почему CentOS - говно?
Александр
Спасибо
Александр
Отличный хрычебот
Anonymous
😕и что
Pavel
Блядь. Остались лжехрычы
Роман
На ложноножках
Pavel
Не, 3 на всех мало
Pavel
Или вы все лжехрычы, или один в постели у марка и молчит)))))) лал
Pavel
Anonymous
прямо как ты раз подумал об этом 😐
Роман
Для распила
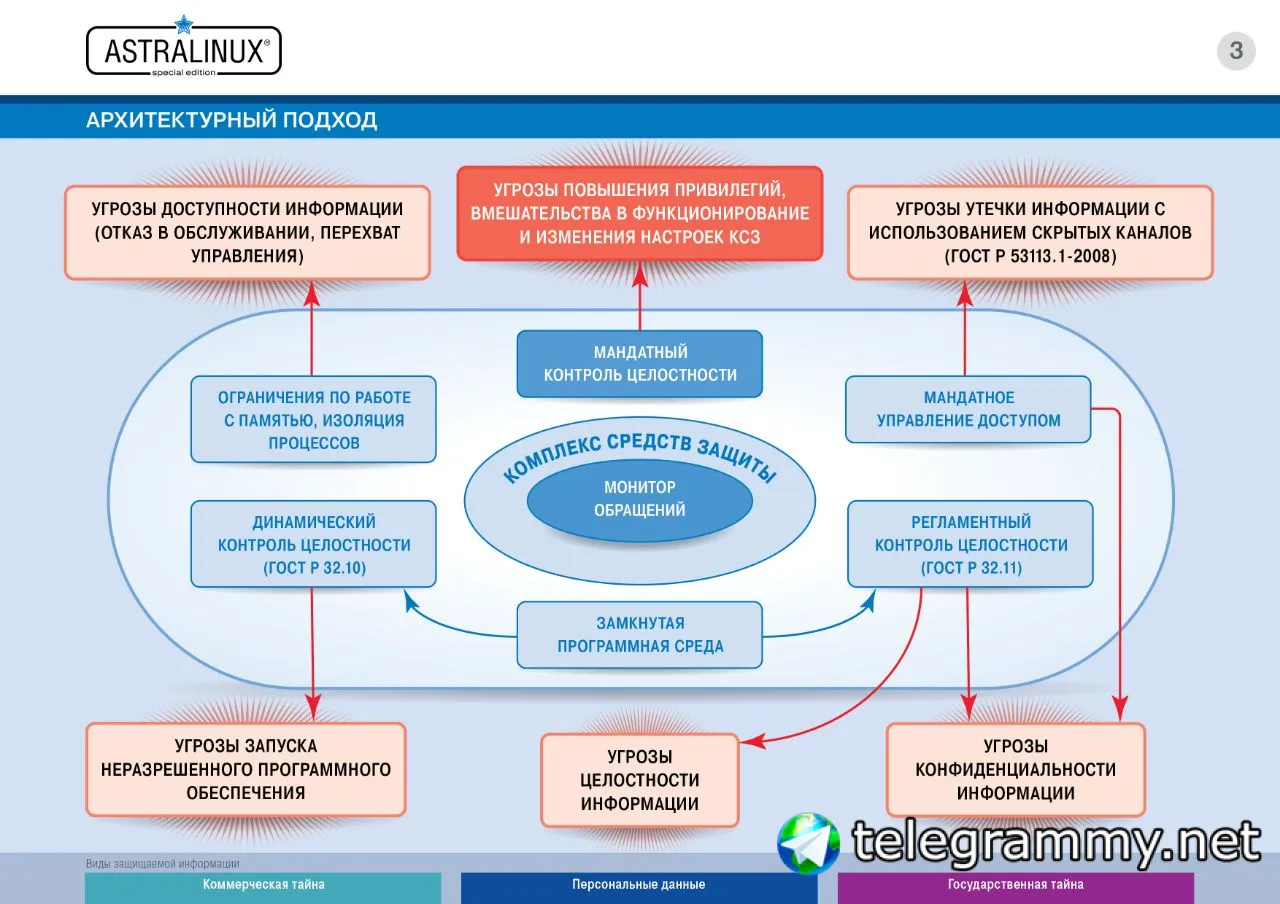
Астра для защиты информации. Я таких технологий, как в Астре по защите информации даже близко ни в одном линуксе не видел
Pavel
Таааааак, начинаетса веселье
 OMW
Anonymous
Астра для защиты информации. Я таких технологий, как в Астре по защите информации даже близко ни в одном линуксе не видел
😐плохо смотрел значит, посмотри fedora 28
 Tadeusz
Лол
Pavel
Какие это такие ТЕХНОЛОГИИ?!
Роман
Не, там ни о чем
Pavel
Нарм, форк брлгеноса
Pavel
От сшпешных хакиров вестимо же!!
Pavel
Ебнем все к хуям, щоб врагу не досталось!!!
Роман
От информационных угроз, конечно же )))
Роман
Хехехе
 Ivan
мамкин безопасник в чате!
Роман
 Роман
Эххх...
Anonymous
 Ivan
Ivan
Работает оно тоже по гороскопам?
Роман
все блоки с угрозами волосатые
Роман
Во во
Ivan
от этого защитит астролог
Anonymous
😂методом неуловимого джо
Ivan
Можно еще в церковь сходить и свечку поставить
Ivan
А вообще - там просто секурные фиксики внутри. Более секьюрные, чем в других ОС
Anonymous
А вообще - там просто секурные фиксики внутри. Более секьюрные, чем в других ОС
моей сестре не нравится этот мультфильм😕
Роман
Стопроцентной защиты от скрытых каналов нет, можно лишь уменьшить угрозу их использования. Пример классического скрытого канала по времени - это включение-выключение света в офисе и бинарное кодирование информации с его помощью. Как от этого защитит Астра?
Роман
Например, от согласованных действий пользователей с разным уровнем секретности. Например, при использовании селинукс в центос юзер с низким уровнем секретности через /proc может видеть, сколько нитей в процесс у юзера с более высоким уровнем секретности.
А значит, создавая и удаляя нити, можно с их помощью закодировать передачу сообщения.
Это тоже скрытый канал.
А Астре юзер с низким уровнем секретности даже не узнает через /proc о существовании процесса с более высоким уровнем доступа, чем у него
Роман
👍
Роман
Удобно ведь, через домен ими управлять
Роман
И про cgroups можно вспомнить и кучу разных других вариантоа
Роман
По памяти и по времени, да
Роман
Мы в курсе
Роман
Но всем обычно похер, включили политики селинукс и все, кайф
Роман
Это классика
Роман
Вот последние наработки, которые ограничивают в правах рута - это тоже интересно
Роман
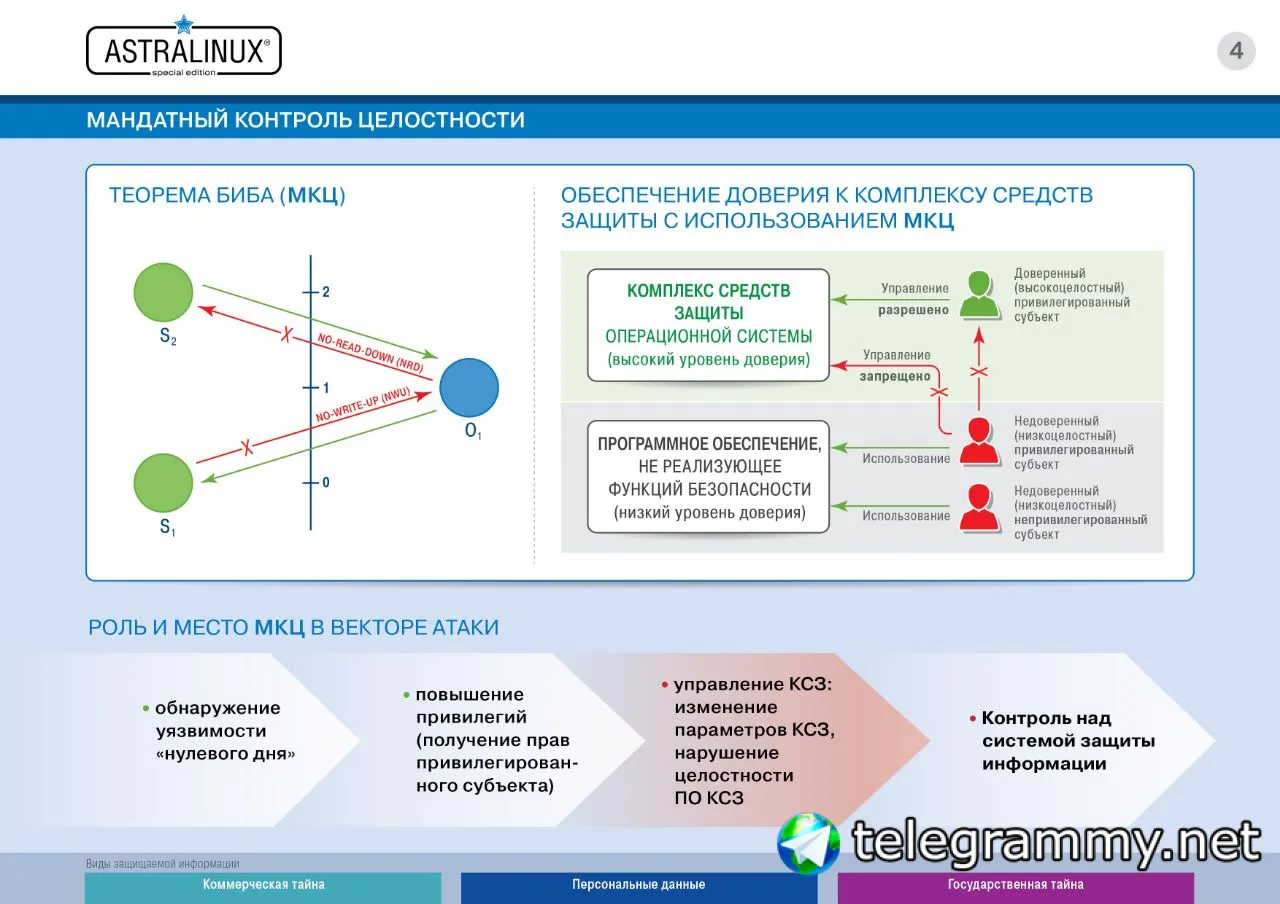 Роман
Рут на картинке - красным цветом )