 Uncel


нахуй не нужны прокси
 𝚔𝚟𝚊𝚙𝚜
https://medium.com/@pritunl/pritunl-20k-clients-e990a399e954
 Dmitry
включая доставку рабочих столов и приложений
Dmitry
netscaler божественная хуйня
Александр
так и делаю, но туннель почему-то все равно рвется
причем, без каких либо ошибок со стороны пользователя или сервера. Ах да, важная деталь, я VPN-ом создаю tap в локальную сеть компании, tun не дает возможность сделать все как нужно (наш технический долг)
Александр
https://medium.com/@pritunl/pritunl-20k-clients-e990a399e954
интересно... сколько оказывается разных решений существует :)
спасибо за ссыль
 Pavel
решений не так уж и много, добавь в требования, что должны быть политики безопасности и программная конфигурация, и решений становится почти нихуя.
Александр
Udp по моей проблеме, удалось выкинуть squid, но так и не могу понять, почему OpenVPN рвется без каких либо ошибок, при этом что сервер, что клиент пишет что соединение активно и у него все хорошо
// буду благодарен за любую помощь
 Виталий
Кипалайв какой нить?
Uncel
Александр
Кипалайв какой нить?
кипалайв по дефолту включен
upd: уже даже возникает подозрение, что мой pfsense не может выдержать более 16-18 подключений OpenVPN )
 Александр
Uncel
кипалайв по дефолту включен
upd: уже даже возникает подозрение, что мой pfsense не может выдержать более 16-18 подключений OpenVPN )
если перделки опенвпн-а не нужны, бери strongswan
Sergey
https://www.youtube.com/watch?v=Qhi5sDGxD1g
 tsla
я к тому, что даже хождение в телеграм должно осуществляться через шлюз компании. Со всеми применяемыми политиками безопасности и прочим
сплит траффик, на кой хрен удаленным сотрудникам ходить в инет через контору
Александр
tsla
у тебя есть рабочий комп. домой ты его таскать обычно не можешь, ибо ты в данном случае не программист, а кто-то работающий с тяжелыми вычислениями.
внезапно приходит карантин на 3 недели, но отправлять тебя в отпуск на 3 недели у компании желания нет, а работать как-то надо
в итоге, тебе настраивают VPN и отправляют работать из дому с компом компании
Ааа, рабочий комп домой
М - мобильность
tsla
Батарейки забыл (с)
Я так и представил как сотрудник пошёл с рабочей станцией домой
Sergey
и гифки у тебя пидорские
 George
https://bugs.debian.org/cgi-bin/bugreport.cgi?bug=477454
George
Ага, когда они на линукс в качестве ядра перейдут😂
George
George
Йеп
George
 Dmitry
Какой позор
Dmitry
Вместо того чтобы делать софт, которые хочется купить, бегут жаловаться
Dmitry
что их говно не покупают
Dmitry
они явно через гринфин закупают
Dmitry
у гринфина не должно быть
Александр
да просто перевели всех пользователей на работу из дому, для этого взяли связку pfsense + openvpn + squid (для проксирования http и прочего зачем-то)
Доступ в мир естественно зарезали, в том числе и на рабочих станциях, оставив только доступ к IP шлюзам компании.
И теперь, как итог ловим различные дисконнекты без каких либо ошибок на сервере И на клиенте (при этом клиент и сервер говорит что все работает, но связи нет) или различные проблемы с прокси
в продолжение темы: выпилили squid к чертям, но обрывы связи все равно почему-то продолжаются. причем перестает быть доступен именно шлюз в удаленной локальной сети = ломается доступ в интернет. Да, со временем доступность шлюза может сама восстановиться, но иногда этого не происходит.
немного деталей: один сертификат (может тут как раз проблема), OpenVPN поднимает tap интерфейс, который бриджится при подключении в LAN интерфейс pfsense, настроена авторизация через AD, может появиться при любом количестве активных VPN туннелей, галочка "Allow multiple concurrent connections from clients using the same Common Name." стоит.
Заметили, что когда возникает проблема, в ARP таблице pfsense светится две записи с одинаковым IP, но одна из записей отмечена как incomplete. Если incomplete не стоит, то все работает.
Буду рад любым предположениям в чем может быть проблема :)
Александр
а шо, есть чат по pfsense + openvpn?
 Sergey
nt4 чтоли?
Sergey
насосал опять у параши и сюда несешь
Sergey
 Sergey
зато кукарекаешь знатно
Sergey
продолжай
Sergey
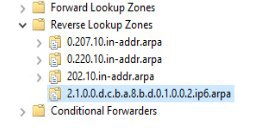
а, так это еще и арпа кэшированное
Sergey
коренберг в своем репертуаре. нагуглил хуеты и дрочит на нее
 Латентный Бурят
Из за того что что то там гипотетически секурнее
> гипотетически
> формально доказывают секьюрность
> востребованность — субъективщина
> говорить о хуёвости раста опираясь на конфликты с SJW
Давай ты сначала подучишь мат. часть и только потом будешь пиздеть, ок?
Sergey
ты этим постоянно занимаешься
Sergey
как там у вас адешечка поживает?
Sergey
самбу небось взяли заместо уебанной эникеями?
Sergey
прально
Sergey
вы же днище в матчасти
Sergey
и хуй сломаете себе
Sergey
ты на меня свои лычки то не перевешивай
Sergey
ты заслуженный упарашный предводитель петушков местных
Sergey
смирись с этим
𝚔𝚟𝚊𝚙𝚜
https://habr.com/ru/news/t/493410/
Александр
АД и удаленно не плохо работает... )
Sergey
они умудрились его ушатать насмерть
Sergey
например первый днс у них был 127.0.0.1
Sergey
Sergey
сам ищи
Sergey
тут в чатике все есть
Виталий
> гипотетически
> формально доказывают секьюрность
> востребованность — субъективщина
> говорить о хуёвости раста опираясь на конфликты с SJW
Давай ты сначала подучишь мат. часть и только потом будешь пиздеть, ок?
Да мне как то насрать на вашу матчасть, я практик. Я беру то, на чем мне задачу решить эффективнее
Александр
Да мне как то насрать на вашу матчасть, я практик. Я беру то, на чем мне задачу решить эффективнее
или то, на чем оно уже написано
Sergey
дада
Sergey
то-то туда народ переходит
Александр
вы же вроде на дискорде остановились, верно?
Виталий
> гипотетически
> формально доказывают секьюрность
> востребованность — субъективщина
> говорить о хуёвости раста опираясь на конфликты с SJW
Давай ты сначала подучишь мат. часть и только потом будешь пиздеть, ок?
Как на лурке про хаскель написано, как ламборджини в деревне, немного подрочил и пошел работать на тракторе
Sergey
Microsoft Teams added 12 million daily active users in a single week amid the coronavirus crisis, bringing it up to 44 million total
Sergey
тырпрайзники
Латентный Бурят
Да мне как то насрать на вашу матчасть, я практик. Я беру то, на чем мне задачу решить эффективнее
Нуок, насрать так насрать. Продолжай будь невеждой.
Александр
Sergey
у тебя все говно кроме твоего икспердного мнения
Sergey
охотно верю гн иксперд
Виталий
Нуок, насрать так насрать. Продолжай будь невеждой.
Если ты считаешь что я не знаю как раст работает то ты заблуждаешься
Я про то, что я для себя преимуществ особых пока в нем не увидел, а геморроя увидел много
Sergey
и то и то это что?
Sergey
хуясе тебя пердолит
Александр
господи.... ничего себе вы перепробовали
Sergey
им скучно просто
Sergey
конторы на 50 рыл обычно такие все
Латентный Бурят
Если ты считаешь что я не знаю как раст работает то ты заблуждаешься
Я про то, что я для себя преимуществ особых пока в нем не увидел, а геморроя увидел много
> знаю как раст работает
Знал бы, хуйню не нёс бы.
Не увидел и ок — это твоё дело.