 Sergey


а так пиздобол
Sergey
то срака у него, то набухаюсь
Sergey
пока не будет контр аргументов - ты пиздобол и твое слово нихуя не стоит
Anonymous
Да иди нахуй. Я не лев дрочить 24 часа в сутки тут
Anonymous
Не нравится или свой конфиг еби. Пока не заработает
Sergey
ты тут уже столько пишешь, давно можно было конфиг скинуть
Sergey
но его нет
Sergey
ибо у тебя его нет
Anonymous
пока не будет контр аргументов - ты пиздобол и твое слово нихуя не стоит
Меня устраивает )
Sergey
у меня все работает, дока обратное
Anonymous
Пока или хуй подергай. До вечера потерпи
Sergey
пиздобол
Sergey
сразу на личности и тп.)
Sergey
ясно, тут только Груздов за свои слова отвечает, он хотя бы примеры приводит на документацию
Anonymous
Похуй. Так себе авторитеты )
Anonymous
Но ты аппелируй. Вдруг помогут
Sergey
Для начала принеси конфиг в чат, а потом тут что-то пиши
Anonymous
А иначе что ? Ты обиделся и перестанешь жечь жопы и приносить лулзы ?
Sergey
Лулзы ты приносишь
Sergey
а так с тобой нет смысла общаться, пруфов то нет
Sergey
будет конфиг - будем говорить дальше
Sergey
а так смысл
 𝚔𝚟𝚊𝚙𝚜
http://www.opennet.ru/opennews/art.shtml?num=50336
Anonymous
Готов жопу
Anonymous
@oZZyTOP
Anonymous
Я дома сейчас скину тебе защекоинтов
Sergey
Жду
Sergey
Sergey
ясно, ответ мы увидим опять через сутки
Sergey
чего и требовалось ожидать
Anonymous
не ной как сучка
Anonymous
я тут блять тебе знания готовлю
Anonymous
чтобы по SO не побирался
Anonymous
иначе ты заплачешь что пруфи не те и пиздабол
Sergey
Да как-то вообще ожидаемо
Anonymous
ладно пока накну еды
Anonymous
ну собственно как и обещал.
Напоминаб в чем суть: нужно сделать двойное проксирование чрез nginx используя SNI - тупые читают тут https://ru.wikipedia.org/wiki/Server_Name_Indication
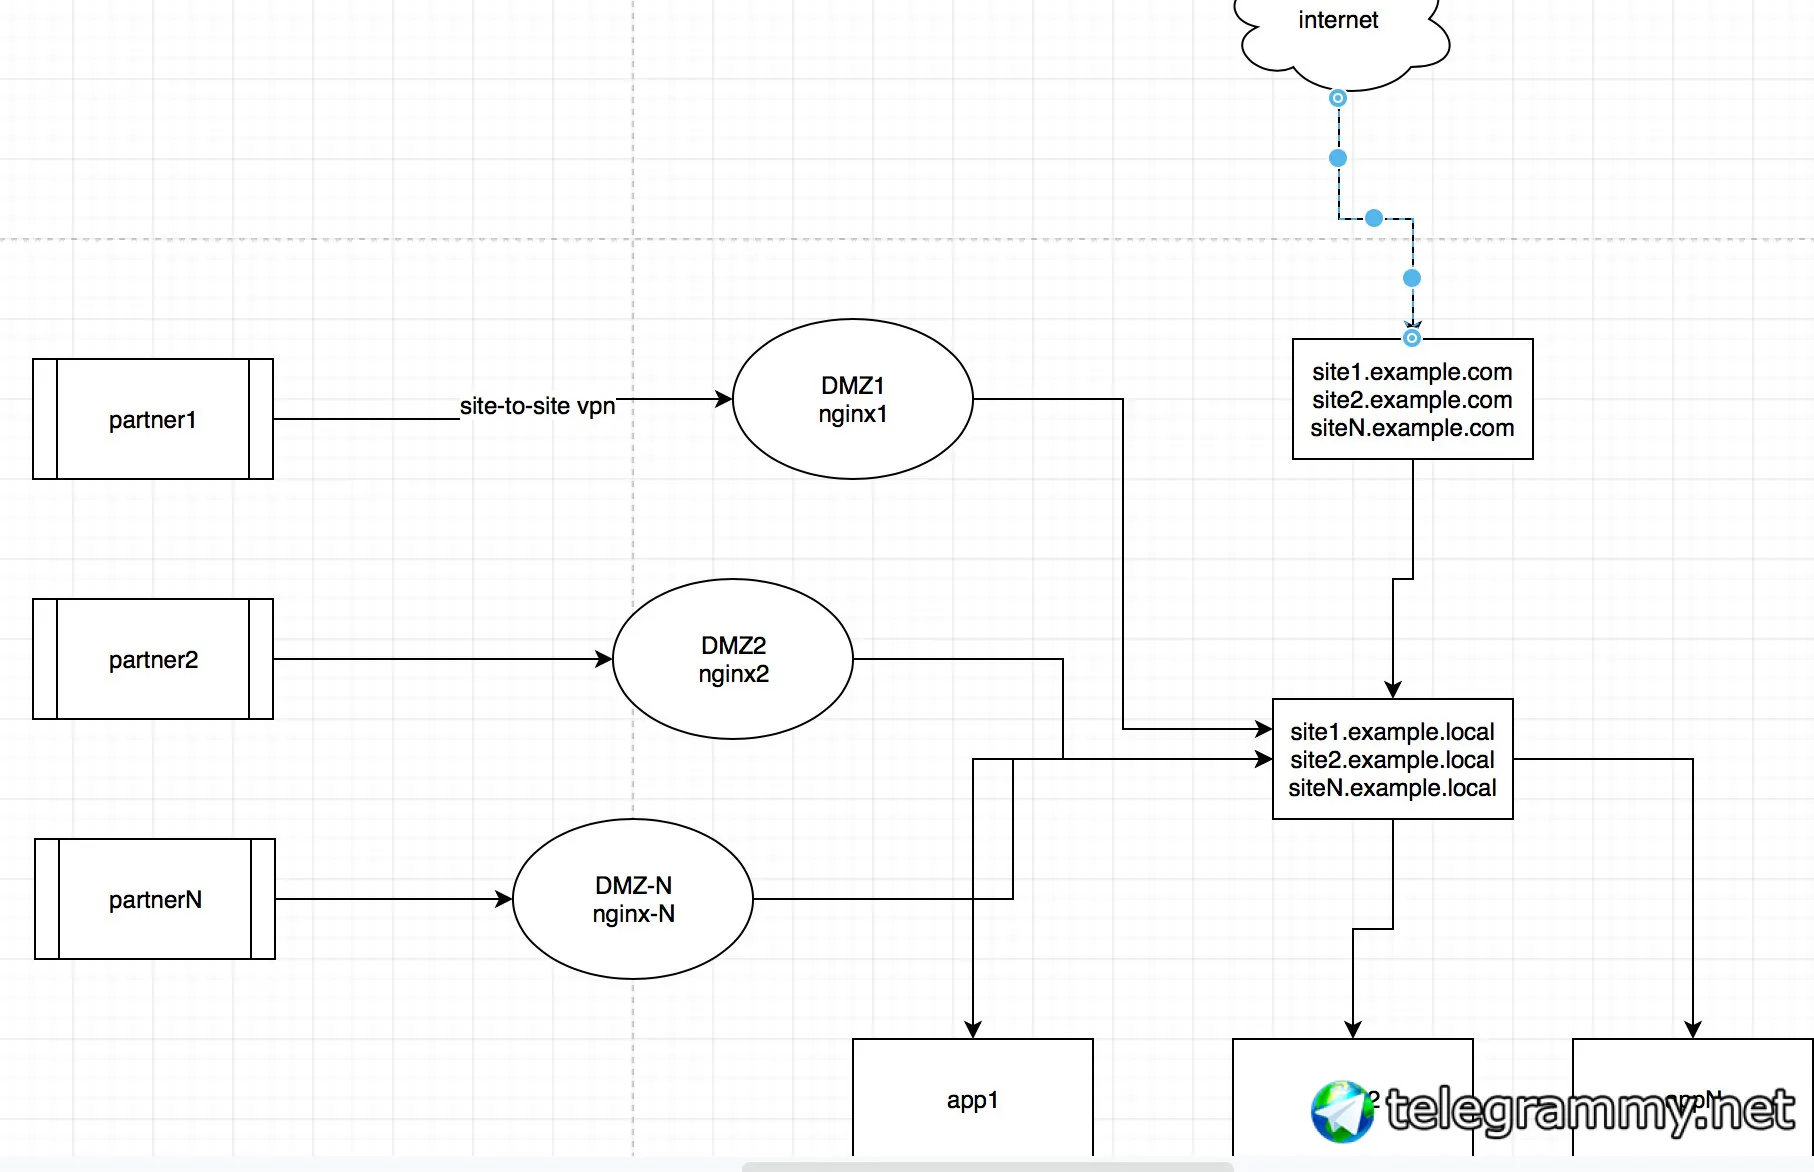
Бизнес кейс: организовать работу из вне и работу с парнерами и из интернета (которые имеют site-to-site) тоннели с вами
Причина: Любые изменения внутри инфраструктуры должны быть прозрачные
Схема ниже для бизнес кейс, для упрощеного варианта мы возьмем кейс с интернетом
Anonymous
 Anonymous
Основной нюанс - это корректно передать SNI второму (внутреннему nginx), который должен был понять куда проксировать
Итого мы иеем
DMZ nginx что слушает следующие адреса example1.com; example2.com; exampleN - где каждый адрес отдельный конфиг
internal NGINX что слушает example1.local example2.local exampleN.local - где каждый адрес отдельный конфиг
на каждом exampleN.com upstream ведет на exampleN.local, то есть свызь один к одному
Для удобство петушков имеем
Anonymous
Для удобство петушков имеем
server {
listen 80 default_server;
listen [::]:80 default_server;
server_name _;
return 444;
}
Anonymous
Типповой конфиг вида
Anonymous
upstream upstream-example {
server siteN.example.local:80;
}
server {
listen 80;
listen 443 ssl;
server_name siteN.example.local;
# log project use include
access_log /var/log/nginx/siteN.example.local-access.log upstream_time;
error_log /var/log/nginx/siteN.example.local-error.log info;
## certs
ssl_certificate /etc/nginx/ssl/example.com-boundle2030.crt;
ssl_certificate_key /etc/nginx/ssl/example.com.2030.key;
## PCI-DSS Compliance
include /etc/nginx/include/pci-dss_2018.conf;
## PCI-DSS Compliance
location / {
proxy_set_header X-Forwarded-Host $host;
proxy_set_header X-Forwarded-Server $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header Host $http_host;
proxy_pass http://upstream-example;
allow all;
}
}
Anonymous
Но конфиг не работает, ПОЧЕМУ ?
Anonymous
Пример как обосрался робот
Anonymous
server {
listen 443 ssl http2;
listen [::]:443 ssl http2;
server_name example2.com
ssl_certificate /etc/ssl/localcerts/example2.crt;
ssl_certificate_key /etc/ssl/localcerts/example2.key;
ssl_ecdh_curve prime256v1;
ssl_session_cache builtin:1000 shared:SSL:10m;
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_prefer_server_ciphers on;
ssl_ciphers 'ECDHE+aECDSA+CHACHA20:ECDHE+aRSA+CHACHA20:ECDHE+aECDSA+AESGCM:ECDHE+aRSA+AESGCM:ECDHE+aECDSA+AES256+SHA384:ECDHE+aRSA+AES256+SHA384:ECDHE+aECDSA+AES256+SHA:ECDHE+aRSA+AES256+SHA';
location / {
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
# Fix the “It appears that your reverse proxy set up is broken" error.
proxy_pass https://example2.local;
proxy_read_timeout 60;
proxy_ssl_name $host;
proxy_ssl_server_name on;
proxy_ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
proxy_ssl_session_reuse off;
}
}
Anonymous
Что в нем не так, ну кроме того что робот тупой. В том что он передает proxy_set_header Host $host;
Что это означает ? то что когда он пойдет на site99.example.com, который мы ожидаем придет на site99.example.local - туда он хуй придет. Так как его там с именем site99.example.com хуй кто ждет, но именно его он и передал. Потому он пойдет на первый конфиг nginx в алфавитном порядке, не того сучка робот ждал
Sergey
Ебать ты поц
Sergey
А на локал сервере нгинкс прописать два домена не?
Sergey
Совсем религия не позволяет
Anonymous
робот не пизди обосрался обтекай
Anonymous
сейчас марка унижу и продолжим
Sergey
Ну ну
Sergey
Чёт я так и думал
Anonymous
Робот ты тупой чтоли не понимаешь что у тебя трафик блять придет не туда
Anonymous
или блять тебе похуй
Anonymous
мысли не своей шаурмой с 3 доменами и 3 адресами а блять доменов пару сотен - сразу по интереснее станет
Anonymous
ты зщавернул травифк в никуда
Anonymous
и сусоев понимая что таких дровосеков каждый первый
Anonymous
ращрешил принять его на первый домен ахуенное решение только нахуй там твой трафик не упал
Anonymous
марк предложил через прокси пасс
Anonymous
тоже вариант так себе - с кучей нбансов
Sergey
Ебать ты даже не понял о чем я писал
Sergey
Ещё кого-то тупым назвал
Anonymous
причем я уверен марк его не пробовал и о нбансах нихуя не знает
Anonymous
Ебать ты поц
А на локал сервере нгинкс прописать два домена не?
Anonymous
на каком блять локал сервере ?
Sergey
Ещё раз вопрос кто тебе мешает держать на внутреннем нгинкс кроме сереаета для локал домена, ещё и сервер для ком?
Anonymous
я понял о чем ты
Anonymous
но это для петухов
Anonymous
особоено когда доменов чуть больше чем дохуя
Sergey
Лан с тобой что-то обсуждать - ты дальше своего носа не видишь
Anonymous
хотя такой кейс рабочий