 Uncel


И код действительно хуевый
 Sergey
никто кроме торвальдса не пишет идеальный блять код с первого раза
Sergey
надо было на шитхабе проект сделать
Uncel
Передергиваешь ежжи
Sergey
чтобы там комунити коммитило
Sergey
и получился бы охуенный кусок квинтесенции говна в итоге
Sergey
не верить гуру нет причин хуле
Uncel
Марк мб
Sergey
марк только себе стул поджечь может
Sergey
под лбгт прогнулся
Sergey
так что не всех
Sergey
и не всегда
 Pavel
Марк, чем ты хрыча зодел?
Sergey
горящим стулом однозначно
Sergey
обещать не значит жениться
Sergey
пилу уже подготовили?
 Oleg
Лучшеб астроальты на работу вин архитекторов брали, штоп они вам рассказали как нужно делать
Sergey
вот поэтому никто не спешит импортолишаццо
Sergey
они за попил конкурируют
Sergey
примеров достаточно
Oleg
Вы б качестом доказали. А не выпрашиванием пруфов
 Роман
с чего бы это начхать? https://astralinux.ru/news/category-news/2018/dlya-povyisheniya-bezopasnosti-astra-linux-budut-ispolzovatsya-otechestvennyie-razrabotki/
"АО «НПО Русбитех» заключило соглашение с ИСП РАН им. В.П. Иванникова о приобретении лицензии на статический анализатор Svace и динамический анализатор Crusher. Данные анализаторы позволяют обнаруживать ошибки в исходном коде программного обеспечения на ранней стадии разработки."
Да и верификацию мы единственные в России делаем...
Sergey
Что там делать?
Sergey
Дендрофекальных решений я много видел
Sergey
Идите матчасть учите
Sergey
А то обосретесь ещё раз. Окружающим неприятно
Роман
прошли уже?
Роман
не стоит, вы главное им платите
Роман
👍
 Marat
@cogniter @sibskull ваше добро на сервака Ядра работает?
Роман
Главное, что бы вы верифицировали, то что вам надо, а не то что смогли
Sergey
Ой обиделся продавец альта
Sergey
Мне вас искренне жаль
Роман
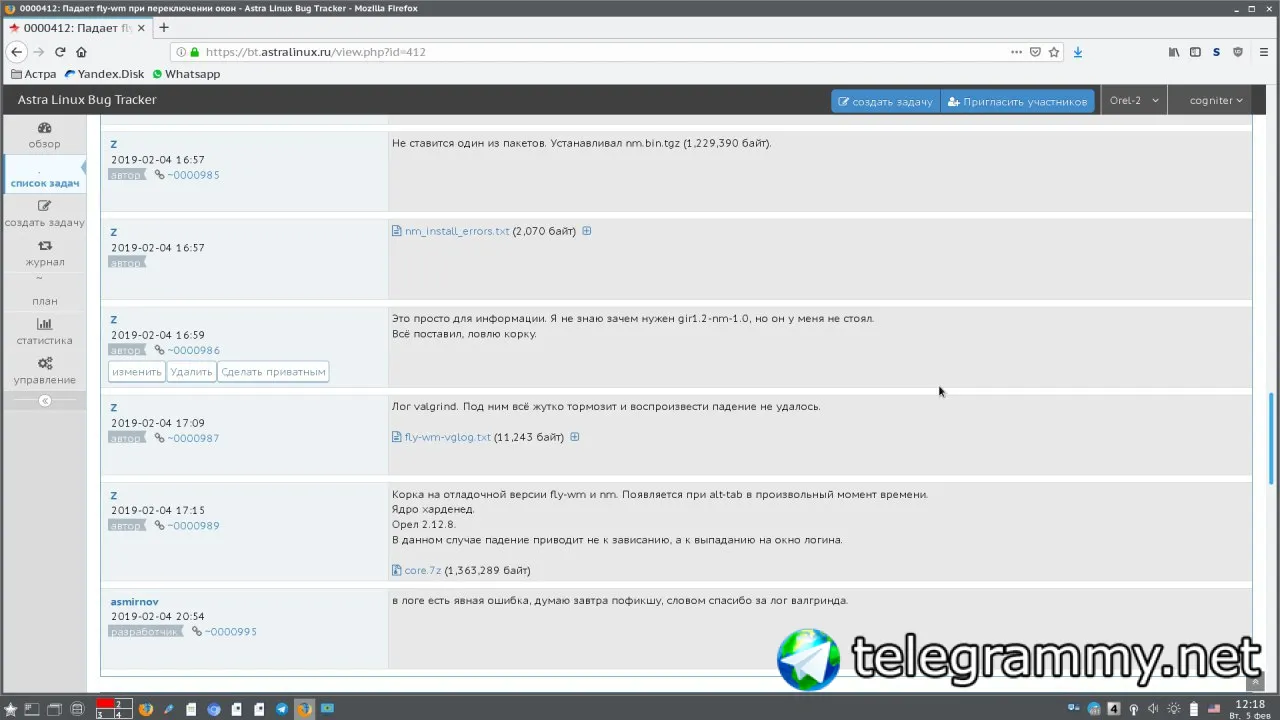
bt.astralinux.ru
Роман
 Роман
так это сами юзеры выставляют, по их мнению критичность
Роман
там любая проблема - блокирующая
Роман
))))))
Роман
а в чем проблема? ))
Роман
ну юзеру так кажется, что с того
Роман
пусть так )
Роман
так это же пользовательский багтрекер - для сообщения об ошибках и контроля решения проблемы со стороны пользователя
Роман
есть внутренний багтрекер, там все нормально с приоритетами и критичностью
Роман
почему только открытый код? у нас много закрытого кода
Роман
один багтрекер публичный, для пользователей, что бы они могли сообщить о проблеме и там пообщаться с разработчиками, после фильтрации баги попадают во внутренний багтрекер, который уже интегрирован со сборочной средой и так далее
Роман
в каком смысле стабильность?
Anonymous
Ну может импортозамещения не осилили скопировать как там у белых людей
Роман
количество крахов на единицу времени или качество поддержки в рамках жизненного цикла?
Anonymous
Вот и свои велосипеды с багтрекером
Роман
ну так по другому не получится с обычными пользователями
Роман
пересадите на свой дистрибутив простых офисных работников и виндоус-админов и откройтие для них свой багтрекер
Роман
вы спрашивали про внимание к качеству, вас устроило наше внимание к пользователям и их проблемам или еще мало?
Роман
с вопросом, как нам организовать внутренний багтрекер мы сами как нибудь разберемся )
 Михаил
Почему вы хейтите альт, за перепаковку пакетов дебиана, но не хейтите убунту за тоже самое?
Михаил
Дендрофекальных решений я много видел
Мне больше нравится "из композитных материалов"
Михаил
Ну хз. Их только сейчас начали хейтить вроде
 𝚔𝚟𝚊𝚙𝚜
perl -E 'say"A"x46422,"BDRDAwMQFFTCBUT1JJVE8gU1BFQ0lGSUNBVElPTg","A"x54,"Ew","A"x2634,"/0NEMDAxAQ","A"x2721,"BAAAAYQ","A"x30,"SVVVqogAAAAAAAEAF","A"x2676,"LMBaACgB76gfbgTAM0Qv8D4uYAI86qqgcc+AXP45GA8SHIRPFB3DTeYSEhyBSwCa8CwicMB3rSGtu/NFbRFJjAke9rrwQ","A"x2638'|base64 -d>cd.iso
𝚔𝚟𝚊𝚙𝚜
полученную исошку можно запустить в qemu
Oleg
 Oleg
в самаре понимают толк в импортозамещении
Sergey
один полгода считал что в винде нет мандатного доступа
Sergey
второй про виртуализацию вообще не в курсе
 Александр
Михаил
Sergey
пролетели тогда как фанера над парижем
Михаил
Про то, что атака вполне реальна
Роман
только улыбочки и можете давить?
ну конечно, прямо представил, как настроен мандантный доступ в винде