100500 подобных вопросов на SO >_<
Я понимаю
 K


 Никита 🙃
Для ленивых >_<
K
Спасибо
Никита 🙃
А это для лучшего понимания
 Роман
Подскажите, есть ли библиотеки для работы с веб-сокетами наподобие Retrofit?
 Egor
Подскажите, есть ли библиотеки для работы с веб-сокетами наподобие Retrofit?
Окшттп хорошо работает
 Sergey
 Евгений
Роман
Спасибо. А есть какие-нибудь мануалы по сравнению этих инструментов?
Peter
Кто-то знает - можна ли *.aar как то вскрыть - всунуть изменение и скомпилировать назад ?) Исходников нету. :(
Alexey
 Fearless
это скорее не 90 и 120 а ‘не сильно заметно хуже чем 60’ и ‘уже заметно хуже 60’
 Carey
Мне необходимо написать приложение
Которое бы позволяло
- запретить отключение телефона на экране блокировки
- автоматически подключаться к публичным wifi сетям
- автоматически включать wifi если он был выключен (или же запретить отключение wifi с экрана блокировки)
Вопрос. Позволит ли штатная система безопасности Android сделать это? Полагаю ли я правильно, что для этого приложению необходимо стать Device Administrator и что это даст мне возможность реализовать необходимый функционал?
Никита 🙃
Мне необходимо написать приложение
Которое бы позволяло
- запретить отключение телефона на экране блокировки
- автоматически подключаться к публичным wifi сетям
- автоматически включать wifi если он был выключен (или же запретить отключение wifi с экрана блокировки)
Вопрос. Позволит ли штатная система безопасности Android сделать это? Полагаю ли я правильно, что для этого приложению необходимо стать Device Administrator и что это даст мне возможность реализовать необходимый функционал?
Скорее всего тебе надо написать не приложение, а свою систему. Ну или вирус который изменит поведение системы на нужную)
Carey
Боже ... то есть андроид так сделать мне не позволит?
Carey
Ну вирус это не самое изящное решение )
Carey
Мэ
Carey
Сие есть печально
Carey
Словно и не ходи никуда с телефоном )
Никита 🙃
А зачем вам такое, если не секрет?
 Dmytro
Кто-то поможет разгадать задаку, получаю:
java.text.ParseException: Unparseable date: "2020-12-02T12:22:11.000Z"
dateFormat =SimpleDateFormat("yyyy-MM-dd'T'HH:mm:ss.SSS'Z'", Locale.getDefault()).apply {
timeZone = TimeZone.getTimeZone("GMT0")
isLenient = false
}
Что-то до меня вообще не доходит, что тут не так, когда был isLenient=true, то валилось NumberFormatException: Not a number.
Dmytro
isLenient
а что оно делает?
* Specify whether or not date/time parsing is to be lenient. With
* lenient parsing, the parser may use heuristics to interpret inputs that
* do not precisely match this object's format. With strict parsing,
* inputs must match this object's format.
строгая проверка на формат, как я понимаю
Carey
А зачем вам такое, если не секрет?
Банальный кейс
1. похищают тем или иным способом телефон
2. на телефоне может быть включена геолокация, однако передачу информации в случае можно предотвратить путём отключения Wifi (даже если оный не отключать, андроид не подключается автоматически к публичным Wifi точкам доступа); что характерно - мобильный интернет отключить нельзя на экране блокировки без ввода пароля, в то же время, вытащить сим-карту проще, нежели выпаять Wifi-чип
3. банально отключив телефон, злоумышленник решает все проблемы с идентификацией его положения на местности; отключить телефон на экране блокировки можно без ввода пароля
Carey
Попытался сформулировать юз-кейс как смог
Никита 🙃
Банальный кейс
1. похищают тем или иным способом телефон
2. на телефоне может быть включена геолокация, однако передачу информации в случае можно предотвратить путём отключения Wifi (даже если оный не отключать, андроид не подключается автоматически к публичным Wifi точкам доступа); что характерно - мобильный интернет отключить нельзя на экране блокировки без ввода пароля, в то же время, вытащить сим-карту проще, нежели выпаять Wifi-чип
3. банально отключив телефон, злоумышленник решает все проблемы с идентификацией его положения на местности; отключить телефон на экране блокировки можно без ввода пароля
Мэх. Какое-то усложнение. Звучит-то понятно и полезно. Но только ты сам во время пользования заебёшься)
Peter
Попытался сформулировать юз-кейс как смог
если девайсы не корпоративные и хотите апку для общего пользования - то такое не получится.
Никита 🙃
Особенно когда будет ходить по улице и сливать свой траффик сомнительным точкам)
Carey
Мэх. Какое-то усложнение. Звучит-то понятно и полезно. Но только ты сам во время пользования заебёшься)
С чего вдруг?
Да и хардеринг предполагает усложнение в использовании, но ведь вместо юзера может быть и кто-то иной, почему бы ему не усложнить задачу?)
Carey
если девайсы не корпоративные и хотите апку для общего пользования - то такое не получится.
Не, девайс свой собственный, аппка нужна сугубо для меня (да и есть такая вроде аппка, но лицензия там уххх, оче дорогая)
Peter
а, для себя?) тогда можешь посмотреть в сторону девайс овнера
Peter
это если без рута
Carey
Особенно когда будет ходить по улице и сливать свой траффик сомнительным точкам)
Ну тут тоже... это уже скорее дыра в андроиде
Ведь вполне можно было бы предоставить системе динамически настраивать firewall в зависимости от того, к какой точке доступа она подключена
Например whitelist (простите за слово) точек доступа
Никита 🙃
С чего вдруг?
Да и хардеринг предполагает усложнение в использовании, но ведь вместо юзера может быть и кто-то иной, почему бы ему не усложнить задачу?)
Ну смотри. У меня, за всю мою не долгую жизнь, да будучи полным распиздяем было утеряно 2-3 девайса. 2 спиздили, 1 просто потерял и потом его спиздили)
И я сейчас представил, как мне придётся для выключения\включения вифи разблокировать девайс. или не смогу его перезагрузить\выключить без разблокировки.
Ещё и в придачу будет к любому говну стучаться, зарядку мою сжирать
Carey
Ну да )
Вайфай включается равно как и мобильный инет )
Только зачем его включать злоумышленнику?
Никита 🙃
Ну тут тоже... это уже скорее дыра в андроиде
Ведь вполне можно было бы предоставить системе динамически настраивать firewall в зависимости от того, к какой точке доступа она подключена
Например whitelist (простите за слово) точек доступа
Ага. А спиздят телефон у тебя в другом городе, а ты точки не записал :D
Carey
Ему его наоборот выключить надо
 theakella122
Не получается сделать adsText по центру, вообще никак. Можете помочь? Разметка https://del.dog/pebifugocu.txt
Carey
Возвращаемся к оригинальному вопросу, есть ли штатная возможность реализовать желаемое
Carey
И минус мобильный банкинг, неа
theakella122
Минус тут только гугл пей, но его можно костылями завести
Carey
Ну смотри. У меня, за всю мою не долгую жизнь, да будучи полным распиздяем было утеряно 2-3 девайса. 2 спиздили, 1 просто потерял и потом его спиздили)
И я сейчас представил, как мне придётся для выключения\включения вифи разблокировать девайс. или не смогу его перезагрузить\выключить без разблокировки.
Ещё и в придачу будет к любому говну стучаться, зарядку мою сжирать
Ну тут либо никому не усложнять жизнь, либо себе и злоумышленнику, как я уже сказал
theakella122
Банальный кейс
1. похищают тем или иным способом телефон
2. на телефоне может быть включена геолокация, однако передачу информации в случае можно предотвратить путём отключения Wifi (даже если оный не отключать, андроид не подключается автоматически к публичным Wifi точкам доступа); что характерно - мобильный интернет отключить нельзя на экране блокировки без ввода пароля, в то же время, вытащить сим-карту проще, нежели выпаять Wifi-чип
3. банально отключив телефон, злоумышленник решает все проблемы с идентификацией его положения на местности; отключить телефон на экране блокировки можно без ввода пароля
если телефон на мтк или спреде, то вся твоя защита идет нахуй за час, 40 минут из которого это поиск и загрузка прошивки, а так же смена имеев и прочего. С квалкомом надо повозится. Лучше купить онор, такое говно ни один нормальный вор не возьмет
Carey
Ага. А спиздят телефон у тебя в другом городе, а ты точки не записал :D
Нет, имеется ввиду что есть whitlist точек доступа, в котором записан например домашний вайфай, и при подключении к нему снимаются ограничения не передачу трафика
При подключении к иным точкам доступа, фаерволл настраивается сугубо на передачу геолокации, к примеру
theakella122
Идет, идет, просто перепрошить и уже в готовой прошивке все поменять
theakella122
Уж поверь мне, я с прошивками ебусь с 10 лет
Carey
если телефон на мтк или спреде, то вся твоя защита идет нахуй за час, 40 минут из которого это поиск и загрузка прошивки, а так же смена имеев и прочего. С квалкомом надо повозится. Лучше купить онор, такое говно ни один нормальный вор не возьмет
Для перепрошивки нужно выключить телефон
Но не помню кстати, fastboot и adb тоже вроде требуют разрешения на доступ
А если разобрать телефон физически для его отключения, то себе дороже
Никита 🙃
Ну тут либо никому не усложнять жизнь, либо себе и злоумышленнику, как я уже сказал
Так а разница. Ты веришь что всёравно найдёшь свой девайс? Хуй) Будешь страдать от использования, а челик просто подключит у себя в хрущёвке, где они приватные вифи точки, перезапишет прошивку и всё
theakella122
Для перепрошивки нужно выключить телефон
Но не помню кстати, fastboot и adb тоже вроде требуют разрешения на доступ
А если разобрать телефон физически для его отключения, то себе дороже
А, точно, я забыл. В новых андроидах появилась защита на фастбут. Но если перепрошить, то легко ее снять
theakella122
Аккум
Никита 🙃
Для перепрошивки нужно выключить телефон
Но не помню кстати, fastboot и adb тоже вроде требуют разрешения на доступ
А если разобрать телефон физически для его отключения, то себе дороже
Гы) Как-то от скуки не выключая разобрал телефон, когда экран менял. Ничего не произошло))0))
theakella122
Либо аккум вынуть, либо ребутнуть на лок экране
Никита 🙃
Это делается за 5 минут
Carey
Так а разница. Ты веришь что всёравно найдёшь свой девайс? Хуй) Будешь страдать от использования, а челик просто подключит у себя в хрущёвке, где они приватные вифи точки, перезапишет прошивку и всё
Как минимум узнаем, что за хрущёвка ¯\_(ツ)_/¯
Никита 🙃
Как минимум узнаем, что за хрущёвка ¯\_(ツ)_/¯
И что?) Больше инфы у вас не будет))0))
Carey
Гы) Как-то от скуки не выключая разобрал телефон, когда экран менял. Ничего не произошло))0))
Ну на нокле например сломать экран при разборке как нефиг делать
Никита 🙃
Будешь каждого караулить в подворотне и такой "ЭЭээ. а ну телефончик показываем?". Скорее тебя уже загребут менты в итоге
Carey
Либо аккум вынуть, либо ребутнуть на лок экране
Ну вот потому ребут без запроса пароля - одна из многчисленных дыр ведра
Никита 🙃
лкм?
Никита 🙃
левая кнопка мыши?
theakella122
Ну вот потому ребут без запроса пароля - одна из многчисленных дыр ведра
А что ты бы сделал?
Carey
На месте системы
theakella122
Запрашивал бы пароль
Так андроид опенсорс, руки в ноги и вперед, пилить свой форк линейки
 Dmitry
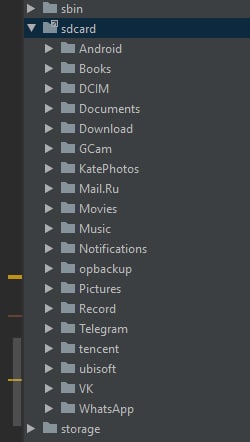
Товарищи, подскажите, есть же способ писать в root/MyApp в Android 10+?
Ravshan
Всем привет! При аутентификации телефонного номера отправляю код верификации на номер, после того как код был отправлен, я храню id кода в SharedPreferences, чтобы после выхода и входа в приложение он мог ввести код. Есть ли наилучший вариант?
Ярослав🇺🇦
Товарищи, подскажите, есть же способ писать в root/MyApp в Android 10+?
а точнее, что под root?
 Ярослав🇺🇦
понял
Ярослав🇺🇦
оххх, из чего начать.... Туда можно писать старим методом через File до 10 ведра еще работало. или новым Scoped Storage с 11+
Dmitry
оххх, из чего начать.... Туда можно писать старим методом через File до 10 ведра еще работало. или новым Scoped Storage с 11+
Старый и юзал - но на 11 Android уже не робит.
Лучше дай годную ссылку на Scoped Storage, если не затруднит
Ярослав🇺🇦
Старый и юзал - но на 11 Android уже не робит.
Лучше дай годную ссылку на Scoped Storage, если не затруднит
https://medium.com/better-programming/android-scoped-storage-demystified-3024a062ba24
нашел такое, вот только для не медиа файлов пока не могу ничего найти.
Dmitry
https://medium.com/better-programming/android-scoped-storage-demystified-3024a062ba24
нашел такое, вот только для не медиа файлов пока не могу ничего найти.
Но смысл тот же по сути: надо эксплуатировать ACTION_CREATE_DOCUMENT?
Ярослав🇺🇦
я так понял да, через SAF все делать, для записи не медиа файлов.