 Kirill


Что за ошибка в webview? E/chromium: [ERROR:address_tracker_linux.cc(245)] Could not send NETLINK request: Permission denied (13)
Не понимаю разрешение на что?
 Roman
да
Если с Room работаешь, то это довольно просто
@QUERY("SELECT * FROM tabl_name WHERE id IN :ids")
fun getData(vararg ids: Long): Flowable<Data>
Вроде так. Там точно была возможность для такого
 Сергей
 Aleksandr
Всем привет. Есть те кто шарит за deeplink? У меня есть проблемка:
Я добавил google dynamic links, везде, вроде, все работает. Но есть xiaomi со своей проверкой приложения после установки. Когда пользователь переходи по ссылке и у него не установлено приложение, его кидает в плеймаркет примерно по такой ссылке https://play.google.com/store/apps/details?id=my.app&url=some_deep_link, он устанавливает приложение и дальше запускается проверка apk от miui. И если пользователь нажмет "открыть" на экране проверки, то url=some_deep_link не передается в приложение, если он вернется в плеймаркет и нажмет "продолжить" все будет окей.
Сталкивался ли кто-то с подобной проблемой и какие находил решения. Интернет что-то в этом плане молчит
Заранее спасибо за внимание)
 alexander
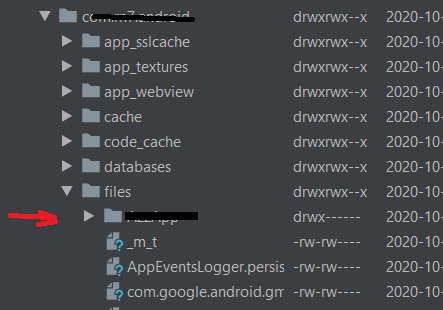
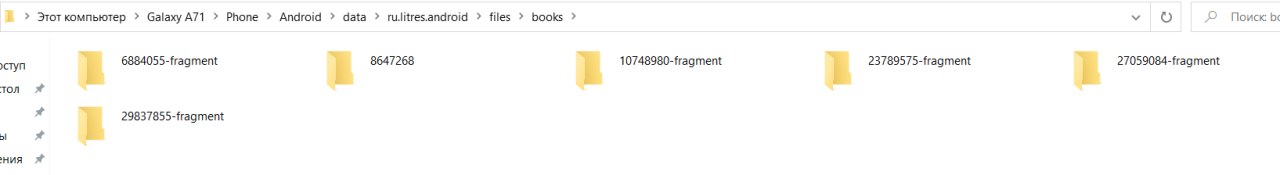
Привет! Кто-нибудь может подсказать, как сделать, чтобы в папке files в internal storage определенная папка с файлами была доступна через проводник устройства?
alexander
 Никита 🙃
Никак 🙃
alexander
спросил, потому что вижу,что приложение у приложения litres например, почему то есть доступ к некоторым файлам из папки files, не знаю специально или нет
alexander
 Сергей
Добрый день. Все хранят логин/пароль в SP для автологина? или есть более безопасный способ?
Никто нормальный не хранит там. Хранят токен авторизации.
 ԤИОНЕР
спросил, потому что вижу,что приложение у приложения litres например, почему то есть доступ к некоторым файлам из папки files, не знаю специально или нет
 alexander
 zlo
Anonymous
Anonymous
соответственно если будешь класть файл на external storage точно так же будет доступно
Anonymous
https://developer.android.com/reference/android/content/Context#getExternalFilesDir(java.lang.String)
alexander
Никита 🙃
Like описания проблемы по bg 👍😂
Ага :( Но тут сложно сказать прямее)
Но в целом я нашёл проблему. Оказалась она в либке что я юзал
 Dmitry Levchenko
Ребят, пытаюсь разобраться с unit тестами для презентера. В одном методе есть строчка: viewState.setPositionText("1 from $wordListSize") . viewState - мок объект из вне, wordListSize - приватная переменная. Я так понимаю это нельзя протестировать, не прибегая к рефлексии или не делая переменную паблик, но это же вроде плохой подход,как тогда быть?
 Ivan
Можно как-то сделать чтобы AlarmManager продолжал работать после закрытия приложения ?
Kirill
Что за ошибка в webview? E/chromium: [ERROR:address_tracker_linux.cc(245)] Could not send NETLINK request: Permission denied (13)
Не понимаю разрешение на что?
Товарищи, никто не сталкивался с таким?
 Алексей
Парни, знает кто как в Лито сделать высоту такую, чтоб занял все свободное пространство
 Ilya
Всем привет!
у меня в универе ублюдиский сайт с расписанием. чтобы посмотреть свое расписание я должен нажимать 5 кнопок на сайте универа. Сохранить все это в закладках не получается, думаю там какие-то краткосрочные токены выдаются и они теряют свою актуальность через время.
Хочу нажимание этих 5 кнопок на сайте автоматизировать, чтобы в своем приложении нажать одну и увидеть расписание?
Подскажите пожалуйста, как такое можно сделать?
 Ilia
setTextColor(R.color.colorAccent)
А как Я могу из ресурс файла взять цвет?
Egor
Всем привет!
у меня в универе ублюдиский сайт с расписанием. чтобы посмотреть свое расписание я должен нажимать 5 кнопок на сайте универа. Сохранить все это в закладках не получается, думаю там какие-то краткосрочные токены выдаются и они теряют свою актуальность через время.
Хочу нажимание этих 5 кнопок на сайте автоматизировать, чтобы в своем приложении нажать одну и увидеть расписание?
Подскажите пожалуйста, как такое можно сделать?
Сайт никак не связан с разработкой приложения. Это в чат по автоматизациям.
Ilya
ну так я понимаю, что не достучусь до разработчиков сайта. я хочу узнать, что мне использовать, чтобы за меня мое андроид приложение все эти кнопки нажимало и мне результат возвращало
 Eugenio
Ну для начала лучше всего разобраться как на самом деле работает механизм на сайте. Скорее всего кнопки нажимать не надо
Eugenio
А можно обойтись нужными запросами
Ilya
надооо😥😥
выбираю курс, потом группу, потом шифр группы
Eugenio
Открыть dev tools в браузере и смотреть что там происходит
 Mike
надооо😥😥
выбираю курс, потом группу, потом шифр группы
> разобраться как на самом деле работает механизм на сайте
а потом уже расскажешь, надо или не надо
Aleksandr
Правильно говорят про запросы, но если хочется тыкать кнопочки на телефоне есть AccessibilityService
Egor
Правильно говорят про запросы, но если хочется тыкать кнопочки на телефоне есть AccessibilityService
Да, но он же джс код не выполняет, как я знаю. Он же тыкает по айдишникам, полезно для автокликов по другим прилкам.
Aleksandr
не использовал его для браузера, в приложениях такает как надо. Ну если совсем упороться можно тыкать жестами) Но проще посмотреть запросы
Dmitriy
На Android 7 (только на нем) Retrofit кидает javax.net.ssl.SSLHandshakeException. Кто подскажет, в чем проблема?
https://stackoverflow.com/a/42047877
Очень похоже на вот это, когда то сталкивался, косяк 7го андроида
 Jorik
Никто нормальный не хранит там. Хранят токен авторизации.
А если получение нового токена реализовано только через логин и токен протух - отправите пользователя на ручной логин?
Mike
e-Will
Добрый вечер. Подскажите куда обратиться с вопросом по Java десктопной версии, а не мобильной. Спасибо
Mike
Jorik
Архитекторов не выбирают
Jorik
ну пусть архитекторⒸ и придумывает, чо делать теперь
Вопрос больше в том, почему небезопасно в SP хранить login/pass. Я думал он защищён системой
Mike
Вопрос больше в том, почему небезопасно в SP хранить login/pass. Я думал он защищён системой
я не вижу, почему это небезопасно, но я бы так не делал)
Jorik
Или есть сформулированная причина?
Mike
Или есть сформулированная причина?
если пользователь может сменить пароль без отзыва токена, то есть :)
Vlad
Где можно найти чтиво: lottie+kotlin
Второе, как можно правильно конвектировать из java на kotlin ?
Jorik
Я говорю не о серьезных приложениях (никак не связанными со здоровьем/репутацией/финансами). Нечто примитивнее где не требуется серьезная безопасность пользователя
 Кирилл
Вопрос больше в том, почему небезопасно в SP хранить login/pass. Я думал он защищён системой
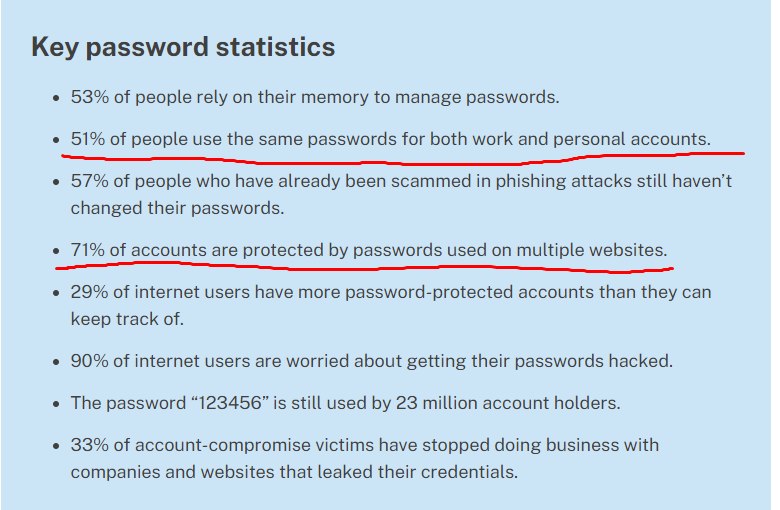
sp не шифруется по дефолту и хранится в открытом виде. Сам как думаешь, безопасно ли хранить логин пароль в нем?
Jorik
sp не шифруется по дефолту и хранится в открытом виде. Сам как думаешь, безопасно ли хранить логин пароль в нем?
Хранится в открытом виде, в закрытом месте.
Для меня это конверт с пин-кодом карты в сейфе. Я считаю что безопасно
Jorik
Это выходит за рамки приложения
Кирилл
Токен валидный 24ч
Обычно выдают refresh токен в пару к обычному с валидностью пару месяцев, дальше уже выкидывать из приложения
Mike
Где можно найти чтиво: lottie+kotlin
Второе, как можно правильно конвектировать из java на kotlin ?
google://android studio java to kotlin converter
Jorik
Кирилл
 Кирилл
ещё раз:
> Хранится в открытом виде, в закрытом месте.
Нууу, я бы все равно не стал так делать. Рефреш токен с валидностью 3 месяца а дальше логаут
Mike
нахера шифровать то, что лежит в сейфе, ключи от которого только у тебя?
Mike
Нууу, я бы все равно не стал так делать. Рефреш токен с валидностью 3 месяца а дальше логаут
а рефрешТокен хранить можно?)
Кирилл
а рефрешТокен хранить можно?)
Уж лучше его чем логин пароль. С ним дальше не зайдут в твою почту/соц сети
Mike
Уж лучше его чем логин пароль. С ним дальше не зайдут в твою почту/соц сети
зато с ним можно залогиниться и подсмотреть телефон или почту)
Jorik
Как я понял хранить токен нужно на всякий случай
Юрий
А если в sp добавить шифратор/дешифратор?
Кирилл
Как я понял хранить токен нужно на всякий случай
Вообще, я видел статьи где для безопасного хранения логина пароля использовали Android keystore но я в этом не разбирался и не знаю подводных
Jorik
Вы же не будете это делать для крестиков-ноликов
Юрий
Вопрос был о токенах
Юрий
Для крестиков - ноликов sp явно не лучший выыбор
Jorik
В определенных масштабах
Jorik
зато с ним можно залогиниться и подсмотреть телефон или почту)
Вот тут будет сложнее сделать, так как нет ссылки для получения нового токена (не рассматриваем вопрос сниферов)
Mike
Вот тут будет сложнее сделать, так как нет ссылки для получения нового токена (не рассматриваем вопрос сниферов)
что значит «не рассматриваем»? Считай, что исходники приложения в паблике