Юзай эту штуку
https://github.com/android/architecture-samples/blob/dev-todo-mvvm-live/todoapp/app/src/main/java/com/example/android/architecture/blueprints/todoapp/SingleLiveEvent.java
О, я ее искал, видел неделю назад, потом ушел в отпуск и сегодня полдня ищу
 Bohdan

 Bohdan
Спасибо
 Leonid
 Mike
Leonid
вы про то что идет после return?
 Сергей
Mike
вы про то что идет после return?
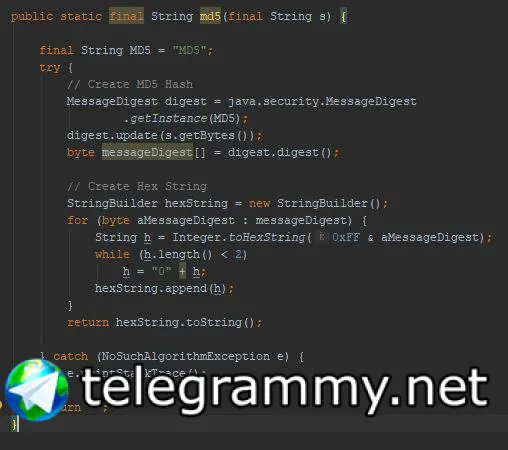
про использование MD5 для хеширования пароля, про хеширование на клиенте, про не-static-константу, про e.printStackTrace и return "", про стопицот промежуточных строк
Сергей
Начиная с устаревшего мд5 и далее в каждой строке.
Leonid
про использование MD5 для хеширования пароля, про хеширование на клиенте, про не-static-константу, про e.printStackTrace и return "", про стопицот промежуточных строк
это я нашел пример в интернете можете скинуть какой нибудь пример про хеширование в md5 или как гуглить может подскажете
Сергей
И где соль?
Mike
это я нашел пример в интернете можете скинуть какой нибудь пример про хеширование в md5 или как гуглить может подскажете
Не нужно использовать MD5.
Нет смысла хешировать пароль на клиенте.
 Igor
Добрый день, кто как решает проблему с тем что livedata постит последнее значение при подписке на неё? Имеется сервис который постит значение и фрагменты которые на него подписываются, вот когда создаётся фрагмент возвращается объект при подписке
Не использую арх компоненты. На текущий момент лучшее решение всех проблем с ними :)
Mike
требования API со стороны сервера передавать туда хешированный пароль в md5
надо дать им почитать что-нибудь по безопасности. Фигню творят
Сергей
Но без нее вообще нет смысла, слабые пароли (до 12 символов не из словаря) ломаются за минуты
А хешировать при таких
Mike
Но без нее вообще нет смысла, слабые пароли (до 12 символов не из словаря) ломаются за минуты
А хешировать при таких
он хеширует на клиенте, тут хоть соль, хоть перец
Сергей
Условиях надо как в апи прописано.
Leonid
надо дать им почитать что-нибудь по безопасности. Фигню творят
шифрование sha2 типо что то этого ?
Mike
шифрование sha2 типо что то этого ?
НЕТ СМЫСЛА ХЕШИРОВАТЬ НА КЛИЕНТЕ, это ни на йоту не делает сервис безопаснее.
Leonid
НЕТ СМЫСЛА ХЕШИРОВАТЬ НА КЛИЕНТЕ, это ни на йоту не делает сервис безопаснее.
на клиенте хешированный пароль не храниться, он хешируется отправляется и по нему получается токен
Mike
А что это меняет?
Перехватываешь хэш — всё, это тот «пароль», который нужно отправить на сервер для авторизации. Ничего расхешировать не надо
Mike
пороль (храниться)
прастити
Сергей
А перехватывать клин пароль еще забавнее
Сергей
Или хранить
 Andrey
Перевел проект на androidx с помощью мигратора, обновил версию даггера и butterknife и кажется все взлетело
Leonid
а как посоветуете сделать безопасный обмен данными через api сервер - клиент ? Мысль сделать привязку к устройству чтобы перехваченный пароль нельзя было использовать на другом устройстве
 Kirill
подсеажите, анимация вращает по оси Z и там черная подложка, можно ее на белую сменить?
 Павел
ребят короче работаю с нотификациями и делаю отладку через usb, нотификации норм приходят даже когда я выключаю экран, но вот когда я отсоединяюсь от usb тогда перестает работать может есть у кого догадки?
Mike
у меня итак передается захешированный пароль по этому протоколу
всё, на использовании HTTPS можно шпионские игры закончить
Mike
он разве надежно защищает?
Относительно.
То, что поверх накручивает ТС, вообще никак не защищает.
 Dug
Leonid
можете скинуть какие нибудь примеры ?
Kirill
Относительно.
То, что поверх накручивает ТС, вообще никак не защищает.
Чисто размышления..
не проще ли зашифровать AESом или вобоще ассиметрично и необходимые данные так шифровать?
Mike
Kirill
но он же не так надежно защищает..
Kirill
насколько я понял
Mike
Вот понять бы для начала.
 Denis
но он же не так надежно защищает..
там есть свое шифрование. С чего ты взял, что твое шифрование будет лучше защищать?
Leonid
получается если перехватить пакет с зашифрованными данными любым способом то уже нет не каких проблем получить доступ к учетной записи клиента ежели не будет аппаратной привязки
Kirill
там есть свое шифрование. С чего ты взял, что твое шифрование будет лучше защищать?
ну aes к примеру не взломан..
и возиться с https а потом наткнуться на aes.. будет не самое приятное)
и мало кто захочет с этим иметь дело)
а на https сейчас все перейдут.. и соответственно желающих его взломать станет больше.. и попыток будет больше
Mike
получается если перехватить пакет с зашифрованными данными любым способом то уже нет не каких проблем получить доступ к учетной записи клиента ежели не будет аппаратной привязки
есть, в случае с HTTPS их надо ещё расшифровать
Leonid
есть, в случае с HTTPS их надо ещё расшифровать
а что мешает их в таком же виде заслать на сервер и все
Denis
пакетик дослать?)
Denis
ой, вы обронили. Вот еще пакетик
Leonid
собственно, сам HTTPS и мешает
ну если мешает то получается и помешает если просто будет пароль захеширован
Leonid
да не так надежно как с шифрованием, но все же
Mike
ну если мешает то получается и помешает если просто будет пароль захеширован
Нет. Это вообще никак не помешает.
Mike
HTTPS-пакеты ведь зашифрованы сессионными ключами, то бышь действительны и осмысленны только в пределах одной сессии
Denis
Denis
для этого клиент и сервер обмениваются ключами
Denis
при установке SSL соединения
Leonid
начнем с того что протокол используется https, в чем отличие хешированного пароля и зашифрованного, если нет возможности перехватить и отправить зашифрованный пароль то аналогично будет и для хешированного
Mike
начнем с того что протокол используется https, в чем отличие хешированного пароля и зашифрованного, если нет возможности перехватить и отправить зашифрованный пароль то аналогично будет и для хешированного
отличие в том, что хешированный пароль можно перепослать и он так же будет принят
Leonid
отличие в том, что хешированный пароль можно перепослать и он так же будет принят
и перепослать захешированный пароль позволит https?
Mike
и перепослать захешированный пароль позволит https?
HTTPS не позволит, хоть хешированный, хоть чистый. Разницы нет.
Leonid
ну вот, а вы мне утверждали немного другое поэтому я переспросил
Leonid
спасибо за ответы, может кто скинуть примеры хеширования в md5 или как нагуглить толковый способ чтобы разобраться
Mike
да ёпт
 --------
спасибо за ответы, может кто скинуть примеры хеширования в md5 или как нагуглить толковый способ чтобы разобраться
вам тут полчаса разжевывали, что нет смысла хешировать или шифровать, если используете https
Leonid
вам тут полчаса разжевывали, что нет смысла хешировать или шифровать, если используете https
у меня требования АPi со стороны сервера поэтому я его хеширую в md5
--------
Leonid
ну так можно прислушаться к критике и поправить
я ведь не сопротивляюсь, я начинающий разработчик поэтому и спрашиваю какие нибудь дельные примеры или как гуглить чтобы найти дельный пример, чтобы изучить, понять это и делать правильно
Mike
я ведь не сопротивляюсь, я начинающий разработчик поэтому и спрашиваю какие нибудь дельные примеры или как гуглить чтобы найти дельный пример, чтобы изучить, понять это и делать правильно
Как правильно — уже объяснили, но ты упорно продвигаешь неправильный вариант.
Leonid
Как правильно — уже объяснили, но ты упорно продвигаешь неправильный вариант.
в данной задаче от меня требуется отправлять хешированный пароль так в api прописано, серверную часть реализую не сам
P
Привет всем! Есть вопрос по WebView на Android 4.4.* Проблема в том что есть веб аппка которая открывается на андройде через WebView. В веб аппке есть так <video> когда я подкладываю урл на видео из blob он не хочет проигрывать такое видео вообще, а если я указываю прямую ссылку на видос на сервере он воспроизводит, НО, если видео на 10 секунд - то он проигрывает максимум 3 секунды видео. Если кто-то сталкивался с таакой проблемой, поделитесь солюшеном. Спасибо!
 leksss