 Арсений


Сегодня делал трафарет на 3д принтере, вполне рабочая тема до 0603
Обычный фдм, слой минимальный, гладкая сторона - на плату.
 Agent
Ну не, я про настоящий трафарет конечно)
Арсений
Ну не, я про настоящий трафарет конечно)
Ну дык если одну плату собрать - вполне себе компромисс между рукопашкой и дорогим трафаретом.
Agent
Сегодня делал трафарет на 3д принтере, вполне рабочая тема до 0603
Обычный фдм, слой минимальный, гладкая сторона - на плату.
Надо будет обдумать это решение. Но допустим на корпусе qfn уже чувствуется разница между толщиной 0.1 и 0.12. Так что не уверен что можно напечатать на принтере нормально. У меня, конечно, есть сопло 0.25. Можно попробовать... Идея интересная.
Арсений
Возможно картон и лазер лучше, но у меня неважнецкий лазер, 20 линий на мм.
Agent
Ну дык если одну плату собрать - вполне себе компромисс между рукопашкой и дорогим трафаретом.
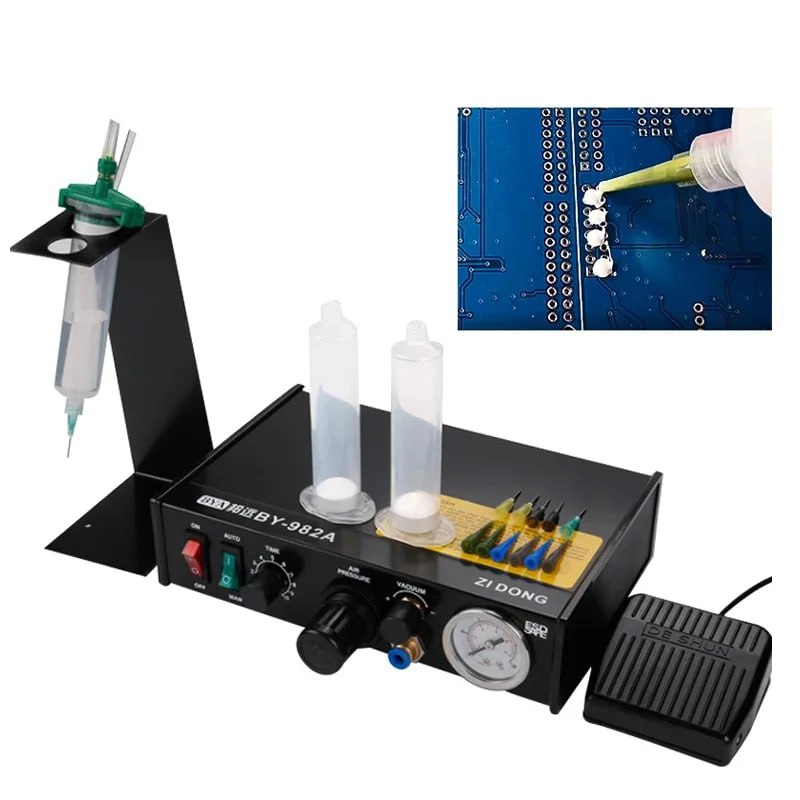
Дело в том, что на одну плату дозатором я пасту наношу в среднем пару минут.
Арсений
Дело в том, что на одну плату дозатором я пасту наношу в среднем пару минут.
Пневматический, с регулировкой? Или ручной?
Наверное не очень большая плата
Agent
Пневматический, с регулировкой? Или ручной?
Наверное не очень большая плата
 Agent
Арсений
Agent
Неплохой. У меня на работе такой.
Но у меня бы не получилось за минуту 400 точек наставить)
Возможно, дело в опыте.
Правда кажется, что таким тоже не получится идеально на qfn условный нанести, поэтому трафарет возможно не так сильно и проигрывает.
Ну и 3д принтер явно более распространенная штука:)
это полюбому - потом паяльником проходить приходится с флюсом, но это секунды
Agent
Да есть же белая паяльная паста
Да там скорее смысл в том, что никакой пасты столько нахер не надо
 Vladimir
Привет всем ! Не получается с dht11, у меня Debian , C espidf , использую achimpieters esp32_dht, но ошибка при билде , может у кого есть работо способный тестовый проект ? Благодарю
 ㅤ
Привет всем ! Не получается с dht11, у меня Debian , C espidf , использую achimpieters esp32_dht, но ошибка при билде , может у кого есть работо способный тестовый проект ? Благодарю
Думаешь то, что лежит на гитхабе оно впринципе неработоспособно и только у людей в чате есть тайные проекты под подушкой?
Vladimir
Думаешь то, что лежит на гитхабе оно впринципе неработоспособно и только у людей в чате есть тайные проекты под подушкой?
Не, я на гит не заходил искать проекты именно с учётом выше сказанного
ㅤ
Не, я на гит не заходил искать проекты именно с учётом выше сказанного
Ну а AchimPieters это не репа с гита. И опять же какие ошибки. Тыкать пальцем в небо тут никто не будет.
Vladimir
Ну а AchimPieters это не репа с гита. И опять же какие ошибки. Тыкать пальцем в небо тут никто не будет.
Сложность ошибки в том, что там много вывода и одни пути , без конкретики , постараюсь на Гите завтра поискать , и после опишу , постараюсь конкретно всё описать
ㅤ
Сложность ошибки в том, что там много вывода и одни пути , без конкретики , постараюсь на Гите завтра поискать , и после опишу , постараюсь конкретно всё описать
Так дело не в каком-то конкретном примере dht11 а в том что это видимо сделано абы как. Рекомендую начать с базовых примеров esp-idf (которые у него внутри) чтоб понять как это работает. А то если копировать в рандоме файлы и надеется на успех компиляции, то ничего не выйдет
 Anton
Да ладно! Ты че, серьезно не знал?) Но вообще когда надо собрать 1-2 платы, трафарет заказывать нерентабельно выходит. Но да - паста на все пины наносится сек за 20 независимо от их количества.
вот чего я собирал, трафарет не приложили, гады, в комплект :)
Agent
вот чего я собирал, трафарет не приложили, гады, в комплект :)
Трафарет просто так в комплект никто и не положит. Его делают по отдельному заказу и стоит он дороже, чем сама плата)
ㅤ
А зачем нужно было покупать такую плату на алике россыпью?
Anton
А зачем нужно было покупать такую плату на алике россыпью?
а не продаётся в сборе. в сборе то проще конечно, правда там микроконтроллер какой-то стоять должен, а он мне не нужен. сам не проверял, но по описанию там по дефолту микроконтроллер с зашитой программой, в которой уже есть всякие разные узоры. но я так просто вычислил как его шифты программировать и мне в целом нормально
Vladimir
Так дело не в каком-то конкретном примере dht11 а в том что это видимо сделано абы как. Рекомендую начать с базовых примеров esp-idf (которые у него внутри) чтоб понять как это работает. А то если копировать в рандоме файлы и надеется на успех компиляции, то ничего не выйдет
У меня подозрение на, не правильное добавление через Idf py и могут быть приколы в cmakefils ибо он там не один цельный на весь проект имею ввиду что в одном путь есть , а в другом могло не быть ! И за чего и хотел бы проект у кого-то взять касаемо датчика и разобраться почему это работает, а мой нет
ㅤ
У меня подозрение на, не правильное добавление через Idf py и могут быть приколы в cmakefils ибо он там не один цельный на весь проект имею ввиду что в одном путь есть , а в другом могло не быть ! И за чего и хотел бы проект у кого-то взять касаемо датчика и разобраться почему это работает, а мой нет
Так возьми блинк любой создай из примеров idf и проверь что он собирается
Vladimir
Так возьми блинк любой создай из примеров idf и проверь что он собирается
Я уже делал несколько разных примеров и работало всё
ㅤ
Ну не знаю, простыню тогда смотреть нужно. Гадать бесполезно
Anton
вопрос у меня был, но реакции не было. на такую матрицу есть ли где-то библиотеки посмотреть как надо с ними работать? а то я-то решил вопрос, но хочется посмотреть на "стандартные" решения. https://www.aliexpress.com/item/1005007842230324.html
 Азат
А где такие мазохисты которые на nrf24 звук гоняют?
Где-то на ютубе видел видос давно где чел делал вокт токи для шлема мотоциклетного из этого модуля и ардуинки. Вроде ничего не вышло. Мб найду скину
Азат
https://youtu.be/SZYwvvh6m-s?si=iZlPcw1Q63aE-i9S
Азат
Видео приятное для просмотра
ㅤ
Где-то на ютубе видел видос давно где чел делал вокт токи для шлема мотоциклетного из этого модуля и ардуинки. Вроде ничего не вышло. Мб найду скину
Да я не спорю что народ встречается и страдает подобной ерундой, но нет в этом смысла
ㅤ
https://youtu.be/SZYwvvh6m-s?si=iZlPcw1Q63aE-i9S
А чела я этого левшу сразу вспомнил, да. Попадались видосы с ним
 Nick
Трафарет просто так в комплект никто и не положит. Его делают по отдельному заказу и стоит он дороже, чем сама плата)
Фрезером на толстой фольге простыми отверстиями сетку... Не-е?!...
 максим
всем привет! ищу человека который может заставить есп 32 играть стабильно без помех, скрипов писков, тресков, шипений, гудений звуки из своей памяти.
(esp32 c3 mini или просто обычную есп32е или другую маленькую короче)
Evgeniy
 ok-home
а размер блока ота какой стоит ?
Evgeniy
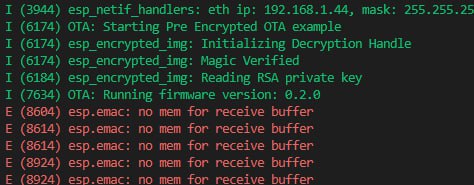
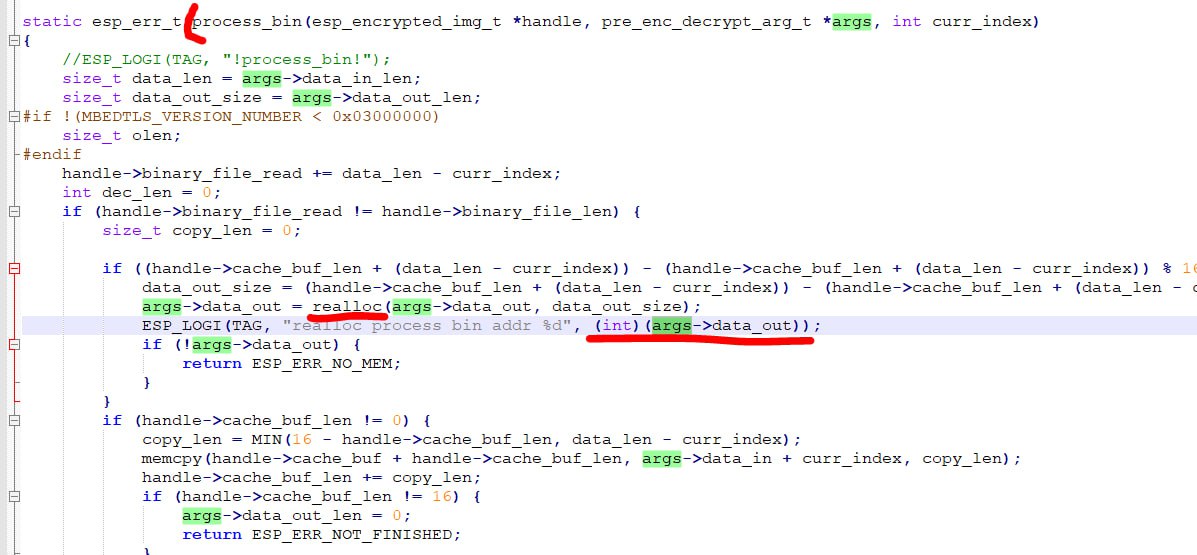
Получается что heap заканчивается после вызовов mbedtls_gcm_update, где отсутствует динамическое выделение памяти
Evgeniy
а размер блока ота какой стоит ?
1500 байт, POST запросом грузится файлик через веб борду, использую _decrypt_cb чтобы расшифровывать "на лету" блоками по 1500 байт
Evgeniy
а размер блока ота какой стоит ?
 Evgeniy
хотя нет, если закоменнтировать вызовы mbedtls_gcm_update - память не заканчивается!
Evgeniy
глюк действительно на realloc, т.к. возвращает ноль вместо указателя: : E (8585) esp.emac: no mem for receive buffer
I (8605) esp_encrypted_img: realloc process bin addr 1073740688
I (8605) esp_encrypted_img: realloc process bin addr 1073733188
I (8615) esp_encrypted_img: realloc process bin addr 0 << —— Здесь закончилась куча
ok-home
Evgeniy
Это хорошо, но вот выяснилось, что спустя десятки вызовов функции расшифровки заканчивается out of memory на realloc
Evgeniy
Если не использовать расшифровку - то нет проблем с памятью
Evgeniy
ну реаллок при тех же исходных может и не аллоцировать память а оставить тот же выделенный блок
мне больше интересно - esp.emac - это из ethernet либов
preeencripted ota дергает свои либы
static const char *TAG = "esp_encrypted_img";
https://github.com/espressif/idf-extra-components/blob/master/esp_encrypted_img/src/esp_encrypted_img.c
по крайней мере до 16к ota блок спокойно декодировался
даже здесь напрашивается сделать свою реализацию без realloc и mbed_tls
Nick
ok-home
глюк действительно на realloc, т.к. возвращает ноль вместо указателя: : E (8585) esp.emac: no mem for receive buffer
I (8605) esp_encrypted_img: realloc process bin addr 1073740688
I (8605) esp_encrypted_img: realloc process bin addr 1073733188
I (8615) esp_encrypted_img: realloc process bin addr 0 << —— Здесь закончилась куча
а какой тут размер data_out_size ? просто интересно
Evgeniy
а какой тут размер data_out_size ? просто интересно
обычно 1024, если убрать realloc - ошибка не проявляется, теперь ищу где зануляется указатель args->data_out, навскидку - в этом нет смысла
Evgeniy
ok-home нашел инфу, что realloc может к подобному приводить:
Using realloc() like you are will leak memory if realloc() fails. In that case, it'll return NULL but will not free the original block. So you will have lost the pointer to the block and cannot free it (unless the pointer is stored elsewhere).
Как раз сбои начинаются после возврата NULL
Я бы никогда не додумался использовать здесь realloc, т.к. достаточно выделить статический массив под это, 2 кб - немного совсем.
ok-home
ok-home нашел инфу, что realloc может к подобному приводить:
Using realloc() like you are will leak memory if realloc() fails. In that case, it'll return NULL but will not free the original block. So you will have lost the pointer to the block and cannot free it (unless the pointer is stored elsewhere).
Как раз сбои начинаются после возврата NULL
Я бы никогда не додумался использовать здесь realloc, т.к. достаточно выделить статический массив под это, 2 кб - немного совсем.
ну у них в примерах ota chunk - до 16к если мне не изменяет память, поэтому заранее размер не известен
я поэтому и спросил а сколько памяти то запрашивают у реаллок - может где то там косяк ?
Evgeniy
Vlad
вот моя бага: https://github.com/espressif/esp-idf/issues/7045
т.е. тут что выходит:
1) бага до сих пор не закрыта и касается абсолютно всего семейства esp32 относительно https ?
2) мне знакомый про esp8266 подтвердил, что у него http без проблем пашет, а https - тоже бутается изредка.
но это всё обозначает, что HTTPS на esp32 - в принципе нереально использовать стабильно долго, так выходит ?
пока багу не закроют...
Anton
т.е. тут что выходит:
1) бага до сих пор не закрыта и касается абсолютно всего семейства esp32 относительно https ?
2) мне знакомый про esp8266 подтвердил, что у него http без проблем пашет, а https - тоже бутается изредка.
но это всё обозначает, что HTTPS на esp32 - в принципе нереально использовать стабильно долго, так выходит ?
пока багу не закроют...
Не могу сказать, сейчас есть поделка, там всё работает. Idf 5.3
Vlad
Не могу сказать, сейчас есть поделка, там всё работает. Idf 5.3
а такой вопрос тогда: а в чем опасность использования HTTP в технологических датчиках (вместо HTTPS), которые тупо периодически долбят сервер своими данными температуры\давления\вибрации и т.п. через какой-то HTTP API (самописный, не стандартный), но не шифрованный, и без ssl-сертификата сервера ?
ㅤ
а такой вопрос тогда: а в чем опасность использования HTTP в технологических датчиках (вместо HTTPS), которые тупо периодически долбят сервер своими данными температуры\давления\вибрации и т.п. через какой-то HTTP API (самописный, не стандартный), но не шифрованный, и без ssl-сертификата сервера ?
Опасность элементарная что кто-то по пути следования трафика может его подменить и/или подслушать
Vlad
Опасность элементарная что кто-то по пути следования трафика может его подменить и/или подслушать
а как это вообще возможно, если домен и сервер - контролируются конкретным хостером ?
ㅤ
а как это вообще возможно, если домен и сервер - контролируются конкретным хостером ?
А по дороге сети кем контолируются? Провайдер твой
Vlad
подслушивание данных датчиков, по-моему, смысла не имеет, если нет доступа внутрь сервера, где эти данные используются для управления
ㅤ
подслушивание данных датчиков, по-моему, смысла не имеет, если нет доступа внутрь сервера, где эти данные используются для управления
Ну так если оно для тебя смысла не имеет то не используй https
Vlad
а вот как подмена данных от датчика может происходить - пока не понимаю
ㅤ
а вот как подмена данных от датчика может происходить - пока не понимаю
Есть много методов. dns спуфинг, arp спуфинг. Например если злоумышленник сидит с тобой в одной сети
ㅤ
dhcp спуфинг
Vlad
Есть много методов. dns спуфинг, arp спуфинг. Например если злоумышленник сидит с тобой в одной сети
т.е. зловред должен арендовать сервак с IP в моей же подсети ?
датчики - за роутерами в мобильных сетях опсосов
ㅤ
т.е. зловред должен арендовать сервак с IP в моей же подсети ?
датчики - за роутерами в мобильных сетях опсосов
Слушай я щас все вектора атаки сходу и не вспомню. Вариантов много. Хоть он с тобой в кафешке будет сидеть или контролировать какой нибудь маршрут до твоего сервера
ㅤ
Да или просто находясь с тобой в одной вифи сети будет слушать трафик (трафик радио то общий и твой хттп трафик там будет вполне виден)
Vlad
во, счас понял.
т.е. типа слушает, меняет - и обратно шлет, добавляя пакеты свои вместе с пакетами датчика, типа ?
ㅤ
Да или просто слушает. Вот лет 15 назад (или больше не помню) можно было зайти в кафешку с вифи. Включить ноут на прослушивание трафика и спокойно добыть паролей от чужих вкшечек, мейл ру и прочей херни. Весело было
Vlad
так, а когда HTTPS без сертификата сервера у контроллера - трафик же шифрованный уже до сервера, только сервер не доверенным может быть...
а тут в чем опасность ?
ㅤ
так, а когда HTTPS без сертификата сервера у контроллера - трафик же шифрованный уже до сервера, только сервер не доверенным может быть...
а тут в чем опасность ?
https не может быть без сертификата же. Он просто может быть самовыпущенным
Vlad
не, ну просто unsecure
ㅤ
Ну если тебе по дороге подсунут такой же сервер с таким же именем то ты не будешь знать что это твой сервер. Будет там такой же левый сертификат. Вся лишь разница что трафик шифрованный, а вот удостоверится что ты соединяешься с настоящим сервером ты не можешь
Vlad
т.е. если
1) данные несекретные, читать их не жалко
2) пропадание данных от датчика - севером контролируется и тревога поднимается
3) получается, что опасность только - в подмене данных.
в подмешивании недостоверных данных.
ㅤ
т.е. если
1) данные несекретные, читать их не жалко
2) пропадание данных от датчика - севером контролируется и тревога поднимается
3) получается, что опасность только - в подмене данных.
в подмешивании недостоверных данных.
4) в чтении твоих данных посторонними лицами. все будут знать какая у тебя температура
Vlad
4) в чтении твоих данных посторонними лицами. все будут знать какая у тебя температура
я уже в п.1 это условие упомянул, пофигу что кто-то знает температуру воды в трубах
ㅤ
А ну да
ok-home
-
Блин, да в чем ты там запутался то ? Ну здесь пример посмотри, это черз вебсокет чанками по 8k обмен, правда с локалки а не с внешнего серврера. Давно не проверял - но все работало
https://github.com/ok-home/ota_ws_update